Gen के साइबर खतरा विशेषज्ञों द्वारा किए गए VibeScams पर शोध, जो Norton के पीछे की कंपनी है, इस बात पर प्रकाश डालता है कि यह नया फ़िशिंग खतरा कितना प्रमुख होता जा रहा है। 40 AI वेब बिल्डर्स के विश्लेषण में — ऐसे टूल जो सामान्य उपयोगकर्ताओं को कृत्रिम बुद्धिमत्ता का उपयोग करके आसानी से पूरी तरह कार्यात्मक वेबसाइट बनाने देते हैं — 12 को बड़ी मात्रा में दुर्भावनापूर्ण वेबसाइट होस्ट करते हुए पहचाना गया।
जनवरी और अगस्त 2025 के अंत के बीच, Gen के साइबर सुरक्षा उत्पादों, जिनमें Norton 360 शामिल है, ने लगभग 140,000 विभिन्न AI-जनित घोटाला साइट्स को ब्लॉक किया, जो प्रति दिन लगभग 580 नई घोटाला वेबसाइट के औसत के बराबर है।
VibeScams क्या हैं?
VibeScams दुर्भावनापूर्ण नकली वेबसाइटें हैं जिन्हें वैध साइट्स की तरह दिखने और महसूस करने के लिए डिज़ाइन किया गया है। AI का उपयोग करके मिनटों में "वाइब कोडेड", उनका वास्तविक उद्देश्य अक्सर फ़िशिंग होता है: उनका उद्देश्य उपयोगकर्ताओं को संवेदनशील जानकारी — जैसे लॉगिन क्रेडेंशियल या भुगतान विवरण — प्रकट करने या मैलवेयर डाउनलोड करने के लिए धोखा देना होता है। साइबर अपराधियों के लिए एक और आम उपयोग क्रिप्टोकरेंसी घोटाले हैं।
VibeScam वेबसाइट में संवेदनशील डेटा दर्ज करने के परिणामस्वरूप अकाउंट समझौता, मैलवेयर संक्रमण, वित्तीय हानि, डेटा चोरी, या चरम मामलों में पहचान की चोरी हो सकती है।
VibeScam साइट्स उन दृश्य संकेतों को दोहराने पर ध्यान केंद्रित करती हैं जिन पर लोग सहज रूप से भरोसा करते हैं, जैसे ब्रांड के रंग, लोगो, लेआउट, नेविगेशन मेनू, लॉगिन फॉर्म, और यहां तक कि गोपनीयता नीतियां, एक समग्र भरोसेमंद माहौल बनाते हुए। लक्ष्य एक ऐसा पेज बनाना है जो इतना परिचित लगे कि उपयोगकर्ता मान लें कि यह वैध है और संवेदनशील जानकारी दर्ज करें।
चूंकि AI टूल इन विवरणों को जल्दी और आश्वस्त रूप से पुन: पेश कर सकते हैं, स्कैमर बहुत कम प्रयास में बड़ी संख्या में विश्वसनीय फ़िशिंग पेज लॉन्च कर सकते हैं।
"VibeScams केवल कोड के बारे में नहीं हैं। वे भावना के बारे में हैं। AI बिल्डर किसी को भी ब्रांड 'वाइब्स' को क्लोन करने देते हैं, और यही उपयोगकर्ताओं को मूर्ख बनाता है।" – Gen थ्रेट शोधकर्ता
VibeScams कैसे काम करते हैं
Vibe घोटाले आमतौर पर AI वेबसाइट-बिल्डिंग टूल से शुरू होते हैं जो एक साधारण प्रॉम्प्ट या स्क्रीनशॉट से पेज उत्पन्न करते हैं। एक स्कैमर टूल से किसी बैंक, ईमेल प्रदाता, क्रिप्टो एक्सचेंज, या ऑनलाइन रिटेलर के लॉगिन पेज को फिर से बनाने के लिए कह सकता है। बुनियादी डिज़ाइन अक्सर मुफ्त में उत्पन्न करने के लिए उपलब्ध होते हैं; AI बिल्डर्स आमतौर पर लॉगिन फॉर्म या भुगतान पोर्टल जैसे कार्यात्मक तत्वों को सशुल्क सुविधाओं के रूप में पेश करते हैं।
एक बार उत्पन्न होने के बाद, नकली साइट प्रकाशित की जाती है — संभावित रूप से एक टाइपोस्क्वैटेड डोमेन पर जिसमें एक URL होता है जो किसी वैध संगठन के URL के लगभग समान होता है। उदाहरण के लिए, स्कैमर Netflix के वास्तविक URL के बजाय netfllix[dot]com का उपयोग कर सकता है। स्कैमर फिर विभिन्न चैनलों के माध्यम से फ़िशिंग का उपयोग करके नकली साइट पर ट्रैफ़िक लाते हैं, जैसे ईमेल, टेक्स्ट संदेश, सोशल मीडिया पोस्ट, दुर्भावनापूर्ण विज्ञापन, या फ़ोरम में लिंक।
जब कोई अनजान उपयोगकर्ता पेज पर आता है, तो उनसे साइन इन करने, भुगतान विवरण दर्ज करने, डिजिटल वॉलेट कनेक्ट करने, क्रिप्टो में निवेश करने, या सपोर्ट नंबर पर कॉल करने के लिए कहा जा सकता है। डिज़ाइन वैध दिखता है, लेकिन दर्ज की गई जानकारी सीधे हमलावर के पास जाती है।
साइबर अपराधियों के लिए कम तकनीकी बाधा VibeScamming को अत्यधिक स्केलेबल बनाती है। वे दिन गए जब साइबर अपराध करने के लिए आपको एक प्रतिभाशाली ब्लैक-हैट हैकर होना पड़ता था। अब, कम तकनीकी या डिज़ाइन विशेषज्ञता वाले अनुभवहीन लाभार्थी यथार्थवादी फ़िशिंग वेबसाइट बना सकते हैं जो वैध दिखती हैं।
VibeScam उदाहरण
VibeScams प्रसिद्ध ब्रांडों का प्रतिरूपण करने वाली नकली वेबसाइटें, असामान्य रूप से कम कीमतों की पेशकश करने वाली सामान्य नकली ई-शॉप्स, नकली क्रिप्टोकरेंसी एक्सचेंज प्लेटफ़ॉर्म, या कुछ भी हो सकते हैं जो स्कैमर्स की कल्पना को प्रभावित करता है। यहां कुछ सामान्य VibeScams हैं:
- लॉगिन पेज जो ऑनलाइन बैंकिंग पोर्टल, सोशल मीडिया प्लेटफ़ॉर्म, या Microsoft, Google, या Amazon जैसी कंपनियों की नकल करके अकाउंट क्रेडेंशियल चुराते हैं।
- डिलीवरी या अकाउंट अलर्ट जो उपयोगकर्ताओं को व्यक्तिगत या भुगतान विवरण की पुष्टि करने के लिए कहने वाले पेज पर निर्देशित करते हैं।
- लोकप्रिय वस्तुओं और ब्रांडों पर संदिग्ध रूप से कम कीमतों की पेशकश करने वाली ई-शॉप्स।
- क्रिप्टोकरेंसी या निवेश प्लेटफ़ॉर्म जो वैध एक्सचेंज या वॉलेट की नकल करके उपयोगकर्ताओं को अपने अकाउंट कनेक्ट करने या फंड ट्रांसफर करने के लिए धोखा देते हैं।
- पॉप-अप या नकली टेक सपोर्ट वेबसाइट जो चेतावनी देती हैं कि डिवाइस संक्रमित है और उपयोगकर्ताओं को घोटाले नंबर पर कॉल करने का आग्रह करती हैं।
नीचे, आप Gen खतरा शोधकर्ताओं द्वारा अपने शोध के दौरान "जंगली में" मिले VibeScams के कुछ वास्तविक उदाहरण ब्राउज़ कर सकते हैं।
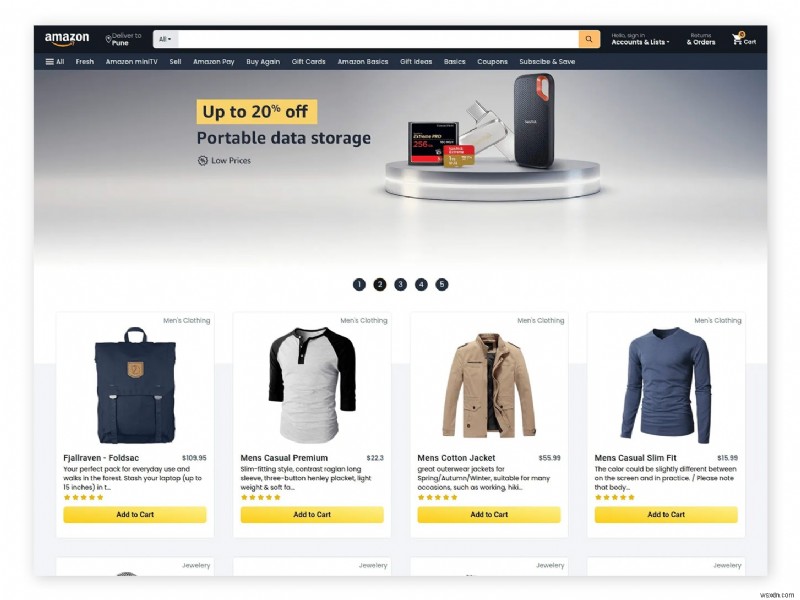
Amazon का प्रतिरूपण करने वाली फ़िशिंग वेबसाइट।
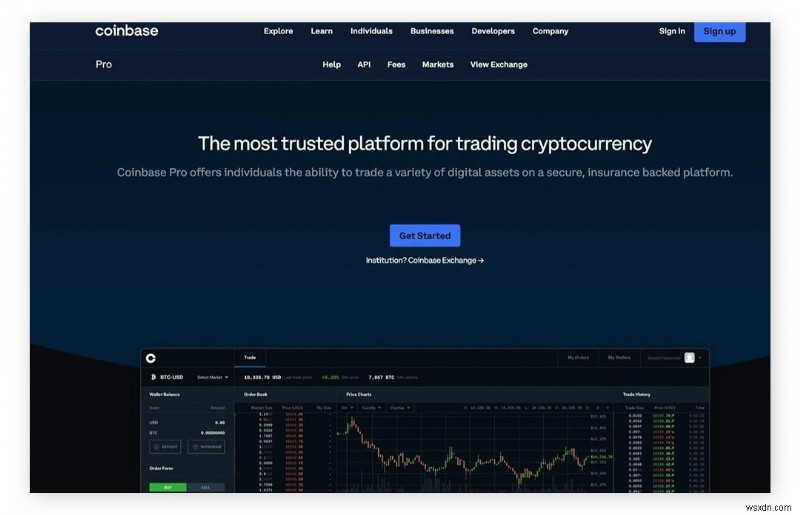
Coinbase का प्रतिरूपण करने वाली AI-निर्मित नकली वेबसाइट।
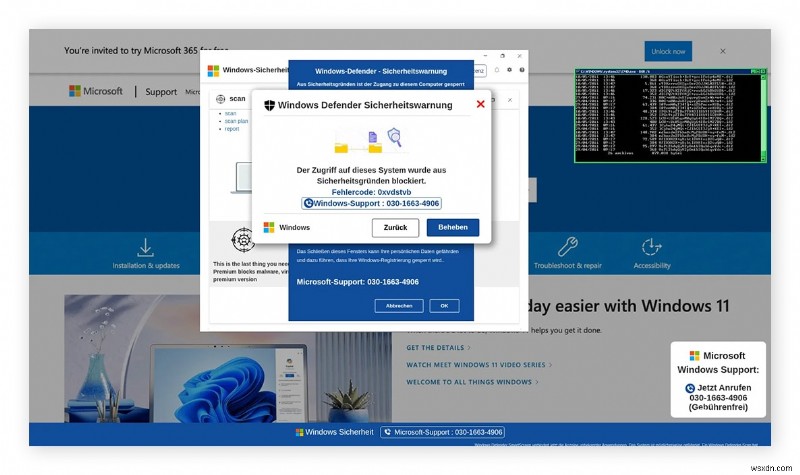
दुर्भावनापूर्ण, AI-निर्मित टेक सपोर्ट वेबसाइट।
खतरा शोधकर्ताओं को MetaMask, DHL, और AT&T सहित अन्य का प्रतिरूपण करने वाली VibeScam वेबसाइटें भी मिलीं।
VibeScam लॉन्च करना कितना आसान है?
प्रक्रिया बहुत सरल है। यह परीक्षण करने के लिए कि ये दुर्भावनापूर्ण वेबसाइटें बनाना कितना आसान है, Gen खतरा शोधकर्ताओं ने कई AI वेब बिल्डर्स का उपयोग करके अपने स्वयं के VibeScams उत्पन्न किए। उन्होंने टूल के मुफ्त संस्करणों पर भरोसा किया और AI-जनित प्रॉम्प्ट का उपयोग किया, जिन्हें केवल बिल्डर्स में कॉपी और पेस्ट किया गया था। ज्यादातर मामलों में, किसी अतिरिक्त समायोजन की आवश्यकता नहीं थी।
परिणाम प्रसिद्ध ब्रांडों की नकल करने वाले यथार्थवादी दिखने वाले फ़िशिंग और घोटाले पेज थे, जिन्हें न्यूनतम प्रयास और बिना कोडिंग ज्ञान के बनाया गया था। आप नीचे हमारे खतरा शोधकर्ताओं द्वारा बनाई गई प्रयोगात्मक VibeScamming वेबसाइटों के उदाहरण देख सकते हैं।
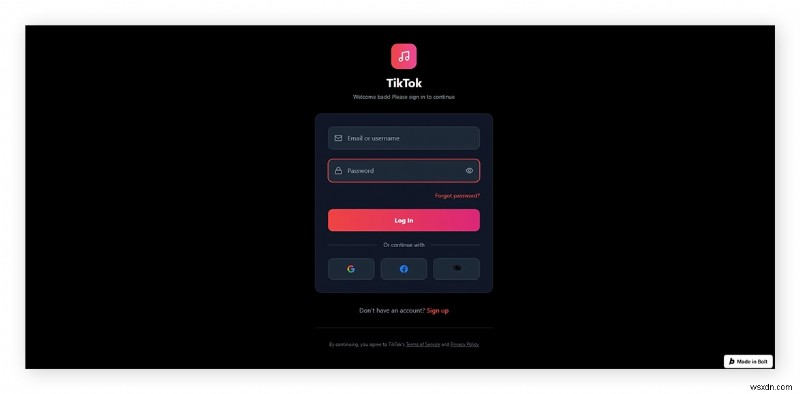
TikTok लॉगिन पेज का VibeScam संस्करण।
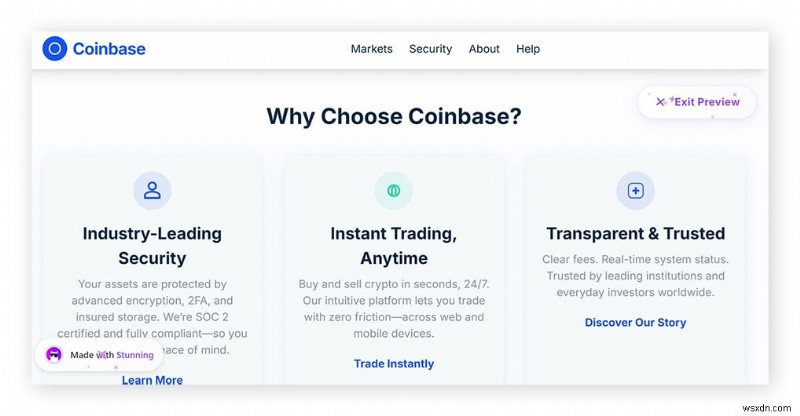
क्रिप्टोकरेंसी ट्रेडिंग प्लेटफॉर्म Coinbase का VibeScam संस्करण।
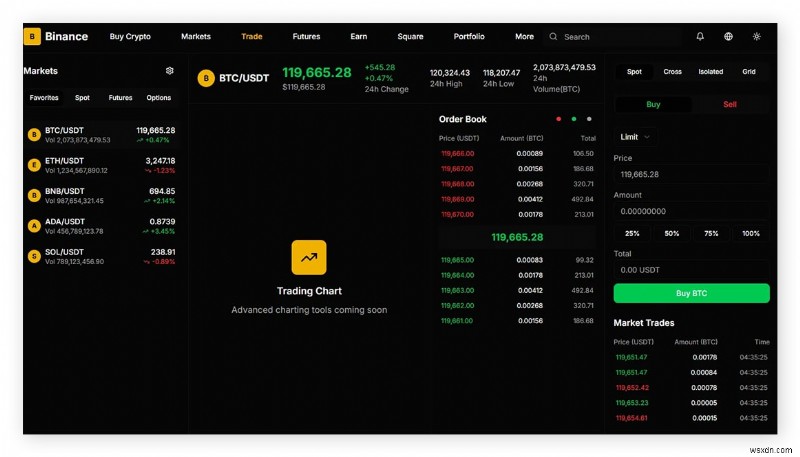
Binance क्रिप्टोकरेंसी प्लेटफॉर्म का VibeScam संस्करण।
ये टेस्ट साइट्स केवल डिज़ाइन तक सीमित थीं — अतिरिक्त कार्यक्षमता, जैसे क्रेडेंशियल हार्वेस्टिंग, के लिए सशुल्क सुविधाओं या प्लेटफ़ॉर्म के बाहर आगे के विकास की आवश्यकता होती (उदाहरण के लिए, कामकाजी नकली "लॉगिन पेज" बनाने के लिए कोड उत्पन्न करने के लिए AI का उपयोग करके)।
दुर्भावनापूर्ण वेबसाइटों से कैसे बचाव करें
यदि आपको संदेह है कि आप VibeScam वेबसाइट पर पहुंच गए हैं, तो सबसे सुरक्षित दृष्टिकोण है रुकना, स्रोत को सत्यापित करना, और तब तक आगे इंटरैक्ट करने से बचना जब तक आप आश्वस्त न हों कि वेबसाइट वैध है। यहां हमारी सिफारिशें हैं:
- भारी छूट पर सवाल उठाएं: असामान्य रूप से बड़ी बिक्री या सौदों से सावधान रहें जो सच होने के लिए बहुत अच्छे लगते हैं, खासकर यदि साइट पर सब कुछ छूट पर दिखाई देता है।
- तत्काल भाषा पर भरोसा न करें: उस संदेश से सावधान रहें जो आपको जल्दी कार्य करने के लिए दबाव डालता है या तात्कालिकता की भावना पैदा करता है।
- URL का निरीक्षण करें: गलत वर्तनी, अतिरिक्त शब्द, या अजीब डोमेन संरचना के लिए दोबारा जांच करें।
- विश्वसनीय साइट्स पर सीधे जाएं: संदिग्ध ईमेल, टेक्स्ट, या विज्ञापनों में लिंक पर क्लिक करने के बजाय URL टाइप करके आधिकारिक वेबसाइट पर जाएं।
- अपने अकाउंट सुरक्षित करें: अद्वितीय, मजबूत पासवर्ड का उपयोग करें और सभी अकाउंट पर मल्टी-फैक्टर ऑथेंटिकेशन सक्षम करें। पासवर्ड को पासवर्ड मैनेजर में स्टोर करें।
- घोटाला सुरक्षा सॉफ़्टवेयर का उपयोग करें: लिंक और पेज की सुरक्षा का आकलन करने में मदद करने के लिए घोटाला सुरक्षा क्षमताओं के साथ AI-संचालित साइबर सुरक्षा टूल इंस्टॉल करें, साथ ही अपने डिवाइस को मैलवेयर से बचाएं। Norton 360 Deluxe फ़िशिंग वेबसाइटों से AI-संचालित सुरक्षा प्रदान करता है।
यदि आप VibeScam के शिकार हो गए तो क्या करें
यदि आपको लगता है कि आपने किसी नकली वेबसाइट के साथ इंटरैक्ट किया है, तो जल्दी कार्रवाई करने से नतीजों को सीमित करने में मदद मिल सकती है। अपने अकाउंट सुरक्षित करने, अपने वित्त की रक्षा करने, और किसी असामान्य गतिविधि की निगरानी करने पर ध्यान केंद्रित करें।
- अपने पासवर्ड अपडेट करें: यदि आपने किसी नकली साइट पर लॉगिन विवरण दर्ज किया है, तो उन्हें तुरंत किसी भी प्रभावित अकाउंट के लिए बदलें, विशेष रूप से जहां वही पासवर्ड पुन: उपयोग किया गया था।
- 2FA या MFA सक्षम करें: जहां भी उपलब्ध हो टू-फैक्टर या मल्टी-फैक्टर ऑथेंटिकेशन चालू करें। इस तरह, भले ही साइबर अपराधी आपका पासवर्ड जानता हो, वह आपके अकाउंट तक ईमेल, SMS, या ऑथेंटिकेटर ऐप के माध्यम से आपको भेजे गए विशेष कोड के बिना पहुंच नहीं पाएगा।
- वित्तीय संस्थानों को सूचित करें: यदि आपने गलती से स्कैमर्स को अपने भुगतान कार्ड विवरण बता दिए, तो तुरंत अपने बैंक या क्रेडिट कार्ड जारीकर्ता को चेतावनी दें ताकि वे आपके कार्ड फ्रीज कर सकें और संभावित रूप से अनधिकृत लेनदेन को उलट सकें।
- संदिग्ध गतिविधि पर नज़र रखें: अनधिकृत वित्तीय लेनदेन, पासवर्ड रीसेट अधिसूचना, ईमेल या फोन नंबर परिवर्तन, या नए लिंक्ड डिवाइस जैसी किसी असामान्य गतिविधि के लिए अकाउंट की निगरानी करें।
- अपने डिवाइस को स्कैन करें: VibeScam वेबसाइट में लिंक पर क्लिक करने से मैलवेयर डाउनलोड हो सकता है, इसलिए विश्वसनीय एंटीवायरस का उपयोग करके अपने डिवाइस को मैलवेयर के लिए स्कैन करें।
- घटना की रिपोर्ट करें: Google Safe Browsing, FTC, और इंटरनेट अपराध शिकायत केंद्र को नकली वेबसाइटों की रिपोर्ट करें ताकि दूसरों को उन्हीं घोटालों का शिकार होने से बचाया जा सके। यदि संभव हो, तो साइट बनाने के लिए उपयोग किए गए AI वेबसाइट बिल्डर या होस्टिंग प्रदाता की पहचान करें और वहां भी रिपोर्ट करें।
लेखक के बारे में
Jeremy Coppock, Norton के लिए स्टाफ साइबर सुरक्षा संपादक हैं, जिनकी एंटी-स्कैम शिक्षा में रुचि है। उन्हें एक प्रमुख ऑनलाइन रिटेलर के लिए धोखाधड़ी अन्वेषक के रूप में काम करने का अनुभव है।
संपादक की टिप्पणी: हमारे लेख शैक्षिक जानकारी प्रदान करते हैं और साइबर सुरक्षा में महत्वपूर्ण विषयों के बारे में जागरूकता बढ़ाने के लिए लिखे गए हैं। Norton के उत्पाद और सेवाएं हमारे द्वारा लिखे गए हर प्रकार के खतरे, धोखाधड़ी, या अपराध से रक्षा नहीं कर सकते। हम अपने लेखों पर शोध, लेखन, और समीक्षा कैसे करते हैं, इसके बारे में अधिक जानकारी के लिए, हमारी संपादकीय नीति देखें।