यदि आपकी व्यक्तिगत जानकारी डेटा उल्लंघन में उजागर हुई थी या लीक हुई थी, तो आप लक्षित घोटालों, पहचान की चोरी, और अन्य साइबर खतरों के जोखिम में हैं। यह पुष्टि करके अपने खातों और पहचान की रक्षा करें कि कौन सा डेटा समझौता किया गया था, फिर अपने पासवर्ड बदलें, दो-कारक प्रमाणीकरण सक्षम करें, अपने क्रेडिट को फ्रीज या लॉक करें, संदिग्ध गतिविधि के लिए अपने खातों की निगरानी करें, और फ़िशिंग हमलों से सावधान रहें।
डेटा उल्लंघन के बाद क्या करना है यह जानना महत्वपूर्ण है, क्योंकि जिन कंपनियों पर आप अत्यधिक संवेदनशील डेटा सौंपते हैं, वे गंभीर गलतियां कर सकती हैं यदि उनके पास सही सुरक्षा उपाय नहीं हैं।
मार्च 2026 में, पहचान चोरी सुरक्षा प्रदाता ऑरा को एक डेटा उल्लंघन का सामना करना पड़ा जिसने लगभग 900,000 ग्राहक रिकॉर्ड उजागर किए। कंपनी का दावा है कि यह घटना एक कर्मचारी के वॉयस फ़िशिंग हमले का शिकार होने और अनधिकृत तृतीय पक्ष को एक्सेस देने के परिणामस्वरूप हुई। यह ग्राहकों को फ़िशिंग और सोशल इंजीनियरिंग जैसे लक्षित हमलों के संपर्क में लाता है।
यदि आपको लगता है कि आपके डेटा से समझौता किया गया है, तो यहां वे कदम हैं जो आपको उठाने होंगे।
1. पुष्टि करें कि आपका डेटा समझौता किया गया था या नहीं
जब कोई कंपनी डेटा उल्लंघन का शिकार होती है, तो वे कानूनी रूप से प्रभावित ग्राहकों को सूचित करने के लिए बाध्य होते हैं। लेकिन समय सीमा राज्य के अनुसार भिन्न होती है, और कुछ कंपनियां खुलासे में देरी करती हैं, जिससे लोग जितना होना चाहिए उससे अधिक समय तक उजागर रहते हैं। आदर्श रूप से, आपको समय पर उल्लंघन अधिसूचना प्राप्त होगी जिसमें प्रतिक्रिया देने में आपकी सहायता के लिए संसाधन शामिल होंगे।
लेकिन आधिकारिक सूचना के बिना भी, असामान्य खाता गतिविधि परेशानी का संकेत दे सकती है। इसलिए डेटा उल्लंघन के संकेतों के लिए सक्रिय रूप से जांच करना महत्वपूर्ण है, पुष्टि की प्रतीक्षा करने के बजाय। यदि आपको संदेह है कि आपका डेटा उजागर हुआ है, तो यहां अपनी संदेह की पुष्टि करने का तरीका बताया गया है:
- अपने खातों की जांच करें: अजीब लेनदेन, पासवर्ड परिवर्तन, बदली हुई सेटिंग्स, या नए लॉगिन अलर्ट देखें। ये सभी डेटा उल्लंघन के बाद अनधिकृत पहुंच का संकेत दे सकते हैं।
- अपनी क्रेडिट रिपोर्ट की समीक्षा करें: अपरिचित खातों या पूछताछ के लिए अपनी क्रेडिट रिपोर्ट को स्कैन करें, जिसका मतलब हो सकता है कि कोई आपके नाम पर क्रेडिट खोलने की कोशिश कर रहा है।
- संदिग्ध लॉगिन अलर्ट देखें: कभी-कभी कंपनियां आपको संदिग्ध खाता गतिविधि के बारे में ईमेल करेंगी। उनकी जांच करें, लेकिन फ़िशिंग प्रयासों से सावधान रहें। हमलावर आपके खाते को संभालने की अनुमति देने वाली जानकारी प्रकट करने के लिए आपको धोखा देने के लिए एक फर्जी लॉगिन अलर्ट बना सकते हैं।
- डेटा उल्लंघन चेकर आज़माएं: अपनी जानकारी को उल्लंघन पहचान टूल में प्लग करें यह देखने के लिए कि क्या आपका डेटा डार्क वेब पर सामने आया है - इंटरनेट का छिपा हुआ हिस्सा जहां लीक डेटा अक्सर पोस्ट या बेचा जाता है। या, नॉर्टन 360 विद लाइफलॉक में शामिल डार्क वेब मॉनिटरिंग सुविधा के माध्यम से स्वचालित अलर्ट प्राप्त करें।
2. निर्धारित करें कि कौन सा डेटा उजागर हुआ था
एक बार जब आप पुष्टि कर लेते हैं कि आपकी जानकारी डेटा उल्लंघन में शामिल थी, तो अगला कदम यह पता लगाना है कि किस प्रकार का डेटा लीक हुआ था। विभिन्न प्रकार के डेटा एक्सपोजर अलग-अलग जोखिमों की ओर ले जाते हैं, इसलिए यह जानना कि क्या उजागर हुआ है, आपको सही सावधानी बरतने में मदद करता है।
आइए कुछ सामान्य प्रकार के लीक डेटा और कैसे उनका एक्सपोजर आपको जोखिम में डालता है, इसमें गोता लगाएं:
- व्यक्तिगत पहचान योग्य जानकारी (PII): PII का एक्सपोजर, जैसे आपका पूरा नाम, पता, या जन्म तिथि आपको एक अधिक संवेदनशील घोटाला लक्ष्य बना सकती है। स्कैमर इस जानकारी का उपयोग अपने सोशल इंजीनियरिंग और फ़िशिंग प्रयासों को अधिक विश्वसनीय बनाने के लिए कर सकते हैं: एक फ़िशिंग ईमेल या विशिंग कॉल जिसमें आपका असली नाम और जन्म तिथि शामिल है, आपको - या एक ग्राहक सेवा प्रतिनिधि - को यह विश्वास दिलाने की अधिक संभावना है कि यह वैध है। नॉर्टन जीनी जैसे उपकरण, एक AI-संचालित सहायक, आपको चतुर घोटालों के प्रति सचेत करने में मदद कर सकते हैं।
- ईमेल पता: यदि आपका ईमेल डेटा उल्लंघन में दिखाई देता है, तो आपको स्पैम और फ़िशिंग संदेशों में वृद्धि देखने की संभावना है। अपने पासवर्ड बदलकर, जहां संभव हो दो-कारक प्रमाणीकरण (2FA) सक्षम करके, और फ़िशिंग प्रयासों को देखकर खुद को सुरक्षित रखें।
- फोन नंबर: लीक हुए फोन नंबर अधिक स्पैम कॉल या टेक्स्ट और खाता घुसपैठ प्रयासों का कारण बन सकते हैं। वे आपको हैकर्स द्वारा फोन टेकओवर के जोखिम में भी डाल सकते हैं। स्पैम नंबरों की रिपोर्ट करके, अपने नंबर से जुड़े ऑनलाइन खातों को सुरक्षित करके, और नॉर्टन 360 विद लाइफलॉक एडवांटेज में शामिल सिम मॉनिटरिंग सुविधाओं का उपयोग करके खुद को सुरक्षित रखें।
- पासवर्ड: यदि आपका पासवर्ड या खाता क्रेडेंशियल लीक हो गए हैं, तो आप खाता अधिग्रहण के उच्च जोखिम में हैं, खासकर यदि आप एक ही पासवर्ड को कई साइटों पर पुनः उपयोग करते हैं। एक बार आपके खाते में, धोखेबाज संग्रहीत भुगतान विवरण का उपयोग करके खरीदारी कर सकते हैं, आपके खाते से जुड़े उपहार कार्ड चुरा सकते हैं, आपको लॉक आउट करने के लिए आपकी लॉगिन जानकारी बदल सकते हैं, या आपके अन्य खातों को लक्षित करने के लिए अतिरिक्त व्यक्तिगत डेटा एकत्र कर सकते हैं।
- बायोमेट्रिक डेटा: चूंकि फिंगरप्रिंट, फेस आईडी, या रेटिनल स्कैन जैसी बायोमेट्रिक जानकारी स्थायी और अद्वितीय है, लीक गंभीर जोखिम पैदा करते हैं। अपराधी इसका उपयोग सुरक्षा को बायपास करने या इसे अन्य चोरी किए गए क्रेडेंशियल्स के साथ जोड़ने के लिए कर सकते हैं। यदि प्रभावित हैं, तो समीक्षा करें कि कौन से उपकरण या खाते बायोमेट्रिक्स का उपयोग करते हैं और पिन या टोकन जैसे द्वितीयक सुरक्षा को मजबूत करें।
- क्रेडिट कार्ड विवरण: यदि आपके क्रेडिट कार्ड विवरण डेटा उल्लंघन में उजागर होते हैं, तो आप क्रेडिट कार्ड धोखाधड़ी के जोखिम में हैं। अपने बैंक और क्रेडिट कार्ड स्टेटमेंट को संदिग्ध गतिविधि के लिए मॉनिटर करके, अपने कार्ड को फ्रीज करके, लेनदेन अलर्ट सेट करके, और किसी भी अनधिकृत शुल्क की तुरंत अपने बैंक को रिपोर्ट करके खुद को सुरक्षित रखें।
- सामाजिक सुरक्षा संख्या: यह सबसे गंभीर उल्लंघनों में से एक है, क्योंकि SSN का उपयोग पहचान की चोरी और धोखाधड़ी के लिए किया जा सकता है। सभी तीन क्रेडिट ब्यूरो (इक्विफैक्स, एक्सपीरियन, ट्रांसयूनियन) के साथ धोखाधड़ी अलर्ट या क्रेडिट फ्रीज लगाएं, नए खातों के लिए अपनी क्रेडिट रिपोर्ट देखें, और टैक्स धोखाधड़ी को रोकने में मदद के लिए जल्दी टैक्स फाइल करें।
3. कमजोर खातों को सुरक्षित करें
डेटा उल्लंघन के बाद, हमलावर आपके खातों में घुसने या आपको उनसे लॉक आउट करने का प्रयास कर सकते हैं। मजबूत सुरक्षा के साथ अपने लॉगिन को सुरक्षित करने से आप नियंत्रण में रह सकते हैं और आगे की क्षति को रोक सकते हैं।
यहाँ कैसे:
- अपने पासवर्ड बदलें: उजागर ईमेल पते या लॉगिन से जुड़े किसी भी खाते के लिए पासवर्ड अपडेट करें। यदि आपने उस पासवर्ड को कहीं और पुनः उपयोग किया है, तो उन खातों को भी अपडेट करें।
- पासवर्ड मैनेजर का उपयोग करें: हर खाते के लिए मजबूत, अद्वितीय पासवर्ड उत्पन्न करें और उन्हें एन्क्रिप्टेड पासवर्ड मैनेजर में संग्रहीत करें ताकि आपको उन सभी को याद न रखना पड़े। यह सुनिश्चित करता है कि एक चोरी हुआ पासवर्ड कई खातों से समझौता न करे।
- बहु-कारक प्रमाणीकरण (MFA) सेट करें: MFA के लिए आवश्यक है कि आप अपने खातों तक पहुंचने से पहले दो या अधिक सत्यापन कारक प्रदान करें। यह पोस्ट-ब्रीच खतरों से आपकी रक्षा करने में मदद करता है सुरक्षा की एक अतिरिक्त परत जोड़कर, जिससे अनधिकृत उपयोगकर्ताओं के लिए पहुंच प्राप्त करना काफी कठिन हो जाता है, भले ही उनके पास आपका पासवर्ड हो।
- अनजान उपकरणों को हटाएं: डेटा उल्लंघन के बाद, अपने खातों में संदिग्ध लॉगिन की जांच करें। यदि आपको अपरिचित उपकरण दिखाई देते हैं, तो उन्हें हटा दें।
- अपने सिम कार्ड की रक्षा करें: स्कैमर आपके मोबाइल कैरियर को आपके फोन नंबर को उनके सिम कार्ड पर स्वैप करने के लिए धोखा देने के लिए आपकी व्यक्तिगत जानकारी का उपयोग कर सकते हैं, जिसे सिम स्वैप अटैक के रूप में जाना जाता है। यह उन्हें आपके कॉल और टेक्स्ट को इंटरसेप्ट करने की अनुमति देता है, जिसमें दो-कारक प्रमाणीकरण कोड भी शामिल हैं।
अपने मोबाइल कैरियर के साथ एक अद्वितीय पिन सेट करके और नॉर्टन 360 विद लाइफलॉक एडवांटेज प्राप्त करके फोन टेकओवर की निगरानी के लिए अपने सिम कार्ड की रक्षा करें।
4. अपने क्रेडिट को फ्रीज या लॉक करें
यदि आपके सामाजिक सुरक्षा नंबर (SSN) जैसी अत्यधिक संवेदनशील जानकारी डेटा उल्लंघन में उजागर होती है, तो अपराधी आपके नाम पर क्रेडिट की नई लाइन खोलने की कोशिश कर सकते हैं। अपनी क्रेडिट रिपोर्ट पर क्रेडिट फ्रीज लगाने से ऋणदाता उन तक पहुंचने से रुक जाते हैं, जिससे बदले में नए क्रेडिट आवेदनों को संसाधित होने से रोका जाता है।
यदि केवल कम संवेदनशील डेटा, जैसे ईमेल पता, लीक हुआ था, तो क्रेडिट फ्रीज आमतौर पर आवश्यक नहीं होता है, क्योंकि अकेले उस जानकारी का उपयोग क्रेडिट की नई लाइन खोलने के लिए नहीं किया जा सकता है।
आप क्रेडिट लॉक पर भी विचार कर सकते हैं, एक सशुल्क विकल्प जो क्रेडिट मॉनिटरिंग अलर्ट या पहचान चोरी बीमा जैसे अतिरिक्त प्रदान करता है। यह अधिक सुविधाजनक भी है, क्योंकि आप मोबाइल ऐप के माध्यम से तुरंत एक्सेस को लॉक और अनलॉक कर सकते हैं। यह उपयोगी है यदि आप सक्रिय रूप से क्रेडिट के लिए आवेदन कर रहे हैं।
5. धोखाधड़ी अलर्ट सेट करें
धोखाधड़ी अलर्ट ऋणदाताओं को एक संकेत देते हैं कि जब वे आपका क्रेडिट चलाते हैं तो आप धोखाधड़ी के शिकार हो सकते हैं, इसलिए वे आवेदक की पहचान को सत्यापित करने के लिए अतिरिक्त सावधानी बरतते हैं। आप किसी भी प्रमुख क्रेडिट रिपोर्टिंग एजेंसी से संपर्क करके अलर्ट सेट कर सकते हैं, और वे स्वचालित रूप से दूसरों को अलर्ट करेंगे।
यदि आप उल्लंघन में शामिल थे या संदेह है कि आप शामिल हो सकते हैं, तो मानक एक-वर्षीय धोखाधड़ी अलर्ट का अनुरोध करें। यदि आप वास्तव में पहचान की चोरी के शिकार हुए, तो विस्तारित धोखाधड़ी अलर्ट देखें, जो आपको सात साल तक बचाता है।
किसी ऋणदाता द्वारा आपकी पहचान सत्यापित करने की प्रतीक्षा करने की आवश्यकता नहीं है यह पता लगाने के लिए कि कोई आपके क्रेडिट का उपयोग कर रहा है या नहीं। नॉर्टन 360 विद लाइफलॉक एडवांटेज की सदस्यता लें ताकि आपके सामाजिक सुरक्षा नंबर या क्रेडिट से संबंधित धोखाधड़ी गतिविधि का पता चलते ही आपको पता चल सके।
6. अपनी रिपोर्ट की निगरानी करें
डेटा उल्लंघन के बाद कम से कम एक वर्ष तक अपनी रिपोर्ट की बारीकी से निगरानी करना जारी रखें - संभावित रूप से लंबे समय तक यदि आप प्रारंभिक वर्ष के दौरान संदिग्ध गतिविधि देखते हैं। निम्नलिखित रिपोर्ट पर कड़ी नजर रखें:
- सामाजिक सुरक्षा विवरण: अपरिचित लाभ गतिविधि या अनुरोधों के लिए नियमित रूप से अपने माई सोशल सिक्योरिटी (माई SSA) खाते की जांच करें।
- बैंक स्टेटमेंट: अनधिकृत या अपरिचित शुल्क के लिए लेनदेन की समीक्षा करें।
- क्रेडिट रिपोर्ट: प्रत्येक ब्यूरो से अपनी रिपोर्ट खींचें और अपरिचित खातों या क्रेडिट जांच की तलाश करें जो धोखाधड़ी का संकेत दे सकते हैं। AnnualCreditReport.com अब आपको इक्विफैक्स, एक्सपीरियन, और ट्रांसयूनियन से मुफ्त साप्ताहिक रिपोर्ट प्राप्त करने की अनुमति देता है।
या, नॉर्टन 360 विद लाइफलॉक एडवांटेज के साथ खाता निगरानी को आसान और सुविधाजनक बनाएं, जो आपके बैंक खातों और क्रेडिट रिपोर्ट की निगरानी करने में आपकी मदद करता है, आपको संदिग्ध गतिविधि के प्रति सचेत करता है।
7. अपने जानने वालों को चेतावनी दें
यदि आपके खाते या संपर्क विवरण डेटा उल्लंघन में उजागर हुए थे, तो हमलावर उस जानकारी का उपयोग आपके दोस्तों, परिवार, या सहकर्मियों को धोखा देने के लिए करने का प्रयास कर सकते हैं। वे फ़िशिंग ईमेल, संदिग्ध टेक्स्ट भेज सकते हैं, या यहां तक कि दूसरों को व्यक्तिगत डेटा साझा करने में धोखा देने के लिए आपका प्रतिरूपण कर सकते हैं।
जोखिम को कम करने के लिए, अपने संपर्कों को एक सूचना दें ताकि वे असामान्य संदेशों के प्रति सावधान रहें। उन्हें संदिग्ध लिंक पर क्लिक न करने, अप्रत्याशित अटैचमेंट डाउनलोड न करने, या यह पुष्टि किए बिना संवेदनशील जानकारी साझा न करने की याद दिलाएं कि यह वास्तव में आपसे है। एक त्वरित चेतावनी एक लंबा रास्ता तय कर सकती है।
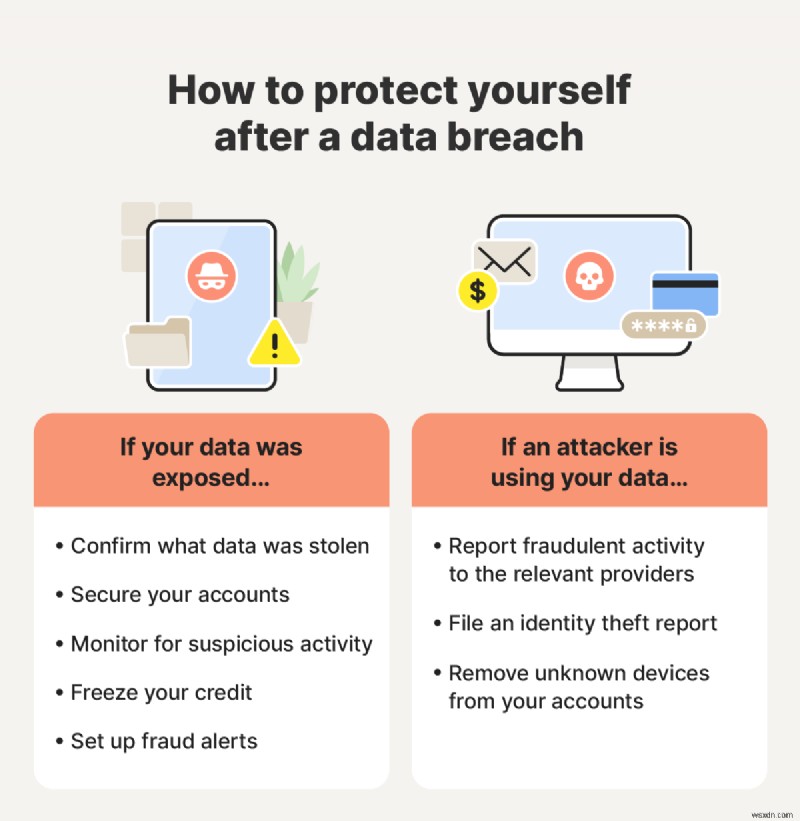
एक छवि जिसमें डेटा उल्लंघन में आपकी जानकारी उजागर होने पर खुद को बचाने के लिए उठाए जाने वाले कदम बनाम यदि कोई हमलावर सक्रिय रूप से आपके डेटा का उपयोग कर रहा है।
भविष्य के डेटा उल्लंघनों से खुद को कैसे बचाएं
कोई भी डेटा उल्लंघन से पूरी तरह से सुरक्षा की गारंटी नहीं दे सकता, लेकिन अच्छी सुरक्षा आदतें आपके जोखिम को कम कर सकती हैं और यदि कोई होता है तो नुकसान को सीमित कर सकती हैं। कुंजी है अपने खातों की रक्षा करना, कम जानकारी साझा करना, और घोटालों के प्रति सतर्क रहना:
- कई ईमेल खातों का उपयोग करें: बैंकिंग, खरीदारी, सोशल मीडिया, और व्यक्तिगत उपयोग के लिए अलग-अलग ईमेल पते उपयोग करें। इस तरह, यदि एक खाता भंग होता है, तो नुकसान नियंत्रित रहता है।
- अपने पासवर्ड मजबूत करें: हर खाते के लिए अद्वितीय, जटिल पासवर्ड बनाएं। एक पासवर्ड मैनेजर आपको उन्हें पुनः उपयोग किए बिना ट्रैक रखने में मदद कर सकता है। अद्वितीय पासवर्ड ब्रूट फोर्स अटैक और क्रेडेंशियल स्टफिंग जैसी हैकिंग तकनीकों के खिलाफ वास्तविक सुरक्षा प्रदान करते हैं।
- घोटालों के संकेतों पर नजर रखें: संदिग्ध लिंक, व्याकरण की गलतियां, या व्यक्तिगत जानकारी के लिए तत्काल अनुरोध जैसे सामान्य फ़िशिंग लाल झंडे देखें। यदि आपने किसी दुर्भावनापूर्ण लिंक पर क्लिक किया है, तो एक त्वरित मैलवेयर स्कैन करें। नॉर्टन जीनी जैसे उपकरण AI की शक्ति का उपयोग करके यह निर्धारित करने में आपकी मदद कर सकते हैं कि कोई संदेश या लिंक वैध है या नहीं।
- क्लिक करने से पहले सत्यापित करें: अगर कुछ गलत लगता है, तो किसी विश्वसनीय संपर्क विधि का उपयोग करके सीधे कंपनी या व्यक्ति से पुष्टि करें। यह आपको मैलवेयर डाउनलोड करने या सीधे किसी असुरक्षित व्यक्ति के साथ संवेदनशील जानकारी साझा करने से बचने में मदद कर सकता है।
- सूचना साझा करना सीमित करें: केवल न्यूनतम आवश्यक व्यक्तिगत विवरण साझा करें, यहां तक कि वैध संगठनों के साथ भी। आप जितना कम डेटा साझा करते हैं, उतना कम चोरी होने के लिए होता है।
- पहचान चोरी सुरक्षा के लिए साइन अप करें: पहचान चोरी और डेटा उल्लंघन सुरक्षा सेवाएं आपके व्यक्तिगत डेटा के लिए डार्क वेब की निगरानी करने में आपकी मदद करती हैं। नॉर्टन 360 विद लाइफलॉक एडवांटेज धोखाधड़ी का शिकार बनने पर महत्वपूर्ण सहायता भी प्रदान करता है, जिसमें चोरी हुए फंड प्रतिपूर्ति में $100,000 तक की पेशकश शामिल है।
डेटा उल्लंघन के बाद प्रभावित कंपनी को क्या करना चाहिए?
डेटा उल्लंघन केवल आपको प्रभावित नहीं करता है। शामिल कंपनी की भी जल्दी और जिम्मेदारी से कार्य करने की जिम्मेदारी है। यहां वे प्रमुख कदम हैं जो उन्हें उठाने चाहिए:
- उल्लंघन को नियंत्रित करें: समझौता किए गए सिस्टम या नेटवर्क को अलग करें ताकि हमले को फैलने से रोका जा सके।
- क्षति का आकलन करें: जांच करें कि कौन सा डेटा एक्सेस किया गया, यह कब हुआ, और कौन जिम्मेदार था।
- प्रभावित किसी भी व्यक्ति को सूचित करें: ग्राहकों और कर्मचारियों को सूचित करके पारदर्शी रहें जिनका डेटा उजागर हुआ था। कंपनियों को लोगों को खुद को बचाने में मदद करने के लिए संसाधन और मार्गदर्शन भी प्रदान करना चाहिए।
- अपने सिस्टम को पुनर्स्थापित करें: कमजोरियों को पैच करें और संचालन को ट्रैक पर वापस लाने के लिए समझौता किए गए सिस्टम की मरम्मत करें।
- सुरक्षा बढ़ाएं: आदर्श रूप से, कंपनियों को सॉफ्टवेयर सुरक्षा को मजबूत करना चाहिए, कर्मचारियों को प्रशिक्षित करना चाहिए, और भविष्य के उल्लंघनों को रोकने के लिए सख्त सुरक्षा प्रोटोकॉल लागू करना चाहिए।
हालिया डेटा उल्लंघन समाचार
डेटा उल्लंघन नियमित रूप से सुर्खियां बटोरते हैं, और वे सबसे बड़े संगठनों को भी प्रभावित करते हैं। यहां हाल ही में क्या चर्चा में है।
ट्रांसयूनियन
अगस्त 2025 में, तीन प्रमुख क्रेडिट रिपोर्टिंग कंपनियों में से एक, ट्रांसयूनियन ने एक डेटा उल्लंघन की पुष्टि की जिसने लगभग 4.5 मिलियन ग्राहकों की व्यक्तिगत जानकारी उजागर की। हैकर्स ने ग्राहक सहायता के लिए उपयोग किए जाने वाले एक तृतीय-पक्ष एप्लिकेशन से संवेदनशील डेटा चुराया। उल्लंघन में नाम, जन्मतिथि, और सामाजिक सुरक्षा संख्या शामिल थे।
गूगल, ऐप्पल, और फेसबुक
इसे इतिहास का सबसे बड़ा डेटा उल्लंघन कहा जा रहा है, एक इन्फोस्टीलर हमले ने गूगल, ऐप्पल, और फेसबुक को निशाना बनाया। साइबरन्यूज के अनुसार, उल्लंघन ने 30 डेटासेट में 16 बिलियन लॉगिन क्रेडेंशियल उजागर किए। जबकि कुछ रिकॉर्ड पुराने हो सकते हैं, विशेषज्ञ चेतावनी देते हैं कि चोरी की गई अधिकांश जानकारी ताज़ा है और उपयोगकर्ताओं के लिए गंभीर खतरा पैदा करती है।
क्वांटास
जून 2025 में, ऑस्ट्रेलियाई एयरलाइन क्वांटास ने लगभग 6 मिलियन लोगों के डेटा वाले एक तृतीय-पक्ष ग्राहक सेवा प्लेटफॉर्म में संदिग्ध गतिविधि की सूचना दी। उजागर जानकारी में नाम, ईमेल पते, फोन नंबर, जन्म तिथि, और फ्रीक्वेंट फ्लायर नंबर शामिल थे। जांच जारी है।
बेल्क
मई 2025 में, डिपार्टमेंट स्टोर बेल्क पर ड्रैगनफोर्स साइबर कार्टेल द्वारा हमला किया गया, जिसने 156 GB ग्राहक और कर्मचारी डेटा चोरी करने का दावा किया। उल्लंघन ने संचालन को बाधित किया, और बेल्क को प्रभावित लोगों को सूचित करने में लगभग एक महीना लगा, जिससे दो क्लास-एक्शन मुकदमे शुरू हुए। कंपनी ने तब से अपनी सुरक्षा को मजबूत किया है और पीड़ितों को सहायता प्रदान की है।
एक्सपीरियन
2022 के अंत में, हमलावरों ने एक तकनीकी दोष का फायदा उठाया जिसने एक्सपीरियन की उपभोक्ता क्रेडिट फाइलों को उजागर किया। भेद्यता 47 दिनों तक सक्रिय रही और हमलावरों को केवल उनके नाम, पते, जन्म तिथि, और सामाजिक सुरक्षा संख्या के साथ किसी व्यक्ति की पूरी क्रेडिट रिपोर्ट तक पहुंचने की अनुमति दी। कंपनी को दिसंबर 2022 में सूचित किया गया था, लेकिन जनता को सूचित करने में एक महीना लगा, उल्लंघन का तुरंत खुलासा करने के बजाय चुपचाप इस मुद्दे को पैच किया।
उल्लंघन के बाद अपनी पहचान की रक्षा करें
एक बार जब आपकी व्यक्तिगत जानकारी डेटा उल्लंघन या लीक के बाद उजागर हो जाती है, तो आपकी पहचान खतरे में होती है। वास्तव में, तीन अमेरिकियों में से एक का सामाजिक सुरक्षा नंबर अब डेटा उल्लंघनों के कारण पहचान हमलों के लिए जोखिम में है।
नॉर्टन 360 विद लाइफलॉक एडवांटेज के साथ, आपको डेटा उल्लंघनों और लीक के नतीजों के खिलाफ स्तरित सुरक्षा मिलती है। AI की शक्ति का उपयोग करके विशेष घोटालों का पता लगाएं, अलर्ट प्राप्त करें यदि आपका संवेदनशील डेटा डार्क वेब पर दिखाई देता है, असामान्य गतिविधि के लिए अपनी क्रेडिट रिपोर्ट की निगरानी करें, और संदिग्ध शुल्क पकड़ने के लिए बैंक खाता निगरानी सेट करें। साथ ही, यदि आपकी पहचान चोरी हो जाती है, तो आप $1.2 मिलियन तक के संभावित कवरेज के लिए पात्र होंगे।
अक्सर पूछे जाने वाले प्रश्न
FTC डेटा उल्लंघन पीड़ितों को हमले के बाद क्या करने की सिफारिश करता है?
डेटा उल्लंघन के बाद क्या करना है इसके लिए FTC की सलाह इस बात पर निर्भर करती है कि कौन सी जानकारी उजागर हुई थी। लेकिन आम तौर पर, यह सिफारिश करता है कि आप अपनी क्रेडिट रिपोर्ट पर अपरिचित खातों की जांच करें, एक निगरानी सेवा सेट करें, पहचान चोरी बीमा प्राप्त करें, और क्रेडिट फ्रीज या धोखाधड़ी अलर्ट लगाएं।
क्या मैं मुकदमा कर सकता हूं यदि मेरा डेटा भंग हो गया है?
यदि आप साबित कर सकते हैं कि उल्लंघन ने आपको नुकसान पहुंचाया है या लापरवाही का परिणाम था, तो आप मुकदमा करने में सक्षम हो सकते हैं। यह पुष्टि करने के लिए एक वकील से परामर्श करें कि क्या आपके डेटा को गलत तरीके से संभाला गया था और आपके पास क्या विकल्प हैं।
डेटा उल्लंघन के लिए मुझे कितना मुआवजा मिल सकता है?
मुआवजा मामले और अधिकार क्षेत्र के अनुसार भिन्न होता है। कभी-कभी, भुगतान वास्तविक नुकसान को कवर करता है। अन्य बार, कंपनी प्रभावित व्यक्तियों के बीच एक विभाजित समझौता प्रदान करती है।
इतिहास में सबसे बड़ा डेटा उल्लंघन क्या था?
अब तक का सबसे बड़ा डेटा उल्लंघन ऐप्पल, फेसबुक, और गूगल जैसी टेक कंपनियों को लक्षित करता था, जिसमें 16 बिलियन लॉगिन क्रेडेंशियल उजागर हुए थे।