GhostPairing, WhatsApp अकाउंट से समझौता करने की एक नई तकनीक है जो ऐप के डिवाइस-लिंकिंग फीचर का फायदा उठाकर साइबर अपराधियों को आपकी चैट्स और WhatsApp पर शेयर की गई फोटो, वीडियो, और वॉयस नोट्स तक पहुंच देती है। आगे पढ़ें कि यह हमला कैसे काम करता है, खतरे के संकेतों को कैसे पहचानें, और अपनी सुरक्षा के लिए आप क्या कर सकते हैं।
GhostPairing हमले कैसे काम करते हैं
Ghost Pairing, WhatsApp के लिंक्ड डिवाइस फीचर का शोषण करके काम करता है, जिसे आपको एक से अधिक डिवाइस पर WhatsApp उपयोग करने देने के लिए डिज़ाइन किया गया है। पासवर्ड का अनुमान लगाने या फ़िशिंग करने के बजाय, स्कैमर आपको सोशल इंजीनियरिंग रणनीति का उपयोग करके एक वैध डिवाइस-लिंकिंग प्रक्रिया पूरी करने के लिए धोखा देते हैं।
यहां हमला कैसे सामने आता है:
चरण 1: किसी भरोसेमंद व्यक्ति का संदेश
GhostPairing एक छोटे, आकस्मिक संदेश से शुरू होता है जो जिज्ञासा जगाने के लिए डिज़ाइन किया गया है, जैसे "अरे मुझे तुम्हारी फोटो मिली!", इसके बाद एक लिंक होता है। यह संदेश अक्सर एक वास्तविक संपर्क से आता है जिसका अकाउंट पहले ही समझौता किया जा चुका है, जो इसे भरोसेमंद महसूस कराता है।
लिंक पूर्वावलोकन में URL तत्व, जैसे /login/post.com या /login/facepost.com, वैधता जोड़ते हैं (कम से कम, यादृच्छिक वर्णों की लंबी स्ट्रिंग से अधिक) — जो टाइपोस्क्वैटिंग के समान कुछ समानताएं रखते हैं।
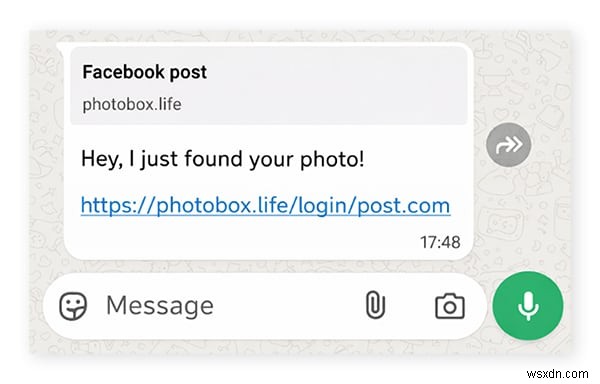
एक वास्तविक GhostPairing हमले का स्क्रीनशॉट।
चरण 2: एक आश्वस्त करने वाला नकली लॉगिन पेज
यदि आप फ़िशिंग लिंक पर क्लिक करते हैं, तो आपको एक न्यूनतम लॉगिन पेज पर ले जाया जाता है जो Facebook या किसी अन्य Meta प्लेटफ़ॉर्म जैसा दिखता है। वहां, आपको अपने फोन नंबर का उपयोग करके लॉग इन करके अपनी पहचान सत्यापित करने के लिए कहा जाता है।
समस्या? यह बिल्कुल भी Facebook लॉगिन पेज नहीं है: यह एक दुर्भावनापूर्ण साइट है जो आपके द्वारा अभी दर्ज किए गए फोन नंबर का उपयोग करके गुप्त रूप से WhatsApp की डिवाइस-लिंकिंग प्रक्रिया शुरू करती है।
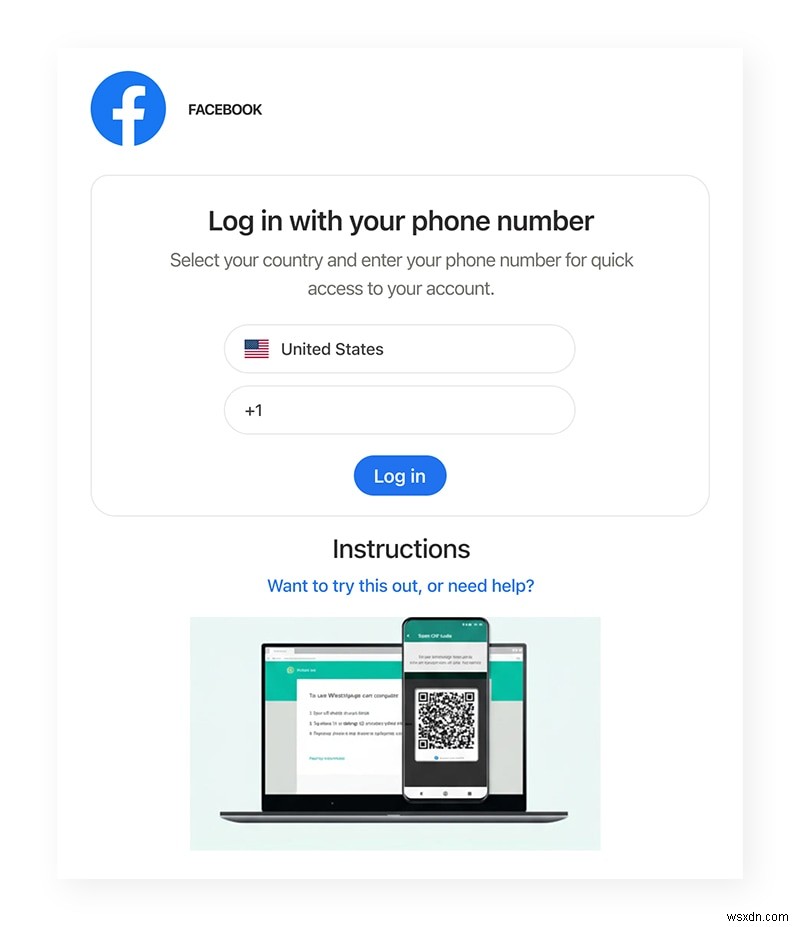
एक नकली Facebook लॉगिन पेज जो GhostPairing हमले को ट्रिगर करता है।
चरण 3: एक "सत्यापन" जो एक डिवाइस को लिंक करता है
नकली Meta पोर्टल में "लॉगिन" प्रक्रिया को पूरा करने के लिए, आपको एक न्यूमेरिक पेयरिंग कोड दिखाया जाता है और WhatsApp में इसे दर्ज करने का निर्देश दिया जाता है ताकि लॉगिन की पुष्टि हो सके और फोटो देखी जा सके। वास्तव में, इस कोड का उपयोग आपके WhatsApp अकाउंट में एक नए डिवाइस को जोड़ने की मंजूरी देने के लिए किया जाता है।
अपना फोन नंबर दर्ज करके, आपने हमलावर को WhatsApp की वैध डिवाइस-लिंकिंग प्रक्रिया को ट्रिगर करने की अनुमति दे दी है। WhatsApp फिर अनुरोध करने वाले डिवाइस को एक सत्यापन कोड भेजता है — इस मामले में, घोटाला साइट। उस कोड को मैन्युअल रूप से आपको, अकाउंट मालिक को, नए डिवाइस को अधिकृत करने के लिए दर्ज करना होगा। घोटाला साइट कोड प्रदर्शित करती है और आपको इसे स्वयं WhatsApp में दर्ज करने के लिए मैनिपुलेट करती है।
चरण 4: हमलावर को आपके WhatsApp तक पहुंच प्राप्त होती है
जब आप WhatsApp खोलते हैं और कोड दर्ज करते हैं, तो आप अनजाने में हमलावर को अपने अकाउंट तक पहुंच प्रदान कर देते हैं। WhatsApp उस डिवाइस को मंजूरी देता है जिसने लिंक का अनुरोध किया था। हमलावर का डिवाइस अब आपके अकाउंट से एक अतिरिक्त लिंक्ड डिवाइस के रूप में जुड़ा हुआ है।
GhostPairing से हमलावरों को क्या मिलता है
अपने डिवाइस को आपके WhatsApp से लिंक करके, हमलावर को आपकी व्यक्तिगत जानकारी और चैट्स तक पहुंच मिलती है, जिससे वे आपको प्रतिरूपित करके GhostPairing लिंक को आगे फैला सकते हैं। एक बार अंदर जाने पर, स्कैमर यह कर सकते हैं:
- आने वाले संदेशों को रीयल-टाइम में पढ़ें।
- सिंक किए गए चैट इतिहास और शेयर किए गए मीडिया (फोटो, वीडियो, और वॉयस नोट्स सहित) तक पहुंचें।
- चैट में शेयर किए गए व्यक्तिगत विवरण एकत्र करें।
- आपके दोस्तों, परिवार, और ग्रुप चैट्स को आपका प्रतिरूपण करते हुए संदेश भेजें।
- अपने संपर्कों को वही लालच भेजें, जिससे घोटाला आगे फैलता है।
यदि आप GhostPairing के शिकार हो जाते हैं तो क्या करें
यदि आपने किसी संदिग्ध लिंक पर क्लिक किया है और कोई पेयरिंग या सत्यापन कोड दर्ज किया है, तो तुरंत कार्रवाई करें:
- अज्ञात लिंक्ड डिवाइस हटाएं: WhatsApp खोलें > सेटिंग्स पर जाएं (या तीन ऊर्ध्वाधर डॉट्स ⋮ पर टैप करें) > फिर लिंक्ड डिवाइस > सक्रिय सत्रों की सूची की समीक्षा करें और किसी भी चीज़ से लॉग आउट करें जिसे आप नहीं पहचानते।
- अपने संपर्कों को चेतावनी दें: यदि किसी साइबर अपराधी ने आपके WhatsApp तक पहुंच बनाई है, तो उन्होंने घोटाले को आगे फैलाया हो सकता है। संपर्कों और ग्रुप चैट्स को संदेश दें कि आपका अकाउंट समझौता किया गया था और उन्हें हाल के लिंक पर क्लिक न करने के लिए कहें।
- फॉलो-अप घोटालों पर नज़र रखें: यदि अपराधियों के पास आपके संदेशों तक पहुंच है, तो वे आपको या आपके संपर्कों को अनुकूलित प्रतिरूपण प्रयासों से निशाना बना सकते हैं। फ़िशिंग हमलों, सोशल इंजीनियरिंग योजनाओं, और अन्य घोटालों से सावधान रहें।
GhostPairing जैसे हमलों से बचाव कैसे करें
- अप्रत्याशित लिंक से सावधान रहें, भले ही वे किसी परिचित से आए हों। उनका अकाउंट समझौता किया गया हो सकता है।
- कभी भी WhatsApp पेयरिंग कोड दर्ज न करें क्योंकि कोई वेबसाइट आपसे ऐसा करने के लिए कहती है। पेयरिंग या डिवाइस लिंकिंग का उपयोग केवल तब करें जब आप स्वयं WhatsApp के अंदर इसका अनुरोध करते हैं।
- नियमित रूप से लिंक्ड डिवाइस की जांच करें — चाहे WhatsApp, Google, या सोशल मीडिया पर — और जो कुछ भी आप नहीं पहचानते उसे हटा दें।
- अपने अकाउंट में टू-स्टेप वेरिफिकेशन सक्षम करें ताकि सुरक्षा की एक अतिरिक्त परत जुड़ जाए। 2FA GhostPairing से रक्षा नहीं कर सकता, लेकिन यह चोरी हुए पासवर्ड से जुड़े अधिक पारंपरिक अकाउंट टेकओवर हमलों से बचाव में मदद कर सकता है।
- साइबर सुरक्षा सॉफ़्टवेयर में निवेश करें। Norton 360 Deluxe जैसे टूल दुर्भावनापूर्ण साइटों के प्रति आपको सचेत कर सकते हैं, जिससे फ़िशिंग लिंक का जोखिम कम हो जाता है।
लेखक के बारे में
Jeremy Coppock, Norton के लिए स्टाफ साइबर सुरक्षा संपादक हैं, जिनकी एंटी-स्कैम शिक्षा में रुचि है। उन्हें एक प्रमुख ऑनलाइन रिटेलर के लिए धोखाधड़ी अन्वेषक के रूप में काम करने का अनुभव है।
संपादक की टिप्पणी: हमारे लेख शैक्षिक जानकारी प्रदान करते हैं और साइबर सुरक्षा में महत्वपूर्ण विषयों के बारे में जागरूकता बढ़ाने के लिए लिखे गए हैं। Norton के उत्पाद और सेवाएं हमारे द्वारा लिखे गए हर प्रकार के खतरे, धोखाधड़ी, या अपराध से रक्षा नहीं कर सकते। हम अपने लेखों पर शोध, लेखन, और समीक्षा कैसे करते हैं, इसके बारे में अधिक जानकारी के लिए, हमारी संपादकीय नीति देखें।