FBI के इंटरनेट अपराध शिकायत केंद्र की वार्षिक रिपोर्ट के अनुसार, 2025 में बिजनेस ईमेल कॉम्प्रोमाइज़ (BEC) हमलों के कारण 3 बिलियन डॉलर से अधिक का नुकसान हुआ। यह आंकड़ा स्मार्ट, विश्वसनीय BEC सुरक्षा की आवश्यकता को रेखांकित करता है।
एक अकेला ईमेल खाता समझौता धोखाधड़ी, पेरोल चोरी, या चोरी की गई ग्राहक जानकारी का द्वार खोल सकता है।
छोटे और मध्यम आकार के व्यवसाय प्रमुख लक्ष्य हैं क्योंकि वे तेजी से आगे बढ़ते हैं और ईमेल संचार पर बहुत अधिक भरोसा करते हैं। लेकिन मल्टी-फैक्टर ऑथेंटिकेशन (MFA) या उन्नत ईमेल फ़िल्टरिंग जैसे महत्वपूर्ण सुरक्षा परतों के बिना कोई भी व्यवसाय कमजोर हो सकता है, क्योंकि हमलावर अतिरिक्त सत्यापन के बिना खातों तक पहुंच सकते हैं या कर्मचारियों का प्रतिरूपण कर सकते हैं।
BEC कैसे काम करता है?
बिजनेस ईमेल कॉम्प्रोमाइज़ हमले पता लगाने योग्य मैलवेयर या सामान्य लाल झंडे पर भरोसा नहीं करते जिन्हें आप अध्ययन और सीख सकते हैं। इसके बजाय, BEC घोटाले विश्वास पर खेलते हैं। एक घोटालेबाज एक कंपनी का अध्ययन करता है, सीखता है कि भुगतान या संवेदनशील डेटा कौन संभालता है, फिर एक संदेश भेजता है जो पैसे या संवेदनशील व्यावसायिक जानकारी प्राप्त करने के लिए पूरी तरह से वैध दिखता है।
यहां एक विशिष्ट BEC घोटाले के सामने आने का अधिक विस्तृत विवरण दिया गया है:
- अनुसंधान और लक्ष्यीकरण: हमलावर कंपनी के बारे में विवरण एकत्र करता है, जैसे नेतृत्व के नाम, विक्रेता, बिलिंग चक्र, और यहां तक कि छुट्टी के कार्यक्रम। वे तय करते हैं कि वे किस टीम या व्यक्ति को लक्षित करना चाहते हैं।
- प्रतिरूपण: हमलावर खाते को स्पूफ या समझौता करके CEO, प्रबंधक, या आपूर्तिकर्ता के रूप में पेश आते हैं, और संवेदनशील खातों या वित्तीय प्रणालियों तक पहुंच प्राप्त करने के लिए आगे फ़िशिंग ईमेल के साथ अनुवर्ती कार्रवाई कर सकते हैं। फ़िशिंग प्रयास व्हेलिंग हमले का रूप भी ले सकता है जब यह वरिष्ठ नेताओं पर लक्षित होता है।
- तात्कालिकता पैदा करना: ईमेल आप पर दबाव डालने के लिए तत्काल भाषा का उपयोग करता है, जैसे, "इस वायर ट्रांसफर को आज भेजा जाना चाहिए" या "मुझे यह दस्तावेज़ अभी चाहिए।"
- भुगतान या डेटा का अनुरोध: घोटालेबाज पैसे, पेरोल परिवर्तन, या संवेदनशील व्यावसायिक जानकारी मांगता है।
- धन या जानकारी भेजी गई: लक्ष्य प्रतिक्रिया देता है, यह सोचकर कि अनुरोध वास्तविक है, और पैसा या डेटा सीधे हमलावर के पास चला जाता है।
BEC, फ़िशिंग, और स्पीयर फ़िशिंग में क्या अंतर है?
फ़िशिंग एक व्यापक घोटाला है जो पीड़ितों को हानिकारक लिंक पर क्लिक करने या क्रेडेंशियल छोड़ने के लिए बरगलाने के लिए नकली संदेशों का उपयोग करता है। स्पीयर फ़िशिंग फ़िशिंग का एक लक्षित उप-प्रकार है जो विशिष्ट व्यक्तियों, छोटे समूहों, या संगठनों की ओर व्यक्तिगत हमले करता है। BEC हमले स्पीयर फ़िशिंग का एक अत्यधिक लक्षित रूप है जो व्यावसायिक धोखाधड़ी पर केंद्रित है।
स्पीयर फ़िशिंग की तरह, BEC फ़िशिंग रणनीति का उपयोग करता है, लेकिन व्यावसायिक संदर्भ में वित्तीय और डेटा धोखाधड़ी पर तेज, उच्च-मूल्य फोकस के साथ। लेकिन उच्च-मूल्य वाले व्यक्तियों जैसे विश्वसनीय नेताओं, विक्रेताओं, या अधिकारियों के हमले के लक्ष्य होने के बजाय, BEC हमलों में उन लोगों का प्रतिरूपण किया जाता है, घोटालेबाज उनके द्वारा आदेशित विश्वास का लाभ उठाकर धन हस्तांतरण या संवेदनशील डेटा का अनुरोध करते हैं।
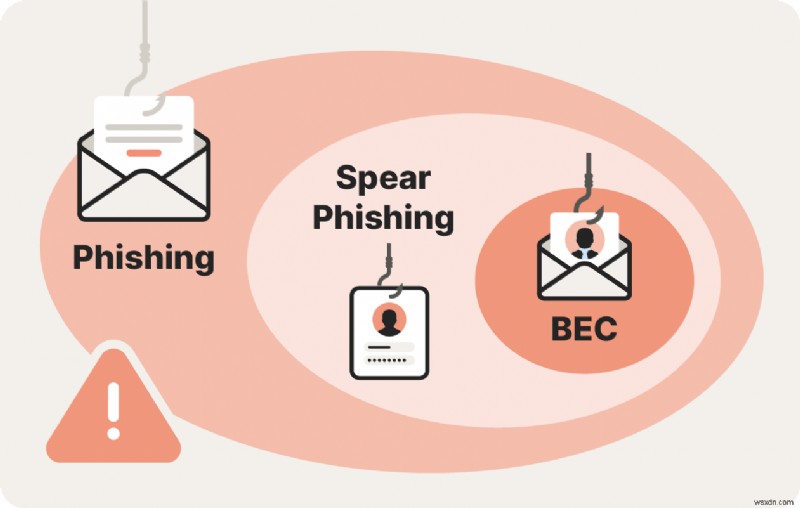
बिजनेस ईमेल कॉम्प्रोमाइज़ स्पीयर फ़िशिंग का एक अत्यधिक लक्षित रूप है।
बिजनेस ईमेल कॉम्प्रोमाइज़ स्पीयर फ़िशिंग का एक अत्यधिक लक्षित रूप है।
BEC हमले के कुछ पहचानकर्ता क्या हैं?
BEC संदेश पहली नज़र में सामान्य दिखने के लिए डिज़ाइन किए गए हैं, लेकिन करीब से निरीक्षण करने पर सुराग मिल सकते हैं। BEC हमले अत्यधिक व्यक्तिगत होते हैं, इसलिए वे हमलावर की खोजी जा रही जानकारी और वे किसका प्रतिरूपण कर रहे हैं, इस पर निर्भर करते हुए अलग-अलग दृष्टिकोण का उपयोग करते हैं। लेकिन कुछ चीजें हैं जिन पर ध्यान देना चाहिए जो आपको जवाब देने से पहले गंभीरता से सोचने के लिए कहेंगी।
यहां BEC हमले के कुछ सामान्य पहचानकर्ता हैं:
- वायर ट्रांसफर या संवेदनशील जानकारी के लिए तत्काल अनुरोध।
- भुगतान विवरण या बैंक खाता जानकारी में अचानक परिवर्तन।
- एक ईमेल जो किसी कार्यकारी की तरह दिखता है लेकिन लहजे या दायरे में थोड़ा अलग लगता है।
- प्रेषक के पते या डोमेन नाम में सूक्ष्म गलत वर्तनी, जैसे "l" या "I" के लिए "1" प्रतिस्थापित।
- सामान्य अनुमोदन चरणों को बायपास करने के लिए ऊपर से दबाव।
- वित्तीय लेनदेन के आसपास गोपनीयता के लिए अनुरोध।
- असामान्य समय, जैसे देर रात या सप्ताहांत भुगतान मांग।
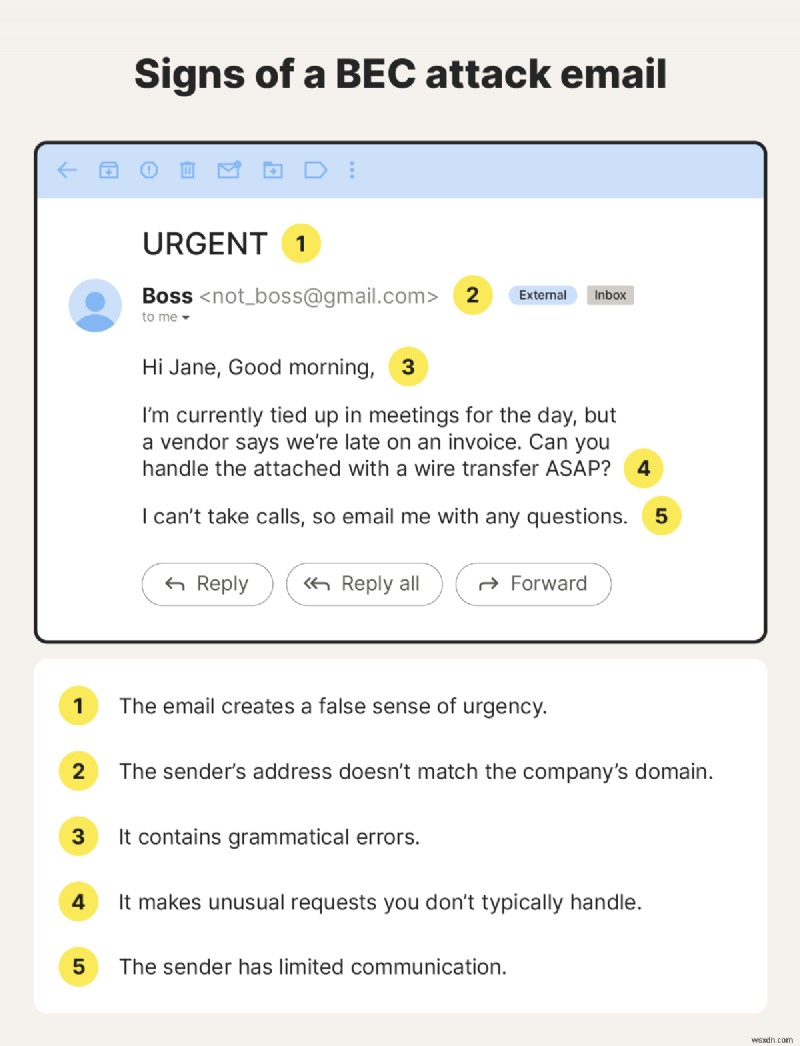
एक उदाहरण BEC हमला ईमेल, संदिग्ध तत्वों को हाइलाइट करने वाले एनोटेशन के साथ जैसे उच्च दबाव भाषा और संचार सीमाएं।
सामान्य BEC उदाहरण
BEC घोटाले विभिन्न आकार और रूपों में आते हैं, लेकिन उन सभी का लक्ष्य एक ही परिणाम होता है: आपका विश्वास तेजी से हासिल करना और आपको पैसे या डेटा साझा करने के लिए बरगलाना। लेकिन यह देखना कि ये हमले वास्तविक जीवन में कैसे चलते हैं, उन्हें पहचानना और रोकना आसान बना सकता है।
यहां BEC घोटालों के कुछ सामान्य उदाहरण हैं:
- CEO से तत्काल अनुरोध: एक कर्मचारी को एक ईमेल प्राप्त होता है जो CEO का प्रतीत होता है जो एक गोपनीय सौदे के लिए तत्काल वायर ट्रांसफर या गिफ्ट कार्ड खरीद के लिए कहता है।
- पेरोल अपडेट घोटाला: HR को एक कर्मचारी से डायरेक्ट डिपॉजिट विवरण में त्वरित परिवर्तन का अनुरोध करने वाला संदेश मिलता है। नया बैंक खाता घोटालेबाज का होता है।
- मैन-इन-द-मिडल हमला: मैन-इन-द-मिडल हमले में, एक हैकर दो पक्षों के बीच ईमेल बातचीत को गुप्त रूप से रोकता है, फिर भुगतान विवरण बदलने या धन को पुनर्निर्देशित करने के लिए सही क्षण में कूदता है।
- विक्रेता चालान धोखाधड़ी: एक अपराधी एक विश्वसनीय आपूर्तिकर्ता के रूप में पेश आता है और अद्यतन भुगतान निर्देश भेजता है। अगला चालान भुगतान सीधे हमलावर के पास जाता है।
- AI-संचालित प्रतिरूपण: कुछ हमलावर अब आवाज़ और लेखन शैली की नकल करने के लिए AI और डीपफेक का उपयोग करते हैं। एक नकली वॉइसमेल या ठोस ईमेल घोटाले को खतरनाक रूप से वास्तविक महसूस करा सकता है।
वास्तविक जीवन BEC हमला
2024 की शुरुआत में, Microsoft ने खुलासा किया कि एक राष्ट्र-राज्य खतरे के अभिनेता ने कर्मचारी ईमेल खातों की एक छोटी संख्या तक पहुंच प्राप्त की, जिसमें वरिष्ठ नेतृत्व, साइबर सुरक्षा, और कानूनी टीमों के सदस्य शामिल थे। कंपनी ने गतिविधि का पता लगाया, हमलावर की पहुंच को हटा दिया, और कानून प्रवर्तन और नियामकों के साथ काम करना शुरू कर दिया।
हालांकि इस घटना का परिचालन पर कोई भौतिक प्रभाव नहीं पड़ा, यह दर्शाता है कि ईमेल खाता समझौता सबसे सुरक्षा-परिपक्व संगठनों को भी कैसे प्रभावित कर सकता है।
BEC खतरनाक क्यों है
BEC वहां चोट करता है जहां यह आपके संगठन को सबसे ज्यादा नुकसान पहुंचाता है — आपका पैसा और प्रतिष्ठा। एक घटना एक छोटे व्यवसाय को नुकसान पहुंचा सकती है जो पेरोल को बाधित करती है, विक्रेता भुगतान में देरी करती है, और विकास को रोकती है।
इसके अलावा, चोरी किया गया कर्मचारी डेटा या ग्राहक जानकारी दीर्घकालिक नतीजे पैदा कर सकती है। आप कानूनी दावों, जुर्माना, उल्लंघन अधिसूचना लागत, और तनावपूर्ण साझेदार संबंधों का सामना कर सकते हैं। इसके अलावा, आपकी टीम का समय व्यवसाय चलाने के बजाय क्षति नियंत्रण में लग जाता है। ग्राहक दोबारा विवरण साझा करने से पहले दो बार सोच सकते हैं।
यही कारण है कि मजबूत BEC रोकथाम उपाय, जैसे भुगतान सत्यापन वर्कफ़्लो, सुरक्षित ईमेल फ़िल्टरिंग, और नियमित कर्मचारी प्रशिक्षण, महत्वपूर्ण हैं। ये प्रथाएं कर्मचारियों को संदिग्ध गतिविधि को जल्दी पहचानने और एक भ्रामक ईमेल को पूर्ण संकट में बदलने से पहले साइबर अपराध को रोकने में मदद करती हैं।
BEC हमलों को कैसे रोकें
BEC को रोकने के लिए छोटे व्यवसायों के लिए स्तरित ईमेल सुरक्षा की आवश्यकता होती है, जिसका अर्थ है सुरक्षित ईमेल टूल, एक्सेस कंट्रोल, और कर्मचारी प्रशिक्षण सभी एक साथ काम कर रहे हैं। स्पष्ट आंतरिक प्रक्रियाएं टीमों को संवेदनशील अनुरोधों, जैसे भुगतान या डेटा परिवर्तन, को आत्मविश्वास के बजाय अनिश्चितता के साथ संभालने में मदद करती हैं।
छोटे और मध्यम व्यवसायों में BEC हमलों को दूर रखने के लिए:
- सख्त भुगतान सत्यापन प्रक्रिया बनाएं: वायर ट्रांसफर और विक्रेता बैंकिंग परिवर्तनों के लिए दोहरी स्वीकृति की आवश्यकता होती है। ईमेल में सूचीबद्ध नंबर के बजाय ज्ञात फोन नंबर का उपयोग करके अनुरोधों को सत्यापित करें।
- मल्टी-फैक्टर ऑथेंटिकेशन (MFA) का उपयोग करें: सभी खातों पर MFA का उपयोग करने से खाता अधिग्रहण प्रयासों को ब्लॉक करने में मदद मिलती है, भले ही पासवर्ड चोरी हो गए हों।
- उन्नत ईमेल फ़िल्टरिंग और डोमेन सुरक्षा तैनात करें: स्पूफ्ड डोमेन, लुकअलाइक पते, और असामान्य भेजने के व्यवहार का पता लगाने वाले टूल का उपयोग करें।
- चल रहे फ़िशिंग जागरूकता प्रशिक्षण प्रदान करें: नियमित सिमुलेशन वास्तविक दुनिया की फ़िशिंग सुरक्षा में सुधार करते हैं और तत्काल अनुरोधों के प्रति आवेगपूर्ण प्रतिक्रियाओं को कम करते हैं।
- असामान्य लॉगिन गतिविधि की निगरानी करें: सुरक्षा टूल का उपयोग करें जो अलर्ट भेजते हैं जब कोई नए डिवाइस, अपरिचित स्थान, या कम समय में दो दूर स्थानों से साइन इन करता है।
- संवेदनशील संचार एन्क्रिप्ट करें: ईमेल एन्क्रिप्ट करने से पेरोल डेटा, अनुबंध, और वित्तीय रिकॉर्ड को रोकने से बचाने में मदद मिलती है।
- वित्तीय पहुंच सीमित करें: केवल अधिकृत कर्मचारियों को भुगतान स्वीकृत करने या बैंकिंग विवरण बदलने की अनुमति होनी चाहिए। प्रक्रिया में कम हाथ मानवीय त्रुटि और धोखाधड़ी के फिसलने की संभावना को कम करते हैं।
- नियमित रूप से अपने सुरक्षा स्टैक की समीक्षा करें: सुनिश्चित करें कि आपके छोटे व्यवसाय IT अनिवार्य, जैसे सुरक्षित ईमेल गेटवे, एंडपॉइंट सुरक्षा, बैकअप, और निगरानी, वर्तमान और ठीक से कॉन्फ़िगर हैं।
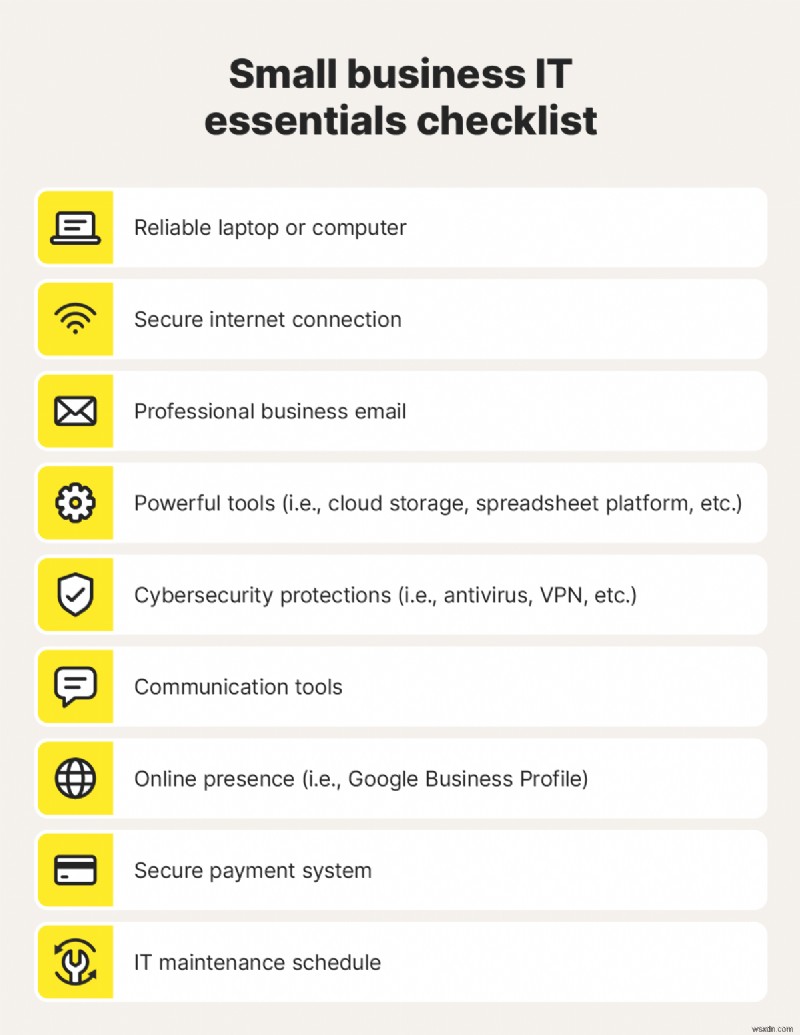
एक छोटे व्यवसाय IT अनिवार्य चेकलिस्ट, जिसमें एक विश्वसनीय लैपटॉप और साइबर सुरक्षा टूल शामिल हैं।
यदि आपको BEC हमले का संदेह है तो क्या करें
यदि आपको BEC हमले का संदेह है, तो तुरंत लेनदेन रोकें, विश्वसनीय चैनल के माध्यम से अनुरोध सत्यापित करें, अपने IT या सुरक्षा टीम को अलर्ट करें, और यदि आपने पहले ही पैसा भेज दिया है तो अपने बैंक से संपर्क करें। शीघ्र कार्रवाई आपके पैसे, आपके डेटा, और आपकी प्रतिष्ठा की रक्षा कर सकती है जबकि आपकी समग्र साइबर सुरक्षा प्रतिक्रिया को मजबूत करती है।
यदि आपको BEC हमले का संदेह है तो क्या करें, इस पर अधिक विवरण यहां दिए गए हैं:
- सभी संबंधित गतिविधि तुरंत रोकें: भुगतान रोकें, लंबित ट्रांसफर फ्रीज करें, और स्थिति हल होने तक कोई और डेटा साझा होने से रोकें।
- विश्वसनीय विधि का उपयोग करके अनुरोध सत्यापित करें: कार्यकारी, कर्मचारी, या विक्रेता से ज्ञात फोन नंबर या आंतरिक प्रणाली के माध्यम से संपर्क करें। संदिग्ध ईमेल का सीधे जवाब देने से बचें।
- नेतृत्व और अपने IT या सुरक्षा टीम को अलर्ट करें: प्रारंभिक आंतरिक रिपोर्टिंग समस्या को नियंत्रित करने, खाता समझौता की जांच करने, और कंपनी भर में समान प्रयासों को रोकने में मदद करती है।
- अपने बैंक के धोखाधड़ी विभाग से संपर्क करें: त्वरित रिपोर्टिंग खोए हुए धन को रोकने या पुनर्प्राप्त करने और आपके व्यवसाय की रक्षा करने की संभावनाओं में सुधार कर सकती है।
- प्रभावित खातों को सुरक्षित करें: पासवर्ड रीसेट करें, MFA सक्षम करें, और असामान्य गतिविधि के लिए लॉगिन इतिहास की समीक्षा करें।
- सिस्टम और ईमेल लॉग स्कैन करें: स्वचालित फ़ॉरवर्डिंग नियमों (सेटिंग्स जो ईमेल की प्रतियों को गुप्त रूप से बाहरी पते पर अग्रेषित करती हैं), साथ ही अनधिकृत पहुंच या अन्य संकेतों की तलाश करें कि हमलावर अभी भी आपके नेटवर्क के अंदर हो सकता है।
- सब कुछ दस्तावेज़ करें: ईमेल, टाइमस्टैम्प, और लेनदेन विवरण सहेजें। यह जांच और बीमा दावों का समर्थन करता है यदि आवश्यक हो।
बिजनेस ईमेल कॉम्प्रोमाइज़ हमले धोखे पर बने हैं। Norton Small Business शक्तिशाली, प्रबंधन में आसान सुरक्षा के साथ खतरे का मुकाबला करने में आपकी मदद करता है जो बढ़ती टीमों के लिए डिज़ाइन की गई है। डिवाइस सुरक्षा से लेकर वित्तीय निगरानी तक, Norton खाता अधिग्रहण और संदिग्ध वित्तीय गतिविधि के जोखिम को कम करने में मदद करता है।
सरल सेटअप और केंद्रीकृत नियंत्रण के साथ, Norton आपकी टीम को धीमा किए बिना स्मार्ट सुरक्षा जोड़ता है। इसका मतलब है कम कमजोरियां, मजबूत बचाव, और आपके व्यवसाय द्वारा भेजे और प्राप्त किए गए हर ईमेल में अधिक विश्वास।
FAQs
सबसे आम BEC उदाहरण क्या है?
BEC के सबसे आम उदाहरणों में से एक CEO धोखाधड़ी घोटाला है। एक कर्मचारी को एक तत्काल ईमेल प्राप्त होता है जो कंपनी के CEO का प्रतीत होता है जो वायर ट्रांसफर या गिफ्ट कार्ड खरीद के लिए कह रहा है। तेजी से कार्य करने का दबाव ही इसे प्रभावी बनाता है।
BEC साइबर सुरक्षा को कैसे प्रभावित करता है?
BEC ईमेल नियंत्रण, पहचान सुरक्षा, और आंतरिक प्रक्रियाओं में अंतराल को उजागर करता है। एक सफल हमले के परिणामस्वरूप वित्तीय नुकसान, डेटा उल्लंघन, और क्षतिग्रस्त विश्वास हो सकता है। यह यह भी दर्शाता है कि मजबूत निगरानी और एक्सेस कंट्रोल किसी भी साइबर सुरक्षा योजना के आवश्यक हिस्से क्यों हैं।
मेरा व्यवसाय BEC पहचान के लिए किन टूल का उपयोग कर सकता है?
आप सुरक्षित ईमेल गेटवे, MFA, डोमेन मॉनिटरिंग, और व्यवहार-आधारित खतरे का पता लगाने वाले टूल का उपयोग कर सकते हैं। Norton Small Business जैसे समाधान उपकरणों और खातों में दृश्यता और सुरक्षा को मजबूत करने में भी मदद कर सकते हैं। यह उल्लेख करने की आवश्यकता नहीं है कि कर्मचारी प्रशिक्षण और स्पष्ट भुगतान सत्यापन प्रक्रियाएं संदिग्ध गतिविधि को जल्दी पकड़ने में महत्वपूर्ण भूमिका निभाती हैं।
बिजनेस ईमेल कॉम्प्रोमाइज़ के लिए उपयोग किया जाने वाला एक अलग नाम क्या है?
बिजनेस ईमेल कॉम्प्रोमाइज़, जिसे ईमेल अकाउंट कॉम्प्रोमाइज़ (EAC) के रूप में भी जाना जाता है, साइबर अपराध का एक रूप है। इस छत्र के नीचे, आपको CEO धोखाधड़ी, विक्रेता चालान धोखाधड़ी, और पेरोल डायवर्जन घोटाले जैसे विशिष्ट घोटाले प्रकार मिलेंगे, प्रत्येक आपको पैसे या डेटा भेजने के लिए बरगलाने के लिए एक अलग कोण का उपयोग करता है।
संपादकों का नोट: हमारे लेख शैक्षिक जानकारी प्रदान करते हैं और साइबर सुरक्षा में महत्वपूर्ण विषयों के बारे में जागरूकता बढ़ाने के लिए लिखे गए हैं। Norton उत्पाद और सेवाएं हमारे द्वारा लिखे गए हर प्रकार के खतरे, धोखाधड़ी, या अपराध से रक्षा नहीं कर सकते। हम कैसे शोध, लेखन, और अपने लेखों की समीक्षा करते हैं, इसके बारे में अधिक जानकारी के लिए, हमारी संपादकीय नीति देखें।