जीवन के सभी क्षेत्रों में, वायरस से संक्रमित होना एक बुरी बात होती है। Android यकीनन अधिक संवेदनशील ऑपरेटिंग सिस्टम में से एक है, और पिछले कुछ वर्षों में कई शोषण हुए हैं। एडवेयर और पॉप-अप से लेकर व्यक्तिगत जानकारी चुराने तक, कई हाई-प्रोफाइल समस्याएं रही हैं।
यहां पांच सबसे खतरनाक वायरस की सूची दी गई है, साथ ही मैलवेयर से छुटकारा पाने के लिए आप क्या कर सकते हैं इसके बारे में अतिरिक्त जानकारी।
1. शेडन (Shedun)
शेडन एक प्रसिद्ध प्रकार का Android मैलवेयर सॉफ्टवेयर है जिसने 2015 के अंत में सूची बनाई। यह आपके डिवाइस को स्वचालित रूप से रूट कर सकता है, जिससे यह विज्ञापनों की धारा के लिए खुला रहता है। यह वैध ऐप्स के साथ रीपैकेज्ड होता है जिससे इसे पकड़ना मुश्किल हो जाता है, और यह अतीत में कई चीनी उपकरणों पर प्री-इंस्टॉल पाया गया है।
इसे पूरी तरह से हटाना मुश्किल है, और इसमें डिवाइस को फैक्टरी-रीसेट करना भी शामिल है। आपको अपने मॉडल और फर्मवेयर के आधार पर डिवाइस को रूट और रीफ्लैश करना होगा जो कई यूजर्स के लिए मुश्किल है। यदि आप शुरुआत करने के बारे में सोच रहे हैं तो यहां एक गाइड है।
2. गॉडलेस (Godless)
गॉडलेस वायरस Play Store पर ऐप्स पर पाया जा सकता है, जिसका मतलब है कि यह एक अत्यंत खतरनाक संभावना है। यहां तक कि अगर आप नियमों का पालन करते हैं, तो अगर आप सावधान नहीं हैं तो आपके फोन को संक्रमित करने का मौका है।
यह स्क्रीन बंद होने पर आपके फोन को रूट कर देगा, इसलिए शायद आपको पता भी न चले क्योंकि यह आपके डिवाइस को चुपचाप और कुशलता से संक्रमित करता है। गॉडलेस मैलवेयर का एक परिवार है, जिसका अर्थ है कि वायरस के कई प्रकार हैं। यह Android 5.1 और उससे कम पर चलने वाले उपकरणों पर पाया जा सकता है।
3. क्लोन और कॉपी किए गए ऐप्स
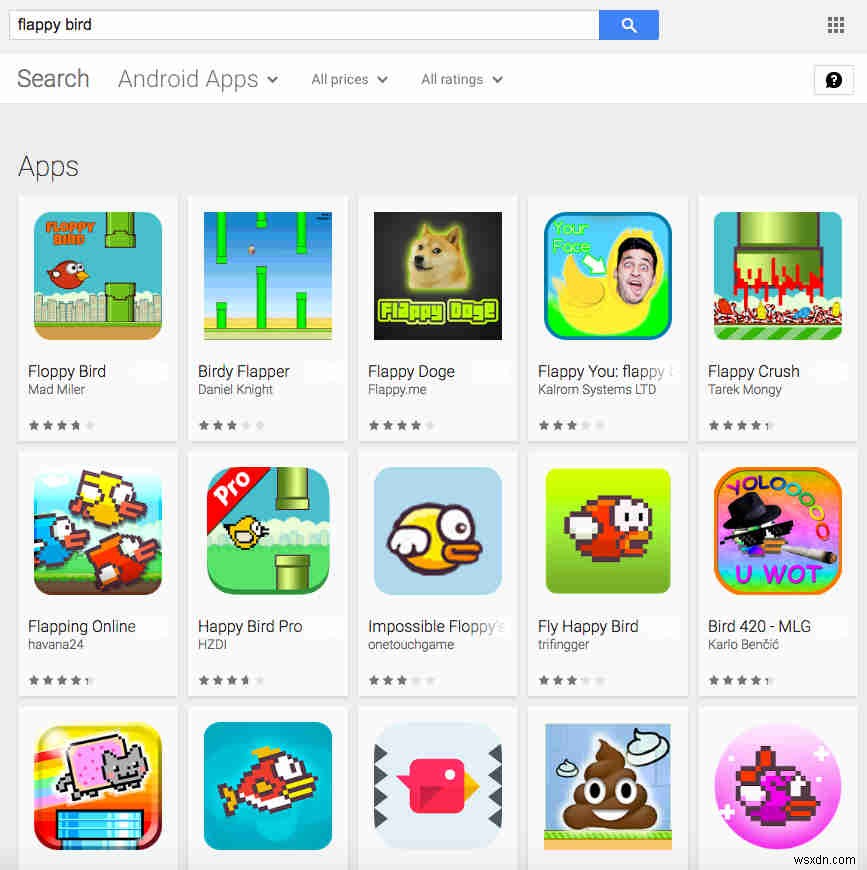
लोकप्रिय ऐप्स हमेशा हैकर्स और स्कैमर्स के लिए एक आसान लक्ष्य होते हैं, और क्लोन डिवाइस पर फाइलें प्राप्त करने का एक शानदार तरीका है। सबसे अच्छी बात यह है कि यह सुनिश्चित करें कि आप किसी ऐप को सीधे सही स्रोत से डाउनलोड कर रहे हैं।
Pokemon Go के लिए एक गाइड ऐप ने 500,000 से अधिक डिवाइस को संक्रमित किया है। यूजर्स ने अनजाने में उन्हें अपनी जानकारी तक पहुंच दे दी, और अगर आप सावधान नहीं हैं तो यह आपके साथ भी हो सकता है। सबसे बुरी बात यह है कि जितने अधिक डाउनलोड होते हैं, यह उतना ही भरोसेमंद बन जाता है। सतर्क रहना कठिन है, लेकिन आपके द्वारा डाउनलोड किए जाने वाले ऐप्स की मात्रा को सीमित करने से भी मदद मिलेगी।
4. हमिंगबैड (Hummingbad)
हमिंगबैड (बढ़िया नाम) ने जुलाई 2016 में सुर्खियां बटोरीं। यह यूजर जानकारी चुरा सकता है और आपकी अनुमति के बिना ऐप्स डाउनलोड कर सकता है। साइबर सुरक्षा कंपनी Check Point का दावा है कि यह दुनिया भर में दो मिलियन से अधिक डिवाइस तक फैल गया है। यह आपके ब्राउज़र पर एक संदिग्ध वेबसाइट पर जाने पर डाउनलोड शुरू करके फोन को संक्रमित करता है।
हमिंगबैड से छुटकारा पाने के लिए आप क्या कर सकते हैं? एक फैक्टरी रीसेट काम कर सकता है, हालांकि यह कभी-कभी आपके डिवाइस में गहराई से एम्बेडेड हो सकता है। आपको एक नया फोन लेना पड़ सकता है या डिवाइस को रूट करने का प्रयास करना पड़ सकता है।
5. गनपोडर (Gunpoder)
गनपोडर वायरस Play Store के बाहर पाए जाने वाले Nintendo कंसोल के लिए थर्ड-पार्टी एमुलेटर के माध्यम से इंस्टॉल होता है। एमुलेशन हमेशा एक ग्रे क्षेत्र है, लेकिन यह उन लोगों को हैक करने का कोई कारण नहीं है जो चलते-फिरते पुराने गेम पसंद करते हैं।
सुरक्षित रहने के लिए इंटरनेट से रैंडम APK फ़ाइल डाउनलोड करने से पहले समीक्षाएं जांचें। स्टोर पर कई एमुलेटर कीमत पर उपलब्ध हैं, इसलिए कभी-कभी उस अतिरिक्त मानसिक शांति के लिए थोड़ा अतिरिक्त भुगतान करना उचित होता है। आखिरकार, यह खेलों की लागत का एक अंश है।
निष्कर्ष
यदि आप प्रभावित होने वाले कुछ लोगों में से एक हैं तो यह कष्टप्रद है, और हर OS वायरस के प्रति संवेदनशील है। यहां तक कि अगर आप विशेष रूप से सावधान हैं, तो प्रवेश के तरीके होशियार होते जा रहे हैं। ऐप्स को व्यक्तिगत जानकारी देना काफी बुरा है, लेकिन यह तब और बुरा होता है जब वे बिना पूछे ले लेते हैं।
यदि आपको लगता है कि आपका डिवाइस मैलवेयर से संक्रमित हो सकता है, तो आप इसे हटाने के लिए कदम उठा सकते हैं। एंटीवायरस सॉफ्टवेयर मददगार हो सकता है, जबकि हम Android पर कष्टप्रद पॉप-अप के साथ भी मदद कर सकते हैं।
रोकथाम अक्सर हटाने से आसान होती है, इसलिए बस पहला विकल्प डाउनलोड न करें। यह सुनिश्चित करने के लिए समय लें कि स्रोत वैध है, और यदि आप कर सकते हैं तो Play Store पर टिके रहें।