हम में से बहुत से लोगों के लिए, "समझौता की गई स्मार्टफोन सुरक्षा" मूल रूप से "एक और मालवेयर स्कैन चलाने का समय" का पर्याय है, और इस तरह, हम सुरक्षा खतरों को वास्तविक खतरों के बजाय असुविधाओं के रूप में देखते हैं।
शायद समस्या यह है कि हम पूरी तरह से जागरूक नहीं हैं कि हैकर्स वास्तव में हमारे स्मार्टफोन के साथ क्या कर सकते हैं। आम स्मार्टफोन सुरक्षा जोखिमों के बारे में सीखना एक बात है, लेकिन अगर वह ज्ञान अमूर्त रहता है, तो यह आपको कोई फायदा नहीं पहुंचाता।
तो आपको सही तरीके से सोचने के लिए, यहां कुछ वास्तविक उदाहरण हैं जिनमें आपके स्मार्टफोन को हैक किया जा सकता है और आपके खिलाफ इस्तेमाल किया जा सकता है, और मैं वादा करता हूं कि आप स्मार्टफोन सुरक्षा को एक रोजमर्रा की आवश्यकता के रूप में सोचना शुरू कर देंगे न कि केवल पागल लोगों के लिए।
1. अपने डिवाइस को दूर से नियंत्रित करें
बहुत समय पहले नहीं, एक शोधकर्ता ने Chrome for Android के (उस समय) नवीनतम संस्करण में एक जीरो-डे शोषण की खोज की - एक शोषण जिसने हैकर को स्मार्टफोन के रूट ऑपरेटिंग सिस्टम तक पूर्ण पहुंच प्रदान की और एंड्रॉइड के हर संस्करण पर काम किया।
यह पहले ही Google को रिपोर्ट किया जा चुका है (और हां, शोधकर्ता ने इसके लिए एक बड़ा सुरक्षा इनाम प्राप्त किया) इसलिए इसे जल्द ही पैच कर दिया जाना चाहिए, लेकिन यह सिर्फ यह दिखाने के लिए जाता है कि एक हैकर कितना नियंत्रण प्राप्त कर सकता है। पूर्ण रूट एक्सेस!
सबसे दिलचस्प बात यह है कि यह विशेष शोषण ऐप-संबंधित मालवेयर संक्रमण से नहीं आया था। यह केवल Chrome द्वारा उपयोग किए जाने वाले JavaScript V8 इंजन में एक अनदेखी भेद्यता थी। इसलिए कोई फर्क नहीं पड़ता कि आप स्मार्टफोन सुरक्षा के बारे में क्या सोचते हैं, आश्चर्य हमेशा कोने में इंतजार कर रहे हैं।
2. कॉल पर दूर से सुनें
उपरोक्त Chrome शोषण के प्रचारित होने के लगभग उसी समय, एक और भेद्यता सामने आई - लेकिन यह विशेष मुद्दा केवल सैमसंग गैलेक्सी S6, S6 Edge, और Note 4 डिवाइस को प्रभावित करता था। फिर भी, बहुत से लोग उन फोन का उपयोग करते हैं, इसलिए लाखों प्रभावित हुए।
संक्षेप में, मैन-इन-द-मिडिल अटैक का उपयोग करके, हैकर्स डिवाइस को नकली सेलुलर बेस स्टेशनों से जोड़ने में सक्षम थे और इस तरह आने वाली और जाने वाली वॉयस कॉल को इंटरसेप्ट कर सकते थे। इंटरसेप्ट करने के बाद, हैकर्स संभावित रूप से उन कॉल को सुन सकते थे, और यहां तक कि रिकॉर्ड भी कर सकते थे।
शोषण का सेटअप किसी भी नियमित हैकर के लिए अपने दम पर सेट अप करने के लिए थोड़ा बहुत जटिल है, लेकिन डरावनी बात यह है कि अंतिम उपयोगकर्ता के लिए यह जानने का कोई तरीका नहीं होगा कि कुछ गलत है।
3. आपकी हर चाल पर जासूसी करें
2011 में जब आईफोन 4 रखने वाला फोन था, जॉर्जिया टेक के एक कंप्यूटर वैज्ञानिक ने अंतर्निहित एक्सेलेरोमीटर के साथ प्रयोग किया और पाया कि वह डेस्क कंपन के अलावा कुछ भी नहीं से कंप्यूटर कीस्ट्रोक्स पढ़ सकता है। वास्तव में, उसकी सटीकता 80 प्रतिशत से अधिक थी।
इस विशेष मुद्दे को आसानी से टाला जा सकता है - आपको बस अपने फोन को अपने कंप्यूटर डेस्क से दूर रखना है - लेकिन यह दिखाता है कि हैकर्स कितने चतुर और नवीन हो सकते हैं।
एक और उदाहरण PlaceRaider है, जो एक सैन्य ऐप था जो चुपके से आपके आसपास के स्नैपशॉट लेता था (स्मार्टफोन के कैमरे का उपयोग करके) और उन छवियों का उपयोग आपके वातावरण को वर्चुअल 3D में पुनर्निर्माण करने के लिए कर सकता था [टूटा URL हटाया]।
इसका दुरुपयोग कैसे किया जा सकता है? कल्पना करें कि अगर एक हैकर इस तरह के मालवेयर को आपके फोन पर अपलोड करने में कामयाब हो गया, तो इसका उपयोग आपके घर को दोहराने के लिए किया, और चोरी के लायक मूल्यवान वस्तुओं को खोजने के तरीके के रूप में इसका इस्तेमाल किया? लेकिन निश्चित रूप से यहां असली डरावना कारक गोपनीयता का आक्रमण है।
4. अपने घर में सेंध लगाएं
घर की चोरी की बात करते हुए, आपके स्मार्टफोन के संबंध में आपके घर की सुरक्षा के बारे में सोचते समय विचार करने के लिए और भी कोण हैं - विशेष रूप से यदि आप स्मार्ट होम उत्पादों या घर पर इंटरनेट ऑफ थिंग्स में निवेशित हैं।
निष्पक्ष होने के लिए, स्मार्ट होम ऑटोमेशन अंतर्निहित रूप से असुरक्षित नहीं है। सही सावधानियों के साथ, आप एक स्मार्ट होम रख सकते हैं जो ठीक से संरक्षित है और सबसे आम खतरों के लिए अभेद्य है। हैकिंग की संभावना को स्मार्ट होम की संभावनाओं का पता लगाने से न रोकें।
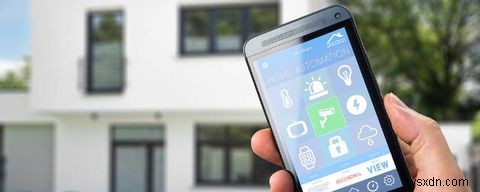
लेकिन ऐसा कहा जा रहा है, जैसे कोई भी इंटरनेट-कनेक्टेड डिवाइस समझौता किया जा सकता है, वैसे ही स्मार्ट होम उत्पाद भी हो सकते हैं - और आपका स्मार्टफोन सबसे कमजोर कड़ी है।
उदाहरण के लिए, यदि आपके पास एक स्मार्ट होम सुरक्षा प्रणाली है जो आपके स्मार्टफोन द्वारा नियंत्रित है, तो कल्पना करें कि क्या हो सकता है यदि एक हैकर आपके डिवाइस पर दूरस्थ नियंत्रण पहुंच प्राप्त कर लेता है। वे दरवाजे अनलॉक करने, कैमरे अक्षम करने, या बदतर करने में सक्षम हो सकते हैं।
5. पैसे के लिए आपसे जबरन वसूली करें
2013 में, एक नए प्रकार का मालवेयर वेब पर आया। अनिवार्य रूप से, यह दुर्भावनापूर्ण घोटाला आपके कंप्यूटर को लॉक कर देगा और आपको अपने सिस्टम का नियंत्रण हासिल करने के लिए शुल्क का भुगतान करने के लिए मजबूर करेगा। इसे रैंसमवेयर कहा जाता है और यह सबसे बुरे प्रकार के मालवेयर में से एक है।
2014 में, रैंसमवेयर एंड्रॉइड पर FBI चेतावनी के रूप में आया जिसने आप पर कानून तोड़ने का आरोप लगाया (जैसे दावा करना कि आपके डिवाइस पर बाल पोर्नोग्राफी है) और जेल से बचने के लिए जुर्माने की मांग की। जैसा कि आप उम्मीद कर सकते हैं, बहुत से लोगों ने भय और डर से जुर्माना अदा किया।
रैंसमवेयर को हटाना संभव है लेकिन यह एक दर्द भी है। कुंजी यह है कि रैंसमवेयर कैसा दिखता है, इससे सावधान रहें ताकि आप इसे पहचान सकें और इससे खुद को बचा सकें।
6. आपकी पहचान चुराएं
2014 ग्राहक डेटा सुरक्षा के लिए एक बुरा साल था। Target, AT&T, और eBay जैसी कंपनियों को सभी डेटा उल्लंघनों का सामना करना पड़ा, जिसके परिणामस्वरूप बहुत सारी चोरी की गई पहचानें हुईं। और हालांकि यह कहना अच्छा होगा कि ये घटनाएं कम हो रही हैं, वह सिर्फ एक बेशर्म झूठ होगा।
सच्चाई यह है, स्मार्टफोन इन दिनों कई तरीकों से पहचान की चोरी का कारण बन सकते हैं, और बड़ा जोखिम NFC तकनीक (जिसे "बम्पिंग" भी कहा जाता है) में निहित है। अनिवार्य रूप से, हैकर्स आपके डिवाइस को आपके बिना जाने बम्प कर सकते हैं, और ऐसा करके, वे संवेदनशील डेटा को इंटरसेप्ट कर सकते हैं।
चिंतित हैं कि आपकी पहचान चुराई गई होगी? डिजिटल पहचान चोरी के इन चेतावनी संकेतों के साथ अपडेट रहें और यदि आप कुछ भी असामान्य या संदिग्ध देखते हैं तो तदनुसार प्रतिक्रिया दें।
7. अपने डिवाइस का उपयोग दूसरों पर हमला करने के लिए करें
कभी-कभी हैकर्स वास्तव में आपके डिवाइस पर डेटा नहीं चाहते - इसके बजाय, वे सिर्फ अपने नापाक उद्देश्यों के लिए अपने डिवाइस को एक मिनियन के रूप में उपयोग करना चाहते हैं। सही मालवेयर इंस्टॉल होने पर, आपका स्मार्टफोन एक ज़ोंबी में बदल सकता है।
2012 में, Android के लिए NotCompatible Trojan ने सभी संक्रमित उपकरणों को एक विशाल बॉटनेट में बदल दिया, जिससे हैकर्स के लिए उन उपकरणों का उपयोग सभी प्रकार के स्पैम भेजने में आसान हो गया। लेकिन 2014 में, यह विकसित हुआ और लक्षित हमलों को लॉन्च करने और नेटवर्क को नीचे लाने की क्षमता के साथ थोड़ा डरावना हो गया।
इस प्रकार के हमले को डिस्ट्रीब्यूटेड डेनियल-ऑफ-सर्विस अटैक कहा जाता है और बॉटनेट इसके लिए प्रसिद्ध हैं। आपका स्मार्टफोन एक ज़ोंबी हो सकता है और आपको इसका एहसास भी नहीं हो सकता।
स्मार्टफोन सुरक्षा खतरे वास्तविक हैं
जाहिर है, ये शोषण और भेद्यता साधारण असुविधाओं से कहीं अधिक हैं। अगर आपके साथ ऐसा कुछ होता है, तो यह काफी गंभीर हो सकता है। इसलिए सतर्क रहना और अपनी रक्षा करना सीखना इतना महत्वपूर्ण है।
कम से कम, आपको अपनी खराब सुरक्षा आदतों को तुरंत बदल देना चाहिए - इससे आपकी सुरक्षा में इससे ज्यादा सुधार कुछ नहीं होगा - लेकिन आपको इन सामान्य स्मार्टफोन सुरक्षा गलतियों को भी आत्मसात करना चाहिए।
क्या आपको कभी गंभीर रूप से समझौता किए गए डिवाइस से निपटना पड़ा है? क्या हुआ? आप दूसरों को क्या सलाह देंगे? नीचे टिप्पणियों में हमारे साथ साझा करें!