वो दिन याद हैं जब आप "password" को अपना पासवर्ड बनाते थे? कई लोग अभी भी ऐसे बेहद असुरक्षित तरीकों का उपयोग करते हैं, लेकिन साधारण पासवर्ड भी विकसित हुआ है।
अब हम जहां भी जाते हैं पासकोड या पासफ्रेज़ का उपयोग करते हैं। वे आपके ऑनलाइन बैंकिंग, गेमिंग अकाउंट और डिवाइस को अनलॉक करते हैं।
लेकिन कुछ लोगों के लिए, इन्हें भी अनावश्यक माना जाता है, जिन्हें कथित रूप से बेहतर सत्यापन विधियों द्वारा प्रतिस्थापित किया गया है। यहां बताया गया है कि आपको पासकोड और पासफ्रेज़ के साथ क्यों बने रहना चाहिए।
पासकोड क्या हैं?
हम में से अधिकांश अपने स्मार्टफोन, ईमेल और अन्य ऐप्स और सेवाओं के लिए पासकोड या पासफ्रेज़ का उपयोग करते हैं: वे केवल वर्णों और अंकों की एक स्ट्रिंग होते हैं, आमतौर पर पासवर्ड से लंबे। इसलिए यदि आपका पासवर्ड MakeUseOf है, तो यह M@k3U$£0f2006! में बदल सकता है।
"MakeUseOf" का अनुमान लगाना आसान है। अधिकांश स्वरों को संख्याओं में बदलना, इस वेबसाइट के लॉन्च वर्ष को जोड़ना, और अंत में विराम चिह्न लगाना इसे समझना बहुत कठिन बना देता है।
शायद सबसे महत्वपूर्ण पासकोड जिसका हम हर समय उपयोग करते हैं, वह है वाई-फाई एक्सेस करने वाला। यह प्रारंभ में संख्याओं, बड़े और छोटे अक्षरों की एक स्ट्रिंग होती है। आप इसे बदल सकते हैं, लेकिन इसे पासकोड में बदलना सुनिश्चित करें, अपने कुत्ते के नाम में नहीं।
इन अन्य प्रक्रियाओं में क्या गलत है?
हैकर्स से निपटने के प्रयास में, कंपनियां सत्यापन के अन्य साधनों का उपयोग या परीक्षण कर रही हैं।
लेकिन कुछ भी अचूक नहीं है। पासकोड अभी भी सर्वोत्तम हैं।
पिन (PINs)
हम व्यक्तिगत पहचान संख्या (PIN) पर भरोसा करते हैं। यदि आप कार्ड से भुगतान करते हैं - और संपर्क रहित भुगतान का उपयोग नहीं कर सकते या नहीं करते - तो आपको चार अंकों का कोड दर्ज करना होगा। हम में से कई अपने स्मार्टफोन को PIN से लॉक करते हैं। यह काफी सुरक्षित लगता है, विशेष रूप से यह देखते हुए कि 0 से 9 तक की संख्याओं से बना एक चार अंकों का नंबर 10,000 संभावित संयोजन दे सकता है। यदि हम 6-अंकों के कोड (फिर से 0 से 9 का उपयोग करके) को ध्यान में रखते हैं, यहां तक कि बिना किसी संख्या को दोहराए, 136,080 संभावित संयोजन होते हैं।
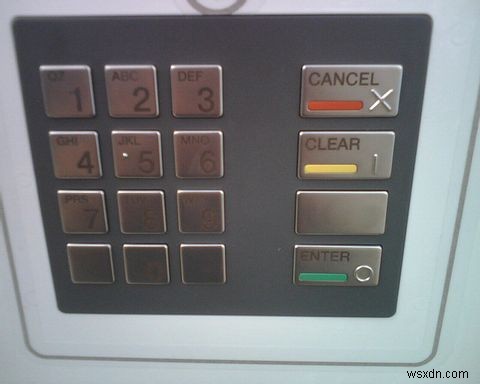
आपके PIN का अनुमान लगाने की संभावना, चाहे आप इसका किसी भी चीज़ के लिए उपयोग करें, दूर की कौड़ी लग सकती है, लेकिन वे उतनी खगोलीय नहीं हो सकतीं जितना आप शुरू में सोचते हैं। यह विशेष रूप से सच है यदि आपका PIN 1234 या इसी तरह का लोकप्रिय कोड है। हैकर्स एक औसत व्यक्ति की कार्रवाई का अनुमान लगा सकते हैं।
आपकी जन्मतिथि उन पहली चीज़ों में से एक होगी जो साइबर अपराधी आपके बारे में पता लगाएंगे, और डार्क वेब पर अन्य बुनियादी जानकारी प्राप्त करना मुश्किल नहीं है। लोग अपने PIN को याद रखने योग्य चीज़ के रूप में सेट करते हैं, स्पष्ट कारणों से, इसलिए कुछ अपनी सालगिरह, 21वें जन्मदिन का वर्ष, या माता-पिता या बच्चों की जन्मतिथि का उपयोग कर सकते हैं।
अधिक संभावना है कि एक हैकर ब्रूट फोर्स अटैक का उपयोग करेगा। बहुत बुनियादी रूप से, यह एक प्रोग्राम है जो व्यवस्थित रूप से एक बहु-अंकीय प्रणाली के माध्यम से चलता है। यह 0001 से शुरू हो सकता है फिर 0002, 0003, और इसी तरह बहुत तेजी से जारी रह सकता है।
सामान्य पासवर्ड
आप सोच सकते हैं कि अपना पासवर्ड कुछ अस्पष्ट सेट करना ठीक होना चाहिए: कोई कभी अनुमान नहीं लगाएगा कि यह किसी अन्य भाषा में है, एक व्यक्तिगत उपनाम, या आपका पसंदीदा चेसनी हॉक्स गीत… है ना?
जबकि पासवर्ड पैटर्न लॉक से बेहतर हैं, यदि एक हैकर आपके बारे में पर्याप्त विवरण पता लगा लेता है, तो वे एक शिक्षित अनुमान लगा सकते हैं कि आप किन शब्दों का उपयोग कर सकते हैं। कैसे? वे आपके बारे में विवरण खरीद सकते हैं, या आपके ब्लॉग और सोशल मीडिया उपस्थिति को खंगाल सकते हैं। बस देखें कि डिजिटल शैडो कैसे फेसबुक प्रोफाइल को अलग करता है और संभावित पासवर्ड के माध्यम से चलता है।
यहां तक कि डरावना, एक हैकर ब्रूट फोर्स अटैक के एक प्रकार जिसे डिक्शनरी अटैक कहा जाता है, का उपयोग कर सकता है। यह उसी सिद्धांत पर चलता है लेकिन वर्णों की स्ट्रिंग को आज़माता है; इसके पहले प्रयास, हालांकि, हैकर्स द्वारा सबसे संभावित पासवर्ड के रूप में पहचाने गए शब्दों को निर्दिष्ट करते हैं। यदि वे तुरंत सफल नहीं होते हैं, तो यह अंत में वर्ष जोड़ने का प्रयास कर सकता है।
यदि आप अलग-अलग खातों के लिए समान पासवर्ड का उपयोग करते हैं तो यह और भी बदतर है।
तर्कसंगत रूप से, आपका ईमेल पासवर्ड सबसे महत्वपूर्ण है: यदि कोई उस तक पहुंच प्राप्त करता है, तो वे आपके अन्य सभी खातों को देख सकते हैं और "पासवर्ड भूल गए?" पर क्लिक करके उन्हें उस के माध्यम से रीसेट कर सकते हैं। आपको निश्चित रूप से यह सुनिश्चित करना चाहिए कि आप अपने ईमेल पते के लिए अद्वितीय पासवर्ड का उपयोग करते हैं। Wired के मैट होनन कहते हैं:
"हमारे ऑनलाइन पासवर्ड हर कल्पनीय तरीके से गिरते हैं: उनका अनुमान लगाया जाता है, पासवर्ड डंप से निकाला जाता है, ब्रूट फोर्स द्वारा क्रैक किया जाता है, कीलॉगर से चुराया जाता है, या किसी कंपनी के ग्राहक सहायता विभाग को धोखा देकर पूरी तरह से रीसेट कर दिया जाता है।"
फिंगरप्रिंट
टच आईडी आपके उपकरणों को सुरक्षित करने का एक सरल तरीका लगता है। ऐप्पल ने इसे 2013 के आईफोन 5एस के साथ अपने स्मार्टफोन में पेश किया और 2014 में अपने आईपैड में, और कई लोगों ने इसे एक शानदार नई सुरक्षा उपाय के रूप में देखा। क्योंकि फिंगरप्रिंट अद्वितीय हैं। यह असंभव लग रहा था कि कोई और आपके फिंगरप्रिंट की नकल कर सके।
लेकिन वे कर सकते हैं। बिल्कुल वे कर सकते हैं।
हम जहां भी जाते हैं चिकना फिंगरप्रिंट अवशेष छोड़ते हैं, लेकिन यह निश्चित रूप से डिवाइस पर भी होता है - जो कम निश्चित है वह यह है कि क्या यह एक पूर्ण, उपयोग योग्य फिंगरप्रिंट है - इसलिए एक चतुर चोर टच आईडी को पिन का उपयोग करने वाले फोन की तुलना में अनलॉक करना आसान मान सकता है!
यह एक व्यापक रूप से मान्य दृष्टिकोण बनता जा रहा है, जिसे विभिन्न तकनीकी विशेषज्ञों द्वारा सुरक्षा प्रोटोकॉल को दरकिनार करने का तरीका खोजने में मदद मिली है। सबसे विशेष रूप से, कैओस कंप्यूटर क्लब (CCC), ऐसे दोषों को उजागर करने के लिए समर्पित हैकर्स, ने एक फिंगरप्रिंट की उच्च-रिज़ॉल्यूशन छवि ली, इसे पारदर्शी शीट पर अत्यधिक प्रिंटर स्याही का उपयोग करके उल्टा प्रिंट किया, फिर सफेद लकड़ी के गोंद से धब्बा लगाया।
इस प्रक्रिया को तब से सिल्वर कंडक्टिव इंक का उपयोग करके परिष्कृत किया गया है।
इसके अलावा, बायोमेट्रिक तकनीक स्वयं खराब हो जाती है। आइए आईफोन को एक उदाहरण के रूप में लें। यह एक कॉम्प्लिमेंट्री मेटल ऑक्साइड सेमीकंडक्टर (CMOS) स्कैनर का उपयोग करता है, और आसानी से क्षतिग्रस्त हो जाता है। वास्तव में, सिर्फ गंदगी इसे प्रभावित करेगी। पसीने वाले हाथ? आपका फोन आपको पहचान नहीं पाएगा, और यह क्षतिग्रस्त हो सकता है। CMOS का जीवनकाल बहुत सीमित होता है, जो शायद ऐप्पल के लिए बहुत अच्छा है क्योंकि आप इसे इस संकेत के रूप में लेंगे कि आपका फोन पुराना हो रहा है और आप एक नया खरीद लेंगे।
ठीक है, यह सुरक्षा जोखिम प्रति से नहीं है, लेकिन उनकी बेकारता का संकेत है। यदि टच आईडी विफल हो जाता है, तो आप पासकोड पर वापस आ जाते हैं। बहरहाल, हम स्वीकार करते हैं कि फिंगरप्रिंट शायद औसत व्यक्ति के लिए पर्याप्त सुरक्षित होंगे - बस तब नहीं जब आप कानून प्रवर्तकों द्वारा अपने डिवाइस को अनलॉक करने के लिए कहे जाने के बारे में चिंतित हों।
आप अपने पासकोड को और अधिक सुरक्षित कैसे बना सकते हैं
पासफ्रेज़ विशेष रूप से उपयोगी हैं: आप एक वाक्य को प्रत्येक शब्द के पहले अक्षर तक कम कर देते हैं। शायद आपका कोई पसंदीदा गीत शीर्षक, उद्धरण, या किताब है। मान लीजिए आप रे ब्रैडबरी की The Golden Apples of the Sun से प्यार करते हैं। यह TGAOTS बन जाता है। आप इसके अंत में RB जोड़ सकते हैं। आप "O" को शून्य में बदल सकते हैं। यदि आप ब्रैडबरी के प्रशंसक हैं, तो आप इसकी प्रकाशन तिथि, 1953 भी जोड़ सकते हैं।
अंत में, आपका पासफ्रेज़ TGA0TSRB1953 होगा। यह किसी दर्शक के लिए पूर्ण बकवास जैसा दिखता है, और आसानी से अनुमान लगाने योग्य नहीं है, लेकिन यदि आप जानते हैं कि संक्षिप्त नाम का क्या अर्थ है तो इसे याद रखना आसान है।
कुछ विराम चिह्न भी डालें। अधिकांश विस्मयादिबोधक चिह्न के लिए जाते हैं, तो क्यों न कुछ और अस्पष्ट उपयोग करें? एक "S" आसानी से "$" में बदल सकता है, और कोई भी बैकस्लैश का उपयोग नहीं करता, इसलिए यह हमेशा एक विकल्प है।
ऊपरी और निचले मामले के वर्णों को मिलाएं, लेकिन केवल पहला अक्षर बड़ा करके और बाकी छोटे करके नहीं। यदि आपका कोई पसंदीदा लेखक है, तो दो किताबों के शीर्षक मिलाएं। तो अगर हम Fahrenheit 451 को ध्यान में रखते हैं, तो आप वाक्यांश में "F451" जोड़ते हैं।
यदि आप चार अंकों की संख्या (यानी एक वर्ष) का उपयोग करते हैं, तो बाकी पासवर्ड को दो अंकों के साथ बुकेंड क्यों न करें? आप कुछ इस तरह समाप्त करेंगे…
19tGa0t$f451\53
और यह सब बंद करने के लिए, आप विभिन्न साइटों पर पासकोड की ताकत का परीक्षण कर सकते हैं।
आपके पास और क्या सुझाव हैं? आप किस पहचान विधि को सबसे सुरक्षित मानते हैं? नीचे हमें बताएं।
छवि क्रेडिट: अरनामी द्वारा फ्रीव्हीलिन पिन पैड; ऑटोमोबाइल इटालिया द्वारा वोक्सवैगन पासवर्ड; और केविन डूली द्वारा फिंगरप्रिंट।