Android 8.0 Oreo रोमांचक सुविधाओं से भरा हुआ है, Instant Apps से लेकर Notification Channels तक। जबकि अधिकांश उपयोगकर्ता इन नई सुविधाओं को लेकर काफी उत्साहित हैं, Google के नवीनतम ऑपरेटिंग सिस्टम में कम-ज्ञात, अंडर-द-हुड सुरक्षा संवर्द्धन की एक पूरी श्रृंखला है।
सुरक्षा सुविधाएं आपको अन्य हेडलाइन सुविधाओं जितना उत्साहित नहीं कर सकतीं, लेकिन वे उतनी ही महत्वपूर्ण हैं। सुरक्षा शब्दावली औसत गैर-तकनीकी व्यक्ति के लिए काफी भ्रमित करने वाली हो सकती है, इसलिए यहां Android 8.0 Oreo में सुरक्षा सुविधाओं को सरल बनाने का हमारा प्रयास है।
सॉफ्टवेयर में बेक की गई सुरक्षा संवर्द्धन
यहां कुछ सुरक्षा विशेषताएं हैं जो ऑपरेटिंग सिस्टम में सीधे बेक की गई हैं, और वे हर Android 8.0 Oreo डिवाइस के साथ आउट-ऑफ-द-बॉक्स आती हैं।
1. साइडलोडिंग ऐप्स अब बारीक और सुरक्षित है
iOS के विपरीत, Android उपयोगकर्ताओं को अपने डिवाइस पर ऐप्स साइडलोड करने देने के बारे में काफी "खुला" रहा है। साइडलोडिंग ऐप्स आपको सभी प्रकार के ऐप्स तक पहुंच प्रदान करते हैं, लेकिन असत्यापित स्रोतों से ऐप्स इंस्टॉल करना एक बड़ा सुरक्षा जोखिम साबित हो सकता है।
Android 8.0 Oreo में, आप ऐप्स कैसे साइडलोड करते हैं, इसमें एक बड़ा बदलाव है। एक वैश्विक सेटिंग के बजाय जो कहीं से भी ऐप्स की स्थापना की अनुमति देती है, Oreo आपको इस सेटिंग को प्रति-ऐप आधार पर टॉगल करने की आवश्यकता है। उदाहरण के लिए, आप Amazon Appstore से APKs की मैन्युअल स्थापना की अनुमति दे सकते हैं, लेकिन Google Chrome से डाउनलोड किए गए APKs की स्थापना को ब्लॉक कर सकते हैं।
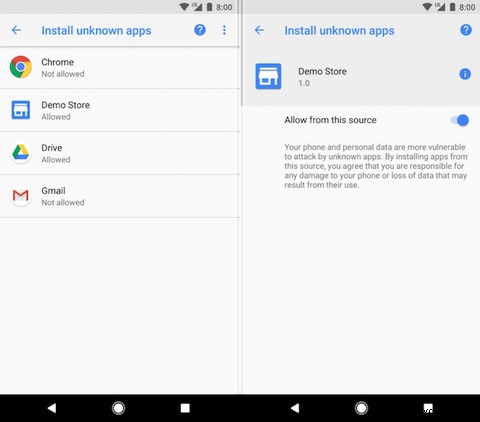
यह बारीक व्यवहार आपको उन स्रोतों के बारे में बहुत विशिष्ट होने देता है जिनसे आप ऐप्स इंस्टॉल कर सकते हैं, इस प्रकार आपको संदिग्ध स्रोतों से ऐप्स इंस्टॉल करने से रोकता है।
साथ ही, Google Play Protect अज्ञात ऐप्स को सुरक्षा खतरों के लिए जांच सकता है।
2. Android Verified Boot 2.0 छेड़छाड़ को रोकता है
Android Verified Boot Android 4.4 KitKat से Android में निर्मित एक सुरक्षा सुविधा है। चतुर Android मैलवेयर रूट अनुमतियों के साथ खुद को छिपा और मास्क कर सकते हैं, जिससे वे सुरक्षा ऐप्स के लिए अपरिचित हो जाते हैं। यह सुविधा डिवाइस को बूट होने से रोकती है यदि सॉफ्टवेयर के साथ छेड़छाड़ की गई है।
लेकिन एक हैकर संभावित रूप से डिवाइस को पुराने संस्करण में डाउनग्रेड कर सकता है, इस प्रकार इस सुविधा को बायपास कर सकता है।
इससे निपटने के लिए, Oreo Android Verified Boot 2.0 के साथ आता है, जो रोलबैक प्रोटेक्शन का समर्थन करता है। यह डिवाइस को बूट होने से रोकने के लिए डिज़ाइन किया गया है यदि इसे पुराने या अधिक कमजोर संस्करण में डाउनग्रेड किया गया है।
यह ऑपरेटिंग सिस्टम संस्करण को एक विशेष हार्डवेयर के अंदर संग्रहीत करके पूरा किया जाता है। वर्तमान में, Pixel 2 और Pixel 2 XL इस सुरक्षा के साथ आते हैं। Google सभी डिवाइस निर्माताओं को भविष्य में इस सुविधा को शामिल करने की दृढ़ता से अनुशंसा करता है।
3. Project Treble बेहतर सैंडबॉक्सिंग सक्षम करता है
Project Treble को मुख्य रूप से डिवाइस निर्माताओं को Android के नए संस्करणों को तेजी से रोल-आउट करने में मदद करने के लिए डिज़ाइन किया गया था। पर्दे के पीछे, यह Android फ्रेमवर्क का एक प्रमुख रीडिज़ाइन है - डिवाइस-विशिष्ट कोड को ऑपरेटिंग सिस्टम फ्रेमवर्क से अलग करना।
तेज़ अपडेट के साथ, यह सुरक्षा के मामले में भी महत्वपूर्ण भूमिका निभाता है।
पुनः डिज़ाइन किए गए मॉड्यूलर फ्रेमवर्क और बेहतर सैंडबॉक्सिंग के कारण, एक हिस्से में शोषण के अन्य हिस्सों को प्रभावित करने की संभावना कम होती है।
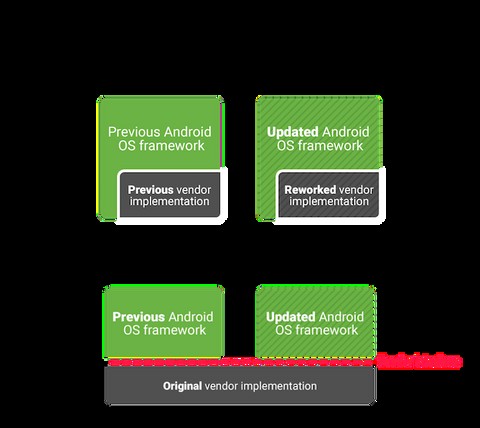
हार्डवेयर एब्स्ट्रैक्शन लेयर (HAL) सिस्टम हार्डवेयर और सॉफ्टवेयर के बीच एक इंटरफेस प्रदान करता है। पारंपरिक रूप से, इसमें कर्नेल ड्राइवर्स तक सीधी पहुंच शामिल थी, जिसके परिणामस्वरूप HALs के पास अतिरिक्त अनुमतियां और हार्डवेयर तक पहुंच होती थी जिसकी बिल्कुल आवश्यकता नहीं थी।
Oreo में, प्रत्येक HAL अपने स्वयं के सैंडबॉक्स में चलता है। इसका अर्थ है कम-दुरुपयोग ऐप अनुमतियां और हार्डवेयर ड्राइवर।
नेटवर्क पर आपकी रक्षा करने वाले सुरक्षा संवर्द्धन
यहां Oreo में कुछ सुरक्षा संवर्द्धन हैं जो इंटरनेट ब्राउज़ करते समय आपको सुरक्षित रहने में मदद करते हैं।
4. SSL के असुरक्षित संस्करण को हटाया गया
SSL/TLS इंटरनेट पर सुरक्षित संचार प्रदान करने के लिए उपयोग किए जाने वाले नेटवर्क प्रोटोकॉल हैं। 2014 में, Google शोधकर्ताओं ने SSL v3.0 में एक सुरक्षा भेद्यता की खोज की।
Oreo के साथ, Android ने SSL के इस पुराने और असुरक्षित संस्करण का समर्थन बंद कर दिया है।
Oreo TLS संस्करण फॉलबैक के लिए समर्थन भी छोड़ देता है, जो TLS के अनुचित कार्यान्वयन वाले सर्वरों से कनेक्ट करने के लिए एक संगतता समाधान था। Google का कहना है कि समाधान को हटा दिया गया क्योंकि यह सुरक्षा को कमजोर करता था। अंतिम उपयोगकर्ताओं के लिए, इसका अर्थ इंटरनेट पर संचार करते समय मजबूत सुरक्षा है।
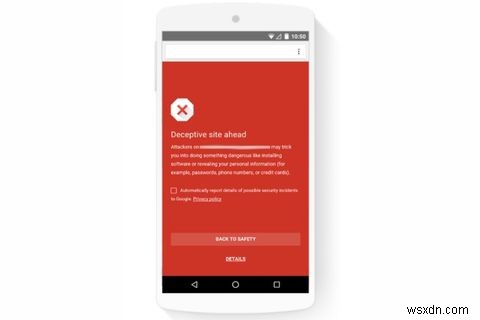
Oreo WebView तत्व में कुछ सुरक्षा परिवर्तन भी लाता है। अनजान लोगों के लिए, आप WebView को एक ऐप के अंदर बंडल ब्राउज़र के रूप में सोच सकते हैं।
सबसे पहले, WebView के घटकों को एक अलग प्रक्रिया में विभाजित किया गया है, जो सैंडबॉक्सिंग के साथ अविश्वसनीय सामग्री को सुरक्षित रूप से संभालने में मदद करता है। यह अब Safe Browsing का भी समर्थन करता है, जो आपको धोखाधड़ी और भ्रामक साइटों के बारे में चेतावनी देता है।
5. सार्वजनिक Wi-Fi पर सुरक्षित रहें
यह कोई रहस्य नहीं है कि सार्वजनिक असुरक्षित Wi-Fi से कनेक्ट करते समय अंतर्निहित जोखिम जुड़े होते हैं। इसकी खुली प्रकृति संभावित रूप से हैकर्स को आपकी व्यक्तिगत जानकारी चुराने दे सकती है।
शुक्र है, Oreo में WiFi Assistant सुविधा आपको एक उच्च-गुणवत्ता वाले Wi-Fi नेटवर्क से कनेक्ट करने और इसे Google पर वापस VPN के साथ सुरक्षित करने में मदद कर सकती है। हालांकि, यह सुविधा अभी तक Project Fi और Nexus/Pixel उपयोगकर्ताओं के लिए विशेष प्रतीत होती है।
हार्डवेयर से संबंधित सुरक्षा संवर्द्धन
सॉफ्टवेयर सुधारों के साथ, Google ने Oreo में कुछ शानदार हार्डवेयर-संबंधित सुरक्षा सुविधाओं को पेश करने के लिए एक कदम आगे बढ़ाया है।
6. टैम्पर-रेसिस्टेंट हार्डवेयर के लिए समर्थन
Android Oreo एक समर्पित हार्डवेयर सुरक्षा मॉड्यूल के लिए समर्थन सक्षम करता है जो आपके लॉक स्क्रीन पासकोड को भौतिक हमलों से बचाता है। Pixel 2 ऐसा सुरक्षा मॉड्यूल वाला पहला फोन है।
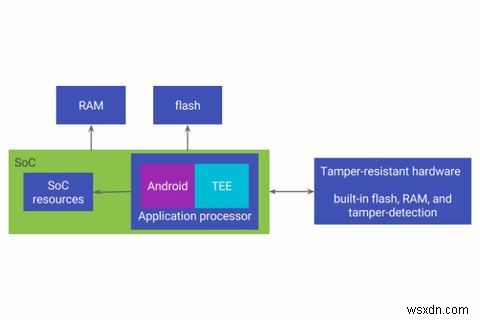
टैम्पर-रेसिस्टेंट हार्डवेयर का अपना समर्पित RAM और अन्य घटक होते हैं, इसलिए यह अपने स्वयं के निष्पादन को पूरी तरह से नियंत्रित कर सकता है। Google का कहना है कि यह बाहरी प्रयासों का पता लगा सकता है और उनके खिलाफ बचाव कर सकता है। टैम्पर-रेसिस्टेंट हार्डवेयर सॉफ्टवेयर-आधारित सुरक्षा तंत्र का पूरक है और एंटरप्राइज-ग्रेड सुरक्षा प्रदान करता है।
7. भौतिक सुरक्षा कुंजियों के लिए समर्थन
यदि आपने टू-फैक्टर ऑथेंटिकेशन सक्षम किया है (जो आपको निश्चित रूप से करना चाहिए), तो आप सहमत हो सकते हैं कि प्रमाणीकरण के दूसरे रूप के रूप में अद्वितीय कोड दर्ज करना काफी परेशानी भरा हो सकता है। उस स्थिति में, भौतिक U2F सुरक्षा कुंजियाँ प्रमाणीकरण के दूसरे रूप के रूप में कार्य कर सकती हैं, मैन्युअल रूप से कोड दर्ज करने की परेशानी को दूर करती हैं।
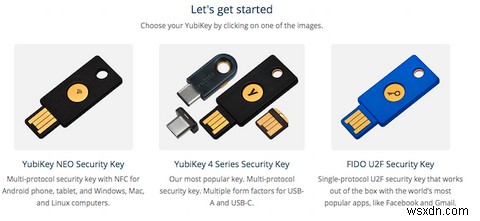
सौभाग्य से, Android Oreo भौतिक सुरक्षा कुंजियों के लिए समर्थन लाता है जिन्हें आप ब्लूटूथ या NFC का उपयोग करके अपने फोन से कनेक्ट कर सकते हैं।
वर्तमान में, डेवलपर्स को इस सुविधा को अपने ऐप्स में बनाने की आवश्यकता है, इसलिए इसमें कुछ समय लग सकता है जब तक आप उन्हें कार्रवाई में देखना शुरू नहीं करते।
अन्य छोटे सुरक्षा सुधार
उपरोक्त हाइलाइट सुविधाओं के अलावा, यहां Android Oreo में किए गए कुछ अन्य छोटे सुरक्षा-संबंधी ट्वीक हैं।
8. कर्नेल लॉकडाउन
Android Oreo एक नए seccomp फिल्टर की मदद से कर्नेल तक पहुंच को सीमित करता है। इसका उपयोग करके, Google का कहना है कि यह अप्रयुक्त सिस्टम कॉल को बंद कर सकता है, इस प्रकार कर्नेल हमलों को कम करता है। अंतिम उपयोगकर्ताओं के लिए, इसका अर्थ है कि कर्नेल के दुर्भावनापूर्ण ऐप्स द्वारा शोषित होने की संभावना कम है।
9. डिस्मिसिव सिस्टम अलर्ट ओवरले
आमतौर पर, Android ऐप्स को अन्य Android ऐप्स के शीर्ष पर पॉपअप बनाने की अनुमति देता है। डेवलपर्स ने इस सुविधा का उपयोग ऐप्स के अंदर पिक्चर-इन-पिक्चर मोड जैसे कुछ नवीन अवधारणाओं के निर्माण के लिए किया है।
लेकिन कुछ हैकर्स ने इस सुविधा का शोषण फिरौती मांगने वाले पॉप-अप प्रदर्शित करने या उपयोगकर्ताओं को अपनी साख देने में धोखा देने के लिए भी किया है।
Oreo में, जब भी सिस्टम अलर्ट ओवरले होता है तो एक लगातार अधिसूचना होती है। यह आपको अधिसूचना को आसानी से खारिज करने और इस ओवरले को हटाने की सुविधा भी देता है।
Android 8.0 Oreo सुरक्षा संकट को ठीक करता है
जब सुरक्षा की बात आती है तो Google 8.0 Oreo में कोई कसर नहीं छोड़ता प्रतीत होता है। हालांकि, सुरक्षा के संबंध में iOS के साथ पकड़ने के लिए अभी काफी कुछ है। लेकिन इन सभी सुरक्षा संवर्द्धन और लगातार बढ़ते Android Security Rewards भुगतान के साथ, यह निश्चित रूप से लगता है कि Google Android को अधिक सुरक्षित बनाने के लिए दृढ़ता से प्रतिबद्ध है।
भले ही आप Oreo की हेडलाइन सुविधाओं को पुराने Android डिवाइस पर आज़मा सकते हैं, ये सुरक्षा सुधार दोहराए नहीं जा सकते, जो इसे एक आकर्षक अपग्रेड बनाता है। यदि आपका डिवाइस इसका समर्थन करता है तो अभी Android 8.0 Oreo में अपग्रेड करना एक स्पष्ट निर्णय है।
आप Android Oreo में सुरक्षा संवर्द्धन के बारे में क्या सोचते हैं? क्या आपको लगता है कि Android सुरक्षा के मामले में कभी iOS के बराबर होगा? नीचे टिप्पणियों में अपने विचार साझा करें।