2016 के अंत में खोजी गई, Dirty COW एक कंप्यूटर सुरक्षा भेद्यता है जो सभी Linux-आधारित प्रणालियों को प्रभावित करती है। आश्चर्य की बात यह है कि यह कर्नेल-स्तरीय दोष 2007 से Linux कर्नेल में मौजूद है, लेकिन 2016 में ही खोजा और शोषित किया गया।
आज, हम देखेंगे कि वास्तव में यह भेद्यता क्या है, यह किन प्रणालियों को प्रभावित करती है, और आप अपनी रक्षा कैसे कर सकते हैं।
Dirty COW भेद्यता क्या है?
Dirty COW भेद्यता एक प्रकार का विशेषाधिकार वृद्धि शोषण है, जिसका अनिवार्य रूप से अर्थ है कि इसका उपयोग किसी भी Linux-आधारित प्रणाली पर रूट-उपयोगकर्ता पहुंच प्राप्त करने के लिए किया जा सकता है। जबकि सुरक्षा विशेषज्ञ दावा करते हैं कि इस तरह के शोषण असामान्य नहीं हैं, इसकी आसानी से शोषण योग्य प्रकृति और तथ्य यह है कि यह 11 से अधिक वर्षों से मौजूद है, काफी चिंताजनक है।
वास्तव में, Linus Torvalds ने स्वीकार किया कि उन्होंने इसे 2007 में खोजा था, लेकिन इसे "सैद्धांतिक शोषण" मानकर नजरअंदाज कर दिया।
Dirty COW का नाम कर्नेल के मेमोरी प्रबंधन प्रणाली में कॉपी-ऑन-राइट (COW) तंत्र से आया है। दुर्भावनापूर्ण प्रोग्राम संभावित रूप से एक रेस कंडीशन सेट कर सकते हैं ताकि एक फ़ाइल के रीड-ओनली मैपिंग को राइटेबल मैपिंग में बदल दिया जाए। इस प्रकार, एक कम विशेषाधिकार वाला उपयोगकर्ता इस दोष का उपयोग करके सिस्टम पर अपने विशेषाधिकारों को बढ़ा सकता है।
रूट विशेषाधिकार प्राप्त करके, दुर्भावनापूर्ण प्रोग्राम सिस्टम तक अप्रतिबंधित पहुंच प्राप्त करते हैं। वहां से, यह सिस्टम फ़ाइलों को संशोधित कर सकता है, कीलॉगर्स तैनात कर सकता है, आपके डिवाइस पर संग्रहीत व्यक्तिगत डेटा तक पहुंच सकता है, आदि।
कौन सी प्रणालियां प्रभावित हैं?
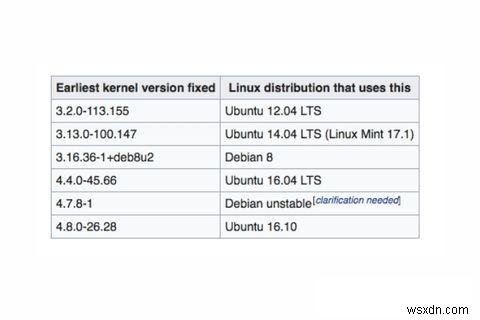
Dirty COW भेद्यता Linux कर्नेल के संस्करण 2.6.22 के बाद के सभी संस्करणों को प्रभावित करती है, जो 2007 में जारी किया गया था। विकिपीडिया के अनुसार, भेद्यता को कर्नेल संस्करण 4.8.3, 4.7.9, 4.4.26 और नए में पैच किया गया है। 2016 में प्रारंभ में एक पैच जारी किया गया था, लेकिन इसने मुद्दे को पूरी तरह से संबोधित नहीं किया, इसलिए नवंबर 2017 में एक बाद का पैच जारी किया गया।
अपने वर्तमान कर्नेल संस्करण संख्या की जांच करने के लिए, आप अपने Linux-आधारित सिस्टम पर निम्न कमांड का उपयोग कर सकते हैं:
uname - rUbuntu, Debian, ArchLinux जैसे प्रमुख Linux डिस्ट्रोस ने सभी उपयुक्त सुधार जारी किए हैं। इसलिए यदि आपने अभी तक नहीं किया है, तो अपने Linux कर्नेल को अपडेट करना सुनिश्चित करें।
चूंकि अधिकांश सिस्टम अब पैच किए जा चुके हैं, जोखिम कम हो गया है, है ना? खैर, बिल्कुल नहीं।
जबकि अधिकांश मुख्यधारा के सिस्टम पैच किए गए हैं, कई अन्य Linux-आधारित एम्बेडेड डिवाइस हैं जो अभी भी कमजोर हैं। इनमें से अधिकांश एम्बेडेड डिवाइस, विशेष रूप से सस्ते वाले, निर्माताओं से कभी अपडेट प्राप्त नहीं करते। दुर्भाग्य से, आप इसके बारे में ज्यादा कुछ नहीं कर सकते।
इसलिए, प्रतिष्ठित स्रोतों से इंटरनेट ऑफ थिंग्स (IoT) डिवाइस खरीदना काफी महत्वपूर्ण है जो विश्वसनीय बिक्री-पश्चात समर्थन प्रदान करते हैं।
चूंकि Android Linux कर्नेल पर आधारित है, अधिकांश Android डिवाइस भी प्रभावित हैं।
Dirty COW Android डिवाइस को कैसे प्रभावित करता है
ZNIU Dirty COW भेद्यता पर आधारित Android के लिए पहला मैलवेयर है। इसका उपयोग Android 7.0 Nougat तक के किसी भी Android डिवाइस को रूट करने के लिए किया जा सकता है। जबकि भेद्यता स्वयं Android के सभी संस्करणों को प्रभावित करती है, ZNIU विशेष रूप से ARM/X86 64-बिट आर्किटेक्चर वाले Android डिवाइस को प्रभावित करता है।
Trend Micro की एक रिपोर्ट के अनुसार, सितंबर 2017 तक ZNIU ले जाने वाले 300,000 से अधिक दुर्भावनापूर्ण ऐप्स जंगली में देखे गए थे। चीन, भारत, जापान आदि सहित 50 देशों के उपयोगकर्ता इससे प्रभावित हैं। इनमें से अधिकांश ऐप्स खुद को वयस्क ऐप्स और गेम के रूप में छिपाते हैं।
ZNIU Android मैलवेयर कैसे काम करता है
ZNIU-प्रभावित ऐप अक्सर दुर्भावनापूर्ण वेबसाइटों पर एक सॉफ्ट-पोर्न ऐप के रूप में दिखाई देता है, जहां उपयोगकर्ताओं को इसे डाउनलोड करने के लिए धोखा दिया जाता है। चूंकि Android ऐप्स को साइडलोड करना आसान बनाता है, बहुत से नौसिखिए उपयोगकर्ता इस जाल में फंस जाते हैं और इसे डाउनलोड कर लेते हैं।
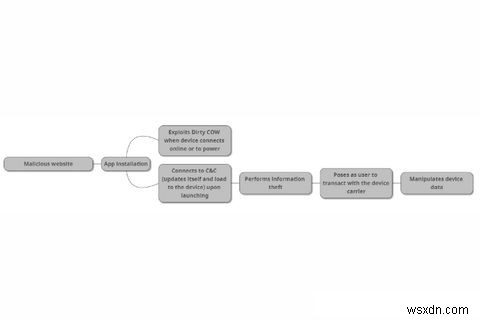
एक बार संक्रमित ऐप लॉन्च होने पर, यह अपने कमांड और कंट्रोल (C&C) सर्वर के साथ संचार करता है। फिर, यह Dirty COW भेद्यता का शोषण करके खुद को सुपर-उपयोगकर्ता अनुमति देता है। जबकि भेद्यता को दूरस्थ रूप से शोषित नहीं किया जा सकता, दुर्भावनापूर्ण ऐप अभी भी एक बैकडोर लगा सकता है और भविष्य में रिमोट कंट्रोल हमले निष्पादित कर सकता है।
ऐप द्वारा रूट एक्सेस प्राप्त करने के बाद, यह कैरियर जानकारी एकत्र करता है और इसे अपने सर्वर पर वापस भेजता है। फिर यह SMS-आधारित भुगतान सेवा के माध्यम से कैरियर के साथ लेनदेन करता है। फिर, यह कैरियर की भुगतान सेवा के माध्यम से पैसा एकत्र करता है। Trend Micro के शोधकर्ताओं का दावा है कि भुगतान चीन में स्थित एक डमी कंपनी को निर्देशित किए जाते हैं।
यदि लक्ष्य चीन के बाहर आधारित है, तो यह कैरियर के साथ इन सूक्ष्म लेनदेन को करने में सक्षम नहीं होगा, लेकिन यह अन्य दुर्भावनापूर्ण ऐप्स इंस्टॉल करने के लिए एक बैकडोर लगाएगा।
मैलवेयर के बारे में एक दिलचस्प बात यह है कि यह सूक्ष्म लेनदेन करता है, लगभग $3/महीना ताकि इसका पता न चले। यह लेनदेन पूरा होने के बाद सभी संदेशों को हटाने के लिए पर्याप्त स्मार्ट है, जिससे इसका पता लगाना कठिन हो जाता है।
ZNIU से खुद को कैसे बचाएं
Google ने इस मुद्दे को तेजी से संबोधित किया और दिसंबर 2016 में इस मुद्दे को ठीक करने के लिए एक पैच जारी किया। हालांकि, यह पैच Android 4.4 KitKat या उच्चतर चलाने वाले डिवाइस पर काम करता था।
जनवरी 2018 तक, लगभग 6 प्रतिशत डिवाइस अभी भी Android 4.4 KitKat से नीचे का संस्करण चला रहे हैं।
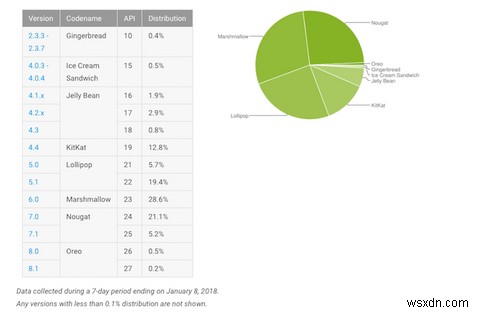
हालांकि यह बहुत अधिक नहीं लग सकता है, फिर भी यह उचित संख्या में लोगों को जोखिम में डालता है।
यदि आपका डिवाइस Android 4.4 KitKat और उससे ऊपर चला रहा है, तो सुनिश्चित करें कि आपके पास नवीनतम सुरक्षा पैच इंस्टॉल है। इसकी जांच करने के लिए, Settings > About phone खोलें। नीचे स्क्रॉल करें और Android security patch level जांचें।
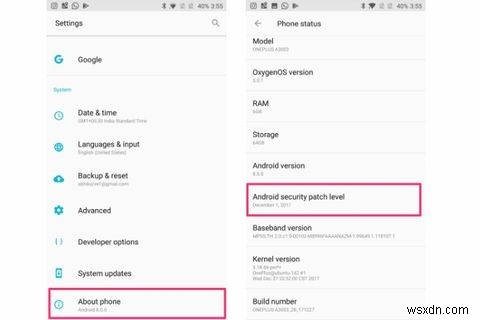
यदि इंस्टॉल किया गया सुरक्षा पैच दिसंबर 2016 से नया है, तो आपको इस भेद्यता से सुरक्षित होना चाहिए।
Google ने यह भी पुष्टि की कि Google Play Protect प्रभावित ऐप्स को स्कैन कर सकता है और आपको सुरक्षित रहने में मदद कर सकता है। लेकिन याद रखें कि Google Play Protect को आपके डिवाइस के Google ऐप्स के साथ सही ढंग से काम करने के लिए प्रमाणित होने की आवश्यकता है। निर्माता संगतता परीक्षण पास करने के बाद ही Google Play Protect जैसे मालिकाना ऐप्स शामिल कर सकते हैं। अच्छी खबर यह है कि अधिकांश प्रमुख निर्माता Google-प्रमाणित हैं। इसलिए जब तक आपने वास्तव में सस्ता नकली Android डिवाइस नहीं खरीदा है, चिंता की कोई बात नहीं है।
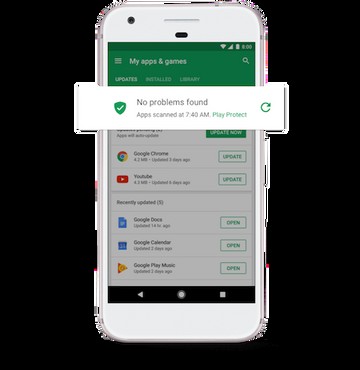
जबकि Android एंटीवायरस ऐप्स ऐसे उच्च-अनुमति हमलों का पता लगा सकते हैं, वे इसे रोक नहीं सकते। एंटी-वायरस ऐप्स एंटी-थेफ्ट जैसी अन्य सुविधाओं के लिए उपयोगी हो सकते हैं, लेकिन वे निश्चित रूप से इस मामले में ज्यादा उपयोगी नहीं हैं।
अंतिम सावधानी के रूप में, आपको अज्ञात स्रोतों से ऐप्स इंस्टॉल करने के मामले में सावधान रहना चाहिए। Android 8.0 Oreo अज्ञात स्रोतों से ऐप्स इंस्टॉल करना थोड़ा सुरक्षित बनाता है, लेकिन आपको अभी भी सावधानी से आगे बढ़ना चाहिए।
सुरक्षित रहना: मुख्य निष्कर्ष
यह कोई रहस्य नहीं है कि Dirty COW भेद्यता बड़ी संख्या में सिस्टम को प्रभावित करती है। शुक्र है, कंपनियों ने स्थिति को नुकसान-नियंत्रण के लिए तेजी से कार्रवाई की है। Ubuntu, Debian, और Arch-Linux जैसे अधिकांश Linux-आधारित सिस्टम पैच किए गए हैं। Google ने Android पर प्रभावित ऐप्स को स्कैन करने के लिए Play Protect तैनात किया है।
दुर्भाग्य से, प्रभावित Linux कर्नेल के साथ एम्बेडेड सिस्टम चलाने वाले उपयोगकर्ताओं की एक उचित संख्या को शायद कभी सुरक्षा अपडेट प्राप्त नहीं होंगे, जिससे वे जोखिम में रहेंगे। निर्माता जो सस्ते नकली Android डिवाइस बेचते हैं, वे Google-प्रमाणित नहीं हैं, इस प्रकार उनके खरीदारों को जोखिम में डालते हैं। ऐसे खरीदारों को सुरक्षा अपडेट नहीं मिलते, Android संस्करण अपडेट तो दूर की बात है।
इसलिए, ऐसे निर्माताओं से डिवाइस खरीदने से बचना अत्यंत महत्वपूर्ण है। यदि आपके पास एक है, तो इसे तुरंत त्यागने का समय आ गया है। यहां कुछ बेहतरीन Android फोन हैं जो आपकी जेब पर भारी नहीं पड़ते। हममें से बाकी को तुरंत अपडेट इंस्टॉल करना सुनिश्चित करना चाहिए और इंटरनेट पर सुरक्षित रहने के लिए अपने सामान्य ज्ञान का उपयोग करना चाहिए।
क्या आपका Linux सिस्टम कभी Dirty COW भेद्यता या ZNIU मैलवेयर से प्रभावित हुआ? क्या आप सुरक्षा अपडेट तुरंत इंस्टॉल करते हैं? नीचे टिप्पणियों में अपने विचार साझा करें।