क्या आप अभी तक Android 4.4 KitKat में अपग्रेड नहीं हुए हैं? यहां कुछ ऐसा है जो आपको स्विच बनाने के लिए थोड़ा प्रोत्साहन दे सकता है: प्री-किटकैट फोन पर स्टॉक ब्राउज़र के साथ एक गंभीर समस्या खोजी गई है, और यह दुर्भावनापूर्ण वेबसाइटों को अन्य वेबसाइटों के डेटा तक पहुंचने की अनुमति दे सकती है। डरावना लगता है? यहां आपको क्या जानने की आवश्यकता है।
इस मुद्दे - जिसे शोधकर्ता रफाय बलोच द्वारा पहली बार खोजा गया था - में दुर्भावनापूर्ण वेबसाइटों को अन्य फ्रेम में मनमाना JavaScript इंजेक्ट करने में सक्षम होना शामिल है, जिससे कुकीज़ चोरी हो सकती हैं, या वेबसाइटों की संरचना और मार्कअप में सीधे हस्तक्षेप किया जा सकता है।
सुरक्षा शोधकर्ता इससे बुरी तरह चिंतित हैं, Rapid7 - लोकप्रिय सुरक्षा परीक्षण फ्रेमवर्क, Metasploit के निर्माता - इसे 'गोपनीयता का बुरा सपना' बता रहे हैं। यह कैसे काम करता है, आपको क्यों चिंतित होना चाहिए, और आप इसके बारे में क्या कर सकते हैं, इसके बारे में उत्सुक हैं? अधिक के लिए पढ़ें।
एक बुनियादी सुरक्षा सिद्धांत: बायपास
बुनियादी सिद्धांत जो इस हमले को पहली जगह में होने से रोकना चाहिए उसे Same Origin Policy कहा जाता है। संक्षेप में, इसका मतलब है कि एक वेबसाइट में चलने वाला क्लाइंट-साइड JavaScript दूसरी वेबसाइट में हस्तक्षेप करने में सक्षम नहीं होना चाहिए।
यह नीति 1995 में नेटस्केप नेविगेटर 2 के साथ पहली बार पेश किए जाने के बाद से वेब एप्लिकेशन सुरक्षा की नींव रही है। हर एक वेब ब्राउज़र ने इस नीति को एक मौलिक सुरक्षा सुविधा के रूप में लागू किया है, और परिणामस्वरूप जंगल में ऐसी भेद्यता देखना अविश्वसनीय रूप से दुर्लभ है।
https://www.youtube.com/watch?v=WnjZJ38YEB4
SOP कैसे काम करता है, इस बारे में अधिक जानकारी के लिए, आप उपरोक्त वीडियो देखना चाह सकते हैं। यह जर्मनी में OWASP (ओपन वेब ऐप सिक्योरिटी प्रोजेक्ट) कार्यक्रम में लिया गया था, और यह प्रोटोकॉल के सर्वोत्तम स्पष्टीकरणों में से एक है जिसे मैंने अब तक देखा है।
जब कोई ब्राउज़र SOP बायपास हमले के प्रति संवेदनशील होता है, तो नुकसान के लिए बहुत जगह होती है। एक हमलावर संभवतः कुछ भी कर सकता है, HTML5 विनिर्देश के साथ पेश किए गए स्थान API का उपयोग करके यह पता लगाने से कि पीड़ित कहां स्थित है, सभी तरह से कुकीज़ चुराने तक।
सौभाग्य से, अधिकांश ब्राउज़र डेवलपर्स इस तरह के हमले को गंभीरता से लेते हैं। जो इसे 'जंगल में' ऐसे हमले को देखना और भी उल्लेखनीय बनाता है।
हमला कैसे काम करता है
तो, हम जानते हैं कि Same Origin Policy महत्वपूर्ण है। और हम जानते हैं कि स्टॉक एंड्रॉइड ब्राउज़र की एक बड़ी विफलता संभावित रूप से हमलावरों को इस महत्वपूर्ण सुरक्षा उपाय को दरकिनार करने का कारण बन सकती है? लेकिन यह कैसे काम करता है?
खैर, रफाय बलोच द्वारा दिया गया प्रूफ ऑफ कॉन्सेप्ट कुछ इस तरह दिखता है:
[अब उपलब्ध नहीं]
तो, हमारे पास यहां क्या है? खैर, एक iFrame है। यह एक HTML तत्व है जिसका उपयोग वेबसाइटों को एक वेब पेज को दूसरे वेब पेज के भीतर एम्बेड करने की अनुमति देने के लिए किया जाता है। उनका उपयोग उतना नहीं किया जाता जितना वे करते थे, क्योंकि वे एक SEO बुरा सपना हैं। हालांकि, आप अभी भी उन्हें समय-समय पर पाते हैं, और वे अभी भी HTML विनिर्देश का हिस्सा हैं, और अभी तक बहिष्कृत नहीं हुए हैं।
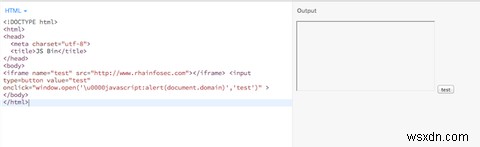
उसके बाद एक HTML टैग है जो एक इनपुट बटन का प्रतिनिधित्व करता है। इसमें कुछ विशेष रूप से तैयार किया गया JavaScript (वह अनुगामी '\u0000' देखें?) होता है जो क्लिक करने पर वर्तमान वेबसाइट का डोमेन नाम आउटपुट करता है। हालांकि, एंड्रॉइड ब्राउज़र में एक त्रुटि के कारण, यह iFrame के गुणों तक पहुंच जाता है, और 'rhaininfosec.com' को JavaScript अलर्ट बॉक्स के रूप में प्रिंट करता है।
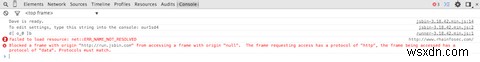
गूगल क्रोम, इंटरनेट एक्सप्लोरर और फ़ायरफ़ॉक्स पर, इस प्रकार का हमला केवल त्रुटि देगा। यह (ब्राउज़र के आधार पर) जावास्क्रिप्ट कंसोल में एक लॉग भी उत्पन्न करेगा जो सूचित करेगा कि ब्राउज़र ने हमले को अवरुद्ध कर दिया। सिवाय, किसी कारण से, प्री-एंड्रॉइड 4.4 उपकरणों पर स्टॉक ब्राउज़र ऐसा नहीं करता।
एक डोमेन नाम प्रिंट करना विशेष रूप से शानदार नहीं है। हालांकि, कुकीज़ तक पहुंच प्राप्त करना और दूसरी वेबसाइट में मनमाना JavaScript निष्पादित करना काफी चिंताजनक है। शुक्र है, कुछ किया जा सकता है।
क्या किया जा सकता है?
उपयोगकर्ताओं के पास यहां कुछ विकल्प हैं। सबसे पहले, स्टॉक एंड्रॉइड ब्राउज़र का उपयोग बंद करें। यह पुराना है, यह असुरक्षित है और अभी बाजार में कहीं अधिक आकर्षक विकल्प हैं। गूगल ने एंड्रॉइड के लिए क्रोम जारी किया है (हालांकि, केवल आइसक्रीम सैंडविच और ऊपर चलने वाले उपकरणों के लिए), और फ़ायरफ़ॉक्स और ओपेरा के मोबाइल वेरिएंट भी उपलब्ध हैं।
फ़ायरफ़ॉक्स मोबाइल विशेष रूप से ध्यान देने योग्य है। एक अद्भुत ब्राउज़िंग अनुभव प्रदान करने के अलावा, यह आपको मोज़िला के अपने मोबाइल ऑपरेटिंग सिस्टम, फ़ायरफ़ॉक्स OS के लिए एप्लिकेशन चलाने की अनुमति भी देता है, साथ ही बहुत सारे शानदार ऐड-ऑन इंस्टॉल करता है।
https://www.youtube.com/watch?v=zCe_1DxBQDc
यदि आप विशेष रूप से पागल होना चाहते हैं, तो फ़ायरफ़ॉक्स मोबाइल के लिए NoScript का पोर्टिंग भी है। हालांकि, यह ध्यान दिया जाना चाहिए कि अधिकांश वेबसाइटें क्लाइंट-साइड अच्छाइयों को प्रस्तुत करने के लिए JavaScript पर बहुत अधिक निर्भर हैं, और NoScript का उपयोग करने से लगभग निश्चित रूप से अधिकांश वेबसाइटें टूट जाएंगी। यह, शायद, बताता है कि जेम्स ब्रूस ने इसे 'बुराई के त्रिकोण' का हिस्सा क्यों बताया।
अंत में, यदि संभव हो, तो आपको अपने एंड्रॉइड ब्राउज़र को नवीनतम संस्करण में अपडेट करने के लिए प्रोत्साहित किया जाएगा, इसके अलावा एंड्रॉइड ऑपरेटिंग सिस्टम का नवीनतम संस्करण इंस्टॉल करना। यह सुनिश्चित करता है कि क्या गूगल इस बग के लिए आगे चलकर कोई फिक्स जारी करता है, आप सुरक्षित हैं।
हालांकि, यह ध्यान देने योग्य है कि ऐसी अफवाहें हैं कि यह समस्या संभावित रूप से एंड्रॉइड 4.4 किटकैट के उपयोगकर्ताओं को प्रभावित कर सकती है। हालांकि, ऐसा कुछ भी सामने नहीं आया है जो पाठकों को ब्राउज़र स्विच करने की सलाह देने के लिए पर्याप्त रूप से ठोस हो।
एक प्रमुख गोपनीयता बग
कोई गलती न करें, यह एक प्रमुख स्मार्टफोन सुरक्षा मुद्दा है। हालांकि, एक अलग ब्राउज़र पर स्विच करके, आप वस्तुतः अजेय हो जाते हैं। हालांकि, एंड्रॉइड ऑपरेटिंग सिस्टम की समग्र सुरक्षा के बारे में कई सवाल बने हुए हैं।
क्या आप कुछ अधिक सुरक्षित, जैसे सुपर-सिक्योर iOS या (मेरा पसंदीदा) ब्लैकबेरी 10 पर स्विच करेंगे? या शायद आप एंड्रॉइड के प्रति वफादार रहेंगे, और पैरानॉयड एंड्रॉइड या Omirom जैसे सुरक्षित ROM इंस्टॉल करेंगे? या शायद आप बिल्कुल भी चिंतित नहीं हैं।
आइए इसके बारे में बात करते हैं। टिप्पणी बॉक्स नीचे है। मैं आपके विचार सुनने का इंतजार नहीं कर सकता।