एन्क्रिप्शन डिजिटल डिवाइस का उपयोग करने वाले किसी भी व्यक्ति के लिए वरदान है। एन्क्रिप्शन के बिना इंटरनेट एक खतरनाक जगह होगी, जैसे वाई-फाई एक्सेस पॉइंट और iPhones जैसे पासवर्ड-संरक्षित डिवाइस।
हालांकि, iPhone अब वह सुरक्षा का गढ़ नहीं रहा जो एक बार था। अमेरिकी कानून प्रवर्तन एजेंसियां iPhone एन्क्रिप्शन को बायपास करने के लिए एक सस्ते उपकरण का उपयोग कर रही हैं, जिससे गोपनीयता काफी कम हो रही है जबकि सुरक्षा को नुकसान पहुंच रहा है।
यहां नए GrayKey टूल पर एक गहरी नज़र है, यह क्या करता है, यह क्यों खतरनाक है, और Apple इसके बारे में क्यों चिंतित है।
Apple बनाम FBI
इससे पहले कि हम GrayKey की जांच करें, iPhone एन्क्रिप्शन और इसे क्रैक करने के प्रयासों के लिए थोड़ा पृष्ठभूमि संदर्भ।
सैन बर्नार्डिनो iPhone याद है? सैन बर्नार्डिनो में एक आतंकवादी हमले के बाद, FBI Apple को अदालत ले गई। FBI चाहता था कि Apple एक एन्क्रिप्शन बैकडोर बनाए जो उन्हें मृत आतंकवादियों में से एक की iPhone सुरक्षा को दरकिनार करने दे। स्वाभाविक रूप से, Apple ने इनकार कर दिया, सही ढंग से दावा करते हुए कि एक बार बैकडोर बन जाने के बाद, इसे कभी बंद नहीं किया जाएगा।
इजरायल स्थित सुरक्षा फर्म, Cellebrite, अंततः एक अज्ञात भेद्यता का उपयोग करके Apple सुरक्षा तंत्र के माध्यम से एक रास्ता खोजने में सफल रही। और फोन पर कुछ खास नहीं था। यह भी ध्यान दें कि उस समय, Cellebrite सेवा की लागत $5,000 प्रति डिवाइस थी और फोन को उनकी सुरक्षित सुविधा में भेजना पड़ता था।
GrayKey iPhone अनलॉकर
यहां अब तक GrayKey iPhone अनलॉकर के बारे में क्या जाना जाता है।
GrayKey डिवाइस स्वयं एक छोटा, ग्रे बॉक्स है जिसकी गहराई चार इंच और ऊंचाई दो इंच है। बॉक्स में सामने से दो लाइटनिंग केबल निकलते हैं जो एक बार में दो iPhones को जोड़ने के लिए होते हैं।
एक iPhone लगभग दो मिनट के लिए GrayKey डिवाइस से जुड़ता है, जिसके बाद वे डिस्कनेक्ट हो जाते हैं लेकिन अभी तक क्रैक नहीं हुए हैं। वास्तविक क्रैकिंग प्रक्रिया समय पासवर्ड की ताकत के आधार पर भिन्न होता है।
एक आसान पासकोड को ब्रूट-फोर्स के माध्यम से क्रैक करने में लगभग दो घंटे लगते हैं, जबकि अधिक कठिन पासकोड (छह अंक) में तीन दिन या उससे अधिक समय लग सकता है। Malwarebytes द्वारा देखे गए GrayKey दस्तावेज़ में लंबे संयोजनों के लिए क्रैकिंग समय का उल्लेख नहीं है।
जब क्रैक डिवाइस पासकोड ढूंढता है, तो फोन अन्य डिवाइस जानकारी के साथ कोड दिखाने वाली एक काली स्क्रीन प्रदर्शित करेगा। (मजबूत और यादगार पासवर्ड बनाने के टिप्स।)
GrayKey पूरे iPhone को डाउनलोड करता है
अनलॉकर डिवाइस पासकोड प्रदर्शित करता है, लेकिन यह संपूर्ण iPhone फाइल सिस्टम को GrayKey डिवाइस पर भी डाउनलोड करता है। GrayKey फिर एक वेब-आधारित इंटरफ़ेस से जुड़ता है जहां यह विश्लेषण के लिए उपलब्ध होता है।
नीचे दी गई छवि एक क्रैक किए गए iPhone X के परिणाम दिखाती है। "फाउंड पासकोड," बहुत हालिया "सॉफ्टवेयर संस्करण," और डाउनलोड के लिए उपलब्ध "iTunes बैकअप" और "पूर्ण फाइल सिस्टम" (उनके SHA256 हैश सहित) पर ध्यान दें।
GrayKey की कीमत बहुत अधिक है
GrayKey iPhone अनलॉकर के दो अलग-अलग संस्करण हैं।
पहला मॉडल $15,000 का है और काम करने के लिए इंटरनेट कनेक्टिविटी की आवश्यकता होती है। इसमें, डिवाइस को उसके प्रारंभिक सेटअप नेटवर्क पर जियोफेंस किया जाता है ताकि यह सुनिश्चित हो सके कि GrayKey आसानी से ट्रांसफर नहीं किया जाता है। अन्य रिपोर्टों का दावा है कि लगातार इंटरनेट कनेक्शन मॉडल केवल 300 अनलॉक की अनुमति देता है, जो प्रति iPhone $50 पर काम करता है।
दूसरा मॉडल $30,000 का है और ऑफ़लाइन काम करता है, GrayKey डिवाइस के उपयोग की संख्या पर कोई स्पष्ट सीमा नहीं है। डिवाइस संभवतः तब तक काम करेगा जब तक Apple अंततः भेद्यता का पता नहीं लगा लेता और इसे पैच नहीं कर देता।
कौन सी कानून प्रवर्तन एजेंसियों के पास GrayKey है?
हालांकि ये निस्संदेह बड़ी रकम हैं, कानून प्रवर्तन एजेंसी के बजट आसानी से (या चमत्कारिक रूप से, एजेंसी के आधार पर) एक ऐसे उपकरण के लिए खिंच जाएंगे जो सूचना का एक पूरी तरह से नया रास्ता बनाता है। विशेष रूप से एक जो पहले कई एजेंसियों के लिए अप्राप्य था, कम से कम ऐसी स्पष्ट रूप से आसान क्षमता में।
एक जारी Motherboard जांच में पाया गया कि कई अलग-अलग एजेंसी प्रकारों ने पहले ही एक GrayKey खरीद लिया था:
- स्थानीय पुलिस: मियामी-डेड काउंटी पुलिस ने संकेत दिया कि उन्होंने एक GrayKey डिवाइस खरीदा होगा।
- क्षेत्रीय पुलिस: मैरीलैंड स्टेट पुलिस और इंडियाना स्टेट पुलिस ने GrayKey डिवाइस के लिए खरीद फॉर्म जारी किए हैं।
- शहर पुलिस: दस्तावेज़ यह भी संकेत देते हैं कि इंडियानापोलिस मेट्रोपॉलिटन पुलिस विभाग को Grayshift से GrayKey डिवाइस के बारे में एक उद्धरण प्राप्त हुआ।
- सीक्रेट सर्विस: ईमेल एजेंसी की छह GrayKey डिवाइस खरीदने की योजना दिखाते हैं।
- विदेश विभाग: सार्वजनिक खरीद रिकॉर्ड के अनुसार, विदेश विभाग के राजनयिक सुरक्षा ब्यूरो ने मार्च 2018 में Grayshift से $15,000 का आइटम खरीदा।
- DEA: ड्रग एनफोर्समेंट एजेंसी ने ऑफ़लाइन GrayKey डिवाइस के लिए एक स्रोत मांगा दस्तावेज़ जारी किया।
- FBI: ऑनलाइन सार्वजनिक खरीद रिकॉर्ड दिखाते हैं कि FBI छह GrayKey डिवाइस खरीदना चाह रहा है।
यदि Grayshift का GrayKey अधिकारियों को पहले अप्राप्य iPhone डेटा प्रदान करना जारी रखता है, तो आप अधिक एजेंसी खरीद फॉर्म देखने की संभावना रखते हैं।
Apple GrayKey को रोकने के लिए क्या कर रहा है?
जैसा कि आप कल्पना कर सकते हैं, Apple iPhone की सुरक्षा का इस तरह सार्वजनिक रूप से उल्लंघन होने से बिल्कुल भी खुश नहीं है। और केवल पुराने iPhone के नहीं - हम टॉप-ऑफ-द-रेंज डिवाइस की बात कर रहे हैं जो iOS के कुछ नवीनतम संस्करण चला रहे हैं। Apple बैठकर Grayshift के भेद्यता को खुला रखने की प्रतीक्षा नहीं करने वाला।
इसके बजाय, वर्तमान iOS 12 पब्लिक बीटा में, एक नई सुविधा है जो लॉक किए गए iPhone के लाइटनिंग पोर्ट तक पहुंच को काफी सीमित करती है। (iOS 12 के साथ आपके iPhone पर आने वाली अधिक सुविधाएं!)
"हम हर Apple उत्पाद में सुरक्षा सुरक्षा को लगातार मजबूत कर रहे हैं ताकि ग्राहकों को हैकर्स, पहचान चोरों, और उनके व्यक्तिगत डेटा में घुसपैठ से बचाव में मदद मिल सके," एक Apple प्रवक्ता ने Reuters को बताया। "हम कानून प्रवर्तन के लिए अत्यंत सम्मान रखते हैं, और हम अपने सुरक्षा सुधारों को उनके काम करने के प्रयासों को विफल करने के लिए डिज़ाइन नहीं करते हैं।"
iOS 12 लाइटनिंग पोर्ट ब्रूट-फोर्स हमलों को केवल एक घंटे के बाद उस मार्ग के माध्यम से पहुंच को अक्षम करके बेकार कर देगा। नया USB प्रतिबंधित मोड उस 60-मिनट की अवधि के बाद नए कनेक्टेड डिवाइस से किसी भी डेटा संचार को रोक देगा, प्रभावी रूप से GrayKey को बेकार कर देगा। वर्तमान USB प्रतिबंधित मोड सेटिंग्स में एक सप्ताह की समय सीमा है, जिससे अधिकारियों को उम्मीद है कि पासवर्ड को ब्रूट-फोर्स करने के लिए एक लंबी अवधि मिलेगी।
आप GrayKey के खिलाफ खुद को कैसे बचा सकते हैं?
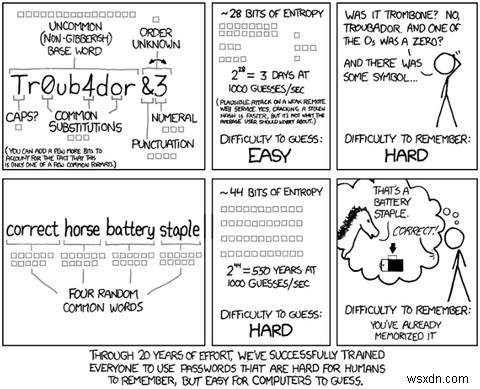
iOS 12 में आने वाले अपडेट और USB प्रतिबंधित मोड में प्रतिबंधों की शुरूआत को देखते हुए, अभी आप केवल एक चीज कर सकते हैं: अपने पासकोड अपडेट करें। आपको अपने फोन को सुरक्षित रखने के लिए न्यूनतम आठ अंकों का उपयोग करना चाहिए। वैकल्पिक रूप से, अपने iPhone सुरक्षा को वास्तव में मजबूत करने के लिए, एक लंबी पासफ्रेज़ पर स्विच करें।
iOS किसी भी लंबाई के कस्टम न्यूमेरिक और कस्टम अल्फान्यूमेरिक कोड का समर्थन करता है। एक पासफ्रेज़ एक बहुत मजबूत लॉक बनाने के लिए कई शब्दों का उपयोग करता है जो आपके नियमित PIN या पासवर्ड से अधिक मजबूत होता है। अत्यंत प्रासंगिक XKCD कॉमिक देखें अधिक जानकारी के लिए:
GrayKey का जारी ग्रे क्षेत्र
अभी, कानून प्रवर्तन एजेंसियों के पास कार्ड हैं। एक अर्थ में, कम से कम। खराब सुरक्षा वाला iPhone कमजोर है। हालांकि, यह स्थिति लंबे समय तक नहीं रह सकती, जब तक कि Grayshift Apple के iPhone सुरक्षा पैच के लिए भेद्यता और समाधान ढूंढता रहे। इसके अलावा, GrayKey अभूतपूर्व नहीं है।
IP-Box एक समान उपकरण था जो पुराने iOS संस्करण चलाने वाले लॉक किए गए iPhones की जानकारी तक पहुंच सकता था। इसकी कार्यक्षमता iOS 8.2 अपडेट के साथ समाप्त हो गई लेकिन इसने IP-Box 2 को जन्म दिया। IP-Box 2 अभी भी व्यापक रूप से उपलब्ध है लेकिन डिवाइस में रखने के लिए इंटीग्रेटेड सर्किट चिप्स को हटाने का ज्ञान आवश्यक है।
अन्य निहितार्थ भी हैं। क्या पासवर्ड क्रैकिंग पूरी होने के बाद iPhone स्थायी रूप से कमजोर है? क्या iPhone मालिक अपने फोन को सामान्य रूप से फिर से उपयोग कर सकता है, या इसे बदलने की आवश्यकता होगी?
और अंत में, अधिकारियों को कैसे तय करना चाहिए कि अपने GrayKey डिवाइस का उपयोग कब करना है? मेरा मतलब है, क्या कोई परिभाषित प्रोटोकॉल है जो थर्ड-पार्टी टूल का उपयोग करके डिवाइस पासवर्ड क्रैकिंग को नियंत्रित करता है? क्या उन्हें एक शपथ पत्र, उचित संदेह, और इसी तरह की आवश्यकता है?
GrayKey डिवाइस का उपयोग करके iPhone पासवर्ड क्रैकिंग के आसपास चल रहे निहितार्थ और बहस जारी रहेंगे। मुझे यकीन है कि अधिकांश पाठक उम्मीद करते हैं कि कानून प्रवर्तन पीड़ितों की रक्षा के लिए जितना संभव हो उतना करेगा। यदि पासवर्ड क्रैकिंग नागरिक सुरक्षा का एक मुख्य सिद्धांत बन जाता है, तो क्या आप अधिकारियों पर भरोसा करते हैं कि वे सही समय पर उस शक्ति का प्रयोग करेंगे?
और क्या आप अपने डिवाइस पर एन्क्रिप्शन की मात्रा बढ़ाकर उनके प्रयासों का मुकाबला करेंगे?