चूंकि macOS और iOS अभी भी अन्य प्रणालियों की तुलना में अधिक सुरक्षित और अभेद्य हैं, साइबर अपराधी Apple खातों में हैक करने के लिए फ़िशिंग रणनीति का सहारा लेते हैं।
वे उपयोगकर्ताओं को उनका Apple ID और पासवर्ड देने के लिए बरगलाने के लिए सोशल इंजीनियरिंग का उपयोग करते हैं। तो हाँ, वह "Apple ID लॉक" ईमेल नकली है। यहां Apple घोटालों के बारे में आपको क्या जानने की जरूरत है और आप उन्हें कैसे पहचान सकते हैं।
Apple ID घोटाले
आपकी Apple जानकारी चुराने के लिए बाहर स्कैमर्स फोन कॉल, SMS, या यहां तक कि कैलेंडर निमंत्रण के माध्यम से सोशल इंजीनियरिंग का उपयोग करेंगे। लेकिन सबसे आम हमला ईमेल है। एक प्रकार का घोटाला एक लक्ष्य को Apple से होने का दिखावा करने वाले समूह से एक ईमेल भेजना शामिल है।
वे आपके Apple खाते पर हाल की गतिविधि के बारे में कुछ कहेंगे जैसे खरीदारी और इसे अधिक विश्वसनीय बनाने के लिए वे एक नकली इनवॉइस संलग्न करेंगे। आपको फिर ईमेल में लिंक पर क्लिक करने और खरीदारी रद्द करने के लिए अपने Apple खाते में साइन इन करने के लिए मजबूर किया जाएगा।
जिस पेज पर यह ले जाता है वह एक स्पूफ्ड Apple पेज है और जब आप अपना ID और पासवर्ड टाइप करते हैं, तो हैकर्स इसे प्राप्त कर लेंगे। यह रणनीति इतनी प्रभावी है क्योंकि लोग आमतौर पर घबरा जाते हैं जब उन्हें उनके क्रेडिट कार्ड का उपयोग करके अनधिकृत खरीदारी के बारे में बताया जाता है।
अन्य लोग आपको स्पूफ्ड नंबर का उपयोग करके कॉल करेंगे जो Apple से प्रतीत होता है। इस प्रकार के हमले को विशिंग कहा जाता है। स्कैमर्स Apple सपोर्ट से होने का दिखावा करेंगे और आपके खाते में कुछ संदिग्ध गतिविधि के बारे में सूचित करेंगे। वे आपको अपना ID और पासवर्ड देने के लिए बरगलाएंगे ताकि वे कथित तौर पर समस्या को ठीक कर सकें।
सबसे लोकप्रिय Apple ID ईमेल घोटाला है। आपको कथित तौर पर Apple से एक ईमेल प्राप्त होगा, जो आपको सूचित करेगा कि संदिग्ध गतिविधि के कारण आपका खाता लॉक कर दिया गया है।
आपको अपना खाता अनलॉक करने के लिए एक समय सीमा दी जाएगी अन्यथा आप इस खाते से स्थायी रूप से बाहर हो जाएंगे।
वे यह भी कह सकते हैं कि आपका खाता समाप्त होने वाला है इसलिए आपको "एक फॉर्म पूरा करने" या अपनी खाता जानकारी अपडेट करने के लिए एक बटन पर क्लिक करने की आवश्यकता है।
Apple ID ईमेल घोटाला है या नहीं, कैसे बताएं
यदि आप हैकर्स द्वारा आपको बरगलाने के लिए उपयोग किए जाने वाले विभिन्न हमलों और रणनीति से अवगत नहीं हैं, तो उनके घोटालों के शिकार होना आसान है। इसलिए उन लाल झंडों को जानना महत्वपूर्ण है जिन पर आपको नजर रखने की आवश्यकता है।
व्याकरण संबंधी त्रुटियां और गलत वर्तनी वाले शब्द
इसका सबसे स्पष्ट संकेत यह है कि यह एक घोटाला है यदि किसी ईमेल में स्पष्ट व्याकरण संबंधी त्रुटियां हैं।
इन फ़िशिंग ईमेल में से अधिकांश खराब व्याकरण और विराम चिह्न, और गलत वर्तनी वाले शब्दों से भरे हुए हैं। आप यह भी देखेंगे कि वाक्य बड़े अक्षर से शुरू नहीं होते हैं और वाक्य के भीतर यादृच्छिक बड़े अक्षर वाले शब्द होते हैं क्योंकि ईमेल जल्दबाजी में लिखा गया था।
Apple से आधिकारिक संचार पेशेवरों द्वारा लिखे जाते हैं और इसलिए भेजे जाने से पहले संदेशों को संपादित और प्रूफरीड किया जाता है।
इनमें से कुछ ईमेल में लंबे रन-ऑन वाक्य भी हो सकते हैं।
ऐसा लग सकता है कि जिस व्यक्ति ने ईमेल लिखा है उसने विराम चिह्न के बिना दो से तीन वाक्यों को एक साथ ठूंसने की कोशिश की है।
जाहिर है, स्कैमर्स पेशेवर भी हो सकते हैं, इसलिए सभी धोखाधड़ी वाले ईमेल त्रुटियों से भरे नहीं होंगे। इस मामले में, आपके पास जांचने के लिए अन्य लाल झंडे हैं।
संदिग्ध ईमेल पता
भेजने वाले के ईमेल पते की जांच करें। बेशक, Apple से आधिकारिक पत्राचार कभी भी पब्लिक डोमेन ईमेल पते या @gmail या @yahoo जैसी मुफ्त ईमेल सेवाओं का उपयोग करने वाले से नहीं होगा। तो, AppleID@gmail.com वैध नहीं है, और न ही AppleSupport@yahoo.com।
कुछ के पास अत्यधिक लंबे ईमेल पते होंगे ताकि आप अपने ब्राउज़र पर पूरी चीज़ को तुरंत न देख सकें। आपको उनका ईमेल कॉपी-पेस्ट करके डॉक्यूमेंट पर देखना होगा ताकि यह पूरी तरह से दिखाई दे। अन्य लोग Apple शब्द से पहले या बाद में एक अक्षर जोड़ देंगे जिसे चूकना आसान हो सकता है। जब आप ईमेल पते को देखते हैं तो जांचें कि क्या पता एक या दो अक्षर से बंद है या इससे भी बदतर अगर यह बहुत लंबा है।
सामान्य अभिवादन
यह भी एक घोटाला है अगर यह "प्रिय ग्राहक" से शुरू होता है क्योंकि Apple हमेशा आपको आपके नाम, यूज़रनेम, या आपके फ़ाइल पर मौजूद क्रेडेंशियल्स से संबोधित करेगा। लेकिन वहां आपका नाम देखने का मतलब यह नहीं है कि यह वैध है।
कुछ बहुत परिष्कृत घोटाले, जिनके पास डेटा लीक या उल्लंघनों से आपकी जानकारी हो सकती है, ईमेल पते से जुड़े नाम को जानेंगे। इसलिए किसी घोटाले वाले ईमेल में अपने पहले नाम को देखकर आश्चर्यचकित न हों।
धमकियां और समय सीमा
ध्यान दें कि संदिग्ध ईमेल आपको जल्दी जवाब देने के लिए कैसे दबाव डालेंगे। वे अक्सर आपको एक समय सीमा देंगे और आपको यह कहकर धमकी देंगे कि यदि आप 24 घंटे के भीतर जवाब नहीं देते हैं तो आप स्थायी रूप से लॉक आउट हो जाएंगे।
यह घबराहट पैदा करने के लिए किया जाता है क्योंकि तब आपके पास तर्कसंगत रूप से सोचने का समय नहीं होगा। जब वे समय सीमा के साथ लोगों को धमकी दे रहे होते हैं, तो पीड़ित अक्सर भेजने वाले के ईमेल या साइट के URL की जांच करना भूल जाते हैं।
वे विषय पंक्ति में URGENT जैसे शब्द भी डाल सकते हैं, सभी बड़े अक्षरों में, या आपको डराने के लिए लाल रंग में चेतावनी लिख सकते हैं। कुछ संदेश की शुरुआत में ही बोल्ड टाइप और बड़े फॉन्ट का उपयोग करेंगे ताकि आपको घबराहट हो।
स्पूफ्ड वेबसाइट
ईमेल में हाइपरलिंक यह संकेत दे सकता है कि आप आधिकारिक Apple साइट पर जा रहे हैं क्योंकि इसमें Apple.com या "अपना खाता सत्यापित करें यहां" लिखा है।
कुछ हाइपरलिंक के बजाय क्लिक करने योग्य बटन का उपयोग करेंगे ताकि यह अधिक वैध दिखे लेकिन एक बार जब आप इस पर होवर करेंगे, तो आप देखेंगे कि URL एक अलग या स्पूफ्ड पेज पर ले जाता है।
PII मांगना
यदि यह आपके व्यक्तिगत पहचान योग्य सूचना (PII) जैसे आपके सामाजिक सुरक्षा नंबर या क्रेडिट कार्ड जानकारी के लिए पूछ रहा है, तो यह एक घोटाला है। आपके App Store, iTunes Store, iBooks Store, या Apple Music गतिविधियों के बारे में ईमेल कभी भी PII को ईमेल के माध्यम से भेजने के लिए नहीं कहेंगे।
फ़िशिंग ईमेल से सावधान रहें जो आपके क्रेडिट कार्ड और CVV कोड, आपकी मां का शादी से पहले का नाम, पूरा क्रेडिट कार्ड नंबर, या सामाजिक सुरक्षा नंबर मांगते हैं।
फॉर्मेटिंग मुद्दे
बेशक, एक धुंधला Apple लोगो एक स्पष्ट संकेत है, वैसे ही अजीब ईमेल फॉर्मेटिंग। इनमें से कुछ स्कैम Apple ID ईमेल की शुरुआत में बड़े फॉन्ट में वाक्य होंगे और फिर बॉडी में छोटे अक्षर जो अलग फॉन्ट में हो सकते हैं।
इनमें से कुछ में वाक्यों और पैराग्राफ के बीच अजीब स्पेस होंगे। कुछ टेक्स्ट सेंटर-अलाइन्ड होंगे जो ईमेल को अव्यवसायिक और अजीब दिखाएंगे।
अगर आपको फ़िशिंग ईमेल मिले तो क्या करें
ईमेल में लिंक पर कभी क्लिक न करें।
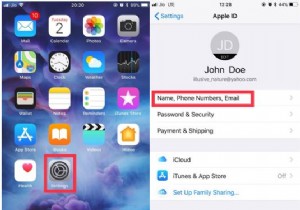
यदि आप अपने खाते और भुगतान जानकारी की जांच करना चाहते हैं, तो आप इसे सीधे अपने iPhone, iPad, या iPod पर Settings में कर सकते हैं। अपने Mac के लिए, आप iTunes या App Store पर जा सकते हैं। आप इन मार्गों के माध्यम से अपना पासवर्ड और खरीद जानकारी भी अपडेट कर सकते हैं।
अपनी खरीदारी की जांच करने के लिए, ताकि आप जान सकें कि क्या आपके खाते का उपयोग अनधिकृत लेनदेन करने के लिए किया गया है, आप Settings खोल सकते हैं। फिर अपना नाम क्लिक करें और फिर Media & Purchases। अपने खाते में साइन इन करें और फिर Purchase History पर क्लिक करें। आप पिछले 90 दिनों या उससे पहले की गई सभी खरीदारी देखने के लिए डेट रेंज चुन सकते हैं।
अपने कंप्यूटर पर खरीद इतिहास की जांच करने के लिए, iTunes खोलें फिर स्क्रीन के शीर्ष पर मेनू बार पर जाएं। Account चुनें, फिर View My Account पर टैप करें। फिर Purchase History के तहत, आप अपनी सबसे हाल की खरीद देखेंगे। यदि आप अन्य सभी खरीदारी की जांच करना चाहते हैं, तो Purchase History के दाहिने हाथ की तरफ See All पर क्लिक करें।
यदि आपको स्कैमर्स से फ़िशिंग ईमेल प्राप्त होता है जो Apple से होने का दिखावा करते हैं, तो इसे reportphishing@apple.com पर फॉरवर्ड करके रिपोर्ट करें।
"आपका Apple ID लॉक कर दिया गया है" ईमेल एक घोटाला है
सिर्फ इसलिए कि Apple डिवाइस अपेक्षाकृत सुरक्षित हैं निश्चित रूप से इसका मतलब यह नहीं है कि हैकर्स आप पर हमला करना बंद कर देंगे।
स्कैमर्स आपको अपना Apple ID और पासवर्ड देने के लिए बरगलाने के लिए फ़िशिंग ईमेल का उपयोग करेंगे। इनके साथ, वे आपके खाते में प्रवेश कर सकते हैं और आपके क्रेडिट कार्ड का उपयोग करके अनधिकृत खरीदारी कर सकते हैं या आपकी जानकारी को डार्क वेब पर बेच सकते हैं।