फिलाडेल्फिया रैंसमवेयर: अपराध से आगे एक साइबर खतरा
अमेरिका में सबसे अधिक अपराध दर वाले शहरों में शामिल फिलाडेल्फिया ने अब साइबर अपराध की दुनिया में भी कदम रख दिया है – शाब्दिक रूप से।
फिलाडेल्फिया रैंसमवेयर क्या है?
फिलाडेल्फिया, स्टैम्पाडो (Stampado) रैंसमवेयर का एक वेरिएंट है। स्टैम्पाडो इसी साल जुलाई में देखा गया था और फिलाडेल्फिया की तरह ही काम करता था। लेकिन फिलाडेल्फिया में दो टाइमर हैं, जबकि स्टैम्पाडो में केवल 'रशियन रूलेट' टाइमर था।
यह कैसे काम करता है?
अधिकांश रैंसमवेयर की तरह, फिलाडेल्फिया भी यूजर डेटा एन्क्रिप्ट करता है और उसे वापस करने के लिए फिरौती मांगता है। लेकिन यह एक कदम आगे है – यह अपनी 'दुर्भावनापूर्णता' को संभावित हैकर्स को बेचकर दोहरा पैसा कमाता है। इसका सोर्स कोड डार्क वेब पर 'द रेनमेकर' (The Rainmaker) पोर्टल के जरिए $400 में बेचा जाता है। खरीदारों को फिशिंग कैंपेन सेटअप और बिटकॉइन वॉलेट कॉन्फिगरेशन में भी मदद की जाती है।
संक्रमण का तरीका
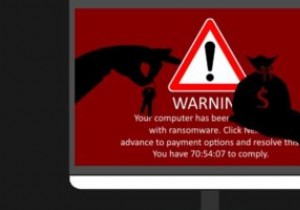
फिशिंग ईमेल के जरिए वितरित, फिलाडेल्फिया खुद को फर्जी 'ओवरड्यू पेमेंट' संदेश में छिपाता है। इस लिंक पर क्लिक करने पर यूजर इसके वेबपेज पर पहुंचता है, जहां एक जावा एप्लिकेशन ऑटोमैटिकली डाउनलोड हो जाता है। सफल घुसपैठ के बाद, यह कई फाइलों को एन्क्रिप्ट करता है और उनके नाम/एक्सटेंशन को 'locked' + रैंडम कैरेक्टर्स में बदल देता है। फिर फिरौती की मांग वाला नोट दिखाता है।
एन्क्रिप्टेड फाइल फॉर्मेट्स
.7z, .asp, .avi, .bmp, .cad, .cdr, .doc, .docm, .docx, .gif, .html, .jpeg, .jpg, .mdb, .mov, .mp3, .mp4, .pdf, .php, .ppt, .pptx, .rar, .rtf, .sql, .str, .tiff, .txt, .wallet, .wma, .wmv, .xls, .xlsx, .zip
तकनीकी विवरण
- एन्क्रिप्शन: असिमेट्रिक एल्गोरिदम (पब्लिक एन्क्रिप्शन, प्राइवेट डिक्रिप्शन)
- फिरौती: ~0.3 बिटकॉइन (लगभग $187)
- दो टाइमर: 'डेडलाइन' (प्राइवेट की पाने का शेष समय) और 'रशियन रूलेट' (फाइलों के स्थायी विलोपन का समय)
फिलाडेल्फिया रैंसमवेयर हटाने के चरण
चरण 1: सेफ मोड में बूट करें
Windows XP/7: रीस्टार्ट करें, F8 बार-बार दबाएं → 'Safe Mode with Networking' चुनें।
Windows 8: स्टार्ट स्क्रीन → 'Advanced' खोजें → General PC Settings → Advanced Startup → Restart Now → Advanced Options → Troubleshoot → Startup Settings → Restart → F5 दबाएं (Safe Mode with Networking)।
चरण 2: एंटी-मैलवेयर से स्कैन करें
प्रभावित अकाउंट से लॉगिन करें, प्रामाणिक एंटी-मैलवेयर डाउनलोड/खरीदें, इंस्टॉल करें, फुल स्कैन चलाएं और सभी स्ट्रेन हटाएं।
चरण 3: फाइलें रिस्टोर करें
'Windows Previous Versions' फीचर का उपयोग करें: फाइल राइट-क्लिक → Properties → Previous Version → वर्जन चुनें → Restore।
नोट: यह तभी काम करेगा जब रैंसमवेयर ने शैडो कॉपीज डिलीट/एन्क्रिप्ट न की हों।