रैनसमवेयर वर्तमान में प्रचलन में अधिक नापाक वायरस में से एक है। इसमें एक कंप्यूटर को संक्रमित करना और उपयोगकर्ता को उनकी अपनी मशीन से लॉक आउट करना शामिल है। उपयोगकर्ता अपनी फाइलों तक तब तक नहीं पहुंच सकता जब तक वे डेवलपर को एक रकम का भुगतान नहीं करते। कुछ रैनसमवेयर तो पीड़ित को भुगतान करने में बहुत समय लेने पर कंप्यूटर पर फाइलों को हटाना भी शुरू कर देंगे। हमने एक लेख लिखा था जिसमें चर्चा की गई थी कि वे क्या हैं, वे क्या करते हैं, और उनसे कैसे बचा जाए। जबकि रैनसमवेयर अपने आप में खबर नहीं है, रैनसमवेयर के वितरण में हालिया वृद्धि हुई है, और स्रोत आपके विचार से थोड़ा डरावना है।
यह चलन 2016 के अंत के आसपास शुरू हुआ जब कई व्यावसायिक क्षेत्रों ने पाया कि सामान्य मैलवेयर हमले गिर गए थे लेकिन रैनसमवेयर हमले बढ़ गए थे। दुर्भावनापूर्ण डेवलपर्स सामान्य मैलवेयर फैलाने में उतने इच्छुक नहीं थे; रैनसमवेयर कंप्यूटरों को संक्रमित करके लाभ कमाने का एक शानदार तरीका बन रहा था।
रैनसमवेयर के सामान्य मैलवेयर की तुलना में अधिक अनुकूल होने के कई कारण हैं, जिसमें अपराधी के लिए अधिक तत्काल भुगतान शामिल है यदि पीड़ित भुगतान करने का फैसला करता है। इस उछाल के पीछे डरावने कारणों में से एक यह है कि नवोदित अपराधी अब "रैनसमवेयर-एज़-अ-सर्विस" नामक एक उत्पाद खरीद सकते हैं।
बिक्री के लिए रैनसमवेयर
रैनसमवेयर बनाना विशेष रूप से सरल उपलब्धि नहीं है! इसके सफल होने के लिए, इसे पीड़ित के कंप्यूटर को लॉक डाउन करना होगा, उपयोगकर्ता की सभी फाइलों को एक सुरक्षित पासवर्ड के तहत हथियाना होगा, और उपयोगकर्ता को ऐसी स्थिति में डालना होगा जहां उनकी फाइलों को बचाने के लिए भुगतान करना ही एकमात्र सहारा हो। बहुत से लोग जो रैनसमवेयर से त्वरित लाभ कमाना चाहते हैं, वे यह भी नहीं जानते होंगे कि इसे बनाना कहां से शुरू करें। यहीं रैनसमवेयर-एज़-अ-सर्विस चलन में आता है।
मान लीजिए कोई साइबर अपराधी बनना चाहता था लेकिन उसे रैनसमवेयर बनाने का कोई सुराग नहीं था। पहले, इन लोगों ने शायद अपनी योजना पर हार मान ली होती। लेकिन अब ब्लैक मार्केट पर रैनसमवेयर-एज़-अ-सर्विस के साथ, उन्हें अब नहीं करना पड़ता। अब वे किसी ऐसे व्यक्ति को ढूंढ सकते हैं जो रैनसमवेयर को सर्विस प्लान के रूप में बेच रहा हो और उनका उत्पाद खरीद सकते हैं। फिर यह आकांक्षी अपराधी पर निर्भर करता है कि वे इसे पैकेज करें और अपने लक्ष्य को भेजें।
मॉडल कैसे काम करता है
रैनसमवेयर-एज़-अ-सर्विस के डरावने तत्वों में से एक यह है कि एक अपराधी के लिए खुद को स्थापित करना कितना सस्ता है। आप सोच रहे होंगे कि इस तरह के विशेष सॉफ्टवेयर की कीमत सैकड़ों या हजारों डॉलर होगी, लेकिन ऐसी खबरें थीं कि स्टैम्पाडो नामक रैनसमवेयर का एक लोकप्रिय स्ट्रैंड नवोदित अपराधियों को $39 जितना कम में बेचा जा रहा था।
डेवलपर्स इसे इतनी सस्ते में बेच सकते हैं क्योंकि उन्हें मुनाफे का एक हिस्सा मिलता है। रैनसमवेयर हमले आमतौर पर सैकड़ों, हजारों डॉलर में भुगतान मांगते हैं। यदि पीड़ित द्वारा भुगतान किया जाता है, तो सॉफ्टवेयर के मूल डेवलपर्स को उसका एक हिस्सा मिलता है। चूंकि रैनसमवेयर फाइलों को हटाने से पहले तेजी से आने वाली समय सीमा देता है, दुनिया भर के लोग अपनी फाइलों को बचाने के लिए भुगतान कर देते हैं।
व्यक्तिगत अपराधी को तत्काल भुगतान दिखाई देगा, जबकि रैनसमवेयर-एज़-अ-सर्विस प्रदान करने वाला डेवलपर वित्तीय वृद्धि देखता है क्योंकि दुनिया भर के अपराधी अपने सॉफ्टवेयर का उपयोग करके सैकड़ों हमले करते हैं। दोनों डेवलपर्स और जो उनके सॉफ्टवेयर का उपयोग करते हैं, प्रत्येक सफल हमले से लाभान्वित होते हैं।
इससे कैसे लड़ें
यदि रैनसमवेयर में यह वृद्धि आपको चिंतित करती है, तो बहुत ज्यादा चिंता न करें! सभी ऑनलाइन खतरों की तरह, सतर्क रहना और इंटरनेट का सावधानी से उपयोग करना सबसे अच्छा एंटीवायरस है जो आप प्राप्त कर सकते हैं।
लोगों को आपके कंप्यूटर को रैनसमवेयर से संक्रमित करने के लिए, उन्हें पहले इसे आपके सिस्टम पर लाना होगा। रैनसमवेयर वितरित करने के लिए बताए गए दो मुख्य तरीके फिशिंग ईमेल डाउनलोड और हैक की गई वेबसाइटें हैं। दोनों के लिए, एक ठोस एंटीवायरस निश्चित रूप से रैनसमवेयर को हमला करने से पहले पकड़ने में मदद करेगा। सुनिश्चित करें कि आपका एंटीवायरस समाधान शक्तिशाली है और किसी भी समस्या से निपटने के लिए तैयार है जो उसे मिल सकती है। यदि यह नहीं है, तो अधिक शक्तिशाली समाधानों को देखें जो आपकी आवश्यकताओं को पूरा करते हैं। आजकल फ्री एंटीवायरस भी अत्यधिक अच्छा प्रदर्शन कर सकते हैं, इसलिए यह एक आसान सुधार है!
ईमेल फिशिंग
ईमेल फिशिंग के लिए, प्राप्त होने वाले ईमेल के साथ अत्यधिक सावधानी बरतें। फिशिंग वर्षों में बहुत जटिल हो गई है, विशेष रूप से वे जो व्यवसायों को लक्षित करते हैं। व्यवसाय-संबंधी फिशिंग व्यवसाय के भीतर लोगों के नामों का उपयोग करने तक चली जाएगी ताकि कर्मचारियों को वह करने के लिए मजबूर किया जा सके जो ईमेल उनसे पूछता है। वे निश्चित रूप से अब हास्यास्पद रूप से अविश्वसनीय घोटाले नहीं हैं जो फ़ाइलों को डाउनलोड करने के लिए भोले लोगों पर निर्भर करते हैं! ईमेल में फ़ाइलें डाउनलोड करते समय हमेशा सतर्क रहें और सुनिश्चित करें कि यह उससे है जो आप सोचते हैं कि यह उससे है।
हैक की गई वेबसाइटें
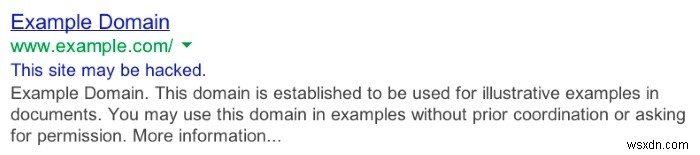
यह थोड़ा अधिक मुश्किल हो सकता है, क्योंकि हैकर्स उन वेबसाइटों को संक्रमित करते हैं जिनका वायरस फैलाने का कोई इरादा नहीं था और उन्हें मैलवेयर वितरकों में बदल देते हैं। इसका मतलब है कि एक बार निर्दोष वेबसाइट रातोंरात वायरस हॉटस्पॉट में बदल सकती है यदि मालिक सावधान नहीं हैं। एक अच्छा खोज इंजन समझौता की गई वेबसाइटों को फ़्लैग करेगा, इसलिए आपको पता चल जाएगा कि इस पर क्लिक करना सुरक्षित है या नहीं। इसके अलावा, एक आधुनिक और कुशल ब्राउज़र का उपयोग करने से उम्मीद है कि हमलों को आपके कंप्यूटर को संक्रमित करने का मौका मिलने से पहले पकड़ लिया जाएगा। स्क्रिप्ट ब्लॉकिंग एडऑन इंस्टॉल करना और पुराने मीडिया प्लगइन्स को अपडेट करना (या अनइंस्टॉल करना) भी हमलों को रोकने में मदद कर सकता है।
रैनसमवेयर का डर
साइबर अपराध की दुनिया में, रैनसमवेयर अपराधियों के लिए भुगतान पाने के प्रमुख तरीकों में से एक बन गया है। अब एक सेवा के रूप में प्रस्तुत, नवोदित अपराधियों के पास कुछ बेहतरीन सॉफ्टवेयर तक पहुंच है। इस उछाल के बावजूद, आप अपने ईमेल और ब्राउज़िंग आदतों के साथ सावधान रहकर खुद को सुरक्षित रख सकते हैं।
क्या आपने कभी व्यक्तिगत रूप से रैनसमवेयर हमले का सामना किया है? यह कैसे समाप्त हुआ? हमें नीचे बताएं।