पेट्या और नॉटपेट्या रैंसमवेयर द्वारा लगभग पूरी दुनिया को धमकाए जाने के बाद बमुश्किल 4 महीने हुए हैं। अब बैडरैबिट के नाम से जाना जाने वाला एक नया रैंसमवेयर रूस और यूक्रेन के कई हिस्सों में सामने आया है। प्रारंभिक रिपोर्टों के अनुसार, रैंसमवेयर ने यूक्रेन की राजधानी में ओडेसा अंतर्राष्ट्रीय हवाई अड्डे और कीव मेट्रो स्टेशन पर तैनात कंप्यूटर सिस्टम पर हमला किया है। रूसी समाचार एजेंसी, इंटरफैक्स ने भी ट्वीट किया कि उसके कुछ सर्वर और कंप्यूटर सिस्टम भी इस रैंसमवेयर से प्रभावित हो रहे हैं और वे चीजों को वापस लाने के लिए सभी प्रभावी उपाय कर रहे हैं।
यह सिस्टम में कैसे प्रवेश करता है:
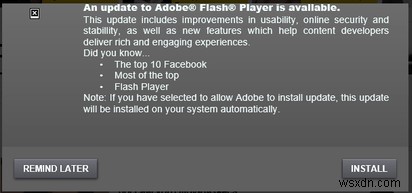
फिलहाल, यह अनुमान लगाया गया है कि यह रैंसमवेयर उन्हीं लेखकों द्वारा आया है जिन्होंने पेट्या और नॉटपेट्या को डिज़ाइन किया था, क्योंकि इस रैंसमवेयर को प्रसारित करने के लिए उसी कार्यप्रणाली का उपयोग किया गया था। Kaspersky और Eset जैसी बड़ी साइबर सुरक्षा कंपनियों ने कहा कि रैंसमवेयर ड्राइव-बाय डाउनलोड हमलों के माध्यम से फैला था। Adobe Flash इंस्टॉलर जो वैध होने का दिखावा करता है, पीड़ितों को इस मैलवेयर को निष्पादित करने के लिए धोखा देता है, जो बदले में फ़ाइलों को एन्क्रिप्ट करके सिस्टम को लॉक कर देता है।
कितनी फिरौती मांगी गई है:
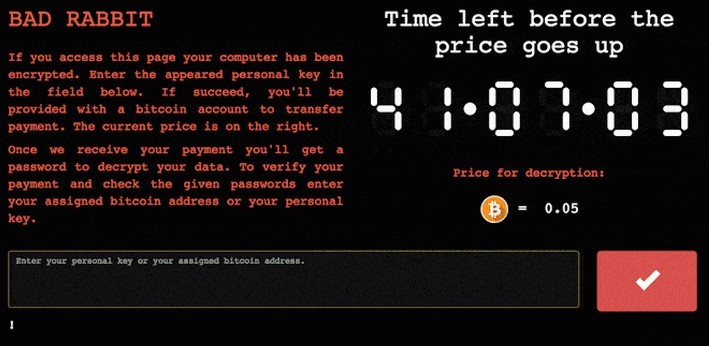
बैडरैबिट द्वारा फ़ाइलों को डिक्रिप्ट करने के लिए मांगी गई फिरौती 0.05 बिटकॉइन है, जो लगभग $280 है। हालांकि, फिर भी इस बात की कोई गारंटी नहीं है कि फिरौती का भुगतान करने के बाद फ़ाइलें अनलॉक हो जाएंगी। साथ ही, चेतावनी संदेश के अंदर घड़ी टिक रही है जो 41 घंटे की समय सीमा दे रही है, जिसके बीतने पर फिरौती बढ़ जाएगी।
समाधान?
सबसे ज्यादा दिल तोड़ने वाली खबर यह है कि अभी भी प्रमुख एंटी-मैलवेयर और एंटीवायरस सॉफ़्टवेयर इसका पता लगाने में असमर्थ हैं। हालांकि, इस सारी बुरी खबर के बीच, Cybereason के एक सुरक्षा शोधकर्ता ने ट्वीट किया कि उन्हें इस रैंसमवेयर का समाधान मिल गया है।
मैं पुष्टि कर सकता हूं - #badrabbit के लिए टीकाकरण:
निम्न फ़ाइलें बनाएं c:\windows\infpub.dat && c:\windows\cscc.dat - सभी अनुमतियां (विरासत) हटाएं और आप अब टीका लग चुके हैं। 🙂
उन्होंने अपनी वेबसाइट पर विस्तृत विवरण प्रदान किया है।
हालांकि, यह अभी भी आधिकारिक समाधान नहीं है, आशा है कि यह पीड़ितों की मदद करेगा। साथ ही, सभी सुरक्षा विशेषज्ञ पीड़ितों को कोई फिरौती न देने की सलाह दे रहे हैं, क्योंकि पैसे का भुगतान करने से रैंसमवेयर हटाने की गारंटी नहीं मिलती।
अगला पढ़ें: लॉकी रैंसमवेयर 'मृत से वापस'
इस बीच, हम आपको अपने सभी महत्वपूर्ण डेटा का बैकअप लेने और अपने एंटीवायरस और एंटी-मैलवेयर सॉफ़्टवेयर को अपडेट करने की भी सलाह देते हैं। क्योंकि रोकथाम हमेशा इलाज से बेहतर है।