फेसबुक से लॉगिन। गूगल से लॉगिन। वेबसाइटें नियमित रूप से आसानी से साइन इन करने की हमारी इच्छा का लाभ उठाती हैं ताकि यह सुनिश्चित हो सके कि हम विजिट करें, और यह सुनिश्चित करें कि वे व्यक्तिगत डेटा के पाई का एक टुकड़ा हड़प लें। लेकिन किस कीमत पर? एक सुरक्षा शोधकर्ता ने हाल ही में कई हजारों साइटों पर पाए जाने वाले फेसबुक से लॉगिन फीचर में एक भेद्यता की खोज की। इसी तरह, गूगल ऐप डोमेन नाम इंटरफेस के भीतर एक बग ने लाखों व्यक्तियों के निजी डेटा को जनता के सामने उजागर कर दिया।
ये दो सबसे बड़े घरेलू टेक-नामों का सामना करने वाले गंभीर मुद्दे हैं। हालांकि इन मुद्दों को उचित बेचैनी के साथ व्यवहार किया जाएगा और भेद्यताओं को पैच किया जाएगा, क्या जनता को पर्याप्त जागरूकता दी गई है? आइए प्रत्येक मामले को देखें, और इसका आपके वेब सुरक्षा के लिए क्या मतलब है।
केस 1: फेसबुक से लॉगिन
फेसबुक से लॉगिन भेद्यता आपके खातों को उजागर करती है — लेकिन आपका वास्तविक फेसबुक पासवर्ड नहीं — और आपके द्वारा इंस्टॉल किए गए तृतीय-पक्ष एप्लिकेशन, जैसे Bit.ly, Mashable, Vimeo, About.me, और कई अन्य।
महत्वपूर्ण दोष, साक्योरिटी के सुरक्षा शोधकर्ता एगोर होमाकोव द्वारा खोजा गया, फेसबुक कोड में एक निरीक्षण का दुरुपयोग करने के लिए हैकर्स को अनुमति देता है। दोष तीन अलग-अलग प्रक्रियाओं के लिए उचित क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSFR) सुरक्षा की कमी से उपजा है: फेसबुक लॉगिन, फेसबुक लॉगआउट, और थर्ड-पार्टी अकाउंट कनेक्शन। भेद्यता अनिवार्य रूप से एक अवांछित पार्टी को एक प्रमाणित खाते के भीतर कार्रवाई करने की अनुमति देती है। आप देख सकते हैं कि यह एक महत्वपूर्ण मुद्दा क्यों होगा।
फिर भी फेसबुक ने, अब तक, इस मुद्दे को संबोधित करने के लिए बहुत कम करने का विकल्प चुना है क्योंकि यह एक विशाल संख्या में साइटों के साथ उनकी अपनी संगतता से समझौता करेगा। तीसरा मुद्दा किसी भी चिंतित वेबसाइट मालिक द्वारा तय किया जा सकता है, लेकिन पहले दो विशेष रूप से फेसबुक के दरवाजे पर हैं।
फेसबुक द्वारा कार्रवाई की कमी को और उदाहरण देने के लिए, होमाकोव ने RECONNECT नामक एक हैकर्स टूल जारी करके इस मुद्दे को आगे बढ़ाया है। यह बग का फायदा उठाता है, जिससे हैकर्स कस्टम URL बना और डाल सकते हैं जिनका उपयोग तृतीय-पक्ष साइटों पर खातों को हाईजैक करने के लिए किया जाता है। होमाकोव को टूल जारी करने के लिए गैर-जिम्मेदार कहा जा सकता है, लेकिन दोष सीधे फेसबुक के इनकार पर है एक साल पहले सामने आई भेद्यता को पैच करने के लिए।
इस बीच, सतर्क रहें। स्पैम दिखने वाले पेज से अविश्वसनीय लिंक पर क्लिक न करें, या उन लोगों से फ्रेंड रिक्वेस्ट स्वीकार न करें जिन्हें आप नहीं जानते। फेसबुक ने एक बयान भी जारी किया है:
"यह एक अच्छी तरह से समझा जाने वाला व्यवहार है। लॉगिन का उपयोग करने वाले साइट डेवलपर हमारे सर्वोत्तम प्रथाओं का पालन करके और OAuth लॉगिन के लिए हमारे द्वारा प्रदान किए गए 'स्टेट' पैरामीटर का उपयोग करके इस मुद्दे को रोक सकते हैं।"
प्रोत्साहनजनक।
केस 1ए: मुझे किसने अनफ्रेंड किया?
अन्य फेसबुक उपयोगकर्ता एक और "सेवा" का शिकार हो रहे हैं जो तृतीय-पक्ष OAuth लॉगिन क्रेडेंशियल चोरी पर शिकार करता है। OAuth लॉगिन को किसी भी तृतीय-पक्ष एप्लिकेशन या सेवा में अपना पासवर्ड दर्ज करने से उपयोगकर्ताओं को रोकने के लिए डिज़ाइन किया गया है, सुरक्षा की दीवार को बनाए रखते हुए।
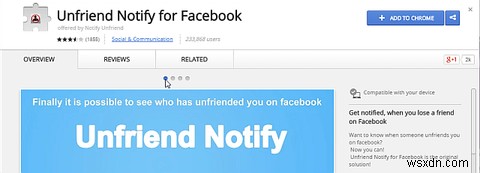
अनफ्रेंडअलर्ट जैसी सेवाएं उन व्यक्तियों पर शिकार करती हैं जो यह पता लगाने का प्रयास कर रहे हैं कि किसने उनकी ऑनलाइन दोस्ती छोड़ी है, व्यक्तियों से उनके लॉगिन क्रेडेंशियल दर्ज करने के लिए कहती हैं — फिर उन्हें सीधे दुर्भावनापूर्ण साइट यूगॉटअनफ्रेंडेड.कॉम पर भेज देती हैं। अनफ्रेंडअलर्ट को संभावित अवांछित प्रोग्राम (PUP) के रूप में वर्गीकृत किया गया है, जानबूझकर एडवेयर और मैलवेयर इंस्टॉल करता है।
दुर्भाग्य से, फेसबुक पूरी तरह से इस तरह की सेवाओं को रोक नहीं सकता, इसलिए उपयोगकर्ताओं पर यह जिम्मेदारी है कि वे सतर्क रहें और उन चीजों के झांसे में न आएं जो सच होने के लिए बहुत अच्छी लगती हैं।
केस 2: गूगल ऐप्स बग
हमारी दूसरी भेद्यता गूगल ऐप्स द्वारा डोमेन नाम पंजीकरण को संभालने में एक दोष से उपजी है। यदि आपने कभी कोई वेबसाइट पंजीकृत की है, तो आप जानेंगे कि प्रक्रिया के लिए आपके नाम, पते, ईमेल पते, और अन्य महत्वपूर्ण निजी जानकारी का प्रावधान आवश्यक है। पंजीकरण के बाद, पर्याप्त समय वाला कोई भी व्यक्ति यह सार्वजनिक जानकारी खोजने के लिए एक Whois चला सकता है, जब तक कि आप पंजीकरण के दौरान अपने व्यक्तिगत डेटा को निजी रखने का अनुरोध न करें। यह सुविधा आमतौर पर एक कीमत पर आती है, और पूरी तरह से वैकल्पिक है।
उन व्यक्तियों ने जो eNom के माध्यम से साइट्स पंजीकृत कीं और एक निजी Whois का अनुरोध किया, उनका डेटा लगभग 18-महीने की अवधि में धीरे-धीरे लीक हो गया। सॉफ्टवेयर दोष, 19 फरवरी को खोजा गया और पांच दिन बाद ठीक किया गया, हर बार पंजीकरण नवीनीकृत होने पर निजी डेटा लीक करता था, संभावित रूप से निजी व्यक्तियों को किसी भी संख्या में डेटा सुरक्षा मुद्दों के संपर्क में लाता था।
282,000 बल्क रिकॉर्ड रिलीज तक पहुँचना आसान नहीं है। आप इस पर वेब पर ठोकर नहीं खाएंगे। लेकिन यह अब गूगल के ट्रैक रिकॉर्ड पर एक अमिट धब्बा है, और इंटरनेट के विशाल क्षेत्रों से समान रूप से अमिट है। और अगर 5%, 10%, या 15% व्यक्ति अत्यधिक लक्षित, दुर्भावनापूर्ण स्पीयर फिशिंग ईमेल प्राप्त करना शुरू कर देते हैं, तो यह मुद्दा गूगल और eNom दोनों के लिए एक प्रमुख डेटा सिरदर्द में बदल जाता है।
केस 3: स्पूफ्ड मी
यह एक बहु-नेटवर्क भेद्यता है जो एक हैकर को फिर से कई लोकप्रिय साइटों द्वारा उपयोग किए जाने वाले तृतीय-पक्ष साइन-इन सिस्टम का फायदा उठाने की अनुमति देती है। हैकर एक पहचाने गए कमजोर सेवा के साथ पीड़ित के ईमेल पते का उपयोग करके एक अनुरोध रखता है, जो पहले से ही कमजोर सेवा के लिए जाना जाता है। हैकर तब नकली खाते के साथ उपयोगकर्ता के विवरण को स्पूफ कर सकता है, पुष्टि किए गए ईमेल सत्यापन के साथ सोशल अकाउंट तक पहुंच प्राप्त कर सकता है।
इस हैक के काम करने के लिए, तृतीय-पक्ष साइट को कम से कम एक अन्य सोशल नेटवर्क साइन-इन का समर्थन करना होगा जो किसी अन्य पहचान प्रदाता का उपयोग करता है, या स्थानीय व्यक्तिगत वेबसाइट क्रेडेंशियल्स का उपयोग करने की क्षमता। यह फेसबुक हैक के समान है, लेकिन वेबसाइटों की एक विस्तृत श्रृंखला में देखा गया है, जिसमें अमेज़न, लिंक्डइन, और MYDIGIPASS शामिल हैं, और संभावित रूप से दुर्भावनापूर्ण इरादे से संवेदनशील सेवाओं में साइन इन करने के लिए इस्तेमाल किया जा सकता है।
यह एक दोष नहीं है, यह एक फीचर है
इस हमले के तरीके में फंसी कुछ साइटों ने वास्तव में एक महत्वपूर्ण भेद्यता को रडार के नीचे नहीं जाने दिया है: वे सीधे सिस्टम में बने हैं। एक उदाहरण ट्विटर है। वेनिला ट्विटर अच्छा है, यदि आपके पास एक खाता है। एक बार जब आप अलग-अलग उद्योगों के लिए, दर्शकों की एक श्रृंखला के लिए कई खातों का प्रबंधन कर रहे होते हैं, तो आपको हूटसुइट, या ट्वीटडेक जैसे एप्लिकेशन की आवश्यकता होती है।
ये एप्लिकेशन ट्विटर के साथ बहुत समान लॉगिन प्रक्रिया का उपयोग करके संचार करते हैं क्योंकि उन्हें भी आपके सोशल नेटवर्क तक सीधी पहुंच की आवश्यकता होती है, और उपयोगकर्ताओं से वही अनुमतियां प्रदान करने के लिए कहा जाता है। यह कई सोशल नेटवर्क प्रदाताओं के लिए एक कठिन परिदृश्य बनाता है क्योंकि तृतीय-पक्ष ऐप्स सोशल क्षेत्र में बहुत कुछ लाते हैं, फिर भी स्पष्ट रूप से उपयोगकर्ता और प्रदाता दोनों के लिए सुरक्षा असुविधाएं पैदा करते हैं।
सारांश
हमने साढ़े तीन सोशल साइन-इन भेद्यताओं की पहचान की है जिन्हें अब आप पहचानने और उम्मीद से बचने में सक्षम होना चाहिए। सोशल साइन-इन हैक्स रातोंरात सूखने वाले नहीं हैं। हैकर्स के लिए संभावित भुगतान बहुत बड़ा है, और जब फेसबुक जैसी विशाल प्रौद्योगिकी कंपनियां अपने उपयोगकर्ताओं के सर्वोत्तम हित में कार्य करने से इनकार करती हैं, तो यह मूल रूप से दरवाजा खोलने और उन्हें डेटा गोपनीयता डोरमैट पर अपने पैर पोंछने देने जैसा है।
क्या आपका सोशल अकाउंट किसी तृतीय-पक्ष द्वारा समझौता किया गया है? क्या हुआ? आप कैसे उबरे?