एक जर्मन शब्द है जो मुझे बहुत पसंद है: शैडेनफ्रॉयड। यह उन अजीब शब्दों में से है जिसका कोई सीधा अंग्रेजी अनुवाद नहीं, लेकिन इसका अर्थ है दूसरों के दुर्भाग्य से खुशी महसूस करना। यह मूल रूप से वर्णन करता है कि मैं एशले मैडिसन के साथ हाल की घटनाओं के बारे में कैसा महसूस करता हूँ।
जो नहीं जानते, उनके लिए: एशले मैडिसन एक डेटिंग साइट है जो विवाहेतर संबंधों की सुविधा देती है। इसे भटकने वालों का फेसबुक कह सकते हैं, जिसमें 3.7 करोड़ से अधिक पंजीकृत, बेवफा उपयोगकर्ता थे। जैसा अक्सर डेटिंग वेबसाइटों के साथ होता है, उनके ग्राहकों का भारी बहुमत (90 से 95 प्रतिशत के बीच) पुरुष थे।
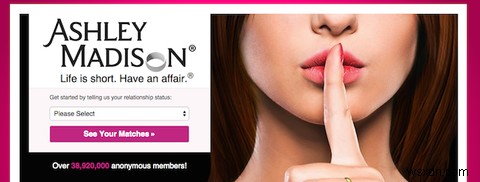
यहाँ शैडेनफ्रॉयड शुरू होता है। उन्हें हाल ही में इम्पैक्ट टीम — हैकर्स का एक अनजाना समूह — द्वारा हैक किया गया, जिन्होंने उनकी पूरी डेटाबेस लीक करने की धमकी दी, जब तक कि धोखाधड़ी वाली वेबसाइट (और साथी साइट्स एस्टाब्लिश्ड मेन और कूगर लाइफ) बंद नहीं की जाती।
एशले मैडिसन की मालिक एविड लाइफ मीडिया ने मानने से इनकार कर दिया। आज सुबह, साइट से 9GB डेटा एक टॉर डार्कनेट वेबसाइट पर डाल दिया गया। इसमें सब कुछ था। केवल यूजरनेम और ईमेल ही नहीं, बल्कि आंतरिक ईमेल, कॉर्पोरेट दस्तावेज, यौन प्राथमिकताएँ, जीवनी संबंधी डेटा, और यहाँ तक कि GPS लोकेशन भी। आउच।
यदि आप एशले मैडिसन लीक में फँसे थे, तो मुझे नेल्सन मंट्ज़ की तरह एक ईमानदार हॉ हॉ कहने दें। मैं मानता हूँ, मुझे खास सहानुभूति नहीं है। लेकिन फिर भी, एक सुरक्षा लेखक के नाते मुझे आपको कुछ बातें बताने का दायित्व महसूस होता है।
अपने पासवर्ड बदलें
एशले मैडिसन पूरी तरह से और बुरी तरह से ओन्ड (हैक) हो चुकी थी। इससे कोई इनकार नहीं। लेकिन मुझे उन्हें कुछ समझदार सुरक्षा प्रक्रियाओं के लिए श्रेय देना चाहिए।
विशेष रूप से पासवर्ड्स को bcrypt का उपयोग करके अस्पष्ट किया गया था; सबसे सुरक्षित, एक-तरफा हैशिंग एल्गोरिदम में से एक। विशेष रूप से यह देखकर अच्छा लगा कि वे पासवर्ड को प्लेनटेक्स्ट में या निकट-व्यर्थ MD5 हैशिंग एल्गोरिदम में संग्रहीत नहीं कर रहे थे।
bcrypt पासवर्ड को तोड़ने के लिए आवश्यक कम्प्यूटेशनल शक्ति की मात्रा बहुत अधिक है। इसका अर्थ है कि यदि आपने एक सुरक्षित, जटिल पासवर्ड इस्तेमाल किया था, तो इसके डिक्रिप्ट होने की संभावना अपेक्षाकृत कम है। लेकिन यदि आपने सामान्य या कमजोर पासवर्ड इस्तेमाल किया, तो आपको उम्मीद करनी चाहिए कि आपका पासवर्ड जल्द ही सार्वजनिक ज्ञान बन जाएगा।
किसी भी मामले में, आपको सलाह दी जाती है कि किसी भी साइट पर जहाँ आपने अपना एशले मैडिसन पासवर्ड इस्तेमाल किया था, उसे बदल दें और फिर कभी उसका उपयोग न करें।
क्रेडिट कार्ड के बारे में सोचें
डेटा डंप में 2007 तक के वित्तीय लेनदेन के रिकॉर्ड शामिल थे। इनमें नाम, सड़क के पते, ईमेल, भुगतान की गई रकम शामिल थे, लेकिन पूरे क्रेडिट कार्ड नंबर नहीं। प्रत्येक रिकॉर्ड में एक चार अंकों की संख्या होती है जिसे मोटे तौर पर लेनदेन कोड या क्रेडिट कार्ड के अंतिम चार अंक माना जाता है।
यह अपने आप में बड़ी समस्या नहीं है। क्रेडिट कार्ड के अंतिम चार अंकों से बहुत कुछ नहीं किया जा सकता। लेकिन कुछ कंपनियाँ हैं जो आपको इसके साथ अपनी पहचान सत्यापित करने देती हैं।
आपको 2012 याद होगा जब वायर्ड के कॉलमिस्ट मैट होनन का पूरा डिजिटल जीवन तबाह कर दिया गया था। उनके एप्पल मेल से लेकर गूगल अकाउंट तक। यहाँ तक कि उनका मैकबुक और आईफोन भी रिमोट से वाइप कर दिए गए।
यह इसलिए संभव हुआ क्योंकि एप्पल लोगों को केवल बिलिंग पते और पंजीकृत क्रेडिट कार्ड के अंतिम चार अंकों से प्रमाणित करने देता था।
यह थोड़ा पागलपन लग सकता है। नरक, मुझे अक्सर ऐसा कहा गया है। लेकिन अगर मैं एशले मैडिसन हैक में फँस जाता, तो मैं तुरंत अपना कार्ड रद्द कर देता, और इसे अपने किसी भी ऑनलाइन अकाउंट से अलग कर देता।
सजा भुगतने की उम्मीद रखें
यहाँ, मैं वास्तव में एक बात पर जोर देना चाहता हूँ। यदि आप एशले मैडिसन हैक में फँसे थे, तो आपको यह एहसास होना चाहिए कि आपके जीवन और यौन प्राथमिकताओं के बारे में निजी, अंतरंग विवरण सार्वजनिक कर दिए गए हैं। जो कभी व्यक्तिगत था, अब दुनिया के देखने के लिए खुला है। इससे आपको निपटना ही होगा।
यह बताना उचित है कि जब अतीत में डेटिंग वेबसाइटों को हैक किया गया, तो इसके परिणामस्वरूप उपयोगकर्ताओं को जमकर ट्रोल किया गया, और उनके डिजिटल जीवन उलट-पुलट हो गए।
जब 2009 में 4चैन के लोगों ने एक अनाम ईसाई सोशल नेटवर्क को हैक किया, तो वे ईमेल और पासवर्ड चुराने में सफल रहे। इनका उपयोग फेसबुक अकाउंट तक पहुँचने के लिए किया गया, जहाँ हैकर्स ने मालिकों को शर्मिंदा करने के लिए अश्लील, नस्लवादी या भद्दे संदेश पोस्ट किए।
मैं तब इससे सहमत नहीं था, और अब भी नहीं हूँ। लेकिन मुझे बिल्कुल आश्चर्य नहीं होगा अगर इस बार भी ऐसा ही कुछ हो।
CSO ऑनलाइन के अनुसार, डंप में लगभग 14,000 अमेरिकी सरकारी और सैन्य ईमेल पाए गए। ब्रिटिश दैनिक द टेलीग्राफ ने कहा कि सैकड़ों .gov.uk ईमेल थे। यदि आप उनमें से एक थे, तो अपने नियोक्ताओं के साथ परेशानी में पड़ने पर आश्चर्य न करें।
अब तक, संभावना काफी अधिक है कि कुछ टैबलॉयड पत्रकार लीक हुए डंप को खंगाल रहे हों, शायद किसी ऐसे व्यक्ति की मदद से जो SQL जानता हो। वे मशहूर हस्तियों और राजनेताओं की तलाश में होंगे। यदि आप एक सार्वजनिक हस्ती हैं और एशले मैडिसन का इस्तेमाल करते थे, तो आप बहुत हद तक पूरी तरह और सार्वजनिक रूप से बदनाम होने की उम्मीद कर सकते हैं।
हालाँकि, जैसा हमने हाल ही में गॉकर के साथ देखा, यह शायद अच्छी बात नहीं है।
जॉन रॉनसन की शानदार सो यू हैव बीन पब्लिकली शेम्ड (या उस मामले में, उनका नवीनतम TED टॉक) पढ़ने वाला कोई भी व्यक्ति जानता है कि हम सभी में सामूहिक आक्रोश और सार्वजनिक शर्मिंदगी की अविश्वसनीय क्षमता साझा है।
सुधार करना शुरू करें
यदि आप एशले मैडिसन पर थे, तो यह मान लेना सुरक्षित है कि आप घर पर थोड़ी मुसीबत में हैं। यह आपके लिए बुरी खबर है, लेकिन कुछ अन्य लोगों के लिए अच्छी खबर:
सबसे पहले, आपको माफी मांगनी चाहिए। यदि आपका महत्वपूर्ण अन्य आपसे बात नहीं कर रहा, तो शायद उसे ईमेल से माफी भेजें। शायद आप रॉबिन थिक की किताब से एक पन्ना ले सकते हैं और उनके लिए एक पूरा एल्बम लिख सकते हैं।
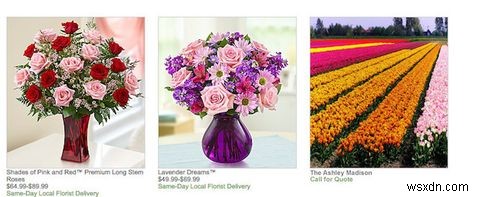
फूल एक सुरक्षित दांव हैं। आप शायद 1-800 फ्लावर्स का एशले मैडिसन पैकेज न खरीद सकें, लेकिन आप अपने आईफोन से एक विचारशील गुलदस्ता और कार्ड भेज सकते हैं।
अगर इससे काम न चले और आपको कुछ दिनों के लिए घर से निकलना पड़े, तो इन 10 होटल खोज इंजनों को देखें।
यह और गड़बड़ होने वाला है
लेखन के समय, एशले मैडिसन डंप को ऑनलाइन हुए लगभग 12 घंटे हो चुके हैं। यह अभी बहुत शुरुआती दिन हैं। मैं भविष्यवाणी करता हूँ कि आने वाले हफ्ते में, हम बहुत अधिक सार्वजनिक शर्मिंदगी देखेंगे। बहुत अधिक विवाह टूटेंगे, और करियर बाधित होंगे। यह वास्तव में गड़बड़ होने वाला है।
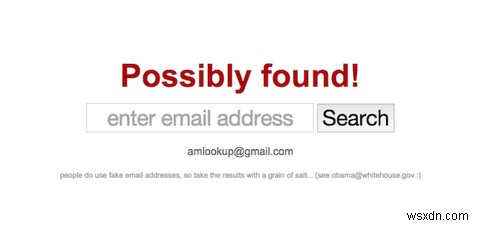
पहले से ही, हमने उन साइटों को देखा है जो लीक हुए डेटा तक पहुँच की सुविधा देती हैं। ashmadlookup.com है, जो केवल पुष्टि करता है कि कोई ईमेल डेटाबेस में था या नहीं।
haveibeenpwned.com भी है, जो थोड़ा अलग दृष्टिकोण अपना रहा है। यहाँ, डेटा केवल उनके लिए सुलभ है जिन्होंने अपने ईमेल पते को उनके साथ सत्यापित किया है, डेटा की अविश्वसनीय संवेदनशील प्रकृति के कारण।
तो, इम्पैक्ट टीम की आपके लिए क्या सलाह है?
"अपने आप को यहाँ पाया? यह ALM था जिसने आपको विफल किया और आपसे झूठ बोला। उन पर मुकदमा करें और हर्जाना मांगें। फिर अपने जीवन के साथ आगे बढ़ें। अपना सबक सीखें और सुधार करें। अभी शर्मनाक है, लेकिन आप इससे उबर जाएंगे।"
आप इससे बहस नहीं कर सकते। एशले मैडिसन ने व्यवस्थित रूप से अपने ग्राहकों की रक्षा करने में विफलता पाई। मुझे संदेह नहीं कि वे आने वाले महीनों में अदालत में होंगे।
अब आपकी बारी
क्या आप एशले मैडिसन उल्लंघन से प्रभावित हुए? क्या आप किसी को जानते हैं जो था? इसके बारे में बात करना चाहते हैं? नीचे एक टिप्पणी छोड़ें, और हम चर्चा करेंगे।
फोटो क्रेडिट: कीबोर्ड पर चाबियाँ (इंटेल फ्री प्रेस), मुझे कितने क्रेडिट कार्ड रखने चाहिए? (माइटी ट्रेवल्स)