क्या आपका ब्राउज़र आपके ऑनलाइन रहस्यों को लीक कर रहा है? क्या यह आपके नियम 34 ट्रेन जुनून को पछतावे के एक कण के बिना बैग से बाहर निकाल रहा हो सकता है? और यदि यह है, तो पृथ्वी पर आप कैसे जानेंगे?
हम अपने इंटरनेट ब्राउज़र में अविश्वसनीय मात्रा में भरोसा रखते हैं। हम इस पूर्ण ज्ञान में सभी तरीके की व्यक्तिगत और निजी जानकारी देखते हैं कि कुछ पहचानने योग्य पहलुओं को संग्रहीत किया जा रहा है। अधिकांश अपनी इंटरनेट ब्राउज़िंग को आसान रखने और अपनी सेवाओं को मुफ्त रखने के लिए भंडारण के लिए सहमत होते हैं।
लेकिन क्या ब्राउज़र अपने सौदे का अंत निभा रहे हैं? कौन से ब्राउज़र आपके आंतरिक पवित्र स्थान को बनाए रखते हैं, और कौन से एक हताश, लीक नल की तरह अधिक हैं? आइए एक नज़र डालते हैं।
आपका ब्राउज़र आपके बारे में क्या जानता है
आपका ब्राउज़र व्यक्तिगत रूप से पहचान योग्य जानकारी की एक स्थिर धारा रखता है जिसे अन्य वेबसाइटों द्वारा आसानी से एक्सेस किया जा सकता है। अधिकांश समय, आपको वेब पर ट्रैक किया जा रहा है ताकि जिन मुफ्त सेवाओं पर हम पहले से ही अनगिनत घंटे बिताते हैं वे अत्यधिक व्यक्तिगत विज्ञापन प्रदान कर सकें। आपका ब्राउज़र आमतौर पर निम्नलिखित जानकारी बिना अधिक जोर दिए प्रदान करेगा:
- स्थान: आपके स्थान का प्रावधान अपेक्षाकृत स्पष्ट लगता है। अधिकांश ब्राउज़रों में एक अंतर्निहित जियोलोकेशन API होता है जिसका उपयोग वेबसाइटें और अन्य सेवाएं यह निर्धारित करने के लिए करेंगी कि आपको साइट का कौन सा संस्करण परोसा जाए। अन्य मामलों में, यह निर्धारित करेगा कि आप जिस सेवा का उपयोग करने का प्रयास कर रहे हैं वह उस स्थान पर अनुपलब्ध है, जैसे BBC iPlayer या नेटफ्लिक्स। अधिकांश सेवाएं सिर्फ यह जानना चाहती हैं कि आप इंटरनेट को किस देश में एक्सेस कर रहे हैं, और इस तरह आप ऐसे खोज परिणाम देखेंगे:
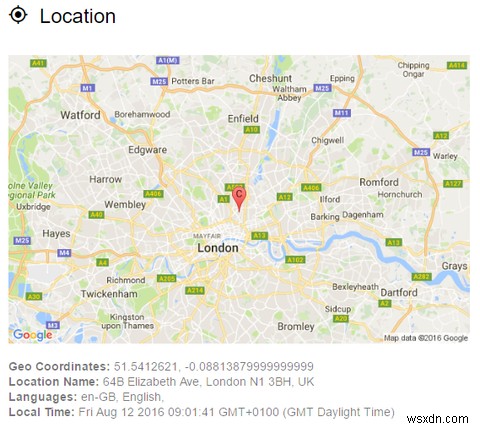 मैं लंदन के पास कहीं नहीं हूं। मैं वास्तव में उस स्थान से 311 मील (500 किमी) पश्चिम में हूं, लेकिन एक बार में क्लाउड इंटरनेट सेवा का उपयोग कर रहा हूं (हां मुझे पता है कि मैं सुबह 9 बजे एक बार में हूं। बॉटमलेस कॉफी, कोई भी?)। जियोलोकेशन API स्थान के लिए पूछ सकते हैं, लेकिन वे हमेशा सटीक नहीं होंगे, और निश्चित रूप से आपके स्मार्टफोन द्वारा प्रदान की गई जानकारी जितने सटीक नहीं होंगे, जिसमें GPS ट्रैकिंग है।
- हार्डवेयर और सॉफ्टवेयर: आपका ब्राउज़र आपके सिस्टम हार्डवेयर और आपके द्वारा इंस्टॉल किए गए सॉफ़्टवेयर के बारे में जानकारी प्रदान करेगा। यह सुनिश्चित करने के लिए है कि परोसी गई वेबसाइट वास्तव में आपके डिवाइस के अनुकूल हो। साथ ही, यह आपके इंस्टॉल किए गए एक्सटेंशन और ऐड-ऑन को प्रकट करेगा ताकि साइट या सेवा प्रदाता यह तय कर सके कि कैसे इंटरैक्ट करना है।
- कनेक्शन: कुछ वेबसाइटें और सेवाएं आपकी कनेक्शन जानकारी का अनुरोध करेंगी। फिर से, यह यह निर्धारित करने के लिए है कि आपको कौन सी वेबसाइट सामग्री परोसी जाए। स्ट्रीमिंग सेवाएं आपके द्वारा देखी जा रही स्ट्रीम को गतिशील रूप से बदलने के लिए इस डेटा का उपयोग करेंगी।
- सोशल मीडिया: जैसा कि मैंने पहले ही उल्लेख किया है, आपके सोशल मीडिया अकाउंट आपको इंटरनेट पर ट्रैक करेंगे। चूंकि अधिकांश सोशल मीडिया साइटें मुफ़्त हैं, विज्ञापन द्वारा वित्त पोषित, यह उनके मालिकों के हित में है कि वे इस प्रथा को जारी रखें।
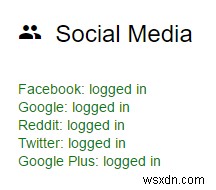 आपको वेब पर ट्रैक किए जाने से कोई फर्क नहीं पड़ सकता, लेकिन यह समस्याएं पैदा कर सकता है। उदाहरण के लिए, यदि आप फेसबुक में लॉग इन छोड़ देते हैं, और सीधे किसी नापाक सामान या वयस्क सामग्री की पेशकश करने वाली साइट पर जाते हैं, तो सोशल मीडिया साइटें इसका एक लॉग बना देंगी। अब, अपने स्वयं के विज्ञापन नियमों के कारण, आपकी स्क्रीन नग्न महिलाओं से अलंकृत नहीं होगी, या आपके स्थानीय नरभक्षी समूहों के विज्ञापनों से सजी नहीं होगी - लेकिन वह लॉग गायब नहीं होगा।
- जाइरोस्कोप: यह वास्तव में केवल मोबाइल उपकरणों पर लागू होता है, लेकिन आपका ब्राउज़र अभी भी इस जानकारी को तब भी भेजता है जब आप लैपटॉप या डेस्कटॉप कंप्यूटर का उपयोग कर रहे हों। एकमात्र अंतर यह है कि लैपटॉप और डेस्कटॉप के साथ कुछ परिणाम false या null लौटाए जाएंगे।
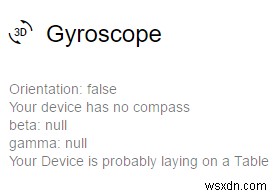 दिलचस्प बात यह है कि आपका ब्राउज़र (परेशान करने वाला?!) आकलन कर सकता है कि आपका डिवाइस वर्तमान में हाथ में है या टेबल पर।
यह जानकारी What Every Browser Knows About You का उपयोग करके आसानी से स्थित की गई थी, एक साइट जिसे यह दिखाने के लिए डिज़ाइन किया गया है कि यह जानकारी कितनी आसानी से मिल सकती है। यह वेबसाइट इसे ध्यान में रखकर बनाई गई है, और आपके ऑनलाइन ट्रैक को थोड़ा और कवर करने के तरीके के बारे में कई उपयोगी सुझावों के साथ आती है। यह एकमात्र वेबपेज नहीं है जिसका उपयोग आप यह आकलन करने के लिए कर सकते हैं कि आप कौन सी बुनियादी जानकारी लीक कर रहे होंगे। यह देखने के लिए Panopticlick आज़माएं कि क्या आपका ब्राउज़र ट्रैकिंग के खिलाफ सुरक्षित है:
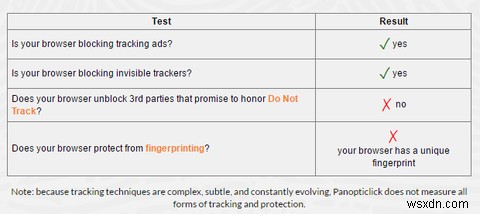
जैसा कि कैप्शन में कहा गया है, साइट प्रत्येक ट्रैकर की हर विधि और संस्करण को माप नहीं सकती। कुछ जटिल, सूक्ष्म हैं, और सभी ईमानदारी से, नहीं चाहते कि आप जानें कि आपको ट्रैक किया जा रहा है। जो इस साइट को दिलचस्प बनाता है वह है इसका ब्राउज़र फिंगरप्रिंट लॉगिंग। मेरा ब्राउज़र "अब तक परीक्षण किए गए 129,859 में अद्वितीय प्रतीत होता है।" अब, 129,859 महासागर में एक बूंद है। अकेले गूगल का अनुमान है कि उनके क्रोम ब्राउज़र के 1 बिलियन से अधिक उपयोगकर्ता हैं। यह सिर्फ क्रोम उपयोगकर्ताओं का 0.0001% है। लेकिन यह ब्राउज़र के माध्यम से व्यक्तिगत उपयोगकर्ताओं की पहचान करने में आसानी को दर्शाता है।
क्या सभी ब्राउज़र एक जैसे बने हैं?
एक शब्द में, नहीं। लेकिन जरूरी नहीं कि उन कारणों के लिए जो आप सोचते हैं।
बहुत पहले, जब इंटरनेट सिर्फ ट्यूबों की एक श्रृंखला था, इंटरनेट एक्सप्लोरर (Internet Explorer) ब्राउज़र की छत पर राज करता था, इंटरनेट एक्सेस के बारे में विचारों वाले किसी भी व्यक्ति को धमकाता था। स्कूलयार्ड झगड़ों और चोट अहंकार के बाद, माइक्रोसॉफ्ट को अंततः यह स्वीकार करना पड़ा कि उन्होंने बाजार को कुछ हद तक एकाधिकार कर लिया है। कुछ हद तक। उत्तर मिश्रण में एक आनंददायक नई स्क्रीन पेश करना था, उपयोगकर्ताओं को सलाह देना कि वास्तव में अन्य ब्राउज़र उपलब्ध थे, और इंटरनेट एक्सप्लोरर भगवान का (बिल गेट्स का) दुनिया के लिए उपहार नहीं था।
इसने, निश्चित रूप से, चीजों को बदल दिया।
आप देखते हैं, इंटरनेट एक्सप्लोरर के प्रभुत्व के समय के दौरान, कोई भी नापाक व्यक्ति जो किसी उपयोगकर्ता से निजी और व्यक्तिगत जानकारी निकालना चाहता था, कई मामलों में, बस इंटरनेट एक्सप्लोरर में एक शोषण ढूंढेगा, और अपना सबसे बुरा (या सबसे अच्छा, इस पर निर्भर करता है कि आप इसे कैसे देखते हैं) करेंगे। दुनिया भर में नंबर एक ब्राउज़र होने के कारण इंटरनेट एक्सप्लोरर मुख्य लक्ष्य बना।
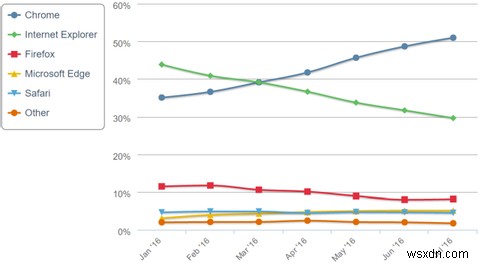
कुछ साल आगे बढ़ें और गूगल क्रोम (Google Chrome), मोज़िला फ़ायरफ़ॉक्स (Mozilla Firefox), ओपेरा (Opera), सफारी (Safari), कोमोडो ड्रैगन (Comodo Dragon), मैक्सथन (Maxthon), और अन्य ब्राउज़रों की मेजबानी (नए माइक्रोसॉफ्ट एज सहित) ने ऑनलाइन समुदाय में मजबूत अनुयायी प्राप्त किए हैं। वास्तव में, अप्रैल 2016 में, गूगल क्रोम ने वास्तव में पूरी दुनिया में सबसे अधिक उपयोग किए जाने वाले ब्राउज़र के रूप में इंटरनेट एक्सप्लोरर को पीछे छोड़ दिया, जो संभवतः एक दुर्भाग्यपूर्ण दिग्गज के इतिहास में एक बहुत लंबे अंत की शुरुआत को चिह्नित करता है।
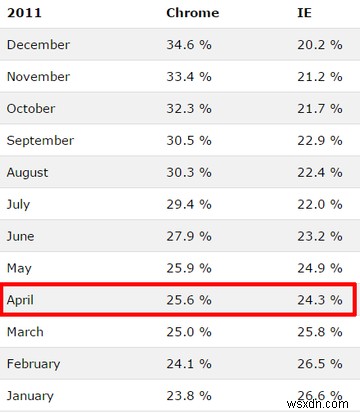
आप अपने आंकड़े कहां से प्राप्त करते हैं इस पर निर्भर करते हुए, यह वास्तव में अप्रैल 2011 में हुआ होगा, मेरे द्वारा ऊपर लिंक की गई जानकारी से पांच साल पहले। W3Schools, जो हर महीने ब्राउज़र आंकड़ों और रुझानों को मापते हैं, मानते हैं कि यह मामला है।
बहरहाल, मैं विषयांतर करता हूं।
ऐड-ऑन, एक्सटेंशन, प्लगइन्स, और अधिक
ब्राउज़रों की नई लहर चमकदार नए ऐड-ऑन, एक्सटेंशन, प्लगइन्स, एपलेट्स, और अधिक की एक धार लेकर आई, जिसका उद्देश्य हमारे इंटरनेट ब्राउज़िंग विकल्पों को सुव्यवस्थित और विस्तारित करना था। जहां इंटरनेट एक्सप्लोरर के पास अतिरिक्त ब्राउज़िंग विकल्पों की एक अत्यंत सीमित संख्या थी, नए ब्राउज़र उपयोगकर्ताओं को इन एक्सटेंशनों को डाउनलोड और उपयोग करने के लिए प्रोत्साहित करते हैं, जिनमें से अधिकांश को कुछ बटन दबाकर जोड़ा जा सकता है।
उनके आगमन और व्यापक उपयोग ने एक और संभावित भेद्यता पैदा की। चूंकि कई एक्सटेंशनों को हमारे द्वारा ऊपर सूचीबद्ध सामान्य डेटा तक पहुंच की आवश्यकता होती है, साथ ही अधिक व्यक्तिगत रूप से पहचान योग्य जानकारी, यदि उनकी सुरक्षा प्रथाएं खरोंच तक नहीं हैं तो नियमित उपयोगकर्ता आसानी से अपना व्यक्तिगत डेटा लीक होते हुए देख सकते हैं। बेशक, यही हुआ।
एंटी-स्क्रैपिंग और IT सुरक्षा विशेषज्ञों, स्क्रेपसेंट्री (ScrapeSentry) के शोधकर्ताओं ने एक मुफ्त ऐप की खोज की जो व्यक्तिगत जानकारी को यूएसए में स्थित एकल IP पते पर वापस लीक कर रहा था। गूगल क्रोम एक्सटेंशन, वेबपेज स्क्रीनशॉट (Webpage Screenshot), को 1.2 मिलियन से अधिक लोगों द्वारा डाउनलोड किया गया था और कंपनी द्वारा "हमारे क्लाइंट की साइटों में से एक के लिए ट्रैफिक के असामान्य पैटर्न की पहचान करने के बाद स्थित किया गया था जिसने हमारे जांचकर्ताओं को सतर्क कर दिया कि कुछ बहुत गलत था।"
लेकिन ब्राउज़रों में अन्य लीक भी हैं
हमारे द्वारा देखी जाने वाली असंख्य वेबसाइटों द्वारा अनुरोधित "नियमित" डेटा प्रावधानों के अलावा, ब्राउज़र सभी तरीके के व्यक्तिगत डेटा को लीक करने के लिए जाने जाते हैं।
उदाहरण के लिए, 2016 की शुरुआत में कनाडा के सिटीजन लैब (Citizen Lab) के सुरक्षा शोधकर्ताओं ने पाया कि चीनी वेब-दिग्गज बायडू (Baidu) द्वारा प्रदान किया गया वेब ब्राउज़र भारी मात्रा में जानकारी लीक कर रहा था। उन्होंने निष्कर्ष निकाला कि:
"[यह] बहुत सारे व्यक्तिगत उपयोगकर्ता डेटा को बायडू सर्वर पर वापस एकत्र और प्रसारित करता है जो हमें विश्वास है कि जो एकत्र किया जाना चाहिए उससे कहीं आगे जाता है, और यह या तो एन्क्रिप्शन के बिना करता है, या आसानी से डिक्रिप्टेबल एन्क्रिप्शन के साथ"
विंडोज सिस्टम के लिए विकसित ब्राउज़र का संस्करण खोज शब्द, हार्ड ड्राइव सीरियल नंबर, नेटवर्क MAC पते, वेबपेज शीर्षक, और यहां तक कि GPU मॉडल नंबर लीक करने वाला पाया गया। साथ ही, ब्राउज़र अपडेट कोड हस्ताक्षर के बिना पहुंचे, जिसका अर्थ है कि उन्हें हाईजैक किया जा सकता था, दुर्भावनापूर्ण कोड के साथ इंजेक्ट किया जा सकता था, और निष्पादित करने के लिए मजबूर किया जा सकता था। इसके अलावा, ब्राउज़र विकास किट का उपयोग दुनिया भर में हजारों अनुप्रयोगों में किया जाता है, इसलिए यह मुद्दा केवल चीनी उपयोगकर्ताओं तक सीमित नहीं था।
बायडू को अलग करना उचित नहीं है।
गूगल के क्रोम ब्राउज़र को तब समस्या आई जब इसका इनकॉग्निटो मोड (Incognito Mode) - एक अलग ब्राउज़िंग सत्र का उपयोग करके सत्र जानकारी को अलग करने और समाप्ति पर हटाने के लिए डिज़ाइन किया गया - गलती से एक भौतिक मेमोरी कैश में छवियों को संग्रहीत करके पोर्नोग्राफिक सामग्री को उजागर कर दिया। प्रश्न में घटना में वयस्क छवियों को डियाब्लो 3 लोडिंग स्क्रीन पर प्रदर्शित किया गया, और प्रश्न में उपयोगकर्ता ने पाया कि भौतिक मेमोरी से नहीं मिटाई गई जानकारी को अन्य एप्लिकेशन द्वारा एक्सेस किया जा सकता था, विशेष रूप से Nvidia GPU के।
हर किसी का पसंदीदा ब्राउज़र-कम-पंचिंग-बैग, इंटरनेट एक्सप्लोरर, डेटा लीक के लिए कोई अजनबी नहीं है। कई अवसरों पर वर्षों में माइक्रोसॉफ्ट द्वारा विकसित ब्राउज़र को विभिन्न डिग्री तक उजागर किया गया है। 2014 में, इंटरनेट एक्सप्लोरर उपयोगकर्ता, विशेष रूप से XP का उपयोग करने वाले, एक मेमोरी लीक के माध्यम से उजागर हुए। 2012 में इंटरनेट एक्सप्लोरर एक माउस ट्रैकिंग मुद्दे के अधीन था जिसने हमलावरों को कमजोर सिस्टम पर माउस आंदोलनों को दस्तावेज करने की अनुमति दी (हालांकि माइक्रोसॉफ्ट ने लगातार इसका खंडन किया)। यहां तक कि नए बने माइक्रोसॉफ्ट एज ब्राउज़र ने एक खराब कोडित एकीकृत PDF रीडर के माध्यम से व्यक्तिगत डेटा लीक मुद्दों का अनुभव किया है।
एक लीक नल से भी बदतर
ऐसा लगता है कि हमारा डेटा लगातार हथियाने के लिए उपलब्ध है। पेंसिल्वेनिया विश्वविद्यालय के एक गोपनीयता शोधकर्ता टिम लिबर्ट (Tim Libert) ने पीयर-रिव्यूड शोध प्रकाशित किया जो दुनिया में दस लाख सबसे लोकप्रिय वेबसाइटों पर हमारे सामने आने वाली कई गोपनीयता से समझौता करने वाली सुविधाओं को मापने की मांग करता था।
"निष्कर्षों से संकेत मिलता है कि लगभग 10 में से 9 वेबसाइटें उपयोगकर्ता डेटा को उन पार्टियों को लीक करती हैं जिनके बारे में उपयोगकर्ता को जानकारी होने की संभावना नहीं है।"
इसे स्पष्ट रूप से कहें, तो आपके द्वारा अभी देखी गई वेबसाइट द्वारा आपके उपयोगकर्ता डेटा को किसी अन्य साइट पर अग्रेषित करने की 90% संभावना है। हालांकि यह व्यक्तिगत रूप से पहचान योग्य जानकारी लीक करने के समान नहीं है, बड़े पैमाने पर ट्रैकिंग अभी भी एक बड़ी समस्या है क्योंकि यह इंगित करता है कि अधिकांश वेबसाइटें अपने उपयोगकर्ता के "डू नॉट ट्रैक" अनुरोधों को अनदेखा कर रही हैं।
जैसा कि चीजें खड़ी हैं, अधिकांश इंटरनेट उपयोगकर्ताओं को यह एहसास नहीं है कि उनके कार्यों को ट्रैक किया जा रहा है, और जानकारी संग्रहीत की जा रही है।
यदि आप लीक, ट्रैकिंग, कुकीज़, और अधिक को रोकना चाहते हैं, तो आपके पास कुछ विकल्प हैं। घोस्टरी (Ghostery), नोस्क्रिप्ट (NoScript), डिस्कनेक्ट (Disconnect), और uMatrix जैसे ब्राउज़र एक्सटेंशन उपयोगकर्ताओं को डेटा ट्रैकिंग से कुछ महत्वपूर्ण राहत प्रदान कर सकते हैं। हालांकि, दिन के अंत में, यदि कोई भारी भेद्यता या महत्वपूर्ण ब्राउज़र समस्या है, तो आपका डेटा लीक हो जाएगा, लगभग आपके कार्यों की परवाह किए बिना।
आप अपने ब्राउज़र को सुरक्षित करने के लिए क्या कदम उठाते हैं? क्या आप एंटी-ट्रैक ऐप्स का उपयोग करते हैं? या आप पूरी तरह से जाते हैं, और Tor का उपयोग करते हैं? नीचे अपने डेटा सुरक्षा प्रोटोकॉल बताएं!