हर साल, सुरक्षा और तकनीकी कंपनियां हजारों कमजोरियों का विवरण प्रकाशित करती हैं। मीडिया उन कमजोरियों पर रिपोर्ट करता है, सबसे खतरनाक मुद्दों को उजागर करता है और उपयोगकर्ताओं को सुरक्षित रहने की सलाह देता है।
लेकिन क्या हो अगर मैं आपसे कहूं कि उन हजारों कमजोरियों में से कुछ ही वास्तविक दुनिया में सक्रिय रूप से शोषित होती हैं?
तो आखिर सुरक्षा कमजोरियां कितनी हैं, और सुरक्षा कंपनियां यह कैसे तय करती हैं कि कोई कमजोरी कितनी गंभीर है?
सुरक्षा कमजोरियां कितनी हैं?
केना सिक्योरिटी की प्राथमिकता से भविष्यवाणी रिपोर्ट श्रृंखला में पाया गया कि 2019 में सुरक्षा कंपनियों ने 18,000 से अधिक CVE (कॉमन वल्नरेबिलिटीज एंड एक्सपोजर) प्रकाशित किए।
हालांकि यह आंकड़ा अधिक लगता है, लेकिन रिपोर्ट में यह भी पाया गया कि उन 18,000 कमजोरियों में से केवल 473 "व्यापक शोषण तक पहुंची", जो कुल का लगभग 2 प्रतिशत है। हालांकि ये कमजोरियां इंटरनेट पर शोषित हो रही थीं, लेकिन इसका मतलब यह नहीं कि दुनिया का हर हैकर और हमलावर उनका उपयोग कर रहा था।
इसके अलावा, "50% से अधिक कमजोरियों के लिए शोषण कोड CVE सूची में प्रकाशित होने तक पहले से उपलब्ध था।" यह पहली नजर में चिंताजनक लगता है, और यह एक मुद्दा है। हालांकि, इसका यह भी अर्थ है कि सुरक्षा शोधकर्ता पहले से ही उस मुद्दे को पैच करने पर काम कर रहे हैं।
आम प्रथा है कि प्रकाशन के 30 दिनों के भीतर कमजोरियों को पैच किया जाए। यह हमेशा नहीं होता, लेकिन अधिकांश तकनीकी कंपनियां इसी लक्ष्य की ओर काम करती हैं।
नीचे दिया गया चार्ट रिपोर्ट किए गए CVE की संख्या और वास्तव में शोषित होने वालों की संख्या के बीच के अंतर को दर्शाता है।
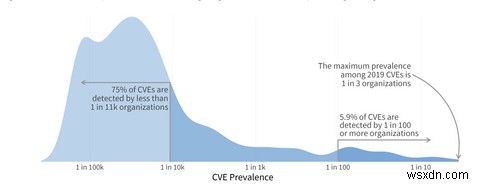
लगभग 75 प्रतिशत CVE का पता 11,000 संगठनों में से 1 से कम द्वारा लगाया जाता है, और केवल 5.9 प्रतिशत CVE का पता 100 संगठनों में से 1 द्वारा लगाया जाता है। यह काफी बड़ा अंतर है। ध्यान दें कि उपरोक्त चार्ट 473 शोषणों को संदर्भित करता है, न कि 18,000 या कुल कमजोरियों को।
उपरोक्त डेटा और आंकड़े प्राथमिकता से भविष्यवाणी खंड 6: द अटैकर-डिफेंडर डिवाइड में पाए जा सकते हैं।
CVE कौन निर्दिष्ट करता है?
आप सोच रहे होंगे कि CVE को कौन निर्दिष्ट और बनाता है। कोई भी CVE निर्दिष्ट नहीं कर सकता। वर्तमान में 25 देशों के 153 संगठन CVE निर्दिष्ट करने के लिए अधिकृत हैं।
इसका मतलब यह नहीं कि केवल ये कंपनियां और संगठन दुनिया भर में सुरक्षा शोध के लिए जिम्मेदार हैं। वास्तव में, ऐसा बिल्कुल नहीं है। इसका अर्थ है कि ये 153 संगठन (जिन्हें CVE नंबरिंग अथॉरिटी या CNA कहा जाता है) कमजोरियों को सार्वजनिक डोमेन में जारी करने के लिए एक सहमत मानक पर काम करते हैं।
यह एक स्वैच्छिक पद है। भाग लेने वाले संगठनों को "प्री-पब्लिशिंग के बिना कमजोरी की जानकारी के प्रकटीकरण को नियंत्रित करने की क्षमता" प्रदर्शित करनी होगी, साथ ही उन शोधकर्ताओं के साथ काम करना होगा जो कमजोरियों पर जानकारी का अनुरोध करते हैं।
तीन रूट CNA हैं, जो पदानुक्रम के शीर्ष पर बैठते हैं:
- MITRE कॉर्पोरेशन
- साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी (CISA) औद्योगिक नियंत्रण प्रणाली (ICS)
- JPCERT/CC
अन्य सभी CNA इन तीन शीर्ष-स्तरीय प्राधिकरणों में से एक को रिपोर्ट करते हैं। रिपोर्टिंग CNA मुख्य रूप से पहचानी जाने वाली तकनीकी कंपनियां और हार्डवेयर डेवलपर्स और विक्रेता हैं, जैसे Microsoft, AMD, Intel, Cisco, Apple, Qualcomm, आदि। पूरी CNA सूची MITRE वेबसाइट पर उपलब्ध है।
कमजोरी रिपोर्टिंग
कमजोरी रिपोर्टिंग सॉफ्टवेयर के प्रकार और उस प्लेटफॉर्म द्वारा भी परिभाषित होती है जिस पर कमजोरी पाई गई है। यह इस पर भी निर्भर करता है कि इसे सबसे पहले कौन ढूंढता है।
उदाहरण के लिए, यदि कोई सुरक्षा शोधकर्ता किसी मालिकाना सॉफ्टवेयर में कमजोरी पाता है, तो वह संभवतः इसे सीधे विक्रेता को रिपोर्ट करेगा। वैकल्पिक रूप से, यदि कमजोरी किसी ओपन-सोर्स प्रोग्राम में पाई जाती है, तो शोधकर्ता प्रोजेक्ट रिपोर्टिंग या इश्यू पेज पर एक नया इश्यू खोल सकता है।
हालांकि, यदि कोई दुर्भावनापूर्ण व्यक्ति पहले कमजोरी ढूंढ लेता है, तो वह इसे संबंधित विक्रेता को प्रकट नहीं कर सकता। जब ऐसा होता है, तो सुरक्षा शोधकर्ताओं और विक्रेताओं को कमजोरी के बारे में तब तक पता नहीं चल सकता जब तक कि इसे जीरो-डे शोषण के रूप में उपयोग नहीं किया जाता।
सुरक्षा कंपनियां CVE को कैसे रेट करती हैं?
एक और विचार यह है कि सुरक्षा और तकनीकी कंपनियां CVE को कैसे रेट करती हैं।
सुरक्षा शोधकर्ता केवल हवा से एक नंबर निकालकर नई खोजी गई कमजोरी को नहीं सौंपते। एक स्कोरिंग फ्रेमवर्क है जो कमजोरी स्कोरिंग का मार्गदर्शन करता है: कॉमन वल्नरेबिलिटी स्कोरिंग सिस्टम (CVSS)।
CVSS पैमाना इस प्रकार है:
| गंभीरता | बेस स्कोर |
|---|---|
| कोई नहीं | 0 |
| कम | 0.1-3.9 |
| मध्यम | 4.0-6.9 |
| उच्च | 7.0-8.9 |
| गंभीर | 9.0-10.0 |
किसी कमजोरी के लिए CVSS मान निकालने के लिए, शोधकर्ता बेस स्कोर मेट्रिक्स, टेम्पोरल स्कोर मेट्रिक्स और एनवायर्नमेंटल स्कोर मेट्रिक्स को कवर करने वाले चरों की एक श्रृंखला का विश्लेषण करते हैं।
- बेस स्कोर मेट्रिक्स में ऐसी चीजें शामिल हैं जैसे कमजोरी कितनी शोषक है, हमले की जटिलता, आवश्यक विशेषाधिकार और कमजोरी का दायरा।
- टेम्पोरल स्कोर मेट्रिक्स पहलुओं को कवर करते हैं जैसे शोषण कोड कितना परिपक्व है, शोषण के लिए उपचार मौजूद है या नहीं, और कमजोरी की रिपोर्टिंग में विश्वास।
- एनवायर्नमेंटल स्कोर मेट्रिक्स कई क्षेत्रों से निपटते हैं:
- शोषण क्षमता मेट्रिक्स: हमले वेक्टर, हमले की जटिलता, विशेषाधिकार, उपयोगकर्ता इंटरैक्शन आवश्यकताओं और दायरे को कवर करना।
- प्रभाव मेट्रिक्स: गोपनीयता, अखंडता और उपलब्धता पर प्रभाव को कवर करना।
- प्रभाव उपस्कोर: प्रभाव मेट्रिक्स को और परिभाषा देता है, जिसमें गोपनीयता आवश्यकताएं, अखंडता आवश्यकताएं और उपलब्धता आवश्यकताएं शामिल हैं।
अब, यदि यह सब थोड़ा भ्रमित करने वाला लगता है, तो दो बातों पर विचार करें। पहला, यह CVSS पैमाने का तीसरा पुनरावृत्ति है। यह शुरू में बेस स्कोर के साथ शुरू हुआ था, बाद के संशोधनों में बाद के मेट्रिक्स जोड़े गए। वर्तमान संस्करण CVSS 3.1 है।
दूसरा, CVSS स्कोर कैसे निर्धारित करता है, इसे बेहतर ढंग से समझने के लिए, आप नेशनल वल्नरेबिलिटी डेटाबेस CVSS कैलकुलेटर का उपयोग कर सकते हैं कि कमजोरी मेट्रिक्स कैसे इंटरैक्ट करते हैं।
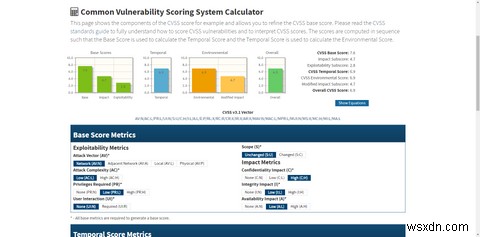
इसमें कोई संदेह नहीं कि "आंख से" कमजोरी को स्कोर करना बेहद मुश्किल होगा, इसलिए ऐसा कैलकुलेटर सटीक स्कोर देने में मदद करता है।
ऑनलाइन सुरक्षित रहना
भले ही केना सिक्योरिटी रिपोर्ट दर्शाती है कि रिपोर्ट की गई कमजोरियों का केवल एक छोटा अनुपात गंभीर खतरा बन जाता है, 6 प्रतिशत शोषण की संभावना अभी भी अधिक है। कल्पना करें कि आपकी पसंदीदा कुर्सी के हर बार बैठने पर टूटने की 6 में 100 संभावना हो। आप उसे बदल देंगे, है ना?
इंटरनेट के साथ आपके पास वही विकल्प नहीं हैं; यह अपरिहार्य है। हालांकि, अपनी पसंदीदा कुर्सी की तरह, आप इसे पैच कर सकते हैं और इससे पहले कि यह एक बड़ा मुद्दा बन जाए, इसे सुरक्षित कर सकते हैं। ऑनलाइन सुरक्षित रहने और मैलवेयर व अन्य शोषण से बचने के लिए पांच महत्वपूर्ण चीजें हैं:
- अपडेट करें। अपने सिस्टम को अपडेट रखें। अपडेट तकनीकी कंपनियों द्वारा आपके कंप्यूटर को सुरक्षित रखने का नंबर एक तरीका है, कमजोरियों और अन्य खामियों को पैच करना।
- एंटीवायरस। आप ऑनलाइन पढ़ सकते हैं जैसे "आपको अब एंटीवायरस की आवश्यकता नहीं है" या "एंटीवायरस बेकार है।" निश्चित रूप से, हमलावर एंटीवायरस प्रोग्राम से बचने के लिए लगातार विकसित होते हैं, लेकिन उनके बिना आप कहीं अधिक खराब स्थिति में होंगे। आपके ऑपरेटिंग सिस्टम पर एकीकृत एंटीवायरस एक बेहतरीन शुरुआत है, लेकिन आप Malwarebytes जैसे टूल से अपनी सुरक्षा बढ़ा सकते हैं।
- लिंक्स. जब तक आप नहीं जानते कि वे कहां जा रहे हैं, उन पर क्लिक न करें। आप अपने ब्राउज़र के इनबिल्ट टूल्स का उपयोग करके संदिग्ध लिंक का निरीक्षण कर सकते हैं।
- पासवर्ड। इसे मजबूत बनाएं, अद्वितीय बनाएं, और कभी इसका पुन: उपयोग न करें। हालांकि, उन सभी पासवर्ड को याद रखना मुश्किल है - कोई इसके खिलाफ बहस नहीं करेगा। इसलिए आपको अपने खातों को याद रखने और बेहतर सुरक्षित करने में मदद के लिए पासवर्ड मैनेजर टूल देखना चाहिए।
- घोटाले। इंटरनेट पर बहुत सारे घोटाले हैं। अगर यह सच होने के लिए बहुत अच्छा लगता है, तो शायद यह है। अपराधी और स्कैमर पॉलिश की गई वेबसाइटें बनाने में माहिर हैं जो आपको बिना एहसास के घोटाले के माध्यम से ले जाती हैं। ऑनलाइन पढ़ी गई हर चीज पर विश्वास न करें।
ऑनलाइन सुरक्षित रहना पूर्णकालिक काम नहीं है, और आपको हर बार कंप्यूटर चालू करते समय चिंता करने की ज़रूरत नहीं है। कुछ सुरक्षा कदम उठाने से आपकी ऑनलाइन सुरक्षा काफी बढ़ जाएगी।