NIST 2014 साइबर सुरक्षा फ्रेमवर्क अमेरिका में साइबर सुरक्षा देखभाल में कैसे मदद कर सकता है, बाधाएं मौजूद हैं?
NIST साइबर सुरक्षा फ्रेमवर्क (CSF) 2014: अमेरिका में साइबर सुरक्षा मुद्रा सुधारने का मार्गदर्शक
NIST CSF राष्ट्रीय मानक और प्रौद्योगिकी संस्थान द्वारा विकसित एक स्वैच्छिक ढांचा है जो संगठनों को साइबर सुरक्षा जोखिम प्रबंधित करने में मदद करता है। यह महत्वपूर्ण बुनियादी ढांचे के लिए बनाया गया था लेकिन अब सभी क्षेत्रों/आकारों द्वारा अपनाया जाता है।
NIST CSF का उद्देश्य
साइबर सुरक्षा जोखिम प्रबंधन के लिए सामान्य भाषा प्रदान करना।
मौजूदा मानकों/दिशानिर्देशों/अभ्यासों का लाभ उठाना (ISO 27001, COBIT, NIST 800-53, CIS Controls)।
लचीला, दोहराने योग्य, लागत-प्रभावी दृष्टिकोण - एक आकार सभी के लिए नहीं।
व्यावसायिक/मिशन आवश्यकताओं के साथ साइबर सुरक्षा संरेखित करना।
फ्रेमवर्क कोर: 5 कार्य (Functions)
कार्य
पहचानकर्ता
मुख्य गतिविधियां
पहचानें (Identify)
ID
संपत्ति प्रबंधन, व्यावसायिक वातावरण, शासन, जोखिम मूल्यांकन, जोखिम प्रबंधन रणनीति, आपूर्ति श्रृंखला जोखिम प्रबंधन
रक्षा करें (Protect)
PR
पहुंच नियंत्रण, जागरूकता/प्रशिक्षण, डेटा सुरक्षा, सूचना सुरक्षा प्रक्रियाएं, रखरखाव, सुरक्षात्मक प्रौद्योगिकी
पता लगाएं (Detect)
DE
विसंगतियां और घटनाएं, निरंतर निगरानी, पहचान प्रक्रियाएं
प्रतिक्रिया दें (Respond)
RS
प्रतिक्रिया योजना, संचार, विश्लेषण, शमन, सुधार
पुनर्प्राप्त करें (Recover)
RC
पुनर्प्राप्ति योजना, सुधार, संचार
कार्यान्वयन स्तर (Tiers) - परिपक्वता माप
स्तर 1: आंशिक (Partial) - तदर्थ, प्रतिक्रियात्मक, सीमित जागरूकता।
स्तर 2: जोखिम-सूचित (Risk Informed) - प्रबंधन द्वारा अनुमोदित, प्राथमिकता-आधारित, लेकिन संगठन-व्यापी नहीं।
स्तर 3: दोहराने योग्य (Repeatable) - औपचारिक नीतियां, संगठन-व्यापी, नियमित अपडेट, बाहरी भागीदारी।
स्तर 4: अनुकूली (Adaptive) - निरंतर सुधार, पूर्वानुमानात्मक, सक्रिय खतरा खोज, सर्वोत्तम अभ्यास साझा करना।
प्रोफाइल (Profiles)
वर्तमान प्रोफाइल: वर्तमान साइबर सुरक्षा परिणाम प्राप्त किए जा रहे हैं।
लक्ष्य प्रोफाइल: वांछित परिणाम (व्यावसायिक आवश्यकताओं, जोखिम सहनशीलता, संसाधनों के आधार पर)।
कार्रवाई योजना: अंतर विश्लेषण → प्राथमिकता → कार्यान्वयन → माप।
NIST CSF के लाभ
बोर्ड/नेतृत्व के साथ साइबर जोखिम संचार में सुधार।
निवेश प्राथमिकता (जोखिम-आधारित)।
नियामक अनुपालन समर्थन (SEC, NYDFS, HIPAA, राज्य कानून)।
आपूर्ति श्रृंखला जोखिम प्रबंधन ढांचा।
बेंचमार्किंग और परिपक्वता ट्रैकिंग।
घटना प्रतिक्रिया तैयारी में सुधार।
गोद लेने में बाधाएं (Barriers to Adoption)
बाधा
विवरण
शमन
संसाधन कमी
बजट, कर्मचारी, विशेषज्ञता की कमी (विशेषकर SMB के लिए)
रक्षा औद्योगिक आधार (CMMC): CSF अभ्यासों पर आंशिक रूप से आधारित।
वित्तीय क्षेत्र (FFIEC, NYDFS): CSF-आधारित मूल्यांकन उपकरण।
स्वास्थ्य देखभाल (HICP, 405(d)): CSF संरेखित अभ्यास।
राज्य/स्थानीय सरकार: कई राज्यों ने CSF अपनाने का आदेश दिया (उदाहरण: कैलिफोर्निया, न्यूयॉर्क, टेक्सास)।
NIST CSF 2.0 (फरवरी 2024 जारी) - प्रमुख अद्यतन
6वां कार्य: "शासन (Govern)" - ID, PR, DE, RS, RC के साथ केंद्रीय।
सरलीकृत भाषा, बेहतर पहुंच।
आपूर्ति श्रृंखला जोखिम प्रबंधन पर जोर (GV.SC)।
छोटे संगठनों के लिए त्वरित प्रारंभ गाइड।
ऑनलाइन संदर्भ उपकरण (इंटरैक्टिव)।
अंतर्राष्ट्रीय मानकों (ISO 27001, IEC 62443) के साथ बेहतर संरेखण।
कार्यान्वयन रोडमैप (व्यावहारिक)
नेतृत्व प्रतिबद्धता सुरक्षित करें (कार्यकारी प्रायोजक, बजट)।
वर्तमान प्रोफाइल बनाएं - मौजूदा नियंत्रणों का आकलन करें (NIST 800-53, CIS Controls, ISO 27001 मैपिंग के साथ)।
लक्ष्य प्रोफाइल परिभाषित करें - व्यावसायिक संदर्भ, जोखिम सहनशीलता, संसाधन।
अंतर विश्लेषण और प्राथमिकता - त्वरित जीत पहचानें (MFA, पैचिंग, बैकअप, घटना योजना)।
चरणबद्ध कार्यान्वयन योजना - 90-दिन, 1-वर्ष, 3-वर्ष क्षितिज।
मीट्रिक और रिपोर्टिंग स्थापित करें - बोर्ड/नेतृत्व डैशबोर्ड।
निरंतर सुधार चक्र - वार्षिक पुनर्मूल्यांकन, खतरा खुफिया एकीकरण।
निष्कर्ष
NIST CSF एक शक्तिशाली, लचीला ढांचा है जो संगठनों को साइबर सुरक्षा को व्यवसायिक भाषा में अनुवाद करने, जोखिम-आधारित निर्णय लेने, और निरंतर सुधार करने में सक्षम बनाता है। बाधाएं वास्तविक हैं लेकिन चरणबद्ध दृष्टिकोण, मुफ्त संसाधन (NIST वेबसाइट, CISA टूल्स), और बाहरी सहायता से दूर की जा सकती हैं। CSF 2.0 का "शासन" कार्य नेतृत्व जवाबदेही को केंद्रीय बनाता है - जो सबसे महत्वपूर्ण सफलता कारक है।
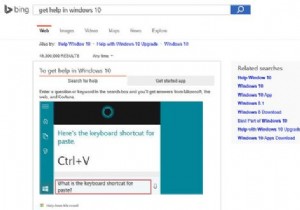
चाहे आप एक नए विंडोज यूजर हों या आप दशकों से PC के साथ काम कर रहे हों, ऐसे समय होते हैं जब हम सभी को थोड़ी मदद की आवश्यकता होती है। प्रारंभिक कंप्यूटर बस आपको मैनुअल देखने के लिए प्रेरित करते थे, लेकिन आधुनिक सिस्टम्स के पास सहायता प्रदान करने के लिए कहीं अधिक परिष्कृत तरीकों तक पहुंच है।
हालांकि, व
ब्राउज़र इंटरनेट के हमारे प्रवेश द्वार हैं और हमारा ऑनलाइन संचार उन पर निर्भर करता है। लेकिन इसका मतलब है कि हम सभी मैलवेयर संक्रमण के प्रति संवेदनशील हैं।
सौभाग्य से, ब्राउज़र आइसोलेशन के रूप में जानी जाने वाली एक साइबर सुरक्षा प्रथा हमारे उपकरणों को प्रभावित करने से दुर्भावनापूर्ण कोड को रोकने में
क्या आप हर बार किसी वेबसाइट पर जाने पर ट्रैक होने और विज्ञापनों के लिए लक्षित होने से थक गए हैं? क्या आप अपनी ऑनलाइन सुरक्षा और गोपनीयता के बारे में चिंतित हैं और चाहते हैं कि सुरक्षित रूप से ब्राउज़ करने का कोई तरीका हो?
सौभाग्य से, निजी ब्राउज़िंग या इनकॉग्निटो मोड के रूप में जानी जाने वाली एक साम