एक लोकल एरिया नेटवर्क (LAN) वास्तव में एक ही घर या कार्यालय के भीतर चल रहे सभी उपकरणों के लिए नेटवर्क संचार को व्यवस्थित और संरक्षित करने के लिए एक संरचना से ज्यादा कुछ नहीं है।
इसे थोड़ा और तोड़ दें। जब मैं कहता हूं, एक ही घर या कार्यालय के भीतर, मेरा मतलब उन सभी उपकरणों से है जो एक नेटवर्क राउटर के माध्यम से भौतिक या वायरलेस कनेक्शन से जुड़े हैं। वह राउटर एक वाईफाई एक्सेस पॉइंट या वह मॉडेम हो सकता है जो आपके इंटरनेट सेवा प्रदाता (ISP) ने आपको दिया है।
व्यवस्थित करने से मेरा मतलब है कि प्रत्येक डिवाइस को एक पहचान वाला पता दिया जाता है, और आपके लोकल नेटवर्क से परे इंटरनेट तक इसकी पहुंच परिभाषित की जाती है।
और संरक्षित करने से मेरा मतलब है कि, आम तौर पर, बाहरी नेटवर्क से आपके डिवाइसेज पर निर्देशित ट्रैफिक अनुरोधों को अनधिकृत और संभावित रूप से खतरनाक पहुंच को रोकने में मदद करने के लिए स्कैन और फ़िल्टर किया जाएगा।
मेरी Linux in Action किताब की सामग्री के आधार पर, मैं यह समझाने की कोशिश करूंगा कि यह सब कैसे काम करता है।
IPv4 एड्रेसिंग
यह ऐसा दिख सकता है। इस छवि में राउटर का एक पब्लिक IP पता 183.23.100.34 है जिससे सभी इनकमिंग और आउटगोइंग ट्रैफिक जुड़ा हुआ है।
उसी समय, राउटर एक डायनामिक होस्ट कॉन्फिगरेशन प्रोटोकॉल (DHCP) सर्वर के रूप में कार्य करता है, घर में सभी PCs, लैपटॉप, स्मार्टफोन्स, और सर्वर्स को प्राइवेट IP पते असाइन करता है। डिवाइस जब भी एक दूसरे से बात करेंगे तो उन पतों का उपयोग करेंगे।
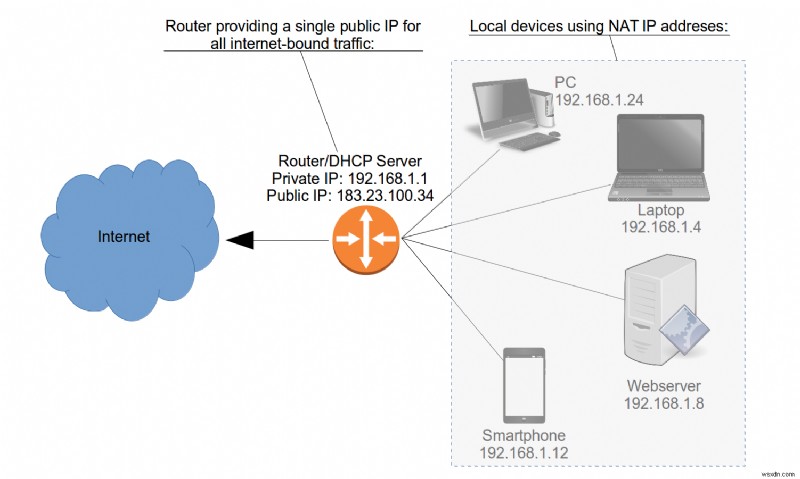
ध्यान दें कि सभी लोकल डिवाइसेज को "NAT IP पते" नामक किसी चीज़ का उपयोग करने के रूप में वर्णित किया गया है। NAT का मतलब नेटवर्क एड्रेस ट्रांसलेशन है, और यह एक प्राइवेट LAN के भीतर डिवाइसेज को व्यवस्थित करने के लिए उपयोग की जाने वाली विधि है।
लेकिन क्यों? राउटर के पास उसी तरह के पब्लिक IP पते को सभी डिवाइसेज को देने में क्या गलत है?
शुरुआत में, IPv4 था। IPv4 पते 32-बिट संख्याएं हैं जो चार 8-बिट ऑक्टेट्स से बनी होती हैं जो डॉट्स से अलग होती हैं। यह ऐसा दिख सकता है:
192.168.1.10 सबनेट नोटेशन
क्योंकि यह सुनिश्चित करना गंभीर रूप से महत्वपूर्ण है कि सिस्टम जानते हैं कि नेटवर्क पता किस तरह के सबनेट पर है, हमें एक मानक नोटेशन की आवश्यकता है जो सटीक रूप से बता सके कि कौन से ऑक्टेट्स नेटवर्क का हिस्सा हैं और कौन से डिवाइसेज के लिए उपलब्ध हैं।
आमतौर पर दो मानक उपयोग किए जाते हैं: क्लासलेस इंटर-डोमेन रूटिंग (CIDR) नोटेशन और नेटमास्क।
CIDR का उपयोग करके, एक नेटवर्क को 192.168.1.0/24 के रूप में दर्शाया जा सकता है। /24 आपको बताता है कि पहले तीन ऑक्टेट्स (8×3=24) नेटवर्क भाग बनाते हैं, केवल चौथे ऑक्टेट को डिवाइस पतों के लिए छोड़ते हैं। दूसरा नेटवर्क (या सबनेट), CIDR में, 192.168.2.0/24 के रूप में वर्णित किया जाएगा।
इन दो नेटवर्क्स को 255.255.255.0 के नेटमास्क के माध्यम से भी वर्णित किया जा सकता है। इसका मतलब है कि पहले तीन ऑक्टेट्स के सभी 8 बिट्स नेटवर्क द्वारा उपयोग किए जाते हैं, लेकिन चौथे का कोई नहीं।
प्राइवेट नेटवर्क को समझना
सिद्धांत रूप में, IPv4 प्रोटोकॉल लगभग चार बिलियन अद्वितीय पतों की अनुमति देता है, जो 1.0.0.0 से 255.255.255.255 तक होते हैं।
लेकिन भले ही उन चार बिलियन पतों में से सभी व्यावहारिक रूप से उपलब्ध हों, फिर भी यह अरबों सेल फोन, अरबों लैपटॉप और डेस्कटॉप कंप्यूटर, और अरबों अधिक नेटवर्क-कनेक्टेड कारों, उपकरणों, और इंटरनेट ऑफ थिंग्स डिवाइसेज को कवर करने के करीब नहीं आएगा जो पहले से ही मौजूद हैं। उन अरबों और के बारे में कुछ नहीं कहना जो जल्द ही आ रहे हैं।
इसलिए नेटवर्क इंजीनियरों ने IPv4 पतों की तीन रेंज को विशेष रूप से प्राइवेट नेटवर्क में उपयोग के लिए अलग रखा। उन रेंज से किसी भी पते का उपयोग करने वाले डिवाइस पब्लिक इंटरनेट से सीधे पहुंच योग्य नहीं होंगे और इंटरनेट संसाधनों तक पहुंचने में सक्षम नहीं होंगे। ये तीन रेंज हैं:
10.0.0.0 और 10.255.255.255 के बीच 172.16.0.0 और 172.31.255.255 के बीच 192.168.0.0 और 192.168.255.255 के बीच याद रखें कि NAT में "T" क्या दर्शाता है? यह "ट्रांसलेशन" था। इसका मतलब है कि एक NAT-सक्षम राउटर LAN और इंटरनेट के बीच ट्रैफिक अनुरोधों में उपयोग किए जाने वाले प्राइवेट IP पतों को लेगा और अनुवाद करेगा उन्हें राउटर के अपने पब्लिक पते में। राउटर, अपने नाम के अनुरूप, उन अनुरोधों को उनके उपयुक्त गंतव्यों तक रूट करेगा।
नेटवर्क एड्रेसिंग के इस सरल रीडिज़ाइन ने कई बिलियन पतों को डिवाइसेज के साथ उपयोग के लिए बचाया - जैसे सेल फोन - जो प्राइवेट नेटवर्क का हिस्सा नहीं थे। उन सभी घरों और कार्यालयों में चल रहे लैपटॉप, PCs, और इसी तरह सुविधाजनक रूप से (और निर्बाध रूप से) अपने राउटर्स के पब्लिक IPs को साझा करेंगे।
समस्या हल हो गई? खैर, बिल्कुल नहीं। आप देखिए, उस पते के कुशल उपयोग के साथ भी, आने वाले पब्लिक-फेसिंग डिवाइसेज के विस्फोट के लिए अभी भी पर्याप्त नहीं होंगे। उस समस्या को प्रबंधित करने के लिए, अधिक नेटवर्क इंजीनियर्स IPv6 प्रोटोकॉल के साथ आए। यहां एक IPv6 पता कैसा दिख सकता है:
2002:0df6:0001:004b:0100:6c2e:0370:7234 यह बुरा लगता है, है ना? और यह उस कमजोर IPv4 उदाहरण से पहले की तुलना में बहुत बड़ी संख्या की तरह दिखता है।
हां और हां। मुझे कुछ प्रकार के IPv4 पतों को याद रखने में काफी अच्छा मिला है, लेकिन मैंने इन राक्षसों में से एक को "डाउनलोड" करने की कभी कोशिश भी नहीं की।
एक बात के लिए, यह हेक्साडेसिमल है, जिसका अर्थ है कि यह 0 और 9 के बीच की संख्याओं और वर्णमाला के पहले छह अक्षरों (a-f) का उपयोग करता है! इसके अलावा, चार के बजाय आठ ऑक्टेट्स हैं, और पता 32-बिट के बजाय 128-बिट है।
इस सब का मतलब है कि, एक बार प्रोटोकॉल पूरी तरह से लागू हो जाने पर, हम बहुत, बहुत लंबे समय (अर्थात: हमेशा के लिए) के लिए पतों के खत्म होने के जोखिम में नहीं होंगे। और वह का मतलब है कि, पते के आवंटन के दृष्टिकोण से, प्राइवेट NAT नेटवर्क के लिए अब कोई आवश्यकता नहीं है।
हालांकि, सुरक्षा विचारों के लिए, आप अभी भी अपने LAN के भीतर अपने डिवाइसेज को कुछ सुरक्षा देना चाहेंगे।
किताबों, कोर्सेज, और लेखों के रूप में बहुत अधिक प्रशासनिक अच्छाई bootstrap-it.com पर उपलब्ध है।