क्या आपने कभी फ़िशिंग घोटाले के हिस्से के रूप में एक नकली लॉगिन पेज देखा है? वे आमतौर पर एक लिंक के दूसरे छोर पर इंतजार कर रहे होते हैं जो लोगों को एक लोकप्रिय सेवा के लिए बहुत विश्वसनीय लॉगिन पेज पर ले जाता है। उदाहरण के लिए, आप फेसबुक पर एक वीडियो के बारे में किसी को बात करते हुए एक लिंक के साथ देख सकते हैं। आप वीडियो देखने के लिए इस पर क्लिक करते हैं, लेकिन फेसबुक पर ले जाने के बजाय, यह एक नकली फेसबुक लुक-अलाइक पर ले जाता है जो वीडियो देखने के लिए आपके लॉगिन विवरण मांगता है। विचार यह है कि लोग सोचते हैं कि वे फेसबुक से लॉग आउट हो गए हैं और फिर से लॉग इन करने जाते हैं, केवल अपने लॉगिन विवरण स्कैमर को सौंप देते हैं।
बेशक, लोग इस तरह के घोटाले के प्रति समझदार हो रहे हैं, इसलिए स्कैमर्स के लिए नकली लिंक से लॉगिन विवरण प्राप्त करना कठिन होता जा रहा है। हालांकि, इंटरनेट पर फ़िशिंग का एक भयानक नया तरीका है: टैबनैपिंग।
सोते हुए पकड़े गए
इन दिनों स्कैमर सीधे हमलों से दूर जा रहे हैं उपयोगकर्ता को धोखा देने की उम्मीद में। अब वे आप पर हमला करने पर ध्यान केंद्रित कर रहे हैं जब आप "ऑटोपायलट पर" होते हैं जब आप 100% ध्यान नहीं दे रहे होते। अतीत में बहुत सारे बुरे हमले हुए हैं, लेकिन टैबनैपिंग अधिक कपटपूर्ण में से एक है।
यहां बताया गया है कि टैबनैपिंग कैसे काम करता है। कोई एक वेबसाइट सेट करता है जो पूरी तरह से सामान्य दिखती है। वेबसाइट के कोड के भीतर, वे एक चेकर रखते हैं यह देखने के लिए कि क्या टैब "निष्क्रिय" हो गया है। निष्क्रिय टैब वे टैब हैं जिन्हें आप वर्तमान में नहीं देख रहे हैं। यदि आपके ब्राउज़र में अभी कोई टैब हैं, तो निष्क्रिय टैब वे सभी टैब हैं जिन्हें आप इस लेख को पढ़ने में नहीं उपयोग कर रहे हैं।
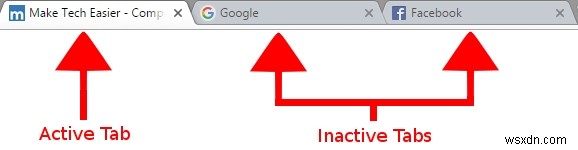
एक उपयोगकर्ता इस मासूम दिखने वाली वेबसाइट पर जाता है और मानता है कि इसके साथ कुछ भी गलत नहीं है। वे फिर दूसरे टैब पर स्विच करेंगे; शायद किसी ने उन्हें फेसबुक पर मैसेज किया, उदाहरण के लिए। इसका मतलब है कि "मासूम" वेबपेज निष्क्रिय हो गया है, जो तब स्कैमर के कोड को सक्रिय करता है।
यहां बताया गया है कि कोड क्या करता है; सबसे पहले, यह सुनिश्चित करता है कि यह पर्याप्त समय के लिए निष्क्रिय रहा है, यह सुनिश्चित करने के लिए कि आप इसके बारे में भूल गए हैं। एक बार प्रतीक्षा समय समाप्त हो जाने पर, यह पहले वेबसाइट की सामग्री को एक नकली लॉगिन पेज में बदल देता है, उदाहरण के लिए जीमेल। यह फिर साइट के "फेविकॉन" को बदल देता है, जो वह छोटा चित्र आइकन है जो आप टैब पर देखते हैं। मेकटेकईज़ियर का फेविकॉन नीला "MTE" लोगो है। यह पेज नाम को उसके मूल नाम से "जीमेल: गूगल से ईमेल" जैसी किसी चीज़ में भी बदल देता है।
यह एक पेज बनाता है जो जीमेल के लॉगिन पेज के लगभग समान है। यदि आप टैब पर लंबी, कड़ी नज़र डालते, तो आप तुरंत देख पाते कि कुछ गलत है। बेशक, क्योंकि आप अपने दैनिक जीवन में उलझे हुए हैं, आप इसे नोटिस नहीं करते। फिर आपको याद आता है कि आपको अपने दोस्त को वह ईमेल भेजना है, तो आप उस "जीमेल" टैब पर जाते हैं जो निष्क्रिय है। ओह, लेकिन जीमेल ने आपको लॉग आउट कर दिया है और फिर से लॉगिन जानकारी की आवश्यकता है। क्या झंझट है! आइए लॉगिन विवरण फिर से दर्ज करें। यह टैबनैपिंग हमले को पूरा करता है।
यदि आप अपने ब्राउज़र में टैबनैपिंग का लाइव प्रदर्शन देखना चाहते हैं, तो टैबनैपिंग के बारे में इस पेज को एक नए टैब में खोलें। वेबपेज को पूरी तरह से लोड होने दें। इस लेख पर वापस टैब करें और टैबनैपिंग टैब को पांच सेकंड के लिए देखें। पांच सेकंड के बाद, यह "जादुई रूप से" एक नकली जीमेल टैब में बदल जाएगा।
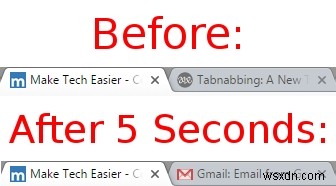
हालांकि यह सिर्फ एक डेमो है, और आपको धोखा देने के लिए वहां कोई नकली लॉगिन जीमेल पेज नहीं है, आप कल्पना कर सकते हैं कि यह कितना विश्वसनीय होगा अगर उस टैब पर एक विवरण-पूर्ण जीमेल लॉगिन पेज होता। यह उन लंबाई को दिखाता है जिन तक स्कैमर आपके विवरण प्राप्त करने के लिए जा सकते हैं।
फ़िशिंग पर नजर रखना
यह सब बहुत डरावना लगता है, और सही भी है। यह विचार कि आपके किसी भी टैब का एक विश्वसनीय फ़िशिंग हमले में रूपांतरण हो सकता है, अत्यधिक चिंताजनक है! शुक्र है, जबकि स्कैमर सामग्री और टैब जानकारी को आधिकारिक सेवा के समान दिखने के लिए बदल सकते हैं, एक चीज है जिसे वे कभी भी पूरी तरह से कॉपी नहीं कर पाए हैं - पेज का URL।
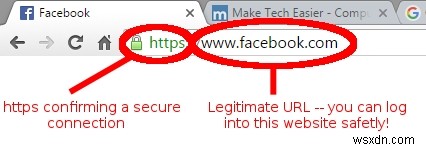
बेशक, स्कैमर्स ने URLs के साथ अपना सर्वश्रेष्ठ प्रयास किया है जो लगभग असली चीज़ की तरह दिखते हैं। हालांकि, URL का शब्द-दर-शब्द कॉपी करना असंभव है और एक अच्छे लॉगिन पेज को बुरे से अलग करने का आपका मुख्य तरीका है। यदि आपको किसी भी कारण से लॉगिन पेज प्रस्तुत किया जाता है, तो URL जांचें। यदि यह संदिग्ध लगता है, जैसे एक जटिल URL या इसमें "https" सर्टिफिकेट गायब है, तो इसका उपयोग न करें! इसे बंद करें, एक नया टैब खोलें, और वहां से मैन्युअली असली चीज़ पर नेविगेट करें। यहां एक प्रामाणिक फेसबुक टैब का उदाहरण है, और इसकी परिभाषित विशेषताएं:
डरावना, लेकिन अवांछनीय नहीं
टैबनैपिंग उपयोगकर्ताओं को धोखा देने के अधिक कपटपूर्ण तरीकों में से एक है, अप्रयुक्त टैब्स और हमारी आदत पर शिकार करना कि हम पहले से उपयोग किए गए पेजों को घोटालों के लिए जांचते नहीं हैं। जब आप लॉग इन करते हैं तो सावधानी बरतकर, आप टैबनैपिंग से बच सकते हैं और अपनी जानकारी सुरक्षित रख सकते हैं।
क्या आप टैबनैपिंग के शिकार हुए हैं, या लगभग हुए हैं? आप इस अत्यधिक कपटपूर्ण ट्रिक के बारे में क्या सोचते हैं? क्या आपको लगता है कि अगर आप इसका सामना करते तो यह आपको सफलतापूर्वक धोखा दे पाता? कमेंट्स में हमें बताएं।