यदि आप अपने छोटे व्यवसाय के लिए एक छोटा ब्लॉग या वेबसाइट चला रहे हैं, तो आप शायद सोचते हैं कि आपकी साइट को हैकर्स द्वारा लक्षित नहीं किया जाएगा और आपको अपनी साइटों को सुरक्षित करने के उपाय करने की आवश्यकता नहीं है। बुरी बात यह है कि ऑनलाइन अधिकांश हमले स्वचालित बॉटनेट हैं, और उन्हें वास्तव में परवाह नहीं है कि आप एक छोटा या बड़ा व्यवसाय चला रहे हैं।
इस लेख में हम आपको कुछ सुरक्षा उपाय दिखाएंगे जो आप अपने वर्डप्रेस लॉगिन पेज को सुरक्षित करने के लिए कर सकते हैं।
1. टू-फैक्टर ऑथेंटिकेशन एकीकृत करें
टू-स्टेप या टू-फैक्टर ऑथेंटिकेशन अब किसी भी ऑनलाइन खाते को सुरक्षित करने के लिए एक अपरिहार्य कदम बन गया है। उपयोगकर्ता मुख्य रूप से इस सुरक्षा परत का उपयोग अपने सबसे महत्वपूर्ण ऑनलाइन खातों के लिए करते हैं। यह समय है कि आप इसे अपनी वर्डप्रेस साइट के लिए सक्षम करें।
हम जिस प्लगइन की सलाह देते हैं वह है Google Authenticator क्योंकि यह अक्सर अपडेट होता है, और इसे सेट करना आसान है। शुरू करने से पहले, सुनिश्चित करें कि आप अपने मोबाइल डिवाइस पर Authenticator ऐप डाउनलोड करें। यह Android, iOS, और Blackberry पर उपलब्ध है।
1. Google Authenticator प्लगइन इंस्टॉल करें और सक्रिय करें।
2. "उपयोगकर्ता → आपकी प्रोफ़ाइल" पर जाएं और Google Authenticator सेटिंग्स तक नीचे स्क्रॉल करें।
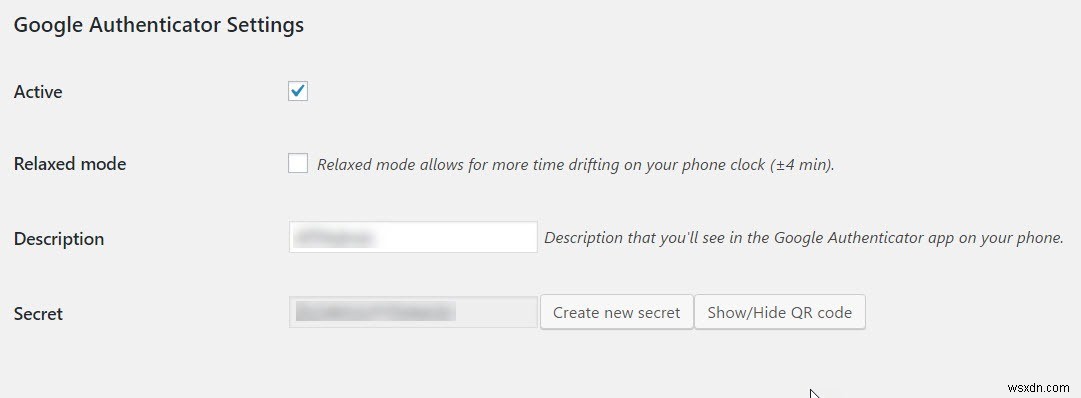
3. "सक्रिय" के बगल में बॉक्स पर क्लिक करें, और विवरण फ़ील्ड में एक छोटा विवरण जोड़ें। यदि आपने कई कोड सेट किए हैं तो विवरण आपको मोबाइल ऐप पर अपनी वेबसाइट की पहचान करने में मदद करेगा।
4. पैटर्न को दृश्यमान बनाने के लिए "QR स्कैन करें" बटन पर क्लिक करें। मोबाइल ऐप खोलें और इस QR पैटर्न को स्कैन करें। यह एक छह अंकों का कोड उत्पन्न करेगा जिसे आप अब अपने लॉगिन के दौरान जोड़ सकते हैं।
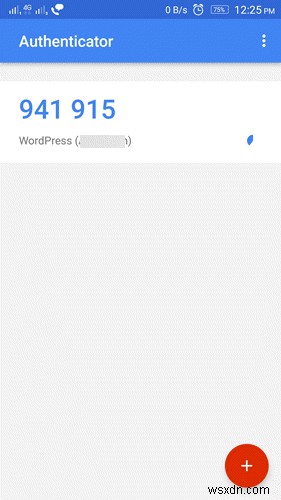
यह कोड हर दस सेकंड में बदलता है, इसलिए आपको इसे उस समय अवधि में जोड़ना होगा। जब भी आप अपनी वर्डप्रेस साइट में लॉग इन करते हैं, तो अपने डिवाइस पर Authenticator ऐप खुला रखें। ध्यान रखें कि आपके पास कोड दर्ज करने और लॉगिन बटन दबाने के लिए केवल दस सेकंड हैं।
2. सुरक्षा प्लगइन्स का उपयोग करें
बहुत सारे सुरक्षा प्लगइन्स हैं, लेकिन नीचे दी गई सूची में वे शामिल हैं जो लॉगिन पेज की सुरक्षा के लिए हैं।
- WPS Hide Login: डिफ़ॉल्ट वर्डप्रेस पेज "wp-login.php" है। इस प्लगइन के साथ, आप लॉगिन पेज को अपनी पसंद के कस्टम URL पर बदल सकते हैं।
- WP Limit Login Attempts: यह प्लगइन ब्रूट फोर्स हमलों के खिलाफ रक्षा के रूप में काम करता है। यह आपको उपयोगकर्ता के लिए लॉगिन प्रयासों की संख्या निर्धारित करने देता है। यदि उपयोगकर्ता दिए गए प्रयासों की संख्या में लॉग इन करने में विफल रहता है, तो उपयोगकर्ता का IP अस्थायी रूप से साइट से ब्लॉक हो जाएगा। इसके अलावा, यह बॉट्स से छुटकारा पाने के लिए एक कैप्चा सत्यापन भी जोड़ता है।
- Loginizer: यह आपके लॉगिन पेज को ब्रूट फोर्स और अन्य हमलों से बचाने के लिए एक ऑल-इन-वन प्लगइन है। इसमें टू फैक्टर ऑथेंटिकेशन, reCAPTCHA, पासवर्डलेस लॉगिन और लॉगिन के लिए विशेष रूप से कई अन्य सुरक्षा विशेषताएं हैं।
3. केवल कुछ IP पतों को लॉगिन पेज तक पहुंचने दें
यदि आपकी साइट के लिए केवल कुछ उपयोगकर्ता हैं, तो आप IP पतों की एक व्हाइटलिस्ट जोड़ सकते हैं जो लॉगिन पेज तक पहुंच सकते हैं। ऐसा करने के लिए, आपको बस अपने "wp-admin" फोल्डर में (अपने वेब होस्ट के cPanel का उपयोग करके) एक ".htaccess" फाइल बनानी होगी।
नव निर्मित ".htaccess" फाइल में निम्नलिखित कोड जोड़ें:
AuthUserFile /dev/null AuthGroupFile /dev/null AuthName "WordPress Admin Access Control" AuthType Basic <LIMIT GET> order deny,allow deny from all # Ab's IP address allow from xx.xx.xx.xxx # Ketul's IP address allow from xx.xx.xx.xxx # John's IP address allow from xx.xx.xx.xxx </LIMIT>
बस "xx" को उस IP पते से बदलें जिसे आप व्हाइटलिस्ट करना चाहते हैं। इसके अलावा, आप उनके ऊपर कमेंट जोड़कर एक उपयोगकर्ता निर्दिष्ट कर सकते हैं। यह केवल उल्लिखित IP पतों को "wp-admin" पेज तक पहुंचने की अनुमति देगा। यदि किसी अन्य IP पते से एक्सेस किया जाता है तो यह 403 त्रुटि दिखाएगा। इस तरह आप अपने लॉगिन पेज तक पहुंच को सीमित कर सकते हैं और अपनी साइट सुरक्षा बढ़ा सकते हैं।
4. HTTPS पर स्विच करें
यदि आप वास्तव में अपनी वर्डप्रेस साइट या ब्लॉग की सुरक्षा की परवाह करते हैं, तो HTTPS वह प्रोटोकॉल है जिसे आपको निश्चित रूप से अपग्रेड करना चाहिए। HTTPS मूल रूप से आपके वेब ब्राउज़र और वेब सर्वर के बीच कनेक्शन को एन्क्रिप्ट करता है, जिससे एक हमलावर के लिए ट्रांसफर किए जा रहे डेटा पर स्पूफ करना मुश्किल हो जाता है। यह आपको आपके कंप्यूटिंग डिवाइस पर छिपे एक दुर्भावनापूर्ण स्क्रिप्ट से बचा सकता है, जो लॉगिन फॉर्म और अन्य इनपुट फील्ड से डेटा चुरा सकता है।
सुरक्षा के अलावा, आपको Google खोज परिणामों पर अन्य गैर-HTTPS साइटों पर लाभ भी मिलता है। इसके अलावा, HTTPS कनेक्शन के लिए आवश्यक SSL सर्टिफिकेट पहले की तुलना में बहुत सस्ते हो गए हैं।
निष्कर्ष
अपने वर्डप्रेस लॉगिन पेज की रक्षा करना यह सुनिश्चित करने की दिशा में पहला कदम है कि आपकी साइट सुरक्षित है। ऊपर बताए गए चरणों के साथ, आपके पास एक मजबूत लॉगिन पेज होगा जो ब्रूट फोर्स हमले और अधिकांश हैक्स का सामना कर सकता है।