Facebook इंटरनेट की सबसे प्रसिद्ध सोशल मीडिया साइटों में से एक है, और यह ढेर सारी व्यक्तिगत जानकारी लेकर आती है। इस नए युग में जहां जानकारी बहुत पैसे के लायक है, इसे बड़े पैमाने पर काटना एक अच्छा लाभ कमा सकता है - चाहे वह कानूनी तरीकों से हो या कम सम्मानजनक तरीकों से! Facebook ने अतीत में बहुत सारे हमले देखे हैं, लेकिन हालिया हमला, जिसे "Nigelthorn" कहा जाता है, Chrome उपयोगकर्ताओं के लिए विशेष रूप से बुरा है।
Nigelthorn कैसे काम करता है
Nigelthorn हमले एक नकली YouTube पेज के लिंक के रूप में अपना जीवन शुरू करते हैं। जब उपयोगकर्ता इस पर क्लिक करता है, तो वे एक नकली वीडियो देखेंगे जो चलने की प्रतीक्षा कर रहा है। Chrome तब उपयोगकर्ता को सूचित करेगा कि उन्हें इसे देखने के लिए एक एक्सटेंशन इंस्टॉल करना होगा। यदि उपयोगकर्ता इस निमंत्रण को स्वीकार करता है, तो वे अपने PC पर मैलवेयर इंस्टॉल कर लेंगे।
जानकार पाठक आश्चर्य करेंगे कि Chrome ऐसी चीज होने क्यों देगा, यह देखते हुए कि दुर्भावनापूर्ण एक्सटेंशन को इंस्टॉल होने से रोकने के लिए सुरक्षा उपाय हैं। हमलावरों द्वारा उपयोग की जाने वाली विधि वही कारण है कि इसे पहली जगह में "Nigelthorn" कहा जाता है।
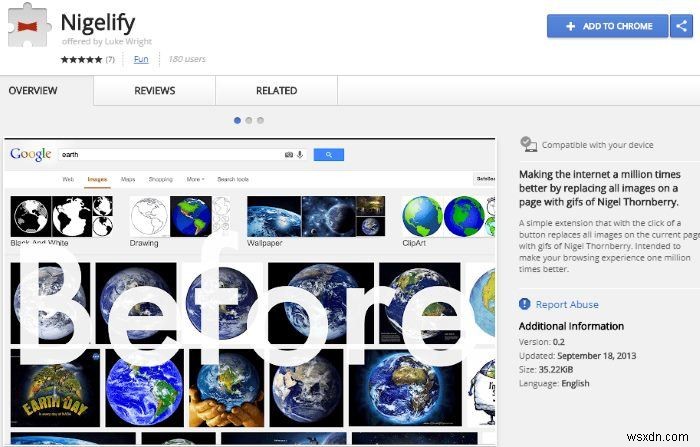
Chrome के सुरक्षा जांच से बचने के लिए, एक वैध और स्वीकृत एक्सटेंशन लिया जाता है, और उसमें दुर्भावनापूर्ण कोड प्रत्यारोपित किया जाता है। यह एक्सटेंशन तब जनता के बीच फैलाया जाता है। जब कोई उपयोगकर्ता संक्रमित एक्सटेंशन इंस्टॉल करने का अनुरोध प्राप्त करता है, तो यह Chrome की सुरक्षा जांच को छोड़ देता है और इसे इंस्टॉल करने की अनुमति देता है। मैलवेयर ने "Nigelfy" एक्सटेंशन को संक्रमित करके अपना जीवन शुरू किया जो कार्टून चरित्र "Nigel Thornberry" की तस्वीरों के साथ तस्वीरों को बदल देता है।
Nigelthorn क्या करता है
Nigelthorn के पास कुछ बुरी तरकीबें हैं। उनमें निम्नलिखित शामिल हैं।
डेटा चुराना
बेशक, एक Facebook एक्सटेंशन होने के नाते, Nigelthorn अपने लाभ के लिए उपलब्ध डेटा का उपयोग करना चाहेगा। जैसे, Nigelthorn से संक्रमित उपयोगकर्ताओं के Facebook विवरण मैलवेयर द्वारा काटे जाते हैं और डेवलपर्स को भेज दिए जाते हैं।
क्रिप्टोमाइनिंग
क्रिप्टोमाइनिंग मैलवेयर डेवलपर्स के लिए एक गर्म विषय रहा है, और Nigelthorn अलग नहीं है! मैलवेयर पीड़ित के कंप्यूटर पर एक क्रिप्टोमाइनिंग प्रोग्राम चलाएगा ताकि डेवलपर्स कुछ अतिरिक्त पैसा कमा सकें। Nigelthorn की खनन गतिविधि की छह-दिन की विंडो में डेवलपर्स ने $1000 मूल्य की क्रिप्टोकरेंसी कमाई!
खुद को फैलाना
Facebook सूचना साझा करना बहुत आसान बनाता है, जिसका मैलवेयर डेवलपर्स अपने लाभ के लिए उपयोग करते हैं। जब कोई उपयोगकर्ता संक्रमित होता है, तो मैलवेयर Facebook Messenger पर भेजे गए लिंक के माध्यम से या टेक्स्ट पोस्ट में उपयोगकर्ताओं को टैग करके खुद को फैलाने का प्रयास करेगा। संक्रमण प्रक्रिया समान है, जिसका अर्थ है कि जब तक उपयोगकर्ता लिंक पर क्लिक करते हैं और एक्सटेंशन इंस्टॉल करते हैं, मैलवेयर खुद को दोहरा सकता है।
YouTube हेरफेर
कोड उपयोगकर्ताओं को YouTube वीडियो और चैनल देखने, लाइक करने और सब्सक्राइब करने के लिए भी निर्देशित कर सकता है। यह संभावना है कि मैलवेयर डेवलपर्स संक्रमित PC से व्यू लॉग करके YouTube के माध्यम से राजस्व प्राप्त करने का प्रयास कर रहे हैं।
खुद की रक्षा करना
एक बार एक्सटेंशन इंस्टॉल हो जाने पर, मैलवेयर हटाए जाने से खुद को बचाने की पूरी कोशिश करेगा। यदि एक्सटेंशन पैनल खोला जाता है, तो मैलवेयर तुरंत इसे फिर से बंद कर देगा। इसी तरह, यह पीड़ित को Facebook और Chrome क्लीनअप टूल से ब्लॉक कर देगा ताकि खुद को बेहतर ढंग से संरक्षित कर सके।
संक्रमण से बचना
NigelThorn से प्रभावित होने से बचने का सबसे अच्छा तरीका Chrome का उपयोग नहीं करना है। यह मैलवेयर केवल Chrome को प्रभावित करता है, इसलिए अन्य ब्राउज़र का उपयोग करने वाले उपयोगकर्ता इस हमले से सुरक्षित रहेंगे। लेकिन यदि कोई उपयोगकर्ता Chrome का उपयोग जारी रखता है, तो उन्हें अपने Facebook पेज पर संदिग्ध लिंक पर नजर रखनी चाहिए। यदि वे खुद को एक YouTube वीडियो पेज पर पाते हैं जिसे देखने के लिए एक अजीब दिखने वाले एक्सटेंशन की आवश्यकता होती है, तो उन्हें किसी भी परिस्थिति में इसे इंस्टॉल नहीं करना चाहिए!
यदि आपने NigelThorn-संक्रमित एक्सटेंशन इंस्टॉल किया है, तो इसे अनइंस्टॉल करने की सलाह दी जाती है, यदि NigelThorn आपको एक्सटेंशन सूची तक पहुंच से वंचित कर रहा है तो Chrome को ही अनइंस्टॉल करके। साथ ही, अपने Facebook खाते का पासवर्ड बदलें यदि यह हमले में चुराया गया था।
एक गुलाब के अपने NigelThorns होते हैं
जबकि NigelThorn एक बुरा उपकरण है, यह पूरी तरह से अपरिहार्य नहीं है। केवल Chrome उपयोगकर्ताओं को चिंता करने की कोई बात है, और फिर भी, जब तक आप उपरोक्त विस्तृत ज्ञान का उपयोग करते हैं, आपको कभी भी इस दुर्भावनापूर्ण हमले का शिकार नहीं होना चाहिए जो Chrome के सुरक्षा उपायों के चारों ओर अपना रास्ता बनाता है।
क्या आपने Facebook पर NigelThorn को स्वयं देखा है? हमें नीचे बताएं।