क्या आप कभी अपने ही Google खाते से इसलिए लॉक आउट हुए हैं क्योंकि आपके पास पास में फ़ोन नहीं था जो किसी प्रॉम्प्ट या SMS कोड को वेरिफाई कर सके? ऐसा तब होता है जब आप किसी ऐसे डिवाइस या स्थान से लॉग इन करते हैं जिसे Google संदिग्ध मानता है।
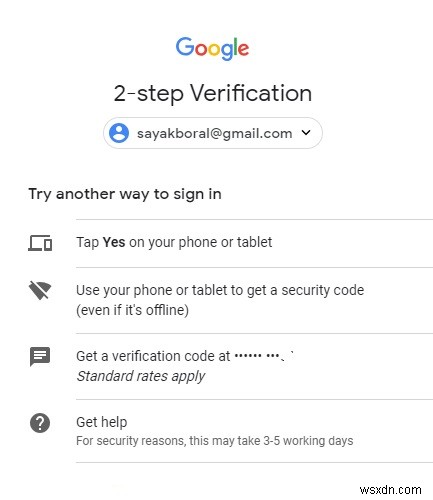
कोई भी अपना डिवाइस या SIM कार्ड खो सकता है या क्षतिग्रस्त कर सकता है, जिसका अर्थ है कि अपने Google खाते को फ़ोन की उपलब्धता के अधीन न रखना एक अच्छा विचार हो सकता है। यदि आप मानते हैं कि आपने एक बहुत मजबूत पासवर्ड और रिकवरी ईमेल सेट किया है, तो फ़ोन के बिना Gmail और अन्य Google सेवाओं में लॉग इन करना संभव है। आइए जानें कि Google की आपके फ़ोन नंबर और स्मार्टफोन तक पहुंच को अस्थायी रूप से (या स्थायी रूप से) कैसे रद्द किया जाए।
Google का टू-फैक्टर वेरिफिकेशन: एक आवश्यक बुराई?
2011 से Google सपोर्ट यह सिफारिश कर रहा है कि खाताधारक हमेशा टू-फैक्टर वेरिफिकेशन के लिए अपने फ़ोन नंबर को संभाल कर रखें। वास्तव में, जिस दिन आपने इसे पहली बार सेट किया, Google ने आपके फ़ोन नंबर के बिना अपने खाते तक पहुंचने के विशेषाधिकार को छीन लिया।
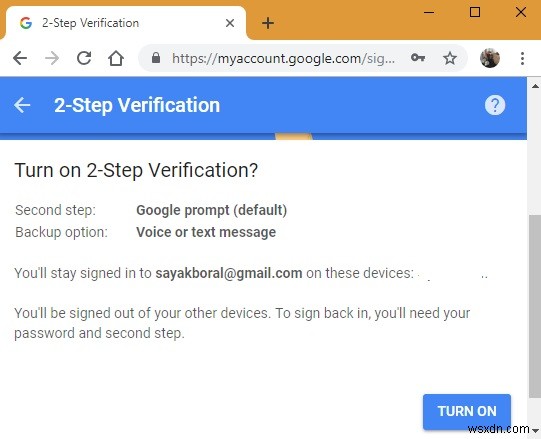
हालांकि, टू-फैक्टर वेरिफिकेशन ऐसे काम नहीं करना चाहिए। इसकी परिभाषा और दायरा उससे कहीं अधिक व्यापक है। उदाहरण के लिए, जब आप बैकअप कोड के साथ Google में लॉग इन करते हैं, तो वह भी टू-फैक्टर वेरिफिकेशन के रूप में गिना जाता है। सुरक्षित महसूस करने के लिए हर जगह फ़ोन ढोने की बिल्कुल भी आवश्यकता नहीं है।
याद रखने वाली बात यह है कि Google खाते के साथ फ़ोन जोड़ना अनिवार्य नहीं है। इसका मतलब है कि ऐसे तरीके हैं जिनसे आप Google को अपने फ़ोन का उपयोग करने के लिए मजबूर करने की अनुमति से इनकार कर सकते हैं।
फ़ोन पर Google प्रॉम्प्ट अक्षम करना
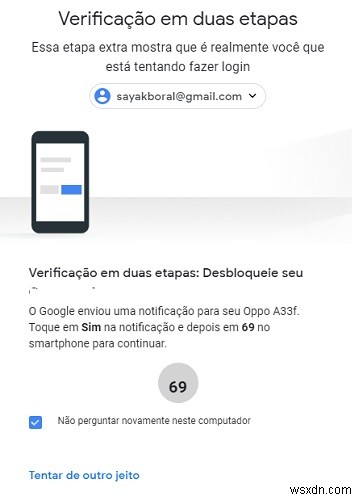
आपके फ़ोन पर एक Google प्रॉम्प्ट आपको स्क्रीन पर दिखाई देने वाली संख्या को वेरिफाई करने के लिए कहता है ताकि आगे लॉगिन एक्सेस मिल सके। यह सेवा तुरंत शुरू हो जाती है जब Google आपके द्वारा उपयोग किए जा रहे डिवाइस या नेटवर्क को "संदिग्ध" लेबल करता है।
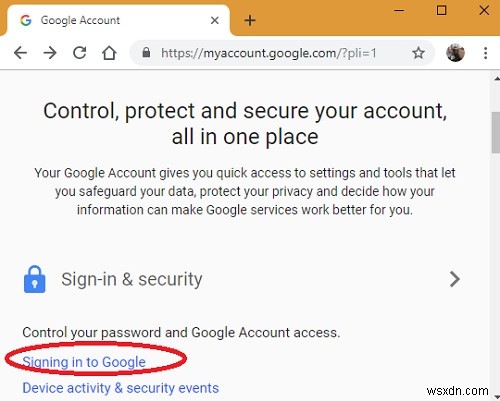
इस सेवा को अक्षम करने के लिए, अपने Google खाते के होमपेज पर जाएं और "Signing in to Google" पर क्लिक करें।
यहां आप टू-स्टेप वेरिफिकेशन का विकल्प देख सकते हैं। भले ही यह बंद हो, आपको इसे चालू करना होगा। यह आपके फ़ोन पर Google प्रॉम्प्ट को अक्षम करने का एकमात्र तरीका है। आगे बढ़ने से पहले, आपको सेटिंग्स बदलने के लिए अपने खाते का पासवर्ड कन्फर्म करना होगा।
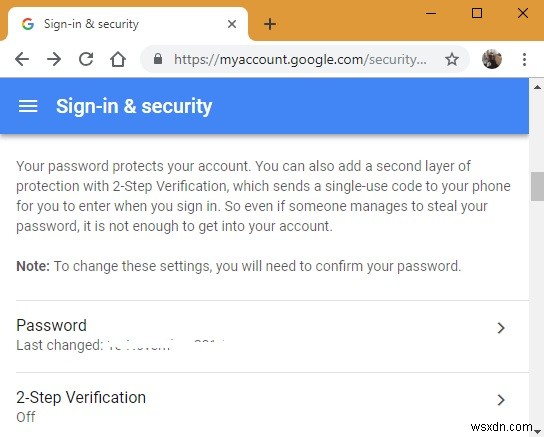
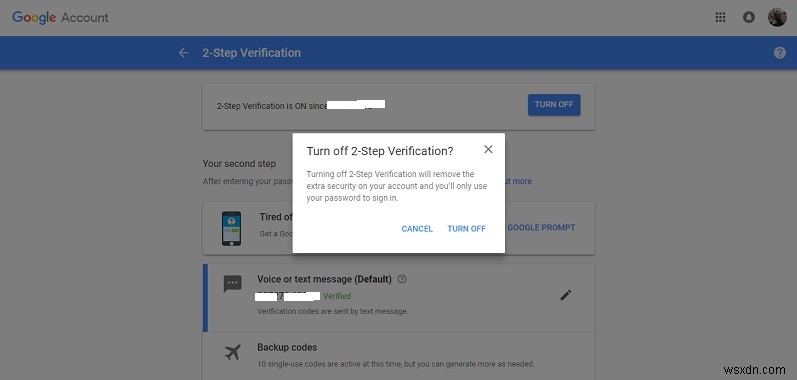
फिर आपको अगली स्क्रीन पर ले जाया जाएगा जहां आप Google प्रॉम्प्ट को "बंद" कर सकते हैं। नीचे की स्क्रीन में, यह पहले से ही बंद था। आप "Backup codes" के ठीक नीचे "Google Authenticator App" का विकल्प भी पा सकते हैं।
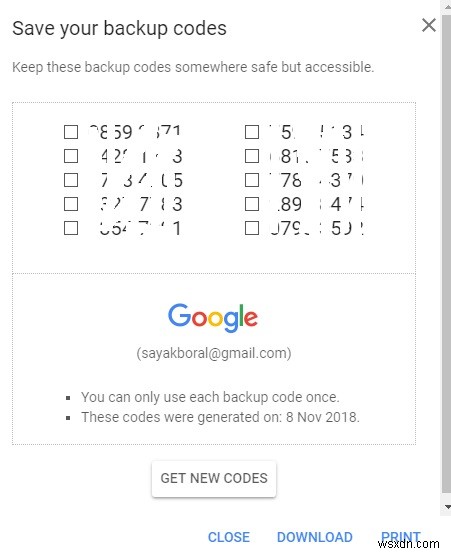
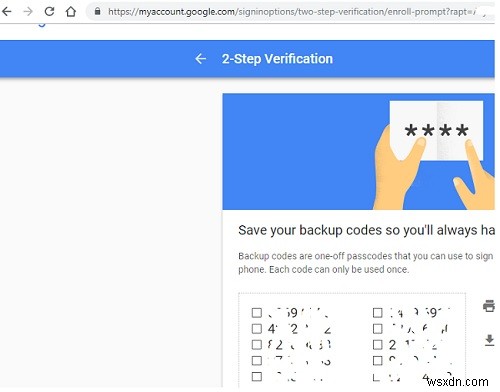
यदि आप Google के साथ अपने फ़ोन का उपयोग नहीं करना चाहते लेकिन फिर भी सुरक्षा का वही स्तर चाहते हैं, तो आप बैकअप कोड सेट कर सकते हैं। 10 बैकअप कोड हैं, और प्रत्येक का उपयोग केवल एक बार किया जा सकता है। एक PDF प्रिंट लें और इसे अपने कंप्यूटर पर सेव करें, या उन कोड को कहीं लिख लें। आप जितने चाहें नए कोड प्राप्त कर सकते हैं। बस सुनिश्चित करें कि कोई उन्हें कभी न देख सके।
बधाई हो! यदि आपने उपरोक्त चरण-दर-चरण प्रक्रिया का पालन किया है, तो Google अब लॉगिन के लिए आपके स्मार्टफोन डिवाइस के बारे में पूछने में सक्षम नहीं होगा। बशर्ते आपने वास्तव में मजबूत पासवर्ड सेट किया हो, आपके पास चिंता करने के लिए और कुछ नहीं है। ध्यान दें कि Google को यह पसंद नहीं आता जब आप टू-स्टेप वेरिफिकेशन बंद करते हैं!
रिकवरी फ़ोन नंबर अक्षम करना
यदि आप पासवर्ड भूल जाते हैं, तो आपको एक रिकवरी खाता सेट करना होगा। फिर से, यह फ़ोन नंबर नहीं होना चाहिए। अपने फ़ोन नंबर तक पहुंच रद्द करने के लिए, फिर से अपने Google खाते में "Sign-in & Security" पर जाएं।
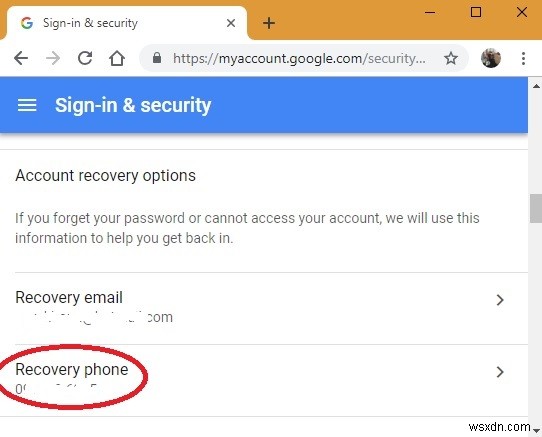
आपको बस अगली स्क्रीन पर अपना रिकवरी फ़ोन नंबर हटाना है। यह SMS के माध्यम से वेरिफिकेशन कोड को समाप्त करता है।
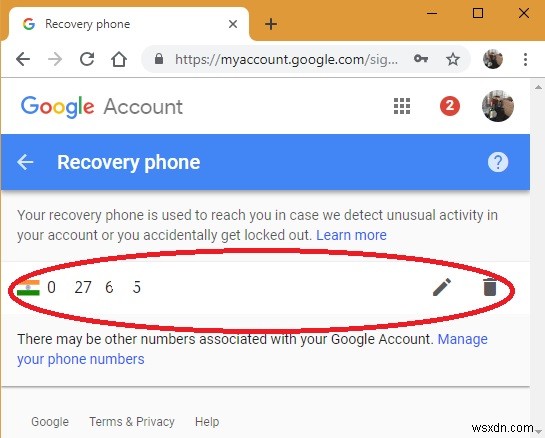
नोट: Google अब "सुरक्षा प्रश्नों" का समर्थन नहीं करता है, इसलिए यदि रिकवरी फ़ोन नंबर हटाने के बाद आप अपना पासवर्ड भूल जाते हैं, तो आपके खाते तक पहुंच प्राप्त करने का एकमात्र तरीका एक वैकल्पिक ईमेल के माध्यम से होगा। "रिकवरी ईमेल" को न हटाने की सिफारिश की जाती है।
निष्कर्ष
इस ट्यूटोरियल में हमने सीखा कि Google खाते से जुड़े अपने फ़ोन नंबर और स्मार्टफोन को अस्थायी या स्थायी रूप से कैसे हटाया जाए। हालांकि यह एक काफी आसान प्रक्रिया है, लेकिन इस विधि पर ऑनलाइन शायद ही कोई जानकारी उपलब्ध है। वास्तव में, प्रक्रिया उससे कहीं अधिक भ्रमित करने वाली लगती है जितनी यह वास्तव में है।
गोपनीयता समर्थकों के लिए, अधिक महत्वपूर्ण प्रश्न यह है: क्या Google को यह तय करने का अधिकार होना चाहिए कि आप उनकी सेवाओं के लिए फ़ोन नंबर का उपयोग करते हैं या नहीं? कृपया टिप्पणियों में इस पर अपने विचार हमें बताएं।