हैकर्स ने अपने मैलवेयर पेलोड को लोगों के सिस्टम पर लाने के लिए कई ट्रिक्स विकसित की हैं। ट्रोजन का विचार एक ऐसा प्रोग्राम है जो कुछ लाभकारी करने के लिए प्रकट होता है लेकिन कुछ गहरा छुपाता है।
इन दिनों, हैकर्स को अपने हमलों के साथ बहुत चालाक होना पड़ता है। वे कभी-कभी किसी अन्य निर्दोष फाइल के अंदर मैलवेयर छिपाते हैं। इसे "स्टेग्नोग्राफी" कहा जाता है, और हमने हाल ही में मैलवेयर ले जाने वाली WAV फाइलों का पहला मामला देखा।
स्टेग्नोग्राफी क्या है?
स्टेग्नोग्राफी एक व्यापक शब्द है जो किसी भी समय किसी डेटा को अधिक डेटा के भीतर छिपाने को कवर करता है। यह केवल एक मैलवेयर शब्द नहीं है; यह 440BC से आसपास रहा है!
स्टेग्नोग्राफी एन्क्रिप्शन से थोड़ा अलग है। एन्क्रिप्शन के साथ, वहां अस्पष्टता होती है जिसे प्राप्तकर्ता को संदेश पढ़ने से पहले सुलझाना होगा। स्टेग्नोग्राफी आवश्यक रूप से एन्कोडेड नहीं है, बस डेटा के दूसरे टुकड़े के भीतर छिपा हुआ है।
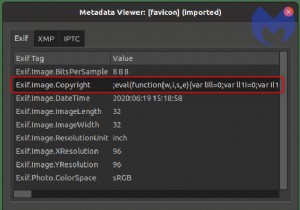
मैलवेयर डेवलपर्स ने कंप्यूटर की सुरक्षा से फाइलों को चुपके से निकालने के लिए इस प्राचीन तकनीक का उपयोग किया है। एंटीवायरस सॉफ़्टवेयर उन फाइलों के साथ ढीला होता है जो वायरस से जुड़ी नहीं होती हैं, इसलिए मैलवेयर डेवलपर्स इन फाइलों के भीतर दुर्भावनापूर्ण कोड को चुपके से डालते हैं।
आमतौर पर, फाइल का उपयोग सिस्टम को संक्रमित करने के लिए नहीं किया जाता है, क्योंकि सहायता के बिना एक फाइल के भीतर छिपे प्रोग्राम को चलाना कठिन होता है। इसके बजाय, यह आमतौर पर उन वायरस द्वारा उपयोग किया जाता है जो पहले से ही एक कंप्यूटर को संक्रमित कर चुके हैं। यह इन निर्दोष दिखने वाली फाइलों को निर्देशों या निष्पादित करने के लिए फाइलों को डाउनलोड कर सकता है बिना एंटीवायरस को अलर्ट किए।
अतीत में, हमने इमेज में छिपे वायरस देखे, लेकिन हमने हाल ही में एक व्यापक WAV फाइल वितरण विधि का पहला मामला देखा।
WAV स्टेग्नोग्राफी कैसे काम करती है
इस साल इस नई हमले की विधि की दो बार सूचना मिली। जून में हमने देखा कि कैसे Waterbug नामक एक रूसी गिरोह सरकारी पदों पर हमला करने के लिए WAV-आधारित स्टेग्नोग्राफी का उपयोग कर रहा था। फिर, इस महीने की शुरुआत में एक और रिपोर्ट आई जिसमें कहा गया कि यह रणनीति फिर से खुले में थी। इस बार यह अधिकारियों के पीछे नहीं था - फाइलों का उपयोग एक Monero क्रिप्टोमाइनर द्वारा किया जा रहा था।
इन हमलों में, मैलवेयर एक WAV फाइल में एक्जीक्यूटेबल, DDL फाइलें, और बैकडोर डाउनलोड करेगा। एक बार फाइल डाउनलोड हो जाने पर, मैलवेयर फाइल को खोजने के लिए इसके डेटा के माध्यम से खुदाई करेगा। एक बार मिल जाने पर, मैलवेयर कोड को निष्पादित करेगा, इस प्रकार अपने शस्त्रागार में जोड़ देगा जबकि अपने पदचिह्न को छोटा रखेगा।
WAV स्टेग्नोग्राफी हमलों से कैसे बचें?
इससे पहले कि आप अपने एल्बम संग्रह पर संदिग्ध नज़र डालना शुरू करें, यह याद रखने योग्य है कि WAV स्टेग्नोग्राफी का उपयोग पहले से मौजूद मैलवेयर द्वारा किया जाता है। इसका उपयोग प्रारंभिक संक्रमण विधि के रूप में नहीं किया जाता है बल्कि वर्तमान संक्रमण के लिए सिस्टम पर खुद को और स्थापित करने के तरीके के रूप में किया जाता है। जैसे, इन चालाक हमलों से बचने का सबसे अच्छा तरीका प्रारंभिक हमले को होने से रोकना है,
इसका मतलब साइबर सुरक्षा के सुनहरे नियमों का पालन करना है: एक अच्छा एंटीवायरस इंस्टॉल करें, संदिग्ध फाइलें डाउनलोड न करें, और सब कुछ अपडेट रखें। यह क्रिप्टोमाइनिंग मैलवेयर को खाड़ी में रखने और किसी भी संदिग्ध ऑडियो फाइल को आपके कंप्यूटर पर डाउनलोड होने से रोकने के लिए पर्याप्त होना चाहिए!
WAV की लहर के खिलाफ बचाव
स्टेग्नोग्राफी साइबर सुरक्षा की दुनिया में भी कुछ नया नहीं है। जो न्यूजवर्थी है, हालांकि, वह है WAV फाइलों का उपयोग DDLs और बैकडोर को मैलवेयर में तस्करी करने के लिए। अब आप जानते हैं कि स्टेग्नोग्राफी क्या है और वायरस एंटीवायरस को चकमा देने के लिए फाइलों को चुपके से निकालने के लिए इसका उपयोग कैसे करते हैं।
क्या मैलवेयर में घुसपैठ की यह नई विधि आपको चिंतित करती है? हमें नीचे बताएं।