हमने पहले ही आपको इस कुछ सामान्य VPN शर्तों की व्यापक VPN शब्दावली में DNS स्पूफिंग की एक झलक दी है। यहां हमने आपको बताया कि DNS स्पूफिंग या DNS कैश पॉइज़निंग एक सुरक्षा भेद्यता है जो उपयोगकर्ता के ट्रैफिक को दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्ट करती है।
इस पोस्ट में, हम एक कदम आगे बढ़ाएंगे और इसके बारे में अधिक समझने की कोशिश करेंगे। हम इसके गंभीर खतरों को जानने की कोशिश करेंगे और एक उपयोगकर्ता के रूप में, आप इससे दूर रहने के लिए क्या कर सकते हैं।
DNS स्पूफिंग हमले में, DNS सर्वर में संग्रहीत IP पता हैकर के नियंत्रण वाले पते से बदल दिया जाता है। हमला होने के बाद, हर बार जब कोई उपयोगकर्ता किसी वैध वेबसाइट पर जाने की कोशिश करता है, तो उसे हैकर द्वारा स्पूफ्ड सर्वर पर रखी गई वेबसाइट पर रीडायरेक्ट कर दिया जाता है।
DNS स्पूफिंग कैसे किया जाता है?
1. DNS कैश पॉइज़निंग
DNS कैश पॉइज़निंग में, झूठी जानकारी DNS कैश में दर्ज की जाती है। यह TTL यानी टाइम टू लिव तक वहीं रहती है जो एक IP से जुड़ा समय है।
2. मैन-इन-द-मिडिल अटैक
जब DNS स्पूफिंग मैन-इन-द-मिडिल अटैक की मदद से किया जाता है, तो हमलावर DNS सर्वर और पीड़ित के बीच संचार को पकड़ने में सक्षम होता है। इसका लाभ उठाकर, हमलावर पीड़ित को दूसरी दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट कर सकता है।
DNS स्पूफिंग के जोखिम क्या हैं?
अब जब आपको इस बात का उचित अंदाजा है कि DNS स्पूफिंग क्या है और इसे कैसे अंजाम दिया जा सकता है, तो इससे जुड़े कुछ जोखिम यहां दिए गए हैं –
- डेटा चोरी: DNS स्पूफिंग हमले के परिणामस्वरूप आकर्षक, वर्गीकृत, और गोपनीय डेटा से समझौता किया जा सकता है
- सुरक्षा अपडेट में देरी: DNS स्पूफिंग सुरक्षा अपडेट को रोक सकता है जो आपके डिवाइस को वायरस और अन्य दुर्भावनापूर्ण खतरों के लिए और अधिक उजागर कर सकता है।
- मैलवेयर संक्रमण: DNS स्पूफिंग की मदद से, एक हैकर आपको एक ऐसी वेबसाइट पर ले जा सकता है जहां आप अनजाने में मैलवेयर डाउनलोड कर सकते हैं
DNS स्पूफिंग या DNS कैश पॉइज़निंग को कैसे रोकें
DNS सर्वर प्रदाताओं के लिए निवारक उपाय
1. DNSSEC या डोमेन नेम सिस्टम सिक्योरिटी एक्सटेंशन:
DNSSEC प्रोटोकॉल DNS स्पूफिंग के खिलाफ सबसे मजबूत बचाव में से एक है क्योंकि यह सत्यापन और प्रमाणीकरण की परतें जोड़ता है। हालांकि यह DNS प्रतिक्रियाओं पर थोड़ा समझौता कर सकता है क्योंकि यह सत्यापित करता है कि DNS प्रविष्टियां वास्तविक हैं और जाली नहीं हैं।
2. डिटेक्शन के लिए DNS स्पूफिंग टूल्स का उपयोग करें:
सरल शब्दों में, ये टूल्स एंडपॉइंट उपयोगकर्ता को भेजने से पहले प्राप्त सभी डेटा को अंदर-बाहर से स्कैन करते हैं।
3. हाई-लेवल एन्क्रिप्शन का उपयोग करें:
यहां हम प्रदाताओं से हाई-एंड, एंड-टू-एंड एन्क्रिप्शन जैसे SSL/TSL का उपयोग करने का आग्रह करते हैं। इससे हैकर के लिए किसी वेबसाइट के लिए अद्वितीय सुरक्षा प्रमाणपत्र को डुप्लिकेट करना लगभग असंभव हो जाएगा।
एंडपॉइंट उपयोगकर्ताओं के लिए निवारक उपाय
संदिग्ध लिंक पर कभी क्लिक न करें:
यदि आप किसी लिंक पर भरोसा नहीं करते हैं, चाहे वह कहीं से भी आपकी नजर में आया हो, अपनी अंतरात्मा की सुनें और उस पर क्लिक न करें। शुरुआत के लिए –
- URL में HTTPS और पैडलॉक देखें
- जितना संभव हो छोटे URLs पर जाने से बचें
- स्पैम ईमेल पर क्लिक करने से बचें चाहे वे कितने भी धमकी भरे या आकर्षक लगें
DNS फ्लश करें:
आप संक्रमित डेटा को फ्लश करके DNS कैश पॉइज़निंग से बच सकते हैं। यदि आपके पास विंडोज सिस्टम है –
- रन डायलॉग बॉक्स खोलने के लिए Windows + R संयोजन दबाएं
- जब Run डायलॉग बॉक्स खुलता है तो ipconfig /flushdns टाइप करें
- Enter दबाएं
VPN का उपयोग करें:
एक VPN आपके वेबसाइट ट्रैफिक को एक एन्क्रिप्टेड टनल के माध्यम से रूट करता है और यहां तक कि कोई DNS लीक भी सुनिश्चित नहीं करता है। उदाहरण के लिए सिसट्वीक VPN विंडोज के लिए सर्वश्रेष्ठ VPNs में से एक है जो आपकी ब्राउज़िंग सुरक्षा को बढ़ाने में मदद कर सकता है। इसके 4500 से अधिक सर्वर हैं, जो 53+ देशों में 200+ स्थानों पर फैले हुए हैं।
सिसट्वीक VPN का उपयोग कैसे करें?
1. सिसट्वीक VPN डाउनलोड, चलाएं और इंस्टॉल करें
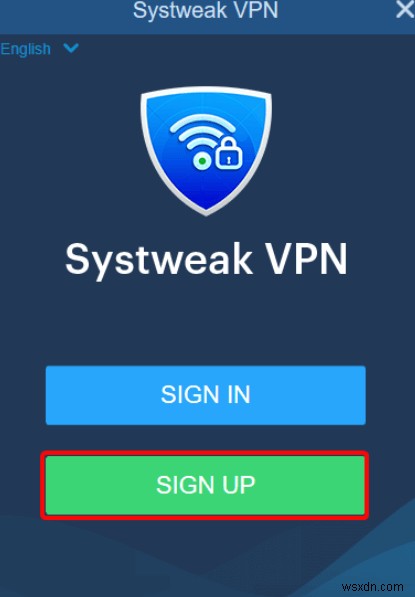
2. अपने क्रेडेंशियल्स के साथ साइन-अप करें
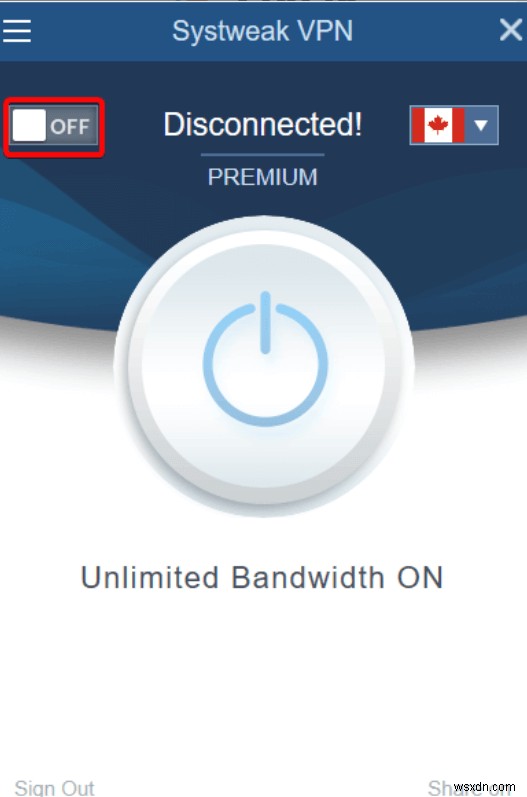
3. VPN चालू करने के लिए टॉगल स्विच पर क्लिक करें
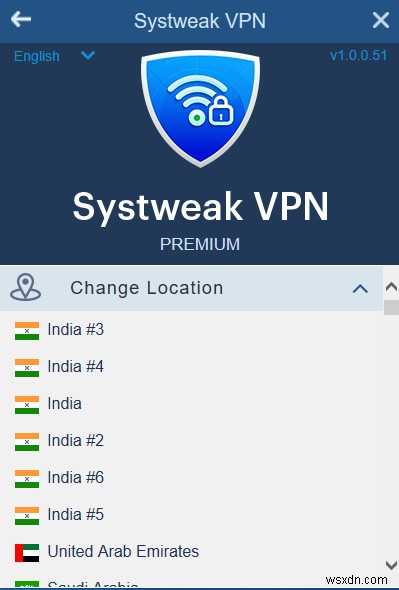
4. डाउन एरो पर क्लिक करके सर्वर चुनें और आप जाने के लिए तैयार हैं
समापन
आवश्यकता है जागरूक और सतर्क रहने की। इस डिजिटल युग में, यदि आप सावधान नहीं हैं, तो आप DNS स्पूफिंग या DNS कैश पॉइज़निंग हमले की चपेट में आ सकते हैं। आपका बचाव क्या है? अपने निवारक उपायों या अनुभव को साझा करें और अन्य नेटिज़न्स को ऐसे हमलों से खुद को बचाने में मदद करें।