20 अप्रैल को मास्टरकार्ड ने दक्षिण अफ्रीका में अपने नए बायोमेट्रिक डेबिट कार्ड्स जारी करने की घोषणा की। कार्ड जारीकर्ता प्रौद्योगिकी को परिपक्व करने और समायोजन करने के लिए देश का उपयोग टेस्टिंग ग्राउंड के रूप में करना चाहता है इससे पहले कि इसे अन्य देशों में विस्तारित किया जाए।
लोगों द्वारा आम तौर पर सकारात्मक स्वागत के बावजूद जो संभवतः पहले से कहीं अधिक तेजी से भुगतान करने की संभावना का आनंद लेंगे, किसी को यह पूछना चाहिए कि क्या फिंगरप्रिंट्स पुराने जमाने के PIN नंबरों की तुलना में अनिवार्य रूप से अधिक सुरक्षित हैं। आखिरकार, यह एक दिया हुआ नहीं है कि प्रमाणीकरण विधियां जो अधिक सुविधाजनक और भविष्यवादी हैं, अधिक प्रभावी सुरक्षा प्रदान करती हैं।
बायोमेट्रिक ऑथेंटिकेशन एक मजबूत ट्रेंड है
पासवर्ड का उपयोग करके विशेषाधिकार प्राप्त जानकारी तक पहुंच प्राप्त करने की विधि प्राचीन काल से चली आ रही है जब प्रहरी अतिचारियों को एक वाक्यांश दोहराने की चुनौती देते थे ताकि यह निर्धारित किया जा सके कि उन्हें जाने दिया जाए या नहीं। डिजिटल युग में वे उपयोगकर्ता खातों की सुरक्षा बनाए रखने का एक सस्ता और आसान तरीका थे। फिंगरप्रिंटिंग के माध्यम से प्रमाणीकरण आमतौर पर केवल बड़े निगमों और राज्य संस्थानों के लिए रुचि का विषय था।
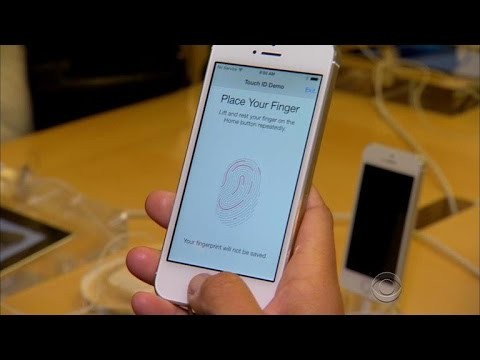
यह सब तब उलट गया जब Apple और Samsung ने अपने फोन पर फिंगरप्रिंट स्कैनर्स के साथ एक-दूसरे को पीछे छोड़ना शुरू किया। तब से विभिन्न हाई-एंड उत्पादों पर बायोमेट्रिक प्रमाणीकरण शामिल करना एक ट्रेंड बन गया है। Samsung का नवीनतम गैलेक्सी S8 तो आइरिस स्कैनर भी शामिल करता है।
लोग इस प्रमाणीकरण रूप पर भरोसा करते हैं क्योंकि यह अद्वितीय है। यह मान लेना सुरक्षित है कि एक संभावित हैकर के पास आपके जैसा फिंगरप्रिंट या आइरिस पैटर्न नहीं होगा। यह जानकर एक निश्चित आश्वासन की भावना होती है कि आप अपने डिवाइस और खातों से "जैविक रूप से बंधे" हैं, जो शायद उन कारणों में से एक है जिनकी वजह से मास्टरकार्ड ने इस भरोसे का उपयोग किया और अपने कार्ड्स पर फिंगरप्रिंट स्कैनर को लागू किया ताकि सुरक्षित, PIN-रहित भुगतान संभव हो सके।
चिंता का कारण क्यों है
मास्टरकार्ड का नवीनतम कदम इस बात पर कुछ सवाल उठाता है कि क्या आपके बैंक खाते जितना अंतरंग कुछ फिंगरप्रिंट से जुड़ा होना चाहिए बजाय PIN नंबर के। पहली नज़र में यह एक साउंड रणनीति लगती है। आपके फिंगरप्रिंट से सुरक्षित क्या हो सकता है? पारंपरिक चार अंकों के PIN नंबर में 10,000 संभावित विविधताएं हैं (0000 - 9999), जबकि एक फिंगरप्रिंट में कई अरब संभावित क्रमपरिवर्तन हैं। आप बाद वाले का अनुमान लगाने में कठिन समय लेंगे।
उस तर्क के साथ एक छोटी सी समस्या है: चोर और हैकर्स शायद ही कभी उनके द्वारा चुराए गए कार्ड के प्रमाणीकरण विवरणों का अनुमान लगाने की कोशिश करते हैं। इसमें बहुत अधिक ऊर्जा लगती है, और एक निश्चित संख्या में असफल प्रयासों के बाद बहुत सारे कार्ड लॉक हो जाते हैं। क्रेडेंशियल्स चुराने से अनुमान लगाने का काम खत्म हो जाता है। यह पता चलता है कि आप विभिन्न चतुर तरीकों से किसी व्यक्ति का PIN नंबर प्राप्त कर सकते हैं जैसे ATM पर नकली कीपैड इंस्टॉल करना या बस पीड़ित को उनके कंधे के ऊपर से टाइप करते हुए देखना।
प्रारंभ से, ऐसा प्रतीत होगा कि PIN नंबर बायोमेट्रिक्स की तुलना में स्पष्ट रूप से कम सुरक्षित हैं। फिंगरप्रिंट्स चोरी नहीं हो सकते, है ना?
गलत।
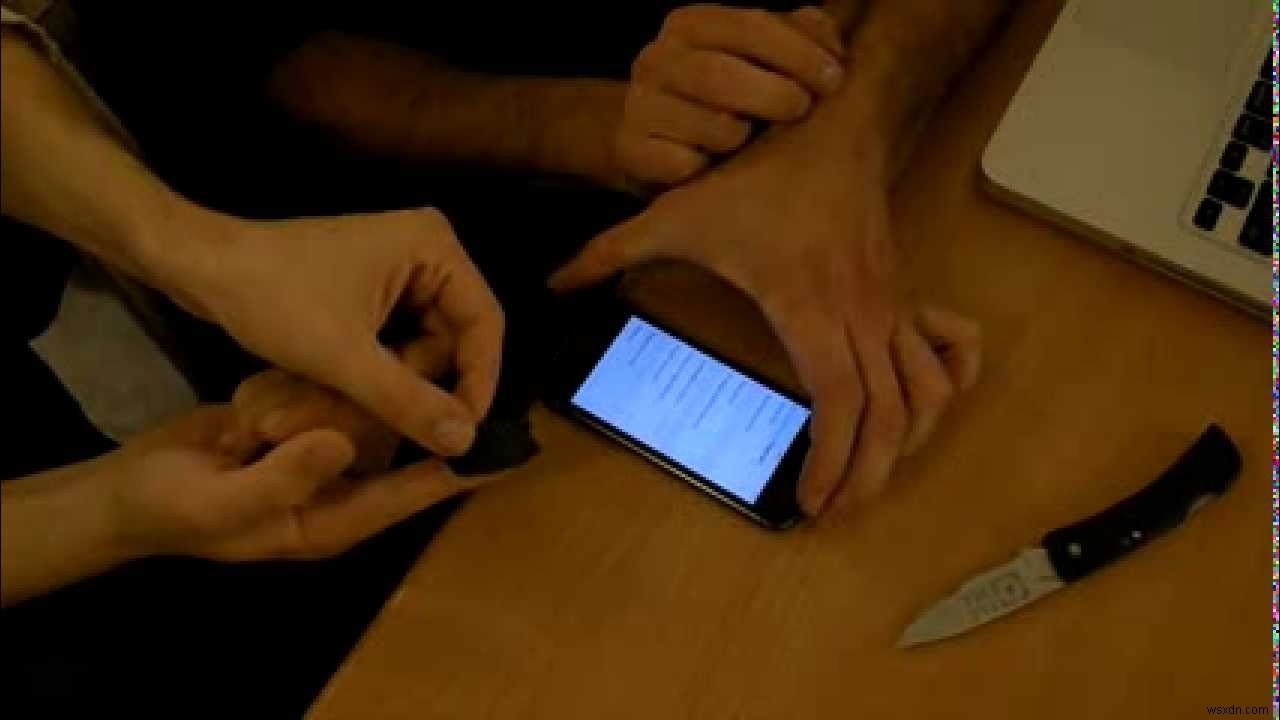
वास्तव में, फिंगरप्रिंट चुराना वास्तव में काफी आसान है। एक प्रसिद्ध हैकर जान किस्लर जर्मनी की रक्षा मंत्री उर्सुला वॉन डेर लेयेन की हाई-रेजोल्यूशन तस्वीरों से फिंगरप्रिंट डेटा निकालने और इसे इतनी अच्छी तरह से पुन: पेश करने में कामयाब रहे कि उनके किसी भी बायोमेट्रिकली-लॉक्ड डेटा तक पहुंच प्राप्त कर सकें।
उंगलियों के अंदर नस पैटर्न को मैप करके फिंगरप्रिंट स्कैनर्स को अधिक मजबूत बनाने के प्रयास भी स्विस शोधकर्ताओं द्वारा विशेष इमेजिंग तकनीकों का उपयोग करके इस विधि को बायपास करने के बाद बेकार साबित हुए। और, निश्चित रूप से, हम जुलाई 2015 में यूएस ऑफिस ऑफ पर्सनेल मैनेजमेंट के उल्लंघन को नहीं भूल सकते जब हैकर्स ने 21.5 मिलियन सोशल सिक्योरिटी नंबर चुराए। उस डेटा के साथ उन्होंने 5.6 मिलियन लोगों के फिंगरप्रिंट भी चुराए।
और यह क्यों मायने रखता है
जब मेरे द्वारा अभी उल्लेख किए गए जैसे विशाल डेटाबेस का उल्लंघन होता है और हैकर्स पासवर्ड चुराने में कामयाब होते हैं, तो प्रभाव काफी गंभीर होते हैं, लेकिन आप जल्दी से अपना पासवर्ड बदलकर क्षति को फैलने से रोक सकते हैं। लेकिन क्या होगा अगर आपका फिंगरप्रिंट चोरी हो जाए? आप उसे कैसे बदलेंगे?
यही मुद्दे का सार है: आपका फिंगरप्रिंट डेटा का एक अपरिवर्तनीय टुकड़ा है। आप इसके साथ पैदा हुए हैं, और वह आपके शेष जीवन के लिए आपके पास है। यही आपके आइरिस या किसी अन्य बायोमेट्रिक पहचानकर्ता के लिए भी लागू होता है। सबसे अच्छा आप उंगलियां बदल सकते हैं, लेकिन आपके पास केवल दस हैं। यदि आप एक हाई-प्रोफाइल लक्ष्य हैं या वेब पर आपकी कई हाई-रेजोल्यूशन तस्वीरें प्रकाशित हैं, तो आप वास्तव में उस वास्तविकता से नहीं बच सकते जो यह प्रस्तुत करता है।
जैसा कि यह पता चलता है, बायोमेट्रिक प्रमाणीकरण तब सबसे प्रभावी होता है जब इसका उपयोग अत्यधिक संवेदनशील और सुरक्षित वातावरण में उन लोगों द्वारा किया जाता है जिनके बहुत सार्वजनिक जीवन नहीं होते (उदाहरण के लिए सरकारी एजेंट)। उपभोक्ता प्रौद्योगिकी के हिस्से के रूप में, यह एक सुविधा है जो संभावित रूप से सुरक्षा का त्याग करती है। विडंबना यह है कि जैसे-जैसे आप अधिक सार्वजनिक व्यक्ति बनते हैं, आपका फिंगरप्रिंट कम सुरक्षित होता जाता है।
जैसा कि आज स्थिति है, बायोमेट्रिक्स में अपना सारा विश्वास रखना एक टिकिंग टाइम बम साबित हो सकता है जो कुछ वर्षों में एन्ट्रॉपी की स्थिति में पहुंच जाएगा जब हैकर्स बड़े फिंगरप्रिंट/आइरिस डेटाबेस तक पहुंच प्राप्त करना चाहेंगे।
क्या आपको लगता है कि उपभोक्ता प्रौद्योगिकी में उपयोग के लिए बायोमेट्रिक प्रमाणीकरण को सुरक्षित बनाने के तरीके हैं? कमेंट में हमें इसके बारे में सब बताएं!