सुरक्षा या सुविधा? ऐसा लगता है कि हम दोनों नहीं पा सकते, इसलिए हमें तय करना होगा कि हमारे लिए सबसे महत्वपूर्ण क्या है। यदि सुविधा जीतती है और Windows उचित रूप से सुरक्षित है, तो Windows में ऑटो-लॉगिन करने में सक्षम होना सहायक हो सकता है। यह Windows को बिना पासवर्ड के उपयोग करने से अधिक सुरक्षित है। हम डोमेन से जुड़े Windows 10 कंप्यूटर या स्टैंड-अलोन इकाइयों के लिए ऑटो-लॉगिन कॉन्फ़िगर कर सकते हैं।
SysInternals Autologon का उपयोग करके Windows 10 के लिए ऑटो-लॉगिन सक्षम करें
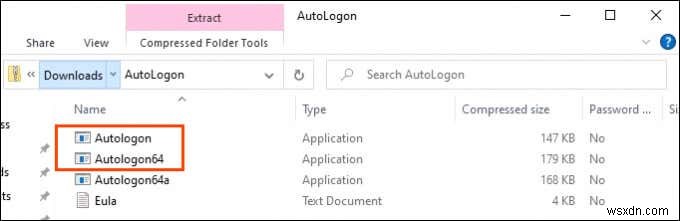
Windows 10 में ऑटो-लॉगिन सक्षम करने का सबसे सरल, सबसे आसान तरीका SysInternals Autologon का उपयोग करना है। SysInternals Autologon Microsoft द्वारा प्रदान किया गया एक छोटा एप्लिकेशन है। कई चीजों में मदद के लिए SysInternals टूल्स का एक सूट है, जिसमें Windows का समस्या निवारण शामिल है। https://docs.microsoft.com/en-us/sysinternals/downloads/autologon पर जाएं, इसे डाउनलोड करें, और फ़ोल्डर को अनज़िप करें।
- कंप्यूटर के लिए सही Autologon संस्करण चुनें। सादा Autologon 32-बिट Windows के लिए है और Autologon64 64-बिट Windows के लिए है।
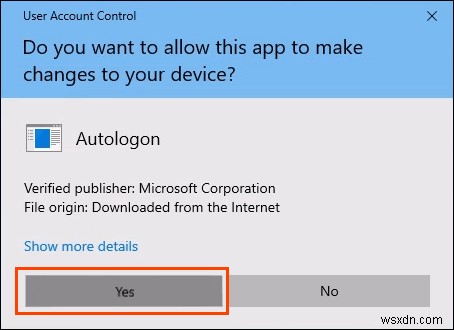
- एक उपयोगकर्ता खाता नियंत्रण (UAC) विंडो खुलेगी जो ऐप चलाने की अनुमति मांगेगी। हां चुनें।
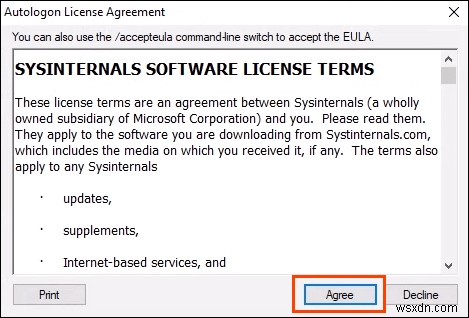
- Autologon लाइसेंस अनुबंध विंडो खुलती है। पढ़ें और जारी रखने के लिए सहमत चुनें।
- Autologon पहले से ही उपयोगकर्ता नाम और डोमेन से भरा होगा। उपयोगकर्ता के लिए पासवर्ड दर्ज करें और सक्षम चुनें।
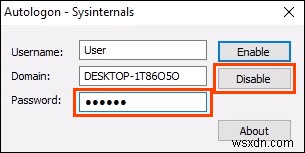
बाद में ऑटो-लॉगिन अक्षम करने के लिए, बस Autologon खोलें और अक्षम चुनें।
सेटिंग्स के माध्यम से Windows 10 वर्कग्रुप PC के लिए ऑटो-लॉगिन सक्षम करें
हो सकता है कि हम किसी ऐप का उपयोग करके ऑटो-लॉगिन सक्षम न करना चाहें। यह ठीक है, इसे मैन्युअल रूप से भी किया जा सकता है।
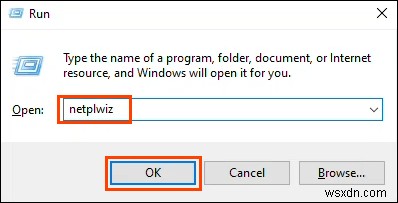
- Windows कुंजी + R दबाकर रन पैनल खोलें।
netplwiz
टाइप करें और Enter दबाएं। उपयोगकर्ता खाते विंडो खुल जाएगी।
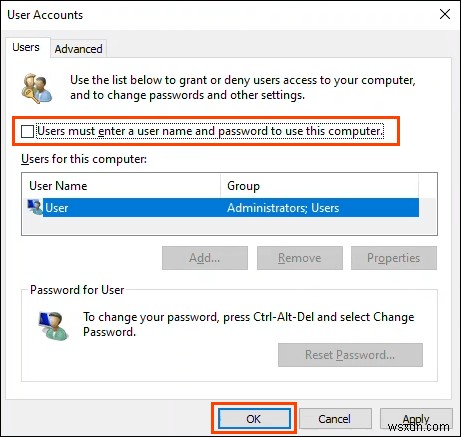
- उस बॉक्स को अनचेक करें जिस पर लिखा है उपयोगकर्ताओं को इस कंप्यूटर का उपयोग करने के लिए उपयोगकर्ता नाम और पासवर्ड दर्ज करना होगा। OK चुनें।
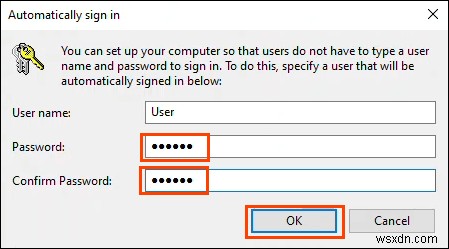
- स्वचालित रूप से साइन इन करें विंडो खुलेगी, जो उपयोगकर्ता नाम से पहले से भरी होगी। पासवर्ड और पुष्टि पासवर्ड दर्ज करें।
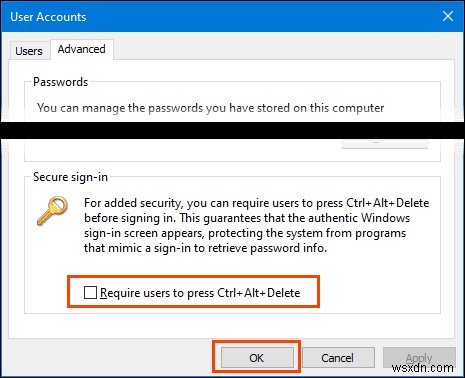
एक बार जब हम उपयोगकर्ता खाते विंडो में वापस आ जाएं, तो उन्नत टैब चुनें। उपयोगकर्ताओं को लॉगिन करने के लिए Ctrl + Alt + Delete दबाने की आवश्यकता है ढूंढें और सुनिश्चित करें कि यह अनचेक है। OK चुनें और अगले लॉगिन पर, Windows पासवर्ड नहीं मांगेगा।
उपयोगकर्ता चेकबॉक्स आवश्यक सक्षम कैसे करें
क्या होगा यदि चेकबॉक्स वहां नहीं है? यह Windows 10 में आम है। चेकबॉक्स वापस पाने के कुछ तरीके हैं, लेकिन केवल एक तरीका गारंटीकृत काम करता है। इसके लिए Windows रजिस्ट्री संपादित करना आवश्यक है। कोई भी परिवर्तन करने से पहले हमेशा रजिस्ट्री का बैकअप लें।
- Windows कुंजी + R दबाकर रन पैनल खोलें।
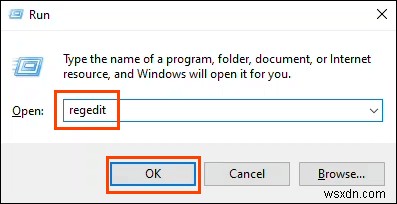
- regedit टाइप करें और Enter दबाएं।
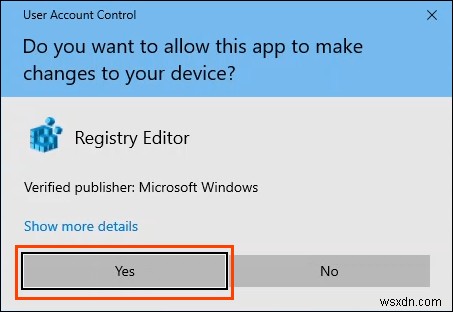
एक उपयोगकर्ता खाता नियंत्रण (UAC) विंडो खुलती है जो पूछती है, क्या आप इस ऐप को अपने डिवाइस में परिवर्तन करने की अनुमति देना चाहते हैं? हां चुनें।
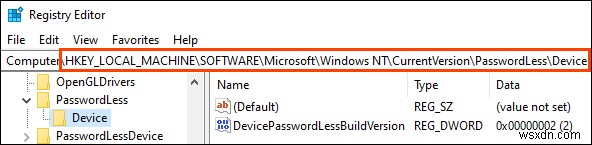
- जब रजिस्ट्री संपादक विंडो खुलती है, तो HKEY_LOCAL_MACHINE > SOFTWARE > Microsoft > Windows NT > CurrentVersion > PasswordLess > Device पर नेविगेट करें।
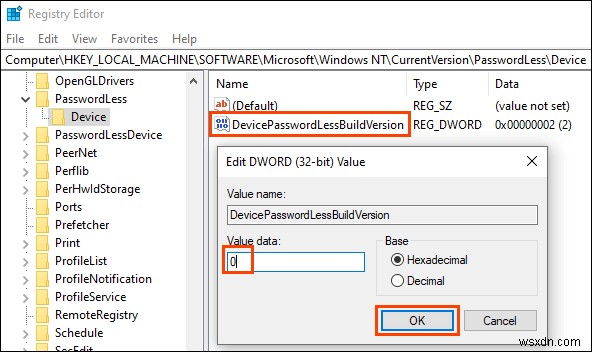
- DevicePasswordLessBuildVersion कुंजी पर डबल-क्लिक करें और मान डेटा को 2 से 0 में बदलें। OK चुनें।
रजिस्ट्री संपादक बंद करें और कंप्यूटर को पुनरारंभ करें।
यदि रजिस्ट्री कुंजी मौजूद नहीं है, तो इसे बनाया जा सकता है। CMD प्रॉम्प्ट या PowerShell को व्यवस्थापक के रूप में खोलें।
कमांड reg ADD “HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\PasswordLess\Device” /v DevicePasswordLessBuildVersion /t REG_DWORD /d 0 /f दर्ज करें और Enter दबाएं।
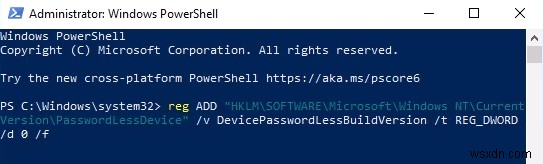
जब प्रतिक्रिया ऑपरेशन सफलतापूर्वक पूरा हुआ दिखाई दे, तो कंप्यूटर को पुनरारंभ करें।
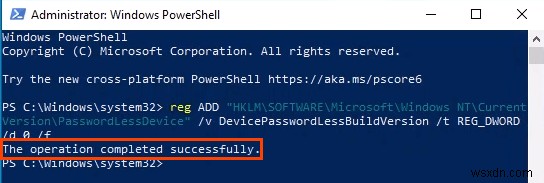
- एक बार कंप्यूटर पुनरारंभ हो जाने पर, ऊपर netplwiz कमांड से संबंधित चरणों से गुजरें। उपयोगकर्ताओं को इस कंप्यूटर का उपयोग करने के लिए उपयोगकर्ता नाम और पासवर्ड दर्ज करना होगा चेकबॉक्स अब वहां है।
डोमेन में Windows 10 PC के लिए ऑटो-लॉगिन सक्षम करें
यह रोजमर्रा के उपयोग के लिए अनुशंसित नहीं है। उचित सुरक्षा सावधानियों के बिना ऑटो-लॉगिन सक्षम करने से डोमेन से समझौता हो सकता है। यह डिस्प्ले सिस्टम के लिए उपयोगी हो सकता है, जैसे फास्ट-फूड रेस्तरां या हवाई अड्डों में।
बिजली कटौती के मामले में, डिवाइस पुनरारंभ होने पर स्वचालित रूप से वापस लॉग इन हो जाएंगे। आदर्श स्थिति यह है कि डिवाइस पर एक निर्बाध बिजली आपूर्ति (UPS) हो।
हम जो परिवर्तन करेंगे, उन्हें एक समूह नीति ऑब्जेक्ट (GPO) के रूप में किया जा सकता है जिसे डोमेन के भीतर आवश्यकतानुसार लागू किया जा सकता है।
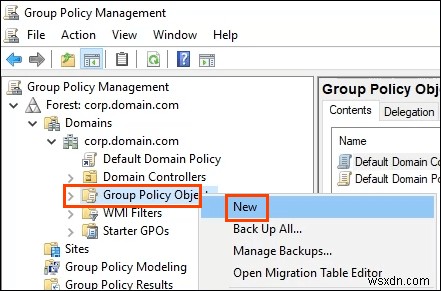
- डोमेन कंट्रोलर पर, समूह नीति प्रबंधन खोलें और डोमेन > आपका डोमेन > समूह नीति ऑब्जेक्ट्स पर नेविगेट करें। एक बार वहां, समूह नीति ऑब्जेक्ट्स पर राइट-क्लिक करें और नया चुनें।
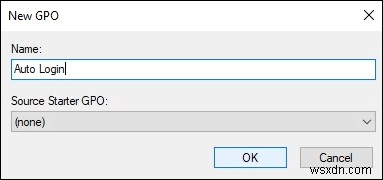
- नए GPO के लिए एक वर्णनात्मक नाम दर्ज करें, जैसे ऑटो लॉगिन, और OK चुनें।
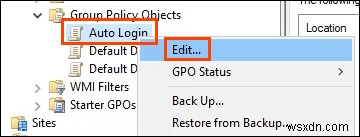
- ऑटो लॉगिन GPO पर राइट-क्लिक करें और संपादित करें… चुनें।
- समूह नीति प्रबंधन संपादक खुलता है। कंप्यूटर कॉन्फ़िगरेशन > प्राथमिकताएं > Windows सेटिंग्स > रजिस्ट्री पर नेविगेट करें।
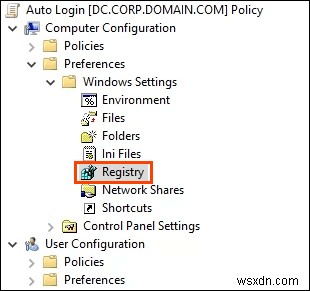
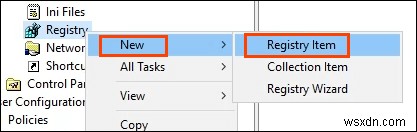
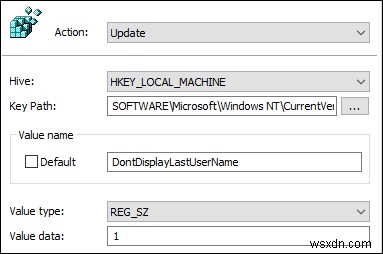
- रजिस्ट्री पर राइट-क्लिक करें और नया > रजिस्ट्री आइटम चुनें। हम इस प्रक्रिया के भाग के साथ 5 रजिस्ट्री कुंजियां बनाएंगे। हम पहले वाले से गुजरेंगे। नीचे दिए गए गुणों के साथ अन्य 4 रजिस्ट्री कुंजियों के लिए चरणों को तदनुसार दोहराएं।
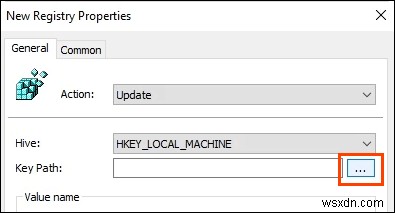
- नई रजिस्ट्री गुण में, कार्रवाई को अपडेट और हाइव को HKEY_LOCAL_MACHINE (HKLM) के रूप में छोड़ें। कुंजी पथ फ़ील्ड के आगे दीर्घवृत्त या तीन-डॉट्स (…) चुनें। रजिस्ट्री आइटम ब्राउज़र विंडो खुलती है।
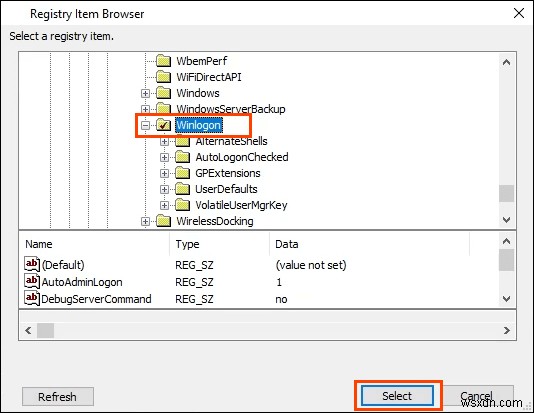
HKLM > SOFTWARE > Microsoft > Windows NT > CurrentVersion > Winlogon पर नेविगेट करें फिर पथ को कुंजी के रूप में सेट करने के लिए चुनें चुनें।
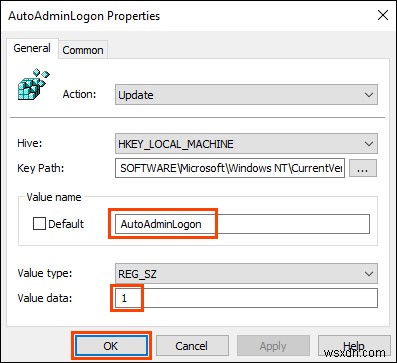
- नई रजिस्ट्री गुण विंडो में वापस, मान नाम फ़ील्ड में AutoAdminLogon दर्ज करें। मान प्रकार को डिफ़ॉल्ट REG_SZ पर छोड़ें और मान डेटा फ़ील्ड में 1 दर्ज करें। 1 का अर्थ है AutoAdminLogon सक्षम करें। यदि हम इसे अक्षम करना चाहते हैं, तो हम इसे शून्य (0) में बदल देंगे। रजिस्ट्री सेटिंग को GPO में सेट करने के लिए OK चुनें।
निम्नलिखित मानों का उपयोग करके चरण 5 से 7 दोहराएं:
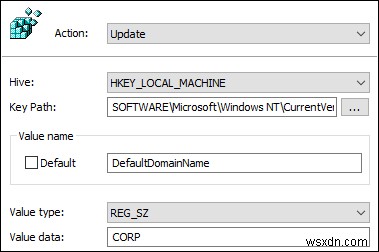
ऑटोलॉगन द्वारा उपयोग किए जाने वाले डोमेन नाम को सेट करने के लिए:
कुंजी पथ: HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
मान प्रकार: REG_SZ
मान नाम: DefaultDomainName
मान डेटा: आपका डोमेन नाम – इस उदाहरण में, यह CORP है
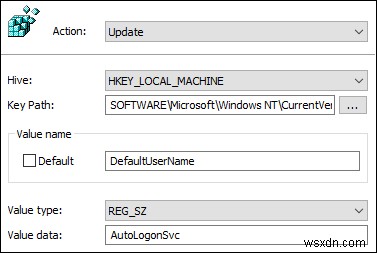
ऑटोलॉगन द्वारा उपयोग किए जाने वाले डिफ़ॉल्ट उपयोगकर्ता नाम को सेट करने के लिए:
कुंजी पथ: HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
मान प्रकार: REG_SZ
मान नाम: DefaultUserName
मान डेटा: आपका उपयोगकर्ता नाम – इस उदाहरण में, यह AutoLogonSvc है
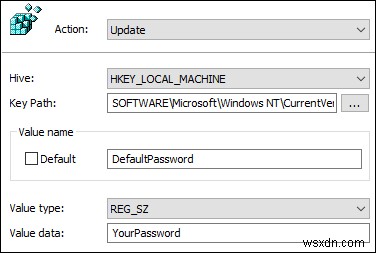
ऑटोलॉगन द्वारा उपयोग किए जाने वाले डिफ़ॉल्ट पासवर्ड को सेट करने के लिए:
कुंजी पथ: HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
मान प्रकार: REG_SZ
मान नाम: DefaultPassword
मान डेटा: पिछली कुंजी में सेट किए गए उपयोगकर्ता का पासवर्ड
पुनरारंभ पर उपयोगकर्ता नाम दिखाए जाने से रोकने के लिए:
कुंजी पथ: HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
मान प्रकार: REG_SZ
मान नाम: DontDisplayLastUserName
मान डेटा: 1
- एक बार कुंजियाँ बन जाने और नीचे दिखाए गए क्रम में होने पर, समूह नीति प्रबंधन विंडो में GPO को वांछित समूहों पर खींचकर और छोड़कर लागू करें।
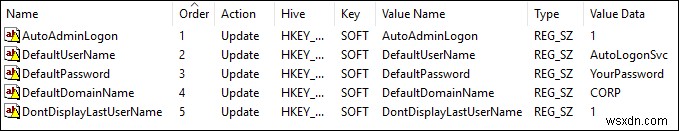
अगली बार डिवाइस पुनरारंभ होने पर, वे GPO को चुन लेंगे और इसे अपनी रजिस्ट्री में लागू करेंगे।
ध्यान दें कि पासवर्ड सादे पाठ में संग्रहीत किया गया था। डोमेन में ऑटोलॉगन का उपयोग करते समय बेहद सावधान रहें। यदि कोई रजिस्ट्री संपादक खोल सकता है, तो वे पासवर्ड और उपयोगकर्ता नाम पढ़ सकते हैं। अब उनके पास उन क्रेडेंशियल्स के साथ सुलभ किसी भी चीज़ तक पहुंच होगी। दो सावधानियां बरती जा सकती हैं; किसी को भी रजिस्ट्री संपादक तक पहुंचने से रोकें और ऑटोलॉगन के लिए सीमित अनुमतियों वाले सेवा खाते का उपयोग करें।
क्या आप ऑटो-लॉगिन का उपयोग करेंगे?
अब जब आप जानते हैं कि ऑटो-लॉगिन कैसे कॉन्फ़िगर किया जाता है, तो आप इसका उपयोग किस पर करने जा रहे हैं? क्या आप पहले से ही ऑटो-लॉगिन का उपयोग करते हैं? यदि हां, तो किस परिदृश्य में और क्या आप किसी ऐसी चीज़ के बारे में जानते हैं जिसके बारे में हमें पता होना चाहिए? हमें नीचे टिप्पणियों में बताना अच्छा लगेगा।