पहले, मैंने वर्कग्रुप मोड में विंडोज के लिए उपयोगकर्ता गतिविधियों को ट्रैक करने के बारे में पोस्ट किया था। आज, मुझे पता चला कि लोकल एडमिनिस्ट्रेटर अकाउंट डिफ़ॉल्ट रूप से अक्षम है, निश्चित रूप से वर्कग्रुप मोड में। वर्कग्रुप मोड में की गई सेटिंग्स एक्टिव डायरेक्टरी डोमेन से अलग होती हैं। इसलिए, विंडोज 11/10 या विंडोज 8.1/8 एंटरप्राइज या प्रो में बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम करने की प्रक्रिया के लिए एक अलग दृष्टिकोण की आवश्यकता होती है।
एक एडमिनिस्ट्रेटर अकाउंट सिस्टम की सभी गतिविधियों को प्रबंधित करने के लिए पदानुक्रम में शीर्ष पर होता है। चूंकि लोकल एडमिनिस्ट्रेटर अकाउंट डिफ़ॉल्ट रूप से अक्षम है, इसलिए इसे सक्षम करने के लिए, हमें उस उपयोगकर्ता की आवश्यकता होती है जो डिफ़ॉल्ट एडमिनिस्ट्रेटर ग्रुप का हिस्सा हो। वह नीचे बताए गए चरणों का उपयोग करके आसानी से बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम कर सकता है:
वर्कग्रुप मोड में लोकल एडमिनिस्ट्रेटर अकाउंट सक्रिय करें
1. विंडोज की + R संयोजन दबाएं, रन डायलॉग बॉक्स में lusrmgr.msc टाइप करें, और एंटर दबाकर लोकल यूजर्स एंड ग्रुप्स स्नैप-इन खोलें।
2. लोकल यूजर्स एंड ग्रुप्स विंडो में, बाएं फलक से यूजर्स पर क्लिक करें, फिर केंद्र फलक में एडमिनिस्ट्रेटर पर राइट-क्लिक करें। प्रॉपर्टीज चुनें।
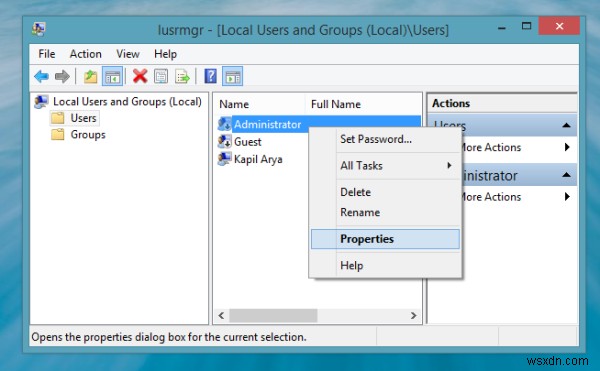
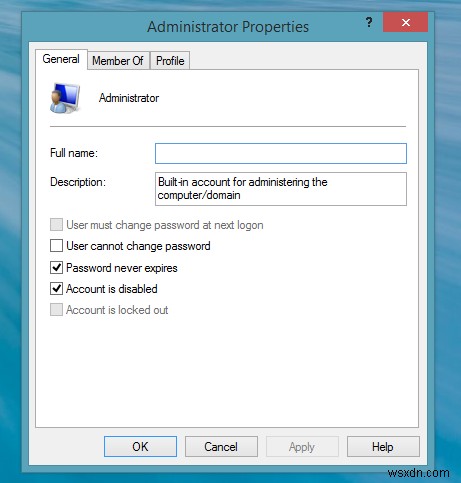
3. एडमिनिस्ट्रेटर प्रॉपर्टीज विंडो में, विकल्प अकाउंट अक्षम है को अनचेक करें। अप्लाई और फिर ओके पर क्लिक करें।
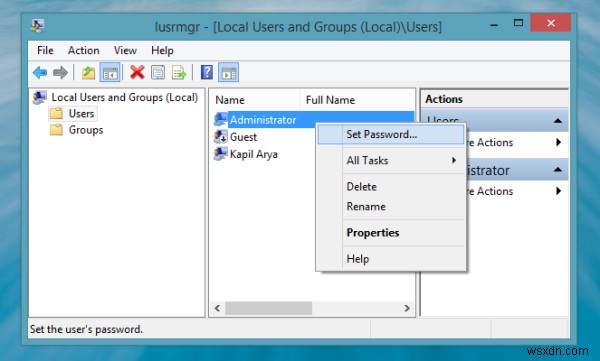
4. फिर से एडमिनिस्ट्रेटर पर राइट-क्लिक करें और निम्न विंडो में पासवर्ड सेट करें चुनें:
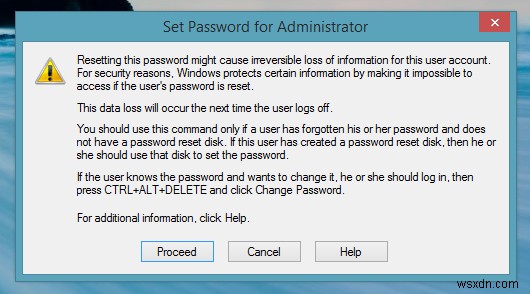
5. अब निम्न विंडो में आगे बढ़ें पर क्लिक करें:
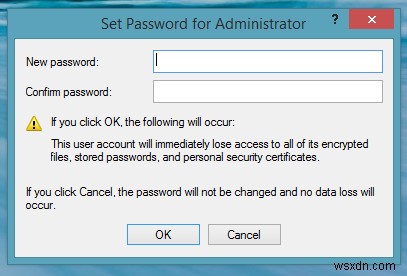
6. अंत में, निम्न विंडो में एक मजबूत पासवर्ड दर्ज करें। ओके पर क्लिक करें।
इस तरह, बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट सक्रिय हो जाता है। आपको एडमिनिस्ट्रेटर को सिस्टम में किए गए परिवर्तन के बारे में सूचित करना चाहिए।
आशा है कि आपको लेख उपयोगी लगा होगा!