नया साल नई शुरुआत लाए, इसके लिए बहुत कुछ। 2017 हमारे लिए वानाक्राई रैंसमवेयर और इक्विफैक्स हैक जैसी सुरक्षा कमजोरियां लाया, लेकिन 2018 की शुरुआत में चीजें ज्यादा बेहतर नहीं हुईं।
हमने नए साल का स्वागत ही किया था कि अगला सुरक्षा बम सुर्खियों में आ गया। और यह केवल एक दोष नहीं था, बल्कि दो थे। मेल्टडाउन और स्पेक्टर उपनाम से जाने जाने वाले, ये कमजोरियां कंप्यूटर माइक्रोप्रोसेसरों से उत्पन्न होती हैं। गंभीरता और संभावित रूप से प्रभावित लोगों की संख्या के मामले में, विशेषज्ञों ने उनकी तुलना 2014 के हार्टब्लीड बग से की है।
ये बग सभी डेस्कटॉप ऑपरेटिंग सिस्टम पर हमला कर सकते हैं, लेकिन इस लेख में हम केवल विंडोज पर ध्यान केंद्रित करेंगे। आइए देखें कि ये कमजोरियां कैसे काम करती हैं और आप कैसे बता सकते हैं कि उन्होंने आपको प्रभावित किया है या नहीं।
मेल्टडाउन और स्पेक्टर: एक करीबी नजर
इससे पहले कि हम बताएं कि अपने सिस्टम पर दोनों बग्स का पता कैसे लगाएं, आइए एक पल रुककर पूरी तरह समझ लें कि ये दो कमजोरियां क्या हैं और कैसे काम करती हैं।
सुरक्षा शोधकर्ताओं के उसी समूह ने दोनों समस्याओं को खोजने के लिए जिम्मेदार थे। एक प्राथमिक स्तर पर, वे प्रोसेसर आर्किटेक्चर में दोष हैं (यानी ट्रांजिस्टर, लॉजिक यूनिट, और अन्य छोटे घटक जो एक प्रोसेसर को कार्य करने के लिए एक साथ काम करते हैं)।
यह दोष एक संभावित हैकर को लगभग किसी भी डेटा को उजागर करने की अनुमति देता है जिसे कंप्यूटर प्रोसेस करता है। इसमें पासवर्ड, एन्क्रिप्टेड मैसेज, व्यक्तिगत जानकारी, और कुछ भी जो आप सोच सकते हैं शामिल है।
मेल्टडाउन केवल इंटेल प्रोसेसर को प्रभावित करता है। चिंताजनक रूप से, यह बग 2011 से मौजूद है। यह आउट-ऑफ-ऑर्डर एक्जीक्यूशन (OOOE) प्रक्रिया के हिस्से का उपयोग करके CPU के कैश स्टेट को बदलता है। फिर यह मेमोरी की सामग्री को डंप कर सकता है जब वह आमतौर पर दुर्गम होती।
स्पेक्टर इंटेल, AMD, और ARM प्रोसेसर पर हमला कर सकता है, और इस प्रकार फोन, टैबलेट, और स्मार्ट डिवाइस को भी प्रभावित कर सकता है। यह एक प्रोसेसर के स्पेक्युलेटिव एक्जीक्यूशन और ब्रांच प्रेडिक्शन का उपयोग कैश अटैक के साथ संयोजन में करके ऐप्स को प्रोटेक्टेड मेमोरी क्षेत्र के भीतर छिपी जानकारी प्रकट करने के लिए धोखा देता है।
स्पेक्टर अटैक को मशीन-दर-मशीन आधार पर कस्टमाइज करने की आवश्यकता होती है, जिसका अर्थ है कि उन्हें निष्पादित करना कठिन है। हालांकि, क्योंकि यह उद्योग में एक स्थापित अभ्यास पर आधारित है, इसे ठीक करना भी कठिन है।
क्या आपका विंडोज 10 पीसी मेल्टडाउन से प्रभावित है?
शुक्र है, माइक्रोसॉफ्ट ने एक आसान पावरशेल स्क्रिप्ट प्रकाशित की है जिसे आप अपने सिस्टम पर चला सकते हैं। नीचे दिए गए चरणों का पालन करें और आप अपने सिस्टम पर एक अतिरिक्त मॉड्यूल इंस्टॉल और सक्रिय कर सकते हैं। परिणाम इंगित करेंगे कि क्या आपको आगे कदम उठाने की आवश्यकता है।
सबसे पहले, पावरशेल को एडमिनिस्ट्रेटर के रूप में चलाएं: विंडोज की + Q दबाएं या स्टार्ट मेनू खोलें, पावरशेल टाइप करें, पहले परिणाम (विंडोज पावरशेल, डेस्कटॉप ऐप) पर राइट-क्लिक करें और रन एज एडमिनिस्ट्रेटर चुनें।
पावरशेल लोड होने के बाद, अपने पीसी पर मेल्टडाउन से प्रभावित है या नहीं, यह जानने के लिए इन चरणों का पालन करें। ध्यान दें कि आप कमांड को पावरशेल में कॉपी-पेस्ट कर सकते हैं।
- इंस्टॉल-मॉड्यूल स्पेक्यूलेशनकंट्रोल दर्ज करें और कमांड चलाने के लिए एंटर दबाएं।
- न्यूगेट प्रोवाइडर प्रॉम्प्ट की पुष्टि करने के लिए Y यस के लिए दर्ज करें और एंटर दबाएं।
- अनट्रस्टेड रिपॉजिटरी प्रॉम्प्ट के लिए भी ऐसा ही करें।
- अगला, सेट-एक्जीक्यूशनपॉलिसी $सेवएक्जीक्यूशनपॉलिसी -स्कोप करंटयूजर टाइप करें और एंटर दबाएं।
- जब इंस्टॉलेशन पूरा हो जाए, तो इंपोर्ट-मॉड्यूल स्पेक्यूलेशनकंट्रोल टाइप करें और एंटर दबाएं।
- अंत में, गेट-स्पेक्यूलेशनकंट्रोलसेटिंग्स टाइप करें और एंटर दबाएं।
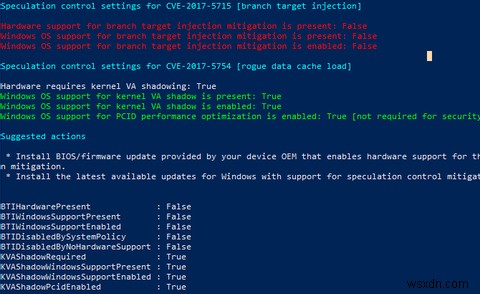
इन कमांड को चलाने के बाद, आउटपुट परिणाम में परिणाम देखें — यह या तो ट्रू या फॉल्स होगा।
यदि आपको केवल ट्रू संदेश दिखाई देते हैं, बधाई हो, आप सुरक्षित हैं और आगे कोई कार्रवाई करने की आवश्यकता नहीं है। यदि फॉल्स आता है, तो आपका सिस्टम कमजोर है, और आपको आगे कार्रवाई करने की आवश्यकता है। परिणामों में दिखाए गए सजेस्टेड एक्शन्स को नोट करना सुनिश्चित करें। जैसा कि ऊपर स्क्रीनशॉट में दिखाया गया है, हमारे टेस्ट कंप्यूटर को BIOS/फर्मवेयर अपडेट की आवश्यकता है और फिर भी विंडोज अपडेट के माध्यम से प्रदान किए गए पैच को इंस्टॉल करना बाकी है।
आप मेल्टडाउन से खुद को कैसे बचा सकते हैं?
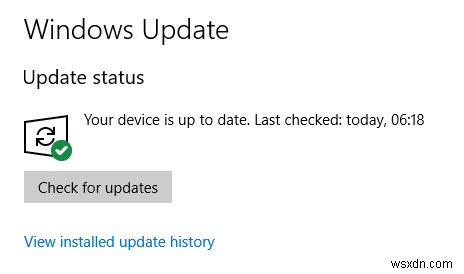
कंपनी के श्रेय के लिए, माइक्रोसॉफ्ट ने मूल रूप से मेल्टडाउन के लिए पैच जारी करने में तेजी दिखाई। आप इसे विंडोज अपडेट टूल (सेटिंग्स > अपडेट एंड सिक्योरिटी > विंडोज अपडेट > चेक फॉर अपडेट्स) के माध्यम से पा सकते हैं। आपको विंडोज बिल्ड 16299 के लिए पैच KB4056892 डाउनलोड और इंस्टॉल करना होगा।
चिंताजनक रूप से, पैच कुछ एंटीवायरस सूट के साथ असंगत है। यह केवल तभी काम करता है जब आपके सुरक्षा सॉफ्टवेयर के ISV ने विंडोज रजिस्ट्री में अलाउ रेगकी को अपडेट किया हो।
आपको अपना ब्राउजर भी अपडेट करना चाहिए। गूगल ने क्रोम 64 में मेल्टडाउन को पैच किया है और मोजिला ने फायरफॉक्स को वर्जन 57 (क्वांटम) में अपडेट किया है। माइक्रोसॉफ्ट ने एज के नवीनतम संस्करण को भी पैच किया है। यदि आप नॉन-मेनस्ट्रीम ऐप उपयोग करते हैं तो अपने ब्राउजर के डेवलपर से जांच करें।
अंत में, आपको अपने सिस्टम के BIOS और फर्मवेयर को अपडेट करने की आवश्यकता है। कुछ कंप्यूटर निर्माता विंडोज के भीतर एक ऐप शामिल करते हैं ताकि आप ऐसे अपडेट के लिए जल्दी से जांच कर सकें। यदि आपके पीसी निर्माता ने एक सप्लाई नहीं किया, या यदि आपने इसे डिलीट कर दिया, तो आप कंपनी की वेबसाइट पर अपडेट ढूंढ सकते हैं।
आप स्पेक्टर से खुद को कैसे बचा सकते हैं?
मेल्टडाउन अधिक तत्काल खतरा है और हैकर्स द्वारा शोषण करने के लिए दो बग्स में से आसान है। हालांकि, स्पेक्टर को ठीक करना कठिन है।
जिस तरह से स्पेक्टर काम करता है, उसे ठीक करने के लिए कंपनियों को प्रोसेसर बनाने के तरीके को पूरी तरह से रीडिजाइन करने की आवश्यकता होगी। उस प्रक्रिया में वर्षों लग सकते हैं, और वर्तमान प्रोसेसर पुनरावृत्ति के पूरी तरह से प्रचलन से बाहर होने में दशकों लग सकते हैं।
लेकिन इसका मतलब यह नहीं है कि इंटेल ने अपने ग्राहकों को खुद को बचाने के तरीके पेश करने की कोशिश नहीं की। दुर्भाग्य से, प्रतिक्रिया अव्यवस्थित रही है।
मध्य जनवरी में, इंटेल ने एक स्पेक्टर पैच जारी किया। तुरंत, विंडोज यूजर्स ने शिकायत करना शुरू कर दिया कि पैच बगी था; यह उनके कंप्यूटर को अप्रत्याशित समय पर रैंडमली रीबूट करने के लिए मजबूर कर रहा था। इंटेल की प्रतिक्रिया दूसरा पैच जारी करना था। इसने समस्या ठीक नहीं की; रीबूट समस्याएं जारी रहीं।
इस बिंदु पर, लाखों यूजर्स ने पैच इंस्टॉल कर लिया था। इंटेल ने ग्राहकों को तब तक कोई भी पैच डाउनलोड न करने के लिए कहा जब तक वह समस्या ठीक न कर सके। लेकिन विंडोज यूजर्स के लिए एक समस्या थी। इंटेल पैच विंडोज अपडेट ऐप के माध्यम से डिलीवर किया जा रहा था। यूजर्स अनजाने में इसे इंस्टॉल करते रहे; आखिरकार, हम सभी जानते हैं कि वर्तमान विंडोज अपडेट प्रक्रिया कितनी अपारदर्शी है।
जहां रैंडम रीबूट निश्चित रूप से कष्टप्रद हैं, बगी पैच का सबसे चिंताजनक हिस्सा डेटा हानि की संभावना थी। इंटेल के अपने शब्दों में, "इसने अपेक्षा से अधिक रीबूट और अन्य अप्रत्याशित सिस्टम व्यवहार का कारण बना [...] जिसके परिणामस्वरूप डेटा हानि या भ्रष्टाचार हो सकता है।"
जनवरी के अंत तक तेजी से आगे बढ़ें, और माइक्रोसॉफ्ट को हस्तक्षेप करने के लिए मजबूर होना पड़ा। कंपनी ने एक अत्यधिक असामान्य कदम उठाया। इसने विंडोज 7, 8.1, और 10 के लिए एक आउट-ऑफ-बैंड आपातकालीन सुरक्षा अपडेट जारी किया जो इंटेल के पैच को पूरी तरह से अक्षम करता है।
माइक्रोसॉफ्ट फिक्स कैसे इंस्टॉल करें
दुर्भाग्य से, नया पैच विंडोज अपडेट ऐप के माध्यम से उपलब्ध नहीं होगा। आपको इसे मैन्युअली इंस्टॉल करना होगा।
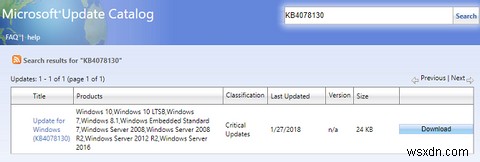
शुरू करने के लिए, माइक्रोसॉफ्ट अपडेट कैटलॉग पर जाएं। आपको विंडोज के लिए अपडेट (KB4078130) ढूंढना होगा। जब तैयार हों, डाउनलोड पर क्लिक करें।
अगला, [टेक्स्ट की स्ट्रिंग].EXE फाइल पर क्लिक करें।
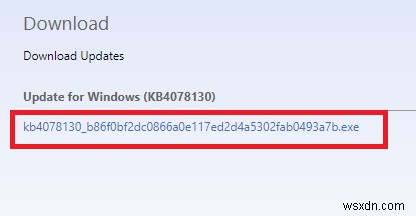
फाइल बहुत छोटी है और डाउनलोड होने में केवल कुछ सेकंड लगेंगे। डाउनलोड पूरा होने पर, EXE फाइल पर डबल-क्लिक करें और ऑन-स्क्रीन निर्देशों का पालन करें।
तो, भविष्य के बारे में क्या? यदि आप साथ चल रहे हैं, तो आपको एहसास होगा कि प्रभावित यूजर्स वापस वहीं हैं जहां से शुरू हुए थे: उजागर और असुरक्षित।
उम्मीद है, इंटेल आने वाले हफ्तों में एक अधिक सफल पैच जारी करेगा। तब तक, आपको इंतजार करना होगा।
क्या मेल्टडाउन और स्पेक्टर आपको चिंतित करते हैं?
चिंतित महसूस करना समझ में आता है। आखिरकार, हमारे कंप्यूटर सचमुच हमारे जीवन की चाबियां रखते हैं।
लेकिन तथ्यों से सांत्वना लेना भी महत्वपूर्ण है। आपके स्पेक्टर अटैक का शिकार होने की संभावना बहुत कम है। एक हैकर को अनिर्दिष्ट रिटर्न के लिए जितना समय और प्रयास लगाना पड़ता है, वह आपको एक अनाकर्षक प्रस्ताव बनाता है।
और बड़ी टेक कंपनियों को दोनों मुद्दों के बारे में 2017 के मध्य से पता है। उनके पास पैच तैयार करने और सर्वोत्तम तरीके से प्रतिक्रिया देने के लिए पर्याप्त समय था।
तथ्यों के बावजूद, क्या मेल्टडाउन और स्पेक्टर खतरे अभी भी आपको चिंतित करते हैं? आप नीचे कमेंट सेक्शन में अपने विचार और राय बता सकते हैं।