Microsoft के अनुसार, Google Chrome, Mozilla Firefox, Microsoft Edge, और Yandex वेब ब्राउज़र्स को लक्षित करने वाला एक चल रहा मैलवेयर अभियान दुनिया भर के कंप्यूटरों को प्रभावित कर रहा है।
मई 2020 से सक्रिय इस अभियान को अगस्त में अपने चरम पर प्रतिदिन 30,000 से अधिक डिवाइसेज पर देखा गया और यह आपके सर्च इंजन परिणाम पृष्ठ में विज्ञापन इंजेक्ट करने के लिए डिज़ाइन किया गया है।
विज्ञापन-इंजेक्टिंग मैलवेयर हजारों कंप्यूटर्स को प्रभावित करता है
Microsoft 365 डिफेंडर रिसर्च टीम ब्लॉग पर एक पोस्ट में, कंपनी ने विस्तार से बताया कि कैसे उन्होंने मई 2020 की शुरुआत से मैलवेयर को ट्रैक किया, इसे दुनिया भर में फैलते हुए देखा।
मैलवेयर का प्रकार Adrozek के नाम से जाना जाता है। Adrozek मैलवेयर परिवार ब्राउज़र एक्सटेंशन जोड़ता है, आपके सर्च परिणामों में विज्ञापन इंजेक्ट करने के लिए ब्राउज़र सेटिंग्स बदलता है, और एक विशिष्ट DLL को संशोधित करके अनडिटेक्टेड रहता है।
यदि Adrozek मैलवेयर का पता नहीं चलता है, तो यह आपके सर्च इंजन में अपेक्षित विज्ञापनों से ऊपर विज्ञापन इंजेक्ट करेगा। निम्न Microsoft छवि अंतर को दर्शाती है:
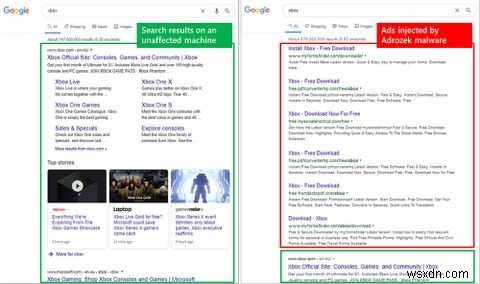
सर्च परिणामों में डाले गए विज्ञापनों में सहबद्ध साइटों के लिंक शामिल हैं, जहां हमलावर पेज पर भेजे गए ट्रैफिक की मात्रा या पेज क्लिक के माध्यम से पैसा कमा सकता है। सबसे खराब स्थिति में, कोई सीधी खरीदारी कर सकता है, जिससे पहचान और क्रेडिट कार्ड धोखाधड़ी जैसे संभावित खतरनाक मुद्दे खुल सकते हैं।
इसके अलावा, कुछ ब्राउज़र्स पर, Adrozek अधिक खतरनाक है। Mozilla Firefox पर, Adrozek एक अतिरिक्त मॉड्यूल को सक्रिय कर सकता है जो क्रेडेंशियल चोरी की अनुमति देता है। संक्षेप में, यह आपके ब्राउज़र में सहेजे गए पासवर्ड चुराता है और उन्हें हमलावर को भेजता है।
Adrozek मुख्य रूप से यूरोप पर केंद्रित है, दक्षिण एशिया और दक्षिण पूर्व एशिया में एक और भारी एकाग्रता के साथ। Microsoft की रिपोर्ट के अनुसार, यह एक "निरंतर, दूरगामी अभियान" से अपेक्षित है।
Microsoft ने 159 अद्वितीय डोमेन ट्रैक किए, प्रत्येक डोमेन औसतन 17,300 URL होस्ट करता है। प्रत्येक URL औसतन 15,300 अद्वितीय, पॉलीमॉर्फिक मैलवेयर सैंपल होस्ट करता है।
Adrozek आपके सिस्टम पर कैसे पहुंचता है?
कुछ ऐसा जो Adrozek को अन्य समान ब्राउज़र-आधारित मैलवेयर से अलग करता है वह है ड्राइव-बाय डाउनलोड।
इस मामले में, ड्राइव-बाय डाउनलोड उस क्षण को संदर्भित करता है जब इंस्टॉलर आपके डाउनलोड बटन को दबाए बिना या अन्यथा आपकी मशीन पर दिखाई देता है। जब चलाया जाता है, तो इंस्टॉलर एक सेकेंडरी इंस्टॉलर डाउनलोड करता है, जो बदले में मुख्य मैलवेयर पेलोड को डाउनलोड और इंस्टॉल करता है।
मुख्य पेलोड ऑडियो सॉफ्टवेयर से संबंधित फ़ाइल नाम रखता है, जैसे "QuickAudio.exe" या "converter.exe" जो आपके फोल्डर्स में इसे छिपाने में मदद करता है।
इंस्टॉलेशन के बाद, Adrozek अपने कंट्रोल सर्वर से संपर्क करता है और ब्राउज़र सुरक्षा सेटिंग्स को संशोधित करना शुरू करता है।
ब्राउज़र्स में मैलवेयर छेड़छाड़ के खिलाफ बचाव करने वाली सुरक्षा सेटिंग्स होती हैं। उदाहरण के लिए, Preferences फ़ाइल में संवेदनशील डेटा और सुरक्षा सेटिंग्स होती हैं। क्रोमियम-आधारित ब्राउज़र हस्ताक्षरों और कई प्राथमिकताओं पर सत्यापन के माध्यम से इन सेटिंग्स में किसी भी अनधिकृत संशोधन का पता लगाते हैं।
Adrozek इन सुरक्षा सेटिंग्स को अक्षम और पैच करता है, साथ ही ब्राउज़र सुरक्षा अपडेट को भी अक्षम करता है। इसमें आपके सिस्टम पर मैलवेयर को बनाए रखने में मदद करने के लिए कई कार्य भी शामिल हैं, जिसमें अपनी खुद की Windows सर्विस बनाना शामिल है।
Adrozek को कैसे हटाएं
यदि आप देखते हैं कि आपका ब्राउज़र रैंडम विज्ञापन प्रदर्शित कर रहा है या आपको रैंडम साइट्स पर रीडायरेक्ट कर रहा है, तो सबसे पहले अपने एंटीवायरस प्रोग्राम का उपयोग करके वायरस स्कैन चलाएं।
आपको Malwarebytes जैसे टूल का उपयोग करके एक सेकेंडरी स्कैन चलाने पर भी विचार करना चाहिए, जो आपके सिस्टम से सभी प्रकार के मैलवेयर को स्कैन और हटा देगा। अंत में, Microsoft टीम उपयोगकर्ताओं को "अपने ब्राउज़र्स को पुनर्स्थापित करने" की सलाह देती है ताकि किसी भी मैलवेयर के निशान को हटाया जा सके।