विंडोज 10 को सुरक्षा कारनामों का हिस्सा मिला है। स्पेक्टर और मेल्टडाउन से लेकर हालिया प्रिंट स्पूलर बग तक, विंडोज 10 की कमजोरियों और हैक्स की सूची व्यापक है। इसलिए, विंडोज 11 में माइक्रोसॉफ्ट को सुरक्षा पर ध्यान केंद्रित करते देखना राहत की बात है।
विंडोज 11 बॉक्स से बाहर विंडोज 10 की तुलना में एक अधिक सुरक्षित ऑपरेटिंग सिस्टम होगा, पूर्ण विराम। विंडोज 11 में माइक्रोसॉफ्ट का सुरक्षा पर नया ध्यान कुछ प्रमुख विशेषताओं पर केंद्रित होगा। तो, आइए उन महत्वपूर्ण सुरक्षा विशेषताओं पर एक नज़र डालें जो विंडोज 11 की सुरक्षा को मजबूत करती हैं।
1. ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM)
जब से माइक्रोसॉफ्ट ने घोषणा की कि विंडोज 11 को ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM) 2.0 समर्थन की आवश्यकता है, यह विषय एक तरह का विवादास्पद बन गया है। जबकि TPM चिप्स एक दशक से अधिक समय से मौजूद हैं, डिवाइस निर्माताओं और उपयोगकर्ताओं ने उन्हें अब तक गंभीरता से नहीं लिया था।
एक TPM चिप एक क्रिप्टोग्राफिक स्टोर है जो एन्क्रिप्शन कुंजी, पासवर्ड और प्रमाणपत्र संग्रहीत करता है। TPM चिप उपकरणों, सॉफ़्टवेयर और उपयोगकर्ताओं की पहचान और प्रमाणीकरण के लिए संग्रहीत वस्तुओं का उपयोग करता है।
उदाहरण के लिए, विंडोज 11 में, विंडोज हैलो TPM 2.0 चिप के साथ मिलकर लॉग-इन प्रक्रिया को सुरक्षित करता है। TPM 2.0 चिप विंडोज हैलो से संबंधित एक रहस्य संग्रहीत करता है और उस रहस्य का उपयोग उपयोगकर्ता को प्रमाणित करने के लिए करता है।
माइक्रोसॉफ्ट के अनुसार विंडोज ब्लॉग्स पर, नए TPM 2.0 के साथ जाने का कारण पुराने TPM 1.2 के बजाय यह है कि TPM 2.0 बेहतर क्रिप्टोग्राफिक एल्गोरिदम का समर्थन करता है।
दूसरे शब्दों में, TPM 2.0 चिप यह सुनिश्चित करेगी कि विंडोज 11 के PC प्रामाणिक और असुरक्षित हैं।
2. वर्चुअलाइजेशन-आधारित सुरक्षा (VBS)
माइक्रोसॉफ्ट ने विंडोज 11 में वर्चुअलाइजेशन-आधारित सुरक्षा (VBS) शामिल की है। यह सुविधा सुरक्षा समाधानों को कारनामों से बचाने के लिए उन्हें सिस्टम मेमोरी के एक अलग और सुरक्षित खंड के अंदर होस्ट करके करती है।
सरल शब्दों में, VBS सिस्टम मेमोरी का एक हिस्सा लेता है, इसे OS के बाकी हिस्सों से अलग करता है, और उस स्थान का उपयोग सुरक्षा समाधानों को संग्रहीत करने के लिए करता है। ऐसा करके, माइक्रोसॉफ्ट उन सुरक्षा समाधानों की रक्षा कर रहा है जो अधिकांश साइबर हमलों के प्रमुख लक्ष्य हैं।
जबकि VBS-समर्थन विंडोज 10 में उपलब्ध है, यह सुविधा डिफ़ॉल्ट रूप से उपयोग नहीं की जाती है। माइक्रोसॉफ्ट इसे विंडोज 11 के साथ बदल रहा है। कंपनी ने घोषणा की है कि वह आने वाले वर्ष में अधिकांश विंडोज 11 पर डिफ़ॉल्ट रूप से VBS सक्षम करेगी।
3. हाइपरवाइजर-संरक्षित कोड अखंडता (HVCI)
हाइपरवाइजर-संरक्षित कोड अखंडता VBS की एक विशेषता है जो VBS द्वारा बनाए गए अलग सिस्टम मेमोरी वातावरण की रक्षा करती है। HVCI यह सुनिश्चित करता है कि विंडोज कर्नेल, यानी OS का मस्तिष्क, समझौता नहीं किया गया है।
क्योंकि कई कारनामे सिस्टम तक पहुंच प्राप्त करने के लिए कर्नेल मोड का उपयोग करने पर निर्भर करते हैं, HVCI यह सुनिश्चित करने में एक महत्वपूर्ण काम करता है कि कर्नेल सुरक्षित है और सिस्टम की सुरक्षा का फायदा उठाने के लिए इसका उपयोग नहीं किया जा सकता।
सामान्य शब्दों में, HVCI यह सुनिश्चित करता है कि विंडोज का मस्तिष्क (कर्नेल) कुछ ऐसा मूर्खतापूर्ण नहीं करता जो सिस्टम की सुरक्षा से समझौता कर सके।
विंडोज 10 HVCI के साथ बॉक्स से बाहर आता है। लेकिन यह पुराने CPU के प्रदर्शन को काफी कम कर देता है। यही एक कारण है कि माइक्रोसॉफ्ट को 8th जेन या उससे ऊपर के इंटेल और जेन 2 या उससे ऊपर के AMD CPU की आवश्यकता है, क्योंकि उनके पास HVCI के लिए समर्पित हार्डवेयर है।
संक्षेप में, HVCI और VBS के उपयोग के माध्यम से डिफ़ॉल्ट रूप से विंडोज 11 विंडोज 10 की तुलना में काफी अधिक सुरक्षित होगा।
5. UEFI सिक्योर बूट
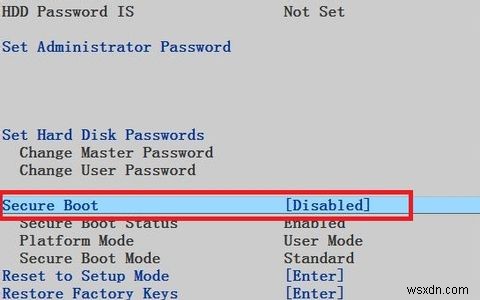
UEFI सिक्योर बूट के बारे में बात करने से पहले, एक बात स्पष्ट कर दें: आपके सिस्टम के बूट होने से पहले समझौता हो जाने पर विंडोज के सभी सुरक्षा उपकरण और प्रोटोकॉल कुछ नहीं कर सकते।
सीधे शब्दों में कहें, अगर विंडोज खराब कोड के साथ बूट होता है, तो कारनामे सभी सुरक्षा उपायों को बायपास कर सकते हैं। UEFI सिक्योर बूट यह सुनिश्चित करता है कि ऐसा न हो, यह सत्यापित करके कि आपका कंप्यूटर केवल विश्वसनीय स्रोत से कोड के साथ शुरू होता है। यह स्रोत आपके PC का निर्माता, चिप निर्माता, या माइक्रोसॉफ्ट हो सकता है।
सभी विंडोज 11 मशीनें शुरुआत से UEFI सिक्योर बूट के साथ आएंगी। यह विंडोज 11 मशीनों को विंडोज 10 डिवाइस पर एक महत्वपूर्ण सुरक्षा बढ़त देगा।
विंडोज 11 हर कोण से विंडोज 10 से अधिक सुरक्षित होगा
माइक्रोसॉफ्ट यह सुनिश्चित कर रहा है कि उसका नया OS शुरुआत से सुरक्षित है। TPM 2.0 और नए CPU जैसे सुरक्षा-केंद्रित हार्डवेयर VBS और UEFI सिक्योर बूट जैसी सुविधाओं को सक्षम करेंगे ताकि उपयोगकर्ताओं को कारनामों से बचाया जा सके।
कहा जा रहा है, अधिकांश विंडोज उपयोगकर्ता अभी भी पुरानी मशीनों का उपयोग कर रहे हैं। इसलिए, माइक्रोसॉफ्ट को लोगों को नए PC खरीदने के लिए मनाना होगा। और यह आसान नहीं होगा।