प्रकाशित 16 अप्रैल, 2026, 8:01 AM EDT
आफम का टेक पब्लिशिंग में अनुभव 2018 से है, जब उन्होंने मेक टेक ईज़ियर के लिए काम किया। वर्षों से, उन्होंने उच्च-गुणवत्ता वाली गाइड, समीक्षाएं, टिप्स और व्याख्याकार लेख प्रकाशित करने की प्रतिष्ठा बनाई है, जिसमें विंडोज़, लिनक्स और ओपन-सोर्स टूल्स शामिल हैं। उनका काम टेक्निकल उस्ताद, विंडोज़ रिपोर्ट, गाइडिंग टेक, अल्फ्र, और नेक्स्ट ऑफ विंडोज़ जैसी शीर्ष वेबसाइटों पर प्रदर्शित किया गया है।
उनके पास कंप्यूटर साइंस में पहली डिग्री है और वे डेटा गोपनीयता और सुरक्षा के प्रबल समर्थक हैं, इस विषय पर कई टिप्स, वीडियो और ट्यूटोरियल फूज़ो टेक यूट्यूब चैनल पर प्रकाशित हैं।
जब वह काम नहीं कर रहे होते, तो उन्हें अपने परिवार के साथ समय बिताना, साइकिल चलाना, या अपने बगीचे की देखभाल करना पसंद है।
जब मेरा कंप्यूटर धीरे-धीरे शुरू होता है, तो मैं आमतौर पर कुछ सामान्य फिक्स पर डिफ़ॉल्ट होता हूं, जैसे स्टार्टअप प्रोग्राम्स को अक्षम करना, अस्थायी/जंक फ़ाइलों को साफ़ करना, या कंप्यूटर को पुनरारंभ करना। कभी-कभी यह सुधार करता है; दूसरी बार यह नहीं करता, और मैं कंप्यूटर को जैसा है वैसा ही उपयोग करता रहता हूँ।
धीमा स्टार्टअप ज्यादातर ठीक करने योग्य है, लेकिन अनुमान लगाना सही दृष्टिकोण नहीं है। विंडोज़ पहले से ही लॉग करता है कि आपका PC धीरे-धीरे क्यों शुरू होता है। लॉग रिकॉर्ड करता है कि इसमें कितना समय लगा और धीमे बूट का कारण। एक बार जब आप जानते हैं कि कहां देखना है और लॉग विवरण को कैसे समझना है, तो आप विंडोज़ धीमे स्टार्ट समय को ठीक करने में अनुमान लगाने को खत्म कर सकते हैं।
विंडोज़ पहले से ही रिकॉर्ड करता है कि आपके स्टार्टअप को क्या धीमा करता है
छिपा हुआ डायग्नोस्टिक्स लॉग जो हर बूट को ट्रैक करता है
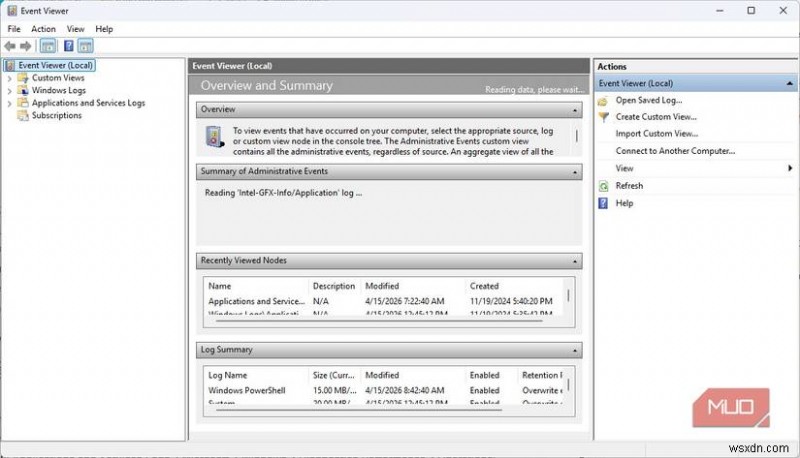
छिपी हुई प्रदर्शन रिपोर्ट जो विंडोज़ रिकॉर्ड करता है जब भी आपका कंप्यूटर धीरे-धीरे शुरू होता है, वह Event Viewer में है। यह Diagnostics-Performance लॉग के भीतर छिपा हुआ है। आप इसे Applications and Services Logs -> Microsoft -> Windows -> Diagnostics-Performance -> Operational पर नेविगेट करके ढूंढ सकते हैं।
इस लॉग के भीतर, संरचित घटनाएं विंडोज़ बूट इवेंट हैं, और इनमें से, धीमे बूट समय के लिए सबसे महत्वपूर्ण Event ID 100 है। यह विंडोज़ शुरू होने के बाद रिकॉर्ड किया गया एक सारांश है, जिसमें कुल स्टार्टअप अवधि शामिल है। जो इसे विशेष रूप से आसान बनाता है वह यह है कि यह स्टार्टअप को उपयोग करने योग्य स्थिति तक पहुंचने के समय और स्टार्टअप ऐप्स और बैकग्राउंड सेवाओं को लोड करने में खर्च किए गए समय में अलग करता है। आपको धीमे-बूटिंग सिस्टम के लिए अधिकांश ट्रिगर इस दूसरे चरण में मिलेंगे।
Event ID 100 में बहुत सारी कार्रवाई योग्य जानकारी होती है। सबसे महत्वपूर्ण वस्तुओं में से एक विशिष्ट ऐप्स या प्रोसेस के लिए फ्लैग हैं जो स्टार्टअप में देरी करते हैं। ये प्रत्येक प्रोसेस के प्रभाव के सटीक माप हैं (मिलीसेकंड में)।
Diagnostics-Performance लॉग में अन्य इवेंट भी होते हैं, और प्रत्येक एक अलग कार्रवाई की आवश्यकता होती है:
| Event ID | यह क्या दिखाता है | आपको इसके साथ क्या करना चाहिए |
|---|---|---|
| 100 | कुल बूट समय, सिस्टम लोड चरण और स्टार्टअप ऐप चरण में विभाजित | अपने समग्र बूट अवधि को समझने के लिए इसका उपयोग करें और कौन सा चरण लंबा चल रहा है |
| 101 | विशिष्ट ऐप या प्रोसेस जिसने बूट में देरी की, सटीक मिलीसेकंड जोड़े गए | यह आपकी प्राथमिक समस्या निविष्टि है — यह सीधे अपराधी का नाम बताता है |
| 102 | पुष्टि कि बूट बिना विफलता के पूरा हुआ | केवल संदर्भ — जब तक बूट मुद्दे आंतरायिक न हों, कोई कार्रवाई आवश्यक नहीं |
आपको इसे एकत्र करने के लिए किसी विशेष कॉन्फ़िगरेशन की आवश्यकता नहीं है। यह एक विंडोज़ डिफ़ॉल्ट है, बस Event Viewer के अंदर गहराई में दबा हुआ है।
 संबंधित
धीमे बूट इवेंट को कैसे ढूंढें और व्याख्या करें
वास्तव में क्या धीमा कर रहा है इसे इंगित करने का सबसे तेज़ तरीका
जब आप Event Viewer में Diagnostics-Performance का पता लगाते हैं, तो दाएं फलक में Filter Current Log विकल्प पर क्लिक करें, फिर Event ID 101 के साथ फ़िल्टर करके शोर को काट दें।
अब प्रस्तुत प्रत्येक 101 इवेंट में एक विलंबित बूट शामिल है। जब आप एक पर क्लिक करते हैं, तो पहले दो फ़ील्ड पर विचार करने के लिए File Name (सटीक एक्ज़ीक्यूटेबल जिम्मेदार) और Degradation Time (मिलीसेकंड की संख्या जो यह जोड़ता है) हैं। दोनों मानों के साथ, आपके पास समस्या और इसकी सीमा का अंदाजा है।
आप उसी बूट के लिए 101 इवेंट को खींचकर बूट अवधि को देखकर अतिरिक्त संदर्भ प्राप्त कर सकते हैं। तेज या धीमे बूट के लिए कोई सार्वभौमिक कटऑफ नहीं है, लेकिन 1000 से 3000ms की रेंज में देरी को भौंहें उठानी चाहिए, और 3000ms से ऊपर कुछ भी चिंताजनक होना चाहिए; यह आपके स्टार्टअप पर एक ध्यान देने योग्य खींच है।
हालांकि, आपको एकल संख्याओं से अधिक पैटर्न पर ध्यान देना चाहिए। जबकि एक एकल स्पाइक का मतलब ज्यादा नहीं हो सकता, यदि आप एक ही ऐप को लगातार स्टार्टअप में अतिरिक्त 2000ms जोड़ते हुए देखते हैं, तो यह एक महत्वपूर्ण डेटा बिंदु बन जाता है। इसलिए मैं आम तौर पर दोहराए जाने वाले अपराधियों और प्रविष्टियों की समीक्षा करते समय उच्चतम देरी को प्राथमिकता देता हूं।
अपने सिस्टम को तोड़े बिना स्टार्टअप देरी को ठीक करना
क्या अक्षम करें, विलंब करें, और कब चीजों को अकेला छोड़ दें
आपको लॉग में फ्लैग की गई हर चीज़ पर समय बर्बाद नहीं करना चाहिए। कुछ धीमे बूट समय को ठीक करने के लिए उतने मूल्यवान नहीं हैं। मेरे पास Event Viewer से फ्लैग को संभालने का एक विशिष्ट तरीका है।
जब यह एक स्टार्टअप ऐप होता है, तो मैं टास्क मैनेजर के Startup टैब पर नेविगेट करके ऐप को ढूंढता हूं और अक्षम करता हूं। इस तरह, यह मेरे कंप्यूटर पर रहता है लेकिन अब स्टार्टअप पर नहीं चलता। टास्क मैनेजर में, मैं ऐप का प्रभाव लेबल (Low, High, या Medium) भी देख सकता हूं। यह इस बात का सुराग भी दे सकता है कि कौन से ऐप्स स्टार्टअप में सबसे अधिक समय जोड़ते हैं।
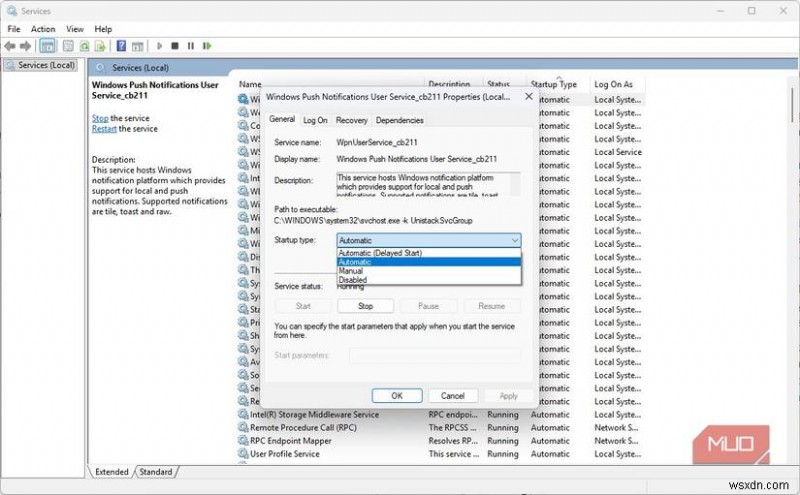
Event Viewer में फ्लैग की गई सेवाएं अक्सर अधिक परिणामी होती हैं, भले ही कम स्पष्ट हों। मैं आमतौर पर Services.msc में सेवाओं का पता लगाता हूं और उनके स्टार्टअप प्रकार का निरीक्षण करता हूं। गैर-महत्वपूर्ण सेवाओं के लिए सबसे सुरक्षित मोड Automatic से Automatic (Delayed start) पर स्विच करना है। इस तरह, वे केवल तभी शुरू होते हैं जब डेस्कटॉप तैयार होता है और स्टार्टअप ड्रैग को कम करते हैं।
फिर, जब Event Viewer हार्डवेयर-संबंधी सॉफ़्टवेयर को फ्लैग करता है, जैसे मेरे प्रिंटर यूटिलिटीज़ या RGB लाइटिंग कंट्रोलर्स, मैं उन्हें अपडेट करता हूं, या यदि मैं अब डिवाइस का उपयोग नहीं करता, तो मैं सॉफ़्टवेयर को अनइंस्टॉल करता हूं। हालांकि, यदि इनमें से कोई भी विंडोज़ या कोर सेवा से संबंधित है, तो मैं उनके साथ छेड़छाड़ करने से बचता हूं जब तक कि मैं निश्चित न हो कि यह एक सुरक्षित प्रक्रिया है।
आपको सभी देरी को हल करने की आवश्यकता नहीं है क्योंकि उनमें से कुछ, जैसे एंटीवायरस टूल्स या क्लाउड सिंक, स्टार्टअप के दौरान वास्तव में महत्वपूर्ण काम कर रहे हो सकते हैं।
उन्नत टूल्स के साथ अपने संपूर्ण बूट टाइमलाइन को मैप करना
Event Viewer का उपयोग करने के मेरे अनुभव में, ऐसे अवसर होते हैं जब अपराधी स्पष्ट नहीं होता। ऐसा इसलिए हो सकता है क्योंकि बूट समय बहुत अधिक भिन्न होता है, या कई प्रक्रियाएं शामिल होती हैं। ऐसे मामलों में, मैं अधिक उन्नत माइक्रोसॉफ्ट टूल्स पर डिफ़ॉल्ट होता हूँ।
Windows Performance Recorder के साथ, मैं एक विस्तृत बूट प्रोसेस ट्रेस कैप्चर कर सकता हूँ, जबकि Windows Performance Analyzer मुझे रियल टाइम में ट्रेस को विज़ुअलाइज़ करने देता है। मैं देख सकता हूँ कि प्रक्रियाएँ कब चलीं, उनकी अवधि, और जहां अलग-अलग गतिविधियों के साथ ओवरलैप थे।
बेशक, बूट समय कम करने के कई तरीके हैं, लेकिन कोई भी कार्रवाई करने से पहले एक गहन विश्लेषण बहुत प्रभावी है।