प्रकाशित 16 अप्रैल, 2026, 1:00 PM EDT
आफम का टेक पब्लिशिंग में अनुभव 2018 से है, जब उन्होंने मेक टेक ईज़ियर के लिए काम किया। वर्षों से, उन्होंने उच्च-गुणवत्ता वाली गाइड, समीक्षाएं, टिप्स और व्याख्याकार लेख प्रकाशित करने की प्रतिष्ठा बनाई है, जिसमें विंडोज़, लिनक्स और ओपन-सोर्स टूल्स शामिल हैं। उनका काम टेक्निकल उस्ताद, विंडोज़ रिपोर्ट, गाइडिंग टेक, अल्फ्र, और नेक्स्ट ऑफ विंडोज़ जैसी शीर्ष वेबसाइटों पर प्रदर्शित किया गया है।
उनके पास कंप्यूटर साइंस में पहली डिग्री है और वे डेटा गोपनीयता और सुरक्षा के प्रबल समर्थक हैं, इस विषय पर कई टिप्स, वीडियो और ट्यूटोरियल फूज़ो टेक यूट्यूब चैनल पर प्रकाशित हैं।
जब वह काम नहीं कर रहे होते, तो उन्हें अपने परिवार के साथ समय बिताना, साइकिल चलाना, या अपने बगीचे की देखभाल करना पसंद है।
अपने कंप्यूटर का उपयोग करते समय, आप अचानक पंखे को थोड़ा जोर से घूमते हुए सुन सकते हैं या बिना कोई नया कार्य शुरू किए अचानक CPU उपयोग स्पाइक देख सकते हैं। फोन पर, यह देखना आसान है कि क्या लॉन्च हुआ और कब, लेकिन विंडोज़ आपको एक साफ गतिविधि इतिहास नहीं देता।
हालांकि, इसका मतलब यह नहीं है कि आपके कंप्यूटर पर क्या चलता है इसके बारे में डेटा नहीं है। विंडोज़ वास्तव में डिवाइस के विभिन्न हिस्सों में निष्पादन योग्य गतिविधि को रिकॉर्ड और संग्रहीत करता है। यदि आप जानते हैं कि कहां देखना है, तो आप इस डेटा को एक साथ जोड़ सकते हैं, और वह जानकारी आपके कंप्यूटर को प्रबंधित या समस्या निवारण करने में बहुत उपयोगी हो जाती है।
विंडोज़ पहले से ही जो चलता है उसका रिकॉर्ड रखता है
डेटा मौजूद है — यह सिर्फ सिस्टम में बिखरा हुआ है
एप्लिकेशन गतिविधि प्रदर्शन अनुकूलन, सुरक्षा लॉगिंग, और संगतता ट्रैकिंग से जुड़ी हुई है; इसलिए विंडोज़ इसे रिकॉर्ड करता है।
हालांकि, जहां तक OS का संबंध है, इस जानकारी के लिए सिर्फ तीन मुख्य स्रोत हैं। पहला है Prefetch, जो भविष्य के लॉन्च को तेज करने के उद्देश्य से निष्पादन को लॉग करता है। अगला है Event Viewer, जो उन प्रोसेस को देखने के लिए उपयोगी हो सकता है जो क्रैश को ट्रिगर कर सकते हैं, लेकिन अधिक महत्वपूर्ण बात यह है कि जब तक ऑडिटिंग सक्षम है, यह प्रोसेस निर्माण घटनाओं को लॉग करता है। अंत में, हमारे पास AmCache है, जो उन एप्लिकेशन के लिए मेटाडेटा के भंडार के रूप में कार्य करता है जो चल चुके हैं या मौजूद हैं।
ये तीन सेवाएं आपके कंप्यूटर पर ऐप गतिविधि के खंडों को अलग-अलग कैप्चर करती हैं। इसलिए, व्यक्तिगत रूप से, आपको हमेशा पूरा टाइमलाइन नहीं मिलता। हालांकि, Prefetch सबसे सुलभ प्रारंभिक बिंदु है क्योंकि आपको उस डेटा तक पहुंचने के लिए किसी अतिरिक्त कॉन्फ़िगरेशन की आवश्यकता नहीं है जो पढ़े जाने की प्रतीक्षा कर रहा है।
Prefetch ऐप एक्टिविटी हिस्ट्री के सबसे करीब है
यह चीजों को गति देने के साइड इफेक्ट के रूप में लॉग करता है कि क्या चलता है
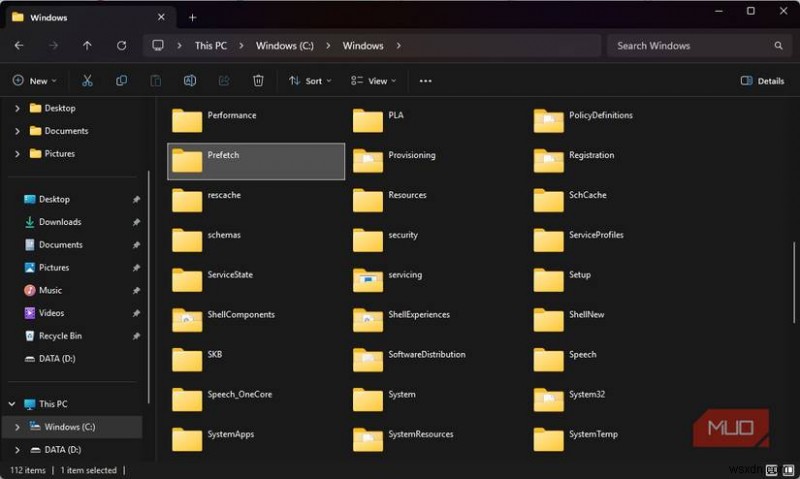
ऐप लॉन्च पर, ऑपरेटिंग सिस्टम उन फाइलों को ट्रैक करता है जिनका वह उपयोग करता है ताकि उन्हें अगले लॉन्च पर प्रीलोड किया जा सके। यह गति को अनुकूलित करने का एक स्मार्ट तरीका है। हालांकि, इसका साइड इफेक्ट यह है कि यह हर निष्पादन को रिकॉर्ड करता है।
सभी निष्पादन रिकॉर्ड पथ में संग्रहीत हैं: C:\Windows\Prefetch। एक एप्लिकेशन चलाने से विंडोज़ एक .pf फाइल बनाता है। यह फाइल एक्ज़ीक्यूटेबल के नाम पर रखी जाती है और इसमें एक हैश शामिल होता है जो उस स्थान से उत्पन्न होता है जहां से ऐप लॉन्च किया गया था। इसका मतलब है कि एक प्रोग्राम की कई .pf फाइलें हो सकती हैं यदि उन्हें विभिन्न स्थानों से चलाया जाता है।
हालांकि, ये फाइलें बहुत दिलचस्प विवरण रखती हैं। सबसे पहले, एक एक्ज़ीक्यूटेबल नाम, पूर्ण पथ, रन काउंट, अंतिम लॉन्च समय, और (नए विंडोज़ पर) आठ हालिया टाइमस्टैम्प तक।
आधुनिक सिस्टम पर इस लॉग को अधिक मूल्यवान बनाता है यह है कि यह ओवरराइट होने से पहले लगभग 1,024 Prefetch एंट्रीज़ रखता है। यह अधिकांश उपयोग के मामलों के लिए एक सभ्य गतिविधि रेंज है। बेहतर अभी भी, एक ऐप को अनइंस्टॉल करने के बाद भी, ये एंट्रीज़ स्वचालित रूप से केवल डिलीट नहीं होतीं। वे पिछली गतिविधि से एक ठोस पदचिह्न बने रहते हैं।
SSDs पर चलने वाले आधुनिक सिस्टम पर, Prefetch सुविधा अक्षम हो सकती है क्योंकि यह एक बड़ा प्रदर्शन लाभ नहीं लाती। इसलिए यदि फ़ोल्डर खाली है, तो इसका मतलब है कि Prefetch अक्षम है या उपयोग में नहीं है। सौभाग्य से, अन्य विकल्प हैं।
 संबंधित
इस विंडोज़ कमांड ने मुझे बताया कि वास्तव में मेरे PC को क्रैश किसने किया
BSOD कारणों का अनुमान लगाना बंद करें — यह विधि वास्तविक अपराधी को तेजी से प्रकट करती है।
WinPrefetchView कच्चे सिस्टम डेटा को व्याख्या करना आसान बनाता है
Prefetch फ़ाइलें बाइनरी हैं और मानव-पठनीय नहीं हैं (आप उन्हें टेक्स्ट एडिटर में नहीं खोल सकते)। यहीं NirSoft का एक सरल टूल WinPrefetchView काम आता है। यह टूल आधिकारिक तौर पर Windows XP से Windows 10 तक सपोर्ट करता है, लेकिन यह Windows 11 पर भी काम करता है। यह टूल बस स्टैटिक सिस्टम डेटा पढ़ता है।
एक बार जब आप इसे डाउनलोड और एक्सट्रैक्ट करते हैं, तो यह स्वचालित रूप से आपके कंप्यूटर को स्कैन करता है और अपने इंटरफ़ेस को .pf फ़ाइलों के साथ पॉप्युलेट करता है। यह एक्ज़ीक्यूटेबल नाम के साथ-साथ यह भी दिखाता है कि यह कितनी बार चला, रन टाइम्स के साथ, और जब यह पहली बार रिकॉर्ड किया गया था। यह आपके डिस्क पर प्रोग्राम का स्थान भी दिखाता है।
मैं हालिया गतिविधि के आधार पर सॉर्ट करना पसंद करता हूं ताकि एक टाइमलाइन बनाई जा सके और डेटा का अधिक अर्थ निकाला जा सके। इसके अलावा, Options टैब के तहत, आप Hide Programs Under Windows Folder विकल्प का उपयोग करके अपने व्यू से सिस्टम-लेवल प्रोसेस को हटा सकते हैं।
| कॉलम | यह आपको क्या बताता है | क्या देखना है |
|---|---|---|
| Run Counter | ऐप कितनी बार चला है | अनजान ऐप्स के लिए उच्च काउंट |
| Last Run Time | सबसे हालिया निष्पादन | अजीब घंटों में गतिविधि |
| Created Time | पहला रिकॉर्ड किया गया निष्पादन | हाल ही में पेश किए गए ऐप्स |
| File Path | ऐप डिस्क पर कहां स्थित है | अस्थायी फ़ोल्डर्स या असामान्य डायरेक्टरीज़ |
जैसे ही आप डेटा के माध्यम से छानते हैं, इसे समझने के लिए ये मुख्य बिंदु महत्वपूर्ण हैं:
- अज्ञात एक्ज़ीक्यूटेबल नाम करीब से देखने लायक हैं।
- उच्च रन काउंट पृष्ठभूमि गतिविधि का संकेत दे सकते हैं।
- अस्थायी फ़ोल्डर्स की ओर इशारा करने वाले फ़ाइल पथ ध्यान देने योग्य हैं।
- टाइमस्टैम्प जो आपके उपयोग पैटर्न से मेल नहीं खाते, ऑटोमेशन प्रकट कर सकते हैं।
डेटा की व्याख्या करते समय, याद रखें कि यह केवल दिखाता है कि क्या चला, न कि जरूरी कि उसने क्या किया। तो, आप जो देखते हैं उसे ओवर-इंटरप्रेट न करने का प्रयास करें।
WinPrefetchView
WinPrefetchView एक छोटा, पोर्टेबल NirSoft यूटिलिटी है जो विंडोज़ Prefetch फ़ाइलों (.pf) की सामग्री को पढ़ता और प्रदर्शित करता है।
जब Prefetch कुछ नहीं दिखाता
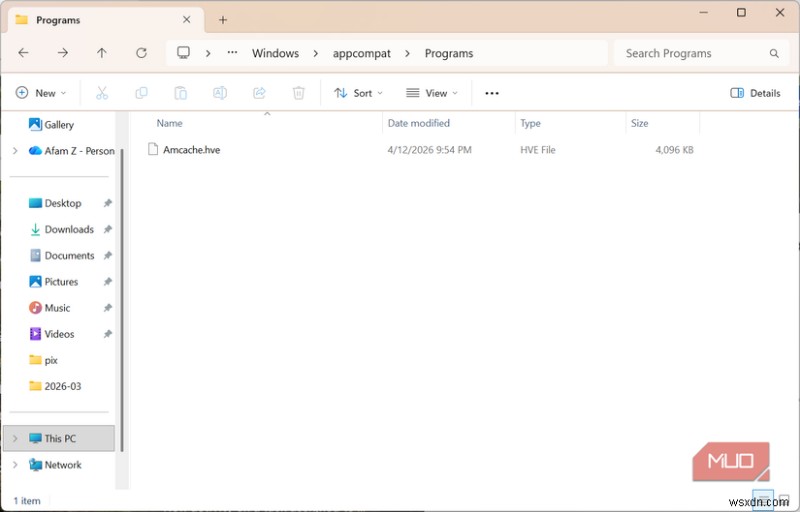
यदि आपके कंप्यूटर के Prefetch में कोई डेटा संग्रहीत नहीं है, तो आपके पास अन्य विकल्प हैं। पहला है AmCache, जो पथ में स्थित है: C:\Windows\AppCompat\Programs\Amcache.hve। इस फ़ाइल में, आप चलने वाले ऐप्स के लिए मेटाडेटा देख सकते हैं, जिसमें पथ और पहचानकर्ता शामिल हैं। हालांकि यह कुछ मायनों में Prefetch से अधिक विस्तृत हो सकता है, यह हर समय निष्पादन की पुष्टि निश्चितता के साथ नहीं करता।
Event Viewer में, Event ID 4688 से जुड़ी प्रक्रियाओं में अक्सर विवरण होते हैं कि क्या चला और कब। हालांकि, यह डिफ़ॉल्ट रूप से विंडोज़ पर लॉग नहीं किया जाता है, और आपको पहले प्रोसेस ऑडिटिंग को मैन्युअल रूप से सक्षम करना होगा, जो इसे उन्नत उपयोगकर्ताओं के लिए अधिक उपयुक्त विकल्प बनाता है।
जब Prefetch में डेटा होता है, तो यह सबसे आसान गो-टू है; जब Prefetch खाली हो तो AmCache अंतर को भर सकता है।