कई टेक्नीज़ की तरह, मैंने Internet Explorer लिगेसी स्क्रिप्टिंग इंजन (jscript.dll) में एक नई महत्वपूर्ण भेद्यता पर हालिया सलाह की झड़ी के बारे में पढ़ा, और कैसे इसका सक्रिय रूप से शोषण किया जा रहा है। अपने आप में, यह हो सकता है, है ना। लेकिन मुझे जो परेशान करता था वह था वेब के चारों ओर निराशा और कयामत का पूर्वाभास। ज्यादातर घबराहट, इस समस्या का विश्लेषण करने और यह देखने की कोशिश पर बहुत कम ध्यान कि क्या इसे एक सुंदर तरीके से कम किया जा सकता है।
वास्तव में, Microsoft ने एक वर्कअराउंड सूचीबद्ध किया है - आप प्रभावित लाइब्रेरी तक पहुंच से इनकार कर सकते हैं। लेकिन यह साइड इफेक्ट्स भी पैदा करता है। आपको प्रिंटिंग, ग्रुप पॉलिसी एडिटर तक पहुंच, और कुछ अन्य मुद्दों के साथ समस्याएं दिखाई दे सकती हैं। तो मैं बैठ गया और सोचा, क्या सिस्टम को पूरी तरह से पागल किए बिना भेद्यता के प्रभाव को कम करने का कोई तरीका है?
समस्या का दायरा
भेद्यता (Internet Explorer) स्क्रिप्टिंग इंजन में मौजूद है। इसका मतलब है कि कोई भी प्रोग्राम जो इस इंजन को कॉल करता है, संभावित रूप से मेमोरी करप्शन को ट्रिगर कर सकता है, और संभावित रूप से कोड के मनमाने निष्पादन का कारण बन सकता है। मुख्य रूप से, इसका मतलब Internet Explorer, संभवतः Microsoft Office, और शायद कुछ अजीब लिगेसी एप्लिकेशन हैं, जो सामान्य घरेलू वातावरण में मिलने की संभावना नहीं है।
समाधान है Internet Explorer न चलाएं - और अन्य प्रोग्राम में अजीब फाइलें या लिंक खोलने से बचें। अब, यह हमेशा सच है, भले ही। समस्या यह है, क्या होगा यदि आप "गलती से" Internet Explorer को एक ऐसे पेज के खिलाफ खोलते हैं जो इस भेद्यता को ट्रिगर कर सकता है?
Internet Explorer न चलाएं
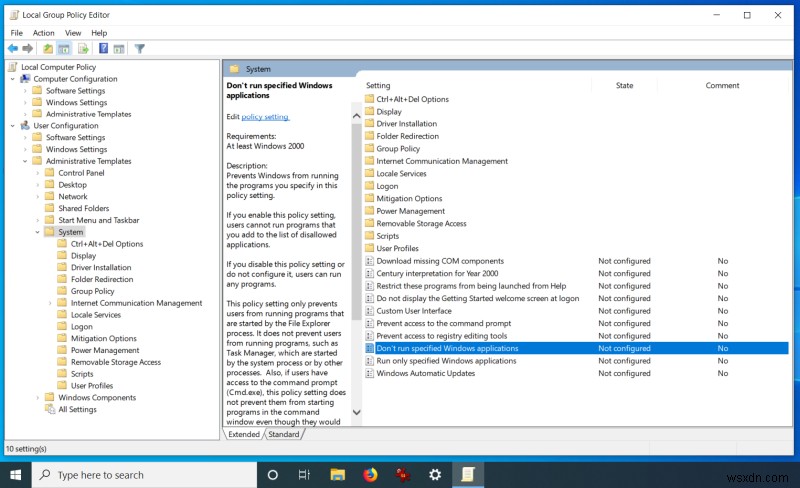
Windows के पास लंबे समय से कुछ एप्लिकेशन को अस्वीकार करने का विकल्प है। इसे रजिस्ट्री या ग्रुप पॉलिसी एडिटर (प्रो संस्करण उपयोगकर्ताओं के लिए) के माध्यम से लागू किया जा सकता है, और सूचीबद्ध प्रोग्राम को चलने से रोकेगा। विशेष रूप से, gpedit.msc लॉन्च करें, User Configuration > System पर जाएं, और फिर उस पॉलिसी को खोलें जो पढ़ती है: Don't run specified Windows applications.
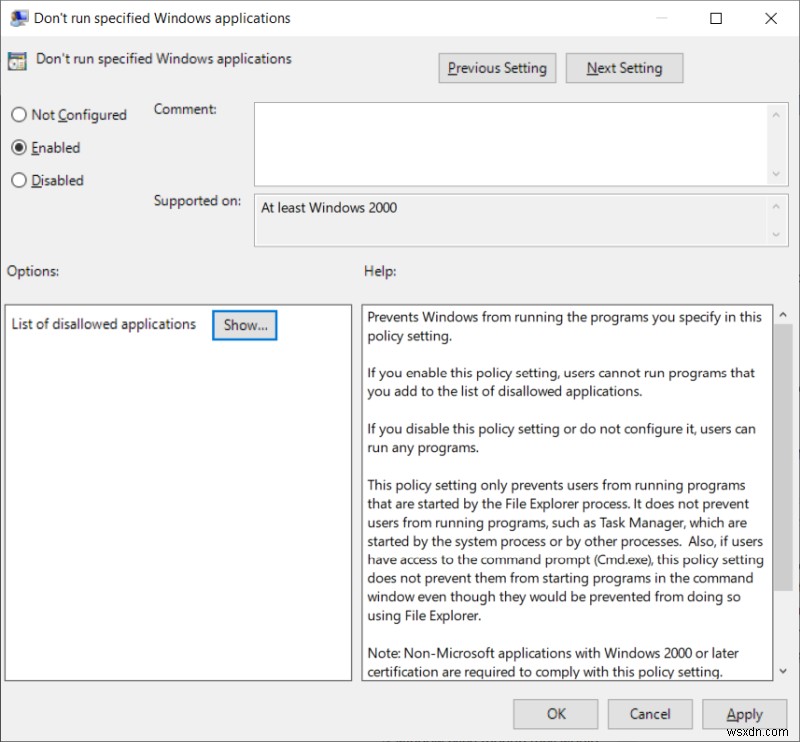
पॉलिसी सक्षम करें। और फिर, Options: के तहत, Show पर क्लिक करें और अस्वीकृत एप्लिकेशन की सूची में iexplore.exe जोड़ें।
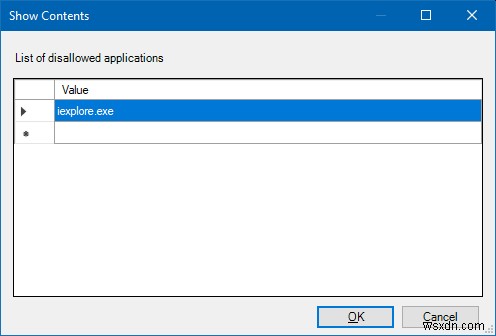
अब, यह विज्ञापन के अनुसार काम करता है - लेकिन केवल तभी जब आप Windows Explorer या स्टार्ट मेनू का उपयोग करके प्रोग्राम लॉन्च करते हैं। यह अन्य माध्यमों से पहुंच को ब्लॉक नहीं करेगा, न ही यह एप्लिकेशन को jscript.dll लाइब्रेरी का उपयोग करने से रोकता है। चिंता न करें, हम वहां पहुंचेंगे। मैं धीरे-धीरे, रैखिक रूप से प्रगति कर रहा हूं।
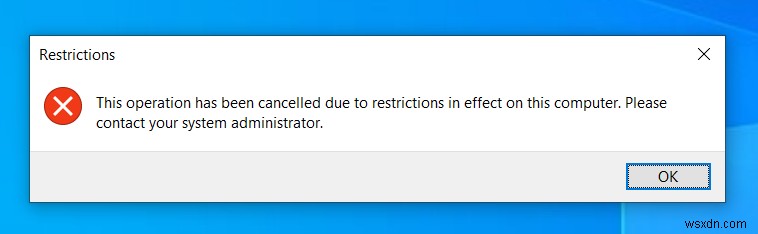
इसी तरह, एप्लिकेशन जोड़ने के लिए रजिस्ट्री पथ है:
HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies
इमेज फाइल एक्ज़ीक्यूशन ऑप्शंस (IFEO)
हमने GWX संदर्भ में इस सुपर-उपयोगी और शक्तिशाली सुविधा के बारे में बात की है। आप इसका उपयोग यह बदलने के लिए कर सकते हैं कि आपके सिस्टम पर कोई भी प्रोग्राम कैसे व्यवहार करता है। मूल रूप से, हम Debugger कार्यक्षमता का उपयोग करेंगे, और इस प्रकार iexplore.exe के निष्पादन को इसके डिफ़ॉल्ट व्यवहार से एक खाली cmd शेल चलाने में बदल देंगे। मूल रूप से, एक डमी रन जो कुछ भी नहीं करता है और कोई Javascript लाइब्रेरी आह्वान नहीं करता है।
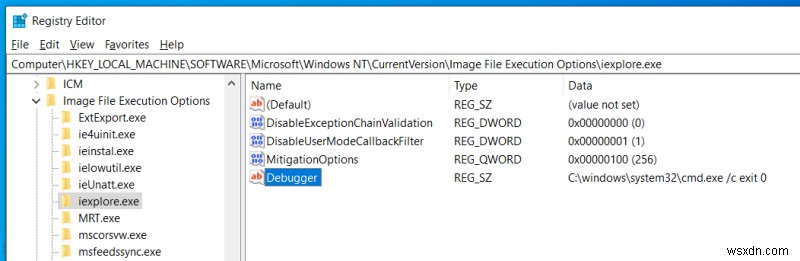
यह क्या करेगा आपको Internet Explorer "चलाने" देगा, लेकिन पूरा रन सिर्फ कमांड प्रॉम्प्ट शेल का स्पॉनिंग होगा जो बस बाहर निकलता है। इसका मतलब है कि चाहे आप Internet Explorer को कैसे भी आह्वान करें, यह वास्तव में नहीं चलेगा, जिससे jscript.dll लाइब्रेरी के मेमोरी में लोड होने का जोखिम कम हो जाएगा।
कृपया ध्यान दें, यह केवल Internet Explorer को प्रभावित करता है, और अन्य प्रोग्राम को लाइब्रेरी का उपयोग करने से नहीं रोकता, जैसे कि Microsoft Word एक खराब एम्बेडेड ऑब्जेक्ट वाला दस्तावेज़ दिखा रहा है जो jscript.dll फ़ंक्शन को संदर्भित करता है। लेकिन यह लाइब्रेरी के उपयोग किए जाने के जोखिम को कम करता है, विशेष रूप से Internet Explorer जैसे नेटवर्क-सक्षम प्रोग्राम द्वारा। आपके सिस्टम पर अन्य टूल्स को अभी भी इस लाइब्रेरी की आवश्यकता हो सकती है, लेकिन यदि वे आवश्यक रूप से बाहरी नेटवर्क संसाधनों से कनेक्ट नहीं होते हैं, तो जोखिम कम हो जाते हैं।
IFEO के बारे में अच्छी बात यह है कि इसे रजिस्ट्री कुंजी सेट करने के अलावा किसी चीज की आवश्यकता नहीं है। यदि आप वापस लौटना चाहते हैं, तो बस Debugger स्ट्रिंग को हटा दें, और आपके पास पुरानी कार्यक्षमता वापस आ जाएगी।
अंत में, यदि आप एंटी-मैलवेयर सॉफ़्टवेयर का उपयोग करते हैं, तो कुछ इसे संभावित IFEO हाईजैक के रूप में देख सकते हैं। इस तथ्य से अवगत रहें, और फिर आगे बढ़ें, और शायद कंप्यूटर सुरक्षा करने के एक स्मार्ट तरीके को भी अपनाएं। लेकिन यह दूसरे समय का विषय है।
आइए jscript.dll के बारे में बात करते हैं
अब, मेरा ऊपर का काम समस्या को ठीक नहीं करता। यह Internet Explorer के चलने की संभावना को कम करके इसके चारों ओर काम करता है। उचित सुधार लाइब्रेरी को अपडेट करना है। तकनीकी रूप से, आप "बस" नए पैच्ड संस्करण को पुराने पर कॉपी कर सकते हैं, और आपका काम हो गया। लेकिन Windows Update तंत्र थोड़ा अधिक जटिल है।
तो शमन लाइब्रेरी से निष्पादन योग्य अनुमति को हटाना है। आप इसे कमांड लाइन पर कर सकते हैं, जैसा कि सलाह कहती है, या आप इसे Windows Explorer का उपयोग करके कर सकते हैं। कमांड लाइन का कारण (सिस्टम) लाइब्रेरी का स्वामित्व लेने के लिए है, ताकि उसकी सुरक्षा सेटिंग्स को बदला जा सके। वैकल्पिक रूप से, आप ExecTI के माध्यम से cmd (या एक्सप्लोरर) खोलकर अनुमतियों में हेरफेर कर सकते हैं, एक यूटिलिटी जो आपको प्रोग्राम को उच्चतम विशेषाधिकारों के साथ चलाने देती है, जैसा कि मैंने आपको मेरे अनिवार्य Windows एडमिन यूटिलिटीज की सूची में दिखाया है।
आप जो करना चाहते हैं वह सूचीबद्ध सभी समूहों या उपयोगकर्ताओं के लिए Read & execute चेकबॉक्स मार्क को हटाना है। लेकिन फिर, साइड इफेक्ट्स! उदाहरण के लिए, ऊपर उल्लिखित ग्रुप पॉलिसी एडिटर सही ढंग से लॉन्च नहीं होगा यदि Administrators के लिए निष्पादन अस्वीकार कर दिया गया है। यह मानक उपयोगकर्ता के रूप में चलाने के महत्व पर भी जोर देता है, क्योंकि आपके पास Users के लिए Jscript के लिए कोई निष्पादन नहीं हो सकता है, और आप अभी भी Internet Explorer का उपयोग करने में सक्षम होंगे, बिना सिस्टम कार्यक्षमता पर किसी प्रभाव के।
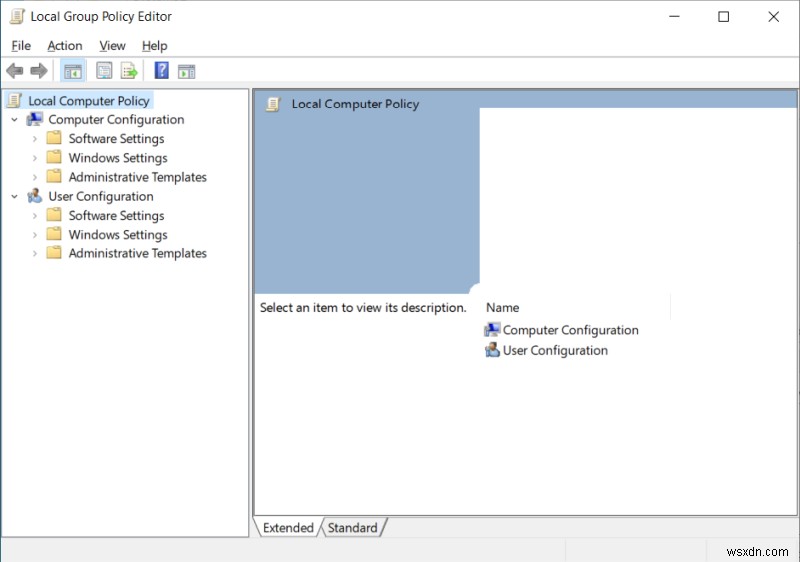
JScript.dll को निष्पादित करने की अनुमति नहीं होने पर ग्रुप पॉलिसी एडिटर। गड़बड़ लेआउट।
लेकिन फिर, चूंकि यह सब कुछ है, आप Read & execute को अक्षम कर सकते हैं, और जब तक आप आधिकारिक पैच लागू नहीं कर सकते, तब तक इसे टॉगल कर सकते हैं - बशर्ते आप वास्तव में इसे लागू करना चाहें। कुछ परिदृश्यों में, आप नहीं चाह सकते हैं, या सक्षम नहीं हो सकते हैं, और आपको Internet Explorer का उपयोग करना पड़ सकता है। लेकिन यह घरेलू सेटअप में संभावना नहीं है। और मैं एंटरप्राइज़ सुरक्षा के बारे में बात नहीं कर रहा हूं। तो अपने पिचफोर्क नीचे करें। अंत में, आप Internet Explorer के लिए भी वही काम कर सकते हैं - निष्पादन अनुमति हटाएं।
अन्य चीजें - स्थानीय स्क्रिप्टिंग
फिर, यदि आपको Internet Explorer का उपयोग करने की आवश्यकता है, तो आप Internet Options के तहत Active Scripting को अक्षम कर सकते हैं। यह पुरानी खबर है वास्तव में, इसलिए मैं यहां इस पर ज्यादा ध्यान केंद्रित नहीं करने जा रहा हूं। एक अधिक व्यावहारिक बात यह है कि Microsoft बेस्ड स्क्रिप्ट होस्ट के माध्यम से अपने स्थानीय डिस्क पर संग्रहीत Javascript फ़ाइलों को गलती से निष्पादित करने से बचें। यह डिफ़ॉल्ट है, यहां तक कि Windows 10 पर भी। लेकिन वास्तव में, आपके ब्राउज़र के संदर्भ के बाहर स्थानीय रूप से Javascript फ़ाइलों को चलाने के बहुत कम कारण हैं।
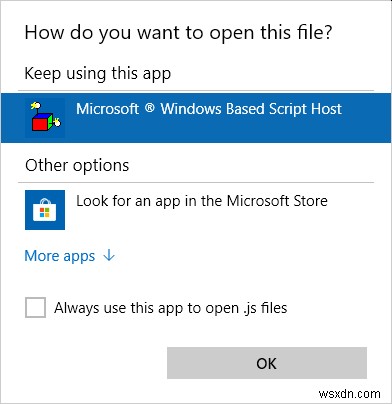
आप जो करना चाहते हैं वह एक डमी Javascript फ़ाइल बनाना है, जैसे file.js। राइट क्लिक > Open with, और फिर किसी प्रकार के टेक्स्ट एडिटर का चयन करें (More apps के तहत)। इसका मतलब है कि भले ही आप स्थानीय रूप से संग्रहीत Javascript फ़ाइल पर डबल-क्लिक करें, यह एक टेक्स्ट फ़ाइल के रूप में खुलेगी।
निष्कर्ष
घबराहट को अपना कम्पास न बनने दें। कुछ सुरक्षा समस्याएं गंभीर हैं और जांच की आवश्यकता है। लेकिन अन्य जरूरी नहीं कि उतने भयानक हों जितना वे इंटरनेट की बकबक के आधार पर लग सकते हैं। इस मामले में, हां, यह अच्छी बात नहीं है। दूसरी ओर, Internet Explorer न चलाना बहुत हद तक इसे हल करता है। साथ ही, नासमझ न बनें और बेतरतीब ढंग से फाइलें निष्पादित करें, और आप ठीक रहेंगे।
इस लेख में, मैंने आपको यह बताने की कोशिश की कि क्या देता है, और आपके पास विकल्प क्या हैं, इसका कुछ हद तक शांत अवलोकन दिया है। सबसे महत्वपूर्ण बात, आप IFEO के शानदार जादू का उपयोग करके Internet Explorer को चलने से रोक सकते हैं, कोई सवाल नहीं पूछा। इस तरह, आप बकवास के जोखिम को कम करते हैं, चाहे वह एक पुराना गेम लॉन्चर हो जो संदेशों या घोषणाओं के लिए iexplore.exe को हार्ड-कोड करता है, या आपकी अपनी चंचल उंगलियां। आप लाइब्रेरी के लिए निष्पादन अनुमतियों को भी अक्षम कर सकते हैं, और यदि आपका सिस्टम मानक उपयोगकर्ता के साथ सेट अप है, तो आपको अक्षम लाइब्रेरी के कारण कम कार्यक्षमता से समझौता करने की भी आवश्यकता नहीं हो सकती है। वहां हम चलें। अपने वेबज का आनंद लें।
चीयर्स।