बिटलॉकर उस फुल डिस्क एन्क्रिप्शन सॉफ़्टवेयर का नाम है जो विंडोज में अंतर्निहित है। पहली बार विंडोज 7 अल्टीमेट एडिशन के साथ पेश किया गया, बिटलॉकर अब विंडोज 8 और विंडोज 10 के प्रो संस्करणों के साथ उपलब्ध है।
एन्क्रिप्शन एक जटिल विषय है जिसे हमेशा अच्छी तरह से समझा नहीं जाता है। बिटलॉकर का उद्देश्य आपके विंडोज 10 PC के लिए एक सुव्यवस्थित एन्क्रिप्शन अनुभव प्रदान करना है, ताकि आप इसके फायदों से लाभ उठा सकें भले ही आप अनिश्चित हों कि एन्क्रिप्शन वास्तव में कैसे काम करता है।
बिटलॉकर पूरे ड्राइव को एन्क्रिप्ट करके काम करता है। इसका मतलब है कि आप इसे केवल अपने PC पर शीर्ष-स्तरीय स्टोरेज कंटेनरों पर लागू कर सकते हैं, जैसे आपकी हार्ड ड्राइव, SSD और रिमूवेबल USB फ्लैश ड्राइव। यदि आप व्यक्तिगत फ़ाइलों और फ़ोल्डर्स के बारीक एन्क्रिप्शन की तलाश कर रहे हैं, तो आपको कहीं और देखना होगा या विंडोज की फ़ोल्डर-स्तरीय पासवर्ड सुरक्षा क्षमताओं का उपयोग करना होगा (लेकिन याद रखें कि पासवर्ड सुरक्षा नहीं एन्क्रिप्शन के समान है)!)
बिटलॉकर के लाभ
एक एन्क्रिप्शन तकनीक के रूप में बिटलॉकर अब परिपक्व और काफी अच्छी तरह से माना जाता है, हालांकि इसके मुद्दों के बिना नहीं। यकीनन, यह अपनी सादगी और विंडोज में निर्बाध एकीकरण द्वारा प्रतिष्ठित है। यह इसे कुछ थर्ड-पार्टी समाधानों की तुलना में कम बोझिल बनाता है।
यदि आपका PC इसका समर्थन करता है तो फुल डिस्क एन्क्रिप्शन का उपयोग करना आम तौर पर उचित है। यह आपकी फ़ाइलों के चारों ओर सुरक्षा का एक अतिरिक्त स्तर प्रदान करता है। कोई भी जो आपका डिवाइस प्राप्त करता है, आपके एन्क्रिप्टेड ड्राइव पर डेटा पढ़ने में सक्षम नहीं होगा। वे केवल तभी अनलॉक होते हैं जब आप प्रमाणीकरण जानकारी प्रदान करते हैं, जैसे आपका विंडोज पासवर्ड।
बिटलॉकर सक्षम करना इसलिए आपको बिना किसी अतिरिक्त लागत के अतिरिक्त सुरक्षा देता है। आधुनिक हार्डवेयर पर फुल डिस्क एन्क्रिप्शन का उपयोग करने के लिए प्रदर्शन जुर्माना न्यूनतम है। अपने सिस्टम ड्राइव को एन्क्रिप्ट करते समय, आपको आम तौर पर अपने डिवाइस को अनलॉक करने के लिए कोई अतिरिक्त कदम पूरा करने की आवश्यकता नहीं होगी; जब आप अपना विंडोज पासवर्ड प्रदान करते हैं, तो बिटलॉकर स्वचालित रूप से आपके ड्राइव को अनलॉक कर देगा।
अपने ड्राइव्स के लिए बिटलॉकर सक्षम करना
कई नए डिवाइस सिस्टम ड्राइव (जहां विंडोज इंस्टॉल है) के लिए बिटलॉकर के साथ स्वचालित रूप से सक्षम आते हैं। यह आपके माइक्रोसॉफ्ट अकाउंट क्रेडेंशियल्स का उपयोग करके संरक्षित होगा। जैसे ही आप विंडोज में लॉगिन करते हैं, बिटलॉकर स्वचालित रूप से ड्राइव को अनलॉक कर देगा।
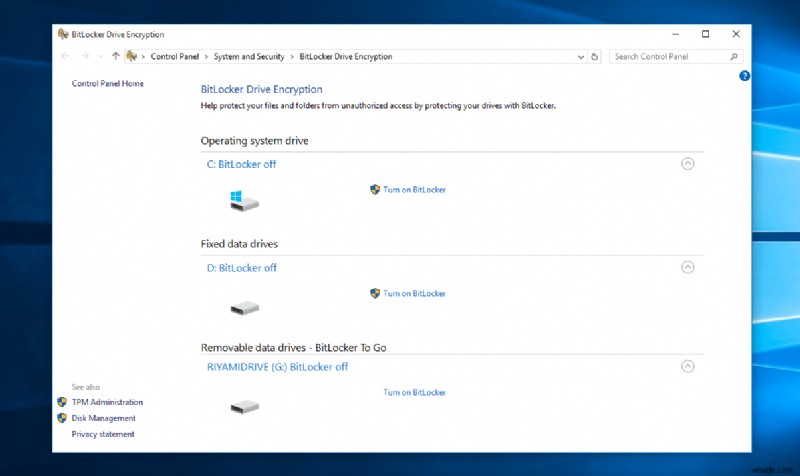
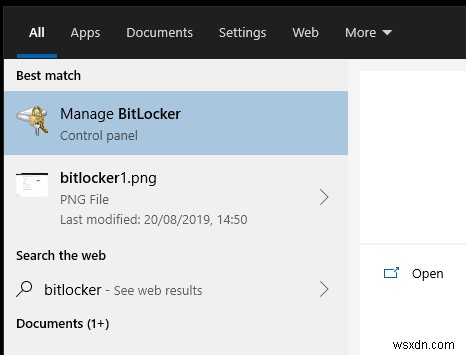
यह जांचने के लिए कि क्या आपके ड्राइव्स के लिए बिटलॉकर सक्षम है, स्टार्ट मेनू में "बिटलॉकर" खोजें। दिखाई देने वाले "बिटलॉकर प्रबंधित करें" विकल्प का चयन करें। कंट्रोल पैनल में बिटलॉकर का पेज लॉन्च होगा।
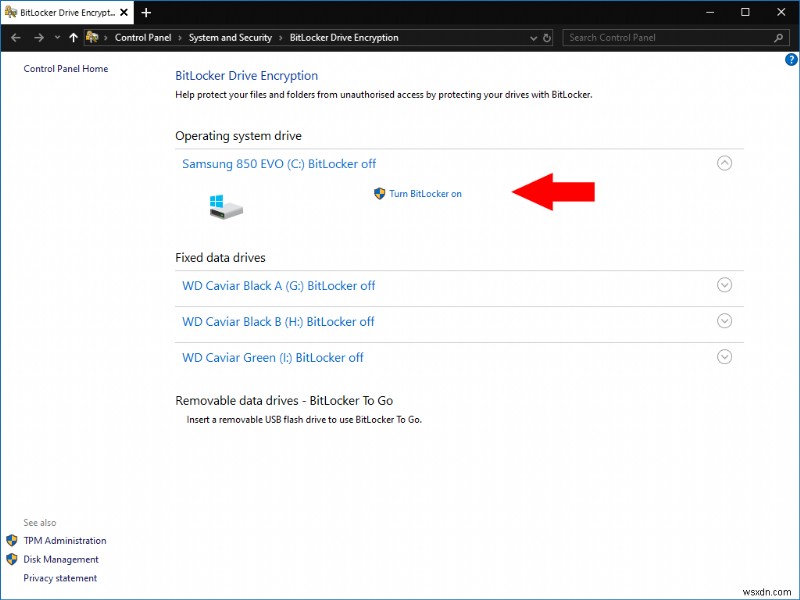
आप अपने PC पर सभी स्टोरेज ड्राइव की सूची देखेंगे। प्रत्येक का बिटलॉकर एन्क्रिप्शन स्थिति उसके नाम के बगल में प्रदर्शित होती है।
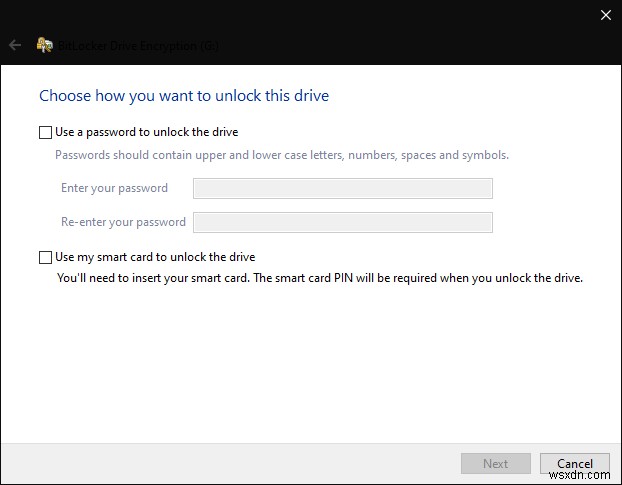
बिटलॉकर सक्षम करने के लिए, सूची में एक ड्राइव पर क्लिक करें और फिर "बिटलॉकर चालू करें" दबाएं। आपको ड्राइव के लिए एक अनलॉक विधि चुनने के लिए प्रेरित किया जाएगा। हर बार जब आप ड्राइव पर फ़ाइलों तक पहुंचना चाहते हैं, तो आप खुद को प्रमाणित करने के लिए इस अनलॉक विधि का उपयोग करेंगे।
यहां आपको जो विकल्प दिखाई देंगे वे आपके द्वारा एन्क्रिप्ट किए जा रहे ड्राइव के प्रकार और आपके डिवाइस में TPM है या नहीं (नीचे देखें) पर निर्भर करते हैं। सबसे सरल विधि, जो हमेशा उपलब्ध होती है, वह है ड्राइव का उपयोग करते समय पारंपरिक पासवर्ड प्रॉम्प्ट। हालांकि, TPM-आधारित एन्क्रिप्शन उन अधिकांश डिवाइस के लिए अनुशंसित है जो इसका समर्थन करते हैं - यही वह है जो ड्राइव को विंडोज में लॉगिन करते समय स्वचालित रूप से अनलॉक करने में सक्षम बनाता है।
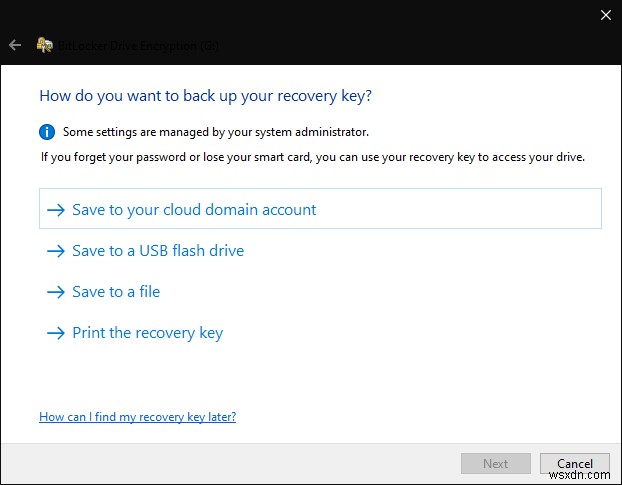
एन्क्रिप्शन प्रक्रिया पूरी करने के लिए संकेतों का पालन करें। आपसे अपने रिकवरी कुंजी का बैकअप लेने के लिए कहा जाएगा - यह महत्वपूर्ण है कि आप इसे अभी नोट कर लें! यदि आप कभी विंडोज में लॉगिन करने में असमर्थ हैं, तो यह कुंजी एकमात्र जीवन रेखा है जो आपके डेटा को पुनर्स्थापित कर सकती है।
विंडोज अब ड्राइव की सामग्री को एन्क्रिप्ट करना शुरू कर देगा, जिसमें शामिल डेटा की मात्रा के आधार पर कई घंटे लग सकते हैं। आप सिस्टम ट्रे में दिखाई देने वाले बिटलॉकर आइकन से प्रक्रिया की स्थिति देख सकते हैं।
बिटलॉकर एन्क्रिप्शन प्रबंधित करना
आप कंट्रोल पैनल पेज पर वापस जाकर बिटलॉकर एन्क्रिप्शन प्रबंधित कर सकते हैं। आपके प्रत्येक एन्क्रिप्टेड ड्राइव के लिए, आपके पास एन्क्रिप्शन अक्षम करने, रिकवरी कुंजी का बैकअप लेने और उपयोग की जाने वाली प्रमाणीकरण विधि को बदलने का विकल्प होता है।
इन सेटिंग्स को किसी भी समय बदला जा सकता है, इसलिए आप उन विकल्पों के साथ फंसे नहीं हैं जिन्हें आपने एन्क्रिप्शन सक्षम करते समय चुना था। याद रखें कि एन्क्रिप्शन अक्षम करने के लिए आपको पहले ड्राइव को अनलॉक करना होगा और इसमें काफी समय लग सकता है।
बिटलॉकर-संरक्षित ड्राइव अनलॉक करना
आपके एन्क्रिप्टेड ड्राइव को अनलॉक करने की प्रक्रिया उनके प्रकार और उपयोग की गई प्रमाणीकरण विधि के आधार पर भिन्न होती है। यदि आपने पासवर्ड सुरक्षा का विकल्प चुना है, तो आपको किसी भी फ़ाइल तक पहुंचने से पहले अपना पासवर्ड दर्ज करना होगा।
USB डिवाइस द्वारा संरक्षित ड्राइव के लिए, डिवाइस को कनेक्ट करने से ड्राइव अनलॉक हो जाना चाहिए। जब USB हटा दिया जाता है तो यह फिर से लॉक हो जाएगा।
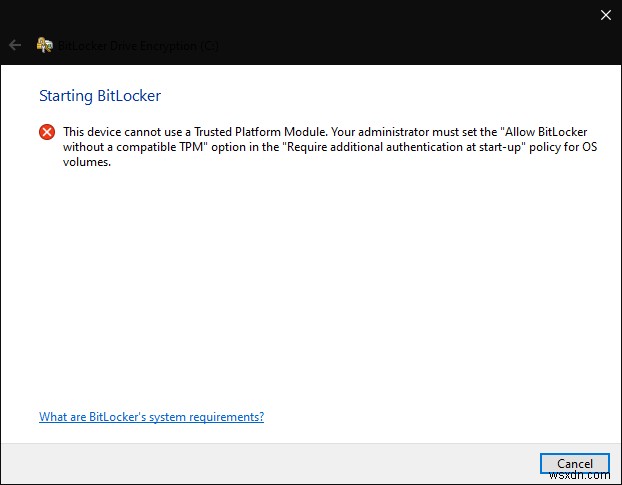
अंत में, TPM वाले नए PC पर, आप ड्राइव को लॉगिन पर स्वचालित रूप से अनलॉक करना चुन सकते हैं। एक TPM (ट्रस्टेड प्लेटफॉर्म मॉड्यूल) आपके डिवाइस के मदरबोर्ड पर क्रेडेंशियल्स के सुरक्षित भंडारण के लिए एक हार्डवेयर सुविधा है। TPM का उपयोग करके, बिटलॉकर आपके ड्राइव को विंडोज में लॉगिन करते समय अनलॉक कर सकता है, जिससे एन्क्रिप्शन वास्तव में एक सहज अनुभव बन जाता है।
TPM के कारण, आप बिटलॉकर का उपयोग पहले से ही बिना जाने कर रहे होंगे। जैसा कि ऊपर उल्लेख किया गया है, TPM वाले नए डिवाइस डिफ़ॉल्ट रूप से बिटलॉकर सक्षम करते हैं यदि आप माइक्रोसॉफ्ट अकाउंट से लॉगिन करते हैं। जब आप प्रमाणित करते हैं तो सब कुछ पृष्ठभूमि में होता है, TPM बिटलॉकर को आपके विंडोज पासवर्ड से आपकी पहचान प्रमाणित करने में सक्षम बनाता है। आपकी फ़ाइलें तब तक एन्क्रिप्टेड रहती हैं जब तक आप लॉगिन नहीं करते।
बिटलॉकर के बारे में इससे कहीं अधिक है जितना हम यहां कवर कर सकते हैं। यह गाइड फुल डिस्क एन्क्रिप्शन की अंतर्निहित अवधारणाओं का एक सौम्य परिचय है। अधिक जानकारी के लिए, हम बिटलॉकर दस्तावेज़ देखने की सलाह देते हैं, जो विभिन्न ड्राइव और प्रमाणीकरण प्रणालियों के साथ बिटलॉकर कॉन्फ़िगर करने पर अधिक विस्तृत मार्गदर्शन भी प्रदान करता है।