कैस्परस्की शोधकर्ताओं ने संशोधित यूनिफाइड एक्सटेंसिबल फर्मवेयर इंटरफेस या UEFI में कॉस्मिकस्ट्रैंड रूटकिट की खोज की है। यह फर्मवेयर मैलवेयर आपके PC पर तब लोड होता है जब यह शुरू होता है और फिर OS बूट प्रक्रिया शुरू करता है। यह कुछ ऐसा है जो ऑपरेटिंग सिस्टम के बूट होने से पहले लोड होता है, और इस मुद्दे की गंभीरता इस तथ्य से भी बढ़ जाती है कि यह मैलवेयर आपकी हार्ड डिस्क से नहीं बल्कि मदरबोर्ड पर एक चिप से लोड होता है। दूसरे शब्दों में, मैलवेयर इतना शक्तिशाली है कि यदि संक्रमित हो जाता है, तो आपको अपने PC हार्डवेयर को कचरे में फेंकना होगा।
UEFI मैलवेयर द्वारा उत्पन्न खतरा
UEFI फर्मवेयर किसी भी हार्ड ड्राइव हेरफेर के लिए प्रतिरोधी है क्योंकि यह मदरबोर्ड पर एक चिप में एकीकृत होता है और हार्ड ड्राइव पर नहीं लिखा जाता है। परिणामस्वरूप, UEFI-आधारित मैलवेयर को हटाना बेहद चुनौतीपूर्ण है; ड्राइव को मिटाकर और OS को फिर से इंस्टॉल करने से भी UEFI पर काम नहीं करेगा। इसी कारण से, सभी सुरक्षा प्रोग्राम UEFI में दबे मैलवेयर को खोजने में सक्षम नहीं हैं। सीधे शब्दों में कहें, एक बार मैलवेयर फर्मवेयर में प्रवेश कर जाता है, तो यह वहीं रहेगा।
बेशक, UEFI हैक करना कोई सीधा काम नहीं है: या तो डिवाइस के निकटता की आवश्यकता होती है, या रिमोट फर्मवेयर मैलवेयर संक्रमण की एक और उन्नत विधि का उपयोग किया जाता है। इसके अलावा, वायरस को स्टार्टअप पर ऑपरेटिंग सिस्टम में प्रवेश करना होगा और अपने अंतिम उद्देश्य को पूरा करने के लिए UEFI में रहना होगा, चाहे वह कुछ भी हो। इसमें बहुत मेहनत लगती है, यही कारण है कि इस तरह के मैलवेयर का उपयोग सबसे प्रसिद्ध लोगों या संगठनों पर लक्षित हमलों के संदर्भ में किया जाता है।
कॉस्मिकस्ट्रैंड की गतिविधियां
कॉस्मिकस्ट्रैंड का प्राथमिक कार्य ऑपरेटिंग सिस्टम स्टार्टअप पर एक दुर्भावनापूर्ण एप्लिकेशन डाउनलोड करना है, जो बाद में हमलावरों की निर्दिष्ट गतिविधियों को अंजाम देता है। फर्मवेयर रूटकिट OS बूट प्रक्रिया को पूरा करता है, फिर शेल कोड निष्पादित करता है, हमलावरों के C2 सर्वर से संपर्क करता है, और एक दुर्भावनापूर्ण पेलोड प्राप्त करता है। फर्मवेयर रूटकिट को अपने C2 सर्वर से एक फ़ाइल प्राप्त हुई, लेकिन शोधकर्ता इसे इंटरसेप्ट नहीं कर सके।
इसके बजाय, उन्होंने समझौता किए गए कंप्यूटरों में से एक पर मैलवेयर का एक टुकड़ा खोजा जो शायद कॉस्मिकस्ट्रैंड से जुड़ा था। ऑपरेटिंग सिस्टम का "aaaabbbb" उपयोगकर्ता इस वायरस द्वारा बनाया गया है और इसे स्थानीय व्यवस्थापक विशेषाधिकार दिए गए हैं।
बोनस टिप: T9 एंटीवायरस जैसे रियल-टाइम एंटीवायरस का उपयोग करें
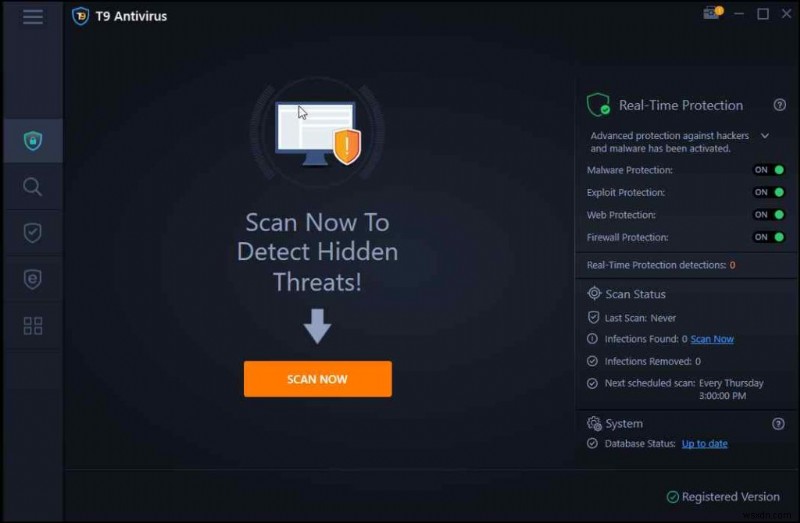
यह स्पष्ट नहीं है कि साइबर अपराधी इस मैलवेयर को वितरित करने में कैसे कामयाब हुए। भले ही आप कॉल के दौरान कॉलर को बुरे अभिनेता के रूप में पहचान न सकें और उन्होंने आपको एक ईमेल भेजा हो, यदि आपके कंप्यूटर पर एक सक्षम रियल-टाइम एंटीवायरस प्रोग्राम इंस्टॉल है, तो आपको चिंता नहीं करनी चाहिए। एक्सप्लॉइट सुरक्षा के साथ रियल-टाइम एंटीवायरस जैसे T9 एंटीवायरस मदद कर सकते हैं। इसलिए, हम इसका उपयोग करने का सुझाव देते हैं। इस सॉफ्टवेयर का उपयोग करने के कुछ लाभ निम्नलिखित हैं:
मैलवेयर सुरक्षा
संक्रमण, जीरो-डे खतरे, मैलवेयर, ट्रोजन, PUP, एडवेयर, और बहुत कुछ जैसे खतरे वे सभी चीजें हैं जिनसे T9 एंटीवायरस बचाव करता है।
रियल-टाइम सुरक्षा
रियल-टाइम सुरक्षा आपके कंप्यूटर को संक्रमित करने से पहले मैलवेयर का पता लगाती है और रोकती है। इसी तरह डेटा उल्लंघन, पहचान की चोरी, और अन्य सुरक्षा हमलों को रोका जा सकता है।
स्टार्टअप प्रोग्राम हटाएं
पृष्ठभूमि में चल रहे दुर्भावनापूर्ण ऐप्स द्वारा लाभ उठाए जाने से बचने और अपने कंप्यूटर और डेटा की सुरक्षा को खतरे में डालने से बचने के लिए, आप अनावश्यक स्टार्टअप आइटम को तेजी से ढूंढकर और समाप्त करके ऐसा कर सकते हैं।
एक्सप्लॉइट्स से बचाव
विश्वसनीय T9 एंटीवायरस एक्सप्लॉइट सुरक्षा मॉड्यूल द्वारा सुरक्षा खामियों के कारण मैलवेयर संक्रमण के खिलाफ बचाव प्रदान किया जाता है।
अपडेटेड वायरस परिभाषाएं
नए मैलवेयर खतरों की पहचान करने और उन्हें हटाने के लिए जैसे ही वे दिखाई देते हैं और हैकर्स अपने तरीकों में सुधार करते हैं, एंटीवायरस सॉफ्टवेयर को अक्सर अपडेट किया जाना चाहिए। T9 एंटीवायरस आपको नवीनतम खतरों से बचाता है क्योंकि यह समय-समय पर नवीनतम डेटाबेस परिभाषा अपडेट इंस्टॉल करता है।
सबसे अत्याधुनिक और समकालीन खतरों से खुद को बचाएं
आज के नेटवर्क समाज में परिष्कृत हमलों की संभावना प्रमुख सुरक्षा चिंताओं में से एक है। T9 एंटीवायरस और मैलवेयर सुरक्षा सॉफ्टवेयर जैसे अत्याधुनिक प्रोग्राम का उपयोग करना, जो रियल-टाइम सुरक्षा और विभिन्न बचाव प्रदान करता है, इन जोखिमों को कम करने का सबसे अच्छा तरीका है। सुरक्षा तकनीक डेटा से समझौता होने से पहले खतरों को पहचानती है और सफलतापूर्वक उनका मुकाबला करती है।
कॉस्मिकस्ट्रैंड के बारे में आप सभी जानना चाहते थे: आपके फर्मवेयर में एक मैलवेयर पर अंतिम शब्द
सूचना सुरक्षा शोधकर्ताओं ने कॉस्मिकस्ट्रैंड फर्मवेयर रूटकिट पर बहुत कम या कोई ध्यान नहीं दिया है, जो हैकर्स के लिए मददगार रहा है। हालांकि यह परेशान करने वाला है, सब कुछ बुरा नहीं है। सबसे पहले, भले ही कभी-कभी ऐसा लगता है कि यादृच्छिक लोग प्रभावित होते हैं, यह महंगे, परिष्कृत फर्मवेयर मैलवेयर का एक उदाहरण है जिसका उपयोग बड़े पैमाने पर नहीं बल्कि लक्षित हमलों के लिए किया जाता है।
सोशल मीडिया पर हमें फॉलो करें – फेसबुक, इंस्टाग्राम, और यूट्यूब। किसी भी प्रश्न या विचार के लिए हमसे संपर्क करें। हमें आपको समाधान प्रदान करने में खुशी होगी। हम आम तकनीकी समस्याओं के लिए सलाह, समाधान, और मार्गदर्शन अक्सर प्रकाशित करते हैं।