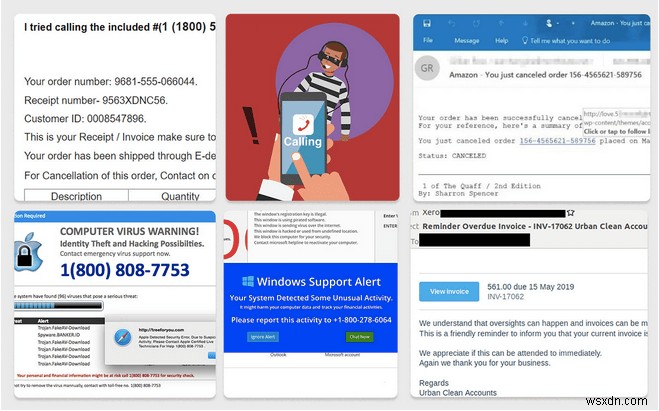
इन खतरनाक संदेशों को अपनी स्क्रीन पर देखने से बुरा क्या हो सकता है? इसके झांसे में न आएं!
संभावना है कि ये पॉप-अप फिशिंग का एक उदाहरण हैं, आपको व्यक्तिगत या वित्तीय जानकारी प्रकट करने के लिए बरगलाने का एक प्रयास। ये चेतावनी संदेश ईमेल, टेक सपोर्ट और अन्य ऑनलाइन घोटालों की दुनिया में प्रचलित हैं। वे तब मदद की पेशकश करते प्रतीत होते हैं जब आपके डिवाइसेज के साथ कुछ गलत होता है या जब आपको किसी तकनीकी सहायता की आवश्यकता होती है। लेकिन इन घोटालों के झांसे में आना निश्चित रूप से आपके डिवाइसेज, डेटा, और पैसे को अधिक जोखिम में डाल सकता है।
हालांकि ईमेल घोटाले इंटरनेट जितने लंबे समय से मौजूद हैं, धोखाधड़ी वाले चालान भेजना घोटाले हाल ही में आसमान छू गए हैं। हैकर्स व्यक्तियों को मेल में संलग्न लिंक पर क्लिक करके सदस्यता रद्द करने या प्रबंधित करने या लोगों को कॉल बैक करके शुल्क रद्द करवाने के लिए बरगलाते हैं, उन सेवाओं/उत्पादों के लिए जिन्हें उन्होंने कभी ऑर्डर या भुगतान नहीं किया था। नकली चालान आमतौर पर काफी आश्वस्त करने वाले होते हैं और यहां तक कि सबसे संदेहशील लोगों को भी धोखा दे सकते हैं और उन्हें लगता है कि ईमेल एक वैध पत्राचार से भेजा गया है।
अनुसार ACCC की टार्गेटिंग स्कैम रिपोर्ट, 2019 में सभी प्रकार और तरह के घोटालों में नकली और धोखाधड़ी वाले चालानों के कारण सबसे अधिक नुकसान हुआ, जिससे कंपनियों को $132 मिलियन से अधिक का नुकसान हुआ।
हमने आपके लिए कुछ हालिया नकली चालान ईमेल घोटालों को संकलित किया है ताकि आपके लिए यह पहचानना आसान हो जाए कि आप कब घोटाले का शिकार हो रहे हैं।
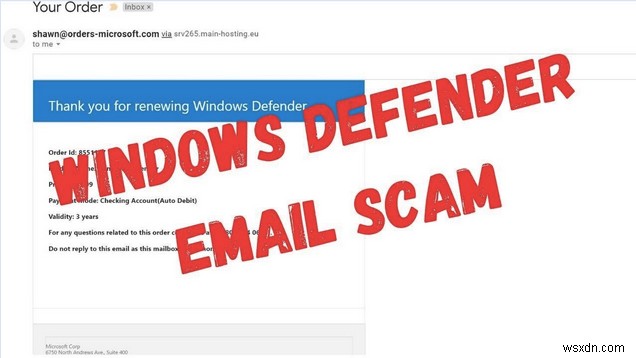
परिदृश्य – 1"पिछले महीने, कई व्यक्तियों ने फिशिंग ईमेल प्राप्त करने की सूचना दी जो आधिकारिक विंडोज डिफेंडर सपोर्ट टीम होने का दावा करते थे। ईमेल प्रामाणिक माइक्रोसॉफ्ट ईमेल की एक प्रति थी, इसमें चालान पर कंपनी का लोगो था, जिससे यह पहचानना मुश्किल हो गया कि यह वैध था या नकली।" नीचे एक उदाहरण है:
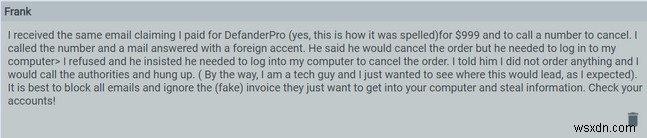
वास्तव में क्या हुआ? संदेश में कहा गया है कि "हमारे साथ आपके हालिया ऑर्डर के लिए धन्यवाद, यदि आपके कोई प्रश्न हैं या आप इस ऑर्डर को वापस करना चाहते हैं, तो कृपया टोल-फ्री नंबर पर कॉल करें: 1(800)-588-0612। धन्यवाद। मुख्य कार्यकारी अधिकारी। जॉनसन, केविन" यदि आप हालिया हमलों या उल्लंघनों के प्रति पर्याप्त सतर्क नहीं हैं, तो आप नंबर पर कॉल करके इसकी जांच करना चाह सकते हैं। जैसे ही आप फोन के दूसरी तरफ के व्यक्ति से जुड़ते हैं, आप फंस जाते हैं। स्कैमर कहता है कि वे ऑर्डर रद्द कर देंगे लेकिन उन्हें प्रक्रिया पूरी करने के लिए आपके कंप्यूटर में लॉग इन करने की आवश्यकता है। यदि आप खरीद को सत्यापित करने की संभावना नहीं रखते हैं या घबराई हुई अवस्था में हैं, तो आप विवरण दे सकते हैं और यहीं आप अपने डिवाइस पर संग्रहीत सभी व्यक्तिगत, गोपनीय, और वित्तीय विवरण खो देते हैं।
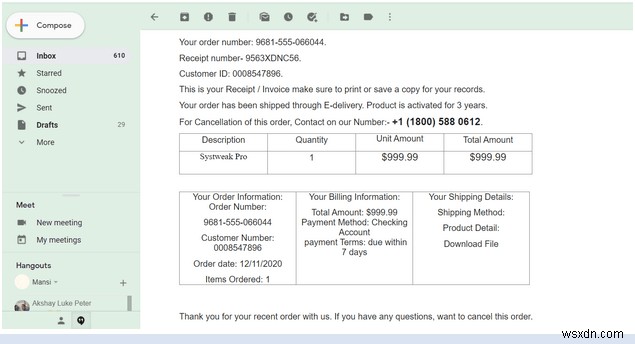
परिदृश्य – 2"इसी तरह के प्रयास किए गए हैं और सिस्टवीक सॉफ़्टवेयर के संज्ञान में आया है कि संगठन की ओर से जानकारी प्राप्त करने या भुगतान का अनुरोध करने के लिए विभिन्न स्थानों पर धोखाधड़ी के प्रयास किए जा रहे हैं। हालांकि प्रतीत होता है वैध, इन नकली चालान ईमेल का सिस्टवीक या हमारी किसी भी सेवा या उत्पाद से कोई संबंध नहीं है।" वास्तव में क्या हुआ? संदेश एक अज्ञात प्रेषक से आता है। बॉडी संदेश "सिस्टवीक प्रो नामक एक टेक सपोर्ट योजना प्रदान करने का दावा करता है और आपके खाते से $999.99 की राशि डेबिट होने के बारे में सूचित करता है। ईमेल आगे बताता है कि ऑर्डर ई-डिलीवरी के माध्यम से भेज दिया गया है और उत्पाद 3 वर्षों के लिए सक्रिय है। यदि आप अपनी खरीद रद्द करना चाहते हैं, तो नंबर +1 (1800) 588 0612 पर संपर्क करें।" ईमेल संदेश में ऑर्डर जानकारी, बिलिंग विवरण, शिपिंग विधि, और बहुत कुछ दिखाया गया है जो ईमेल को प्रामाणिक जैसा बनाता है।
त्वरित तथ्य: सिस्टवीक के पास सिस्टवीक प्रो नाम से कोई उत्पाद या सेवा नहीं है। कई उपयोगकर्ता सिस्टवीक, AT&T और IObit जैसी लोकप्रिय सॉफ़्टवेयर डेवलपमेंट कंपनियों द्वारा नकली चालान प्राप्त करने के समान उदाहरणों की शिकायत कर रहे हैं। यहां हमने क्या पाया:
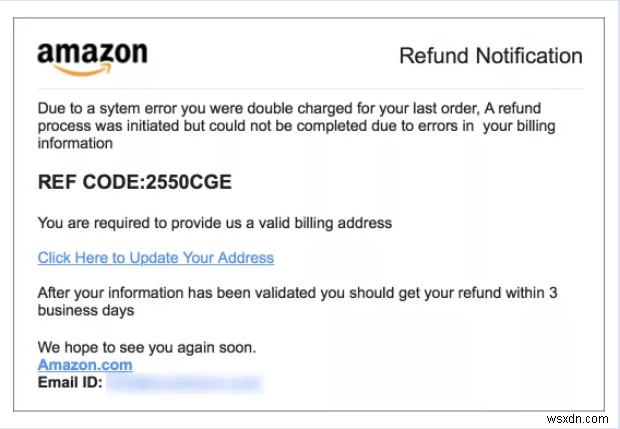
पूरी कहानी यहां पढ़ें: सिस्टवीक प्रो के नाम से नकली सपोर्ट प्लान के लिए खंडन वक्तव्य सिस्टवीक से इसी तरह का ईमेल प्राप्त हुआ? यहां जानने योग्य बातें हैं?1. वर्तमान ग्राहकों के लिए आधिकारिक सिस्टवीक सपोर्ट मुफ़्त है आप admin@wsxdn.com पर मेल डालकर पेशेवरों से सहायता प्राप्त कर सकते हैं। 2. आधिकारिक सिस्टवीक सपोर्ट पेज है www.systweak.com/systweak-support इसके अलावा, आप कंपनी के उत्पादों से संबंधित सामान्य प्रश्न admin@wsxdn.com पर भेज सकते हैं 3. सिस्टवीक आपके डिवाइस से संबंधित मुद्दों को ठीक करने के लिए कभी भी अनचाहा ईमेल या कॉल नहीं भेजता आपको केवल तभी सहायता मिलेगी जब आप इसका अनुरोध करेंगे। आधिकारिक सिस्टवीक सपोर्ट टीम सहायता प्राप्त करने के लिए कभी भी आपके विवरण या पैसे नहीं मांगती। परिदृश्य 3-"हैकर्स द्वारा उपयोग की जाने वाली एक और लोकप्रिय तकनीक धोखाधड़ी रिफंड और रिटर्न ईमेल घोटाले हैं, जहां व्यक्तियों को 'आपसे आपके पिछले ऑर्डर के लिए डबल चार्ज किया गया था, एक रिफंड प्रक्रिया शुरू की गई थी लेकिन त्रुटियों के कारण पूरी नहीं हो सकी। इसलिए, आपको हमें एक वैध बिलिंग पता प्रदान करना आवश्यक है' जैसे संदेशों द्वारा बरगलाया जाता है। या 'आपके अंत से कोई संचार न होने के कारण आपका पार्सल वापस कर दिया गया है। रिफंड पाने के लिए, आपको अपने बैंक विवरण सत्यापित करने की आवश्यकता है।'
जिन उपयोगकर्ताओं को बरगलाया गया, वे अंततः बहुत सारी व्यक्तिगत और वित्तीय जानकारी जैसे क्रेडिट कार्ड नंबर और बहुत कुछ प्रकट कर देते हैं।" फिशिंग हमलावरों का मानना है कि उपयोगकर्ताओं को नकली बिल और चालान पहचानने में कठिनाई होगी, इसीलिए वे उन्हें अपने मास मेलिंग घोटालों के हिस्से के रूप में तेजी से उपयोग कर रहे हैं। इसलिए, आपको यह सीखने की जरूरत है कि ये नकली चालान घोटाले कैसे काम करते हैं और घोटाले का शिकार होने से बचने के लिए आप क्या कर सकते हैं। |

नकली चालान घोटाले कैसे काम करते हैं?
आमतौर पर, ये घोटाले तीन चरणों में काम करते हैं:
चरण 1- प्रारंभिक चारा
नकली चालान ईमेल के अलावा जो आपसे सदस्यता रद्द करने और पैसे वापस पाने के लिए कॉल करने के लिए कहते हैं। आप ऐसे ईमेल भी प्राप्त कर सकते हैं जो तत्काल भुगतान मांगते हैं या भुगतान न करने पर गंभीर परिणाम की धमकी देते हैं। आपको एक ईमेल मिल सकता है जिसमें दावा किया गया हो कि आप एक रिफंड के हकदार हैं क्योंकि आपने थोड़ी देर के लिए किसी सेवा का उपयोग नहीं किया है। वे संपर्क जानकारी देते हैं ताकि आप रिफंड प्राप्त कर सकें या आवश्यक भुगतान कर सकें।
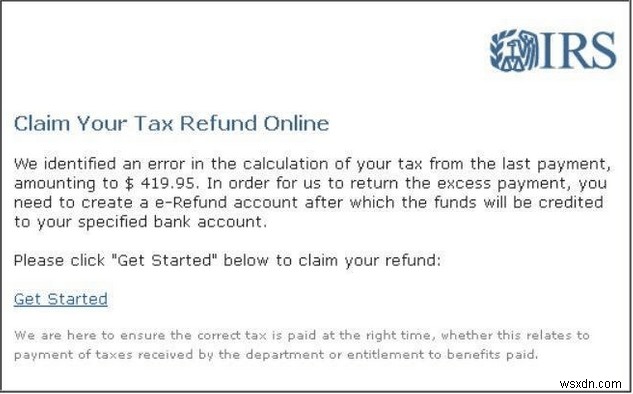
चरण 2- स्कैमर आपके डिवाइस में प्रवेश करते हैं
यदि आप ईमेल पर कार्रवाई करते हैं या मेल में उल्लिखित संबंधित नंबर पर कॉल करते हैं, तो आप 'सपोर्ट टीम' से जुड़ जाएंगे, जो Apple, Microsoft, या अन्य सॉफ़्टवेयर डेवलपमेंट संगठन जैसी प्रतिष्ठित कंपनी का भेष धारण करती है। आगे की प्रक्रिया पूरी करने के लिए, वे आपको रिमोट-कंट्रोल सॉफ़्टवेयर इंस्टॉल करने के लिए प्रेरित करेंगे ताकि वे आपके डिवाइस तक पहुंच प्राप्त कर सकें। वे आगे आपसे अपने बैंक में लॉग इन करने के लिए कहेंगे ताकि वे सदस्यता रद्द कर सकें या रिफंड प्रक्रिया कर सकें।
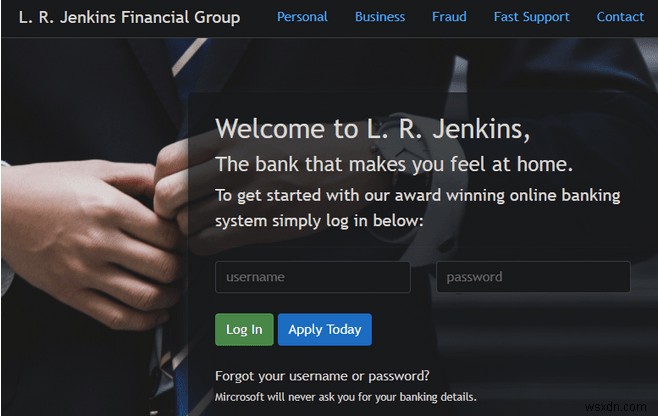
फिर, यह प्रमुख सुरक्षा चिंताएं उठाता है। आपको कभी भी किसी को अपने डिवाइस से रिमोटली कनेक्ट होने की अनुमति नहीं देनी चाहिए और फिर उनसे भरोसेमंद होने की उम्मीद करनी चाहिए।
चरण 3- नकली 'मदद'/'रिफंड'
अब जब स्कैमर्स ने आपको पूरी तरह से बरगला लिया है, तो वे अपनी मुख्य रणनीति अपनाएंगे। वे आपको इसे रद्द करने के बजाय अपनी योजना खरीदने के लिए राजी कर सकते हैं या उन उत्पादों/सेवाओं के लिए महत्वपूर्ण छूट दे सकते हैं जिन्हें आपने पहली जगह में नहीं खरीदा था।
वैकल्पिक रूप से, वे आपकी स्क्रीन को ब्लैक आउट करने के लिए रिमोट-कंट्रोल सॉफ़्टवेयर की सुविधा का उपयोग कर सकते हैं और कह सकते हैं कि यह 'सुरक्षित कनेक्शन' उद्देश्य के लिए दिखाई दे रहा है, जो पूरी बकवास है। जब आप अपनी स्क्रीन पर क्या हो रहा है नहीं देख सकते, तो 'रिफंड भेजने या तकनीकी सहायता देने' के वादे के साथ, वे आपको धोखा दे रहे हैं।
| महत्वपूर्ण: यदि कोई वैध कंपनी आपको किसी सेवा/उत्पाद के लिए रिफंड भेज रही थी या सपोर्ट दे रही थी, तो उन्हें प्रक्रिया पूरी करने के लिए आपके कंप्यूटर तक रिमोट एक्सेस की आवश्यकता नहीं है या आपको अपने बैंक में लॉग इन करने की आवश्यकता नहीं है! |
स्कैमर्स किन नंबरों से कॉल करते हैं?
हजारों फोन नंबरों का उपयोग हैकर्स द्वारा फोन कॉल को छिपाने और नेशनल साइबर सिक्योरिटी सेंटर को रिपोर्ट करने के लिए किया जाता है। ये नंबर आमतौर पर +35840..., +35845... या 09 से शुरू होते हैं।
आप घोटाले का शिकार होने से कैसे बच सकते हैं?
स्कैमर्स प्रतिष्ठित ब्रांड्स का लाभ उठाना पसंद करते हैं। वे प्रसिद्ध सॉफ़्टवेयर कंपनियों का प्रतिनिधित्व करने का दिखावा करते हैं और आपको व्यक्तिगत और वित्तीय डेटा प्रकट करने के लिए फंसाते हैं। यदि आपको ऐसे ईमेल प्राप्त हुए हैं, तो निम्न कार्य करें:
1. ईमेल में उल्लिखित किसी भी लिंक पर क्लिक न करें और किसी भी नंबर पर कॉल न करें
पहला कदम, संदिग्ध लिंक पर कभी क्लिक न करें या मेल में उद्धृत नंबर पर कॉल न करें। आपको एहसास नहीं होगा लेकिन आप अपनी व्यक्तिगत और गोपनीय डेटा प्रकट कर सकते हैं।
2. तुरंत अपने बैंक से संपर्क करें
अपने सभी लेनदेन को सत्यापित करने के लिए, आपको तुरंत अपने बैंक से संपर्क करना चाहिए और उन्हें अपने खाते से किए गए अनधिकृत संचालन के बारे में सूचित करना चाहिए।
3. आधिकारिक सपोर्ट टीम से संपर्क करें
हमेशा सुरक्षा की पक्ष में रहें, इसलिए उस कंपनी की आधिकारिक वेबसाइट से सपोर्ट टीम से संपर्क करें, जिससे आपको मेल प्राप्त हुआ है।
4. सतर्क रहें और धैर्य रखें
यदि आपने कभी ऑनलाइन कोई सेवा या उत्पाद नहीं खरीदा है, तो आपको ऐसे घोटाले वाले ईमेल प्राप्त होने की चिंता करने की आवश्यकता नहीं है। इसे रिपोर्ट करने और ऐसे ईमेल को हटाने पर विचार करें।
5. संदिग्ध लिंक पर क्लिक करने और अटैचमेंट खोलने के बारे में सतर्क रहें
जैसा कि हमने चर्चा की, स्कैमर एक टेक एक्सपर्ट या प्रतिष्ठित कंपनी के प्रतिनिधि होने का दिखावा कर सकता है और दुर्भावनापूर्ण लिंक भेज सकता है। इसलिए, आपको उन चेतावनी संकेतों को देखना चाहिए जो यह दर्शा सकते हैं कि यह एक नकली ईमेल होने की संभावना है।
चेतावनी संकेत = कैसे बताएं कि ईमेल नकली है?
|
6. एक विश्वसनीय सुरक्षा टूल के साथ स्कैन चलाएं ताकि यह सुनिश्चित हो सके कि आपका कंप्यूटर संक्रमित नहीं है
बाजार में विभिन्न प्रकार के एंटीवायरस और कंप्यूटर सुरक्षा समाधान उपलब्ध हैं जिनका उपयोग आप अपने सिस्टम को वायरस और अन्य खतरों से संक्रमित होने से बचाने के लिए कर सकते हैं।
7. उपयुक्त प्राधिकारी के साथ शिकायत दर्ज करें
- यूएस = फेडरल ट्रेड कमीशन (FTC)
- यूके = नेशनल फ्रॉड एंड साइबर क्राइम रिपोर्टिंग सेंटर
- कनाडा = कैनेडियन एंटी-फ्रॉड सेंटर
- ऑस्ट्रेलिया = ऑस्ट्रेलियन कॉम्पिटिशन एंड कंज्यूमर कमीशन (ACCC)
FTC को नकली चालान ईमेल कैसे रिपोर्ट करें?
FTC आपकी शिकायत की समीक्षा करेगा और तदनुसार आवश्यक कार्रवाई करेगा। याद रखें, पूरी प्रक्रिया समय लेने वाली हो सकती है और हो सकता है कि आपको हर बार मुआवजे का दावा करने का अवसर न मिले। |
अवश्य पढ़ें:
- कैसे पता करें कि आपका ईमेल खाता हैक हो गया है?
- ईमेल सुरक्षा: ईमेल संचार और डेटा की रक्षा करना
|
सिस्टवीक सपोर्ट टीम का संदेश
|
| अवश्य पढ़ें महत्वपूर्ण लेख: |
| ईमेल में स्पैम की पहचान कैसे करें? |
| स्मिशिंग से लड़ने और नकली टेक्स्ट मैसेज पहचानने के तरीके? |
| कैसे पता करें कि आपके ईमेल गुप्त रूप से ट्रैक किए जा रहे हैं? |
| प्रोटॉनमेल का उपयोग करके एन्क्रिप्टेड ईमेल कैसे भेजें और प्राप्त करें? |
| सर्वश्रेष्ठ ईमेल वेरिफायर और वैलिडेशन सॉफ़्टवेयर जिन्हें आपको जानना आवश्यक है |
| फिशिंग और अन्य ईमेल हमलों से अपने इनबॉक्स की रक्षा करें |