यूरोपीय संघ का बहुचर्चित जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR) इस महीने के अंत में दो साल का हो जाएगा। इसकी विरासत क्या रही है, और क्या इसने डिजिटल गोपनीयता बढ़ाने के लिए समग्र रूप से सफल कार्यान्वयन किया है, या इसने बुरी तरह विफल होकर EU नागरिकों के लिए गोपनीयता को और खराब कर दिया है? खैर, इसके प्रभाव पर करीब से नजर डालने से बाद वाला सुझाव मिलता है!
जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR) फ्रेमवर्क का प्राथमिक फोकस किसी भी संगठन, राज्य संस्थानों, या उपयोगिता कंपनियों द्वारा संग्रहीत उनके डेटा से समझौता किए बिना व्यक्तियों के गोपनीयता के अधिकारों की रक्षा करना है। कई वर्षों के विचार-विमर्श के बाद जब GDPR लागू हुआ, तो नियामकों ने संगठनों को अनुपालन करने के लिए पर्याप्त समय (दो साल) दिया। हालांकि, वास्तविकता रनवे के दौरान और बाद में पहले से ही गड़बड़ थी, जैसे देर से टैक्स रिटर्न, टर्म पेपर, आदि।
यदि आप शब्दावली में नए हैं, तो यहां हमारे कुछ पिछले लेख हैं जिन्हें आप GDPR के बारे में अधिक जानने के लिए देख सकते हैं।
- GDPR के बारे में जानने योग्य सब कुछ
- वैश्विक स्तर पर GDPR का प्रभाव
- GDPR आपके व्यवसाय के लिए एक सच्ची चुनौती कैसे है?
क्या GDPR विफलता के जोखिम में है? खैर, यह स्पष्ट सवाल गोपनीयता-नेतृत्व वाले ब्राउज़र- ब्रेव द्वारा उठाया गया है। "चीजें बेहद खराब चल रही हैं, विनियमन ठीक से लागू नहीं किया जा रहा है, और यूरोपीय आयोग को सदस्य देशों की जांच करने की आवश्यकता है क्योंकि वे डेटा वॉचडॉग को समर्पित व्यक्ति, उपकरण और अन्य संसाधनों से लैस नहीं कर रहे हैं।" हालिया ब्रेव की रिपोर्ट का दावा है।
व्हाइट पेपर जारी करके और EU आयोग को शिकायत दर्ज करके, ब्रेव ने जनरल डेटा प्रोटेक्शन रेगुलेशन की विफलता के सभी संभावित कारणों को रखा है। संक्षेप में, "GDPR के विफल होने का एकमात्र कारण राष्ट्रीय सरकारों के कम प्रयास हैं न कि डेटा प्रोटेक्शन अथॉरिटीज (DPAs)। उत्तरदायी संस्थान इन प्राधिकरणों के लिए पर्याप्त धन और संसाधन निर्देशित नहीं कर रहे हैं, जो GDPR के प्रवर्तन में बड़ी विफलता का कारण बन रहा है।" कहा , जॉनी रयान, मुख्य नीति और उद्योग संबंध अधिकारी, ब्रेव।
उनके शोध पर करीब से नजर डालने पर, ऐसा प्रतीत होता है कि सरकार नीतियों का पालन करने में विफल हो रही है।
ब्रेव द्वारा किए गए शोध में पहचाने गए GDPR विफलता के प्रमुख कारण यहां दिए गए हैं।
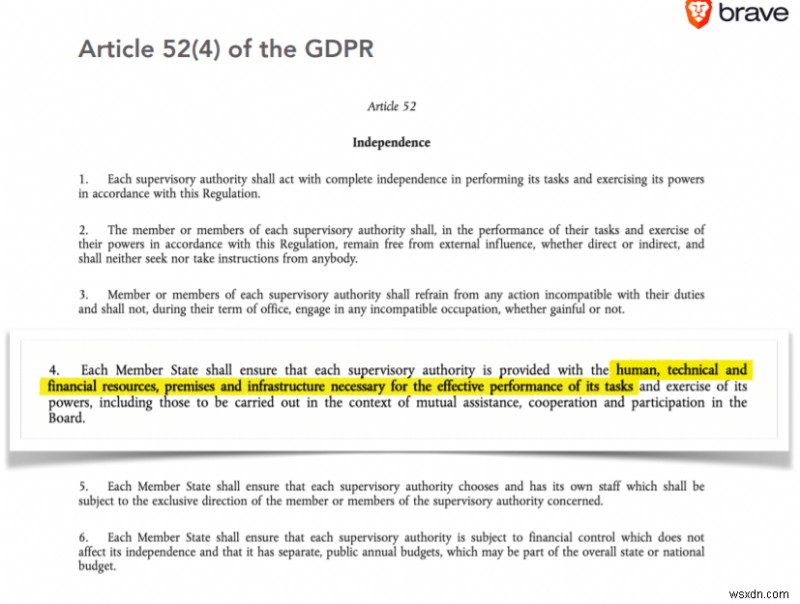
1. GDPR के अनुच्छेद 52(4) के अनुसार, राष्ट्रीय सरकारों को नियामकों को उनके कार्यों को करने के लिए पर्याप्त संसाधन (मानव और वित्तीय दोनों) प्रदान करने की आवश्यकता है। (ब्रेव के शोध के अनुसार, यह अभी नहीं हो रहा है)।
2. मजबूत, विरोधात्मक प्रवर्तन अनिवार्य है। विनियमन को 'बिग टेक' की ठीक से जांच करने और अपीलों को बढ़ाने के डर के बिना जवाब देने में सक्षम होना चाहिए। हालांकि, यूरोपीय देशों की राष्ट्रीय सरकारों ने ऐसा करने के लिए पर्याप्त संसाधन प्रदान नहीं किए हैं।
3. EU सदस्य राज्य सरकारें GDPR की मांगों को पूरा करने के लिए आवश्यक तकनीकी प्रवर्तन क्षमता विकसित करने में विफल रही हैं।
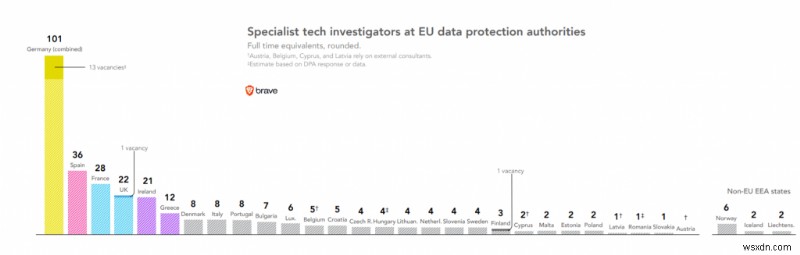
- सिर्फ छह राष्ट्रीय DPAs (डेटा प्रोटेक्शन अथॉरिटीज) के पास दस से अधिक जांचकर्ता हैं, जबकि सात प्राधिकरणों के पास केवल दो तकनीकी विशेषज्ञ या उससे कम हैं।
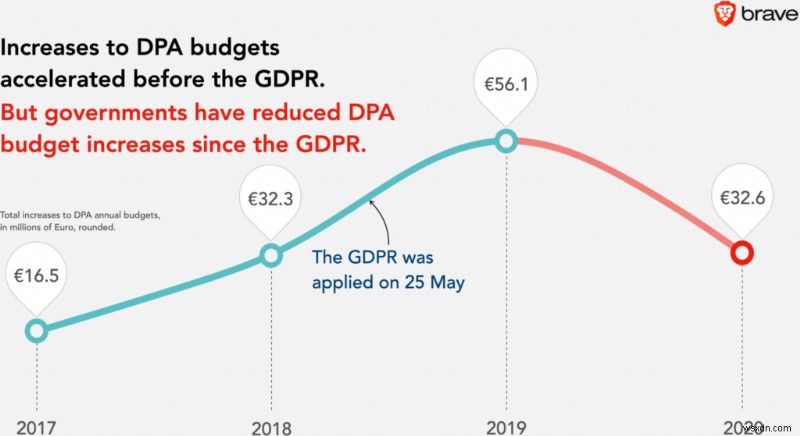
- GDPR के कार्यान्वयन के लिए DPA बजट में वृद्धि 2019 में 24% पर चरम पर थी। हालांकि, अब सरकारों ने इस आवंटन प्रक्रिया को केवल 15% तक धीमा कर दिया है।
- UK का ICO (सूचना आयुक्त कार्यालय) सबसे बड़ा और सबसे महंगा DPA है, जबकि उनके कर्मचारियों में केवल 3% तकनीकी विशेषज्ञ हैं।
- आयरिश डेटा प्रोटेक्शन कमीशन यूरोप में फेसबुक और गूगल का प्रमुख प्राधिकरण GDPR नियामक है। हालांकि, आंकड़े बताते हैं कि आवंटित बजट की तुलना में शिकायतों की संख्या केवल बढ़ी है।
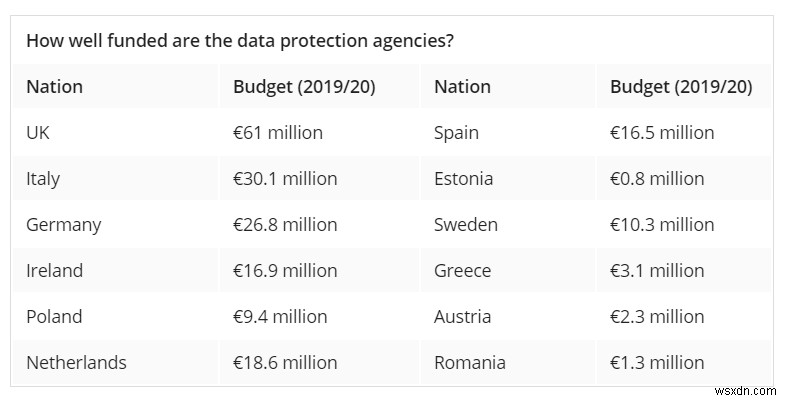
- एस्टोनिया की सरकार ने GDPR के प्रवर्तन के लिए तीसरा सबसे छोटा बजट €750,331 आवंटित किया।
- पुर्तगाल ने अपने डेटा प्रोटेक्शन अथॉरिटीज के बजट को €203,000 से काफी कम कर दिया। (आप अन्य देशों में DPAs बजट कैसे काम कर रहे हैं, यह देखने के लिए नीचे दिए गए चार्ट को देख सकते हैं?)
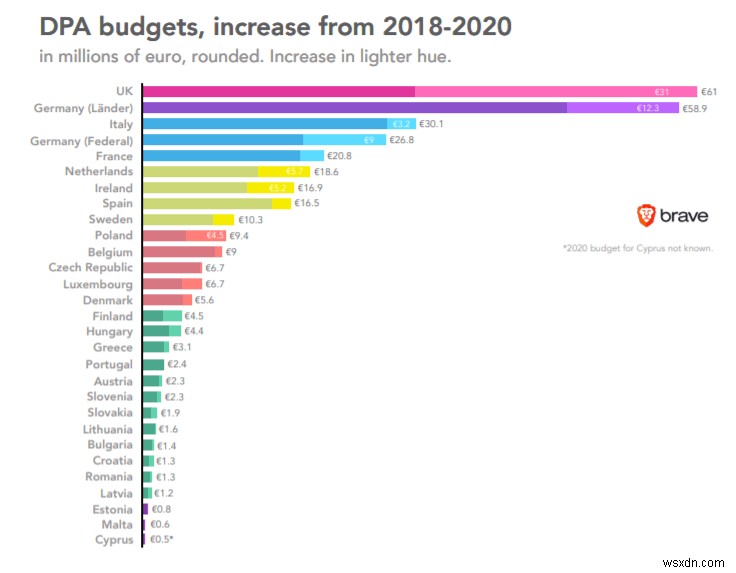
4. पूरे यूरोप में, केवल 305 प्रौद्योगिकी विशेषज्ञ DPAs के लिए समर्पित रूप से काम कर रहे हैं। यूरोप के आधे डेटा प्रोटेक्शन अथॉरिटीज का वार्षिक बजट €5 मिलियन से कम है।
5. आंकड़ों के अनुसार, जून 2018 में, कंपनियों ने स्वयं 1,700 से अधिक डेटा उल्लंघनों की सूचना दी और यह 2019 में 36,000 तक काफी बढ़ गया, जो पिछली वार्षिक रिपोर्टिंग दर से बहुत अधिक है।
6. कानून फर्म DLA पाइपर द्वारा जारी एक सर्वेक्षण के अनुसार, पूरे यूरोप में, GDPR कार्यान्वयन के सिर्फ आठ महीनों के भीतर लगभग 60,000 उल्लंघनों की सूचना दी गई थी।
7. सबसे खराब डेटा उल्लंघन के मामले, जिन्होंने सुर्खियां बटोरीं, वे थे जब घोस्टरी ने अपने समुदाय को उनकी गोपनीयता नीति में बदलाव के बारे में सूचित करने के लिए एक ईमेल भेजा। ईमेल GDPR के संदर्भ में प्रतीत होता है। हालांकि, प्रत्येक उपयोगकर्ता को ईमेल भेजने के बजाय, घोस्टरी ने संदेशों को बल्क में भेजा और अन्य प्राप्तकर्ताओं को BCC करना भूल गया। इसलिए, हजारों मेल आईडी जो संरक्षित होनी थीं, उजागर हो गईं। परिणाम? उपयोगकर्ता गोपनीयता नीति का उल्लंघन!
8. कुछ प्रतिशत तकनीकी जांचकर्ता निजी क्षेत्र के GDPR मुद्दों की खोज में समर्पित रूप से शामिल पाए गए। विशेषज्ञों ने दावा किया है कि GDPR में गिरावट का श्रेय EU सरकारों को दिया जाना चाहिए न कि डेटा प्रोटेक्शन अथॉरिटीज को।
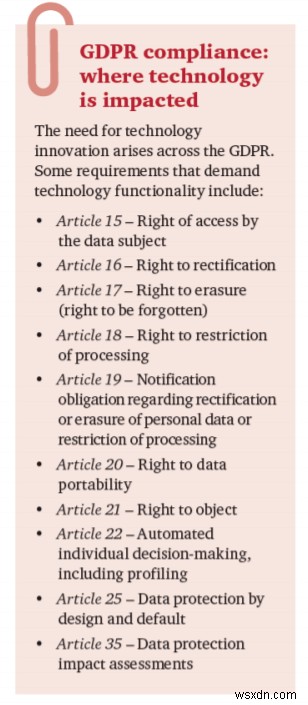
9. गोपनीयता कानून के अंतर्गत आने वाले संगठनों को उपभोक्ताओं और कर्मचारियों पर उनके द्वारा रखे गए व्यक्तिगत डेटा के पदचिह्न का रिकॉर्ड रखना चाहिए। लेकिन GDPR के अधीन केवल 33% कंपनियां और CCPA (कैलिफोर्निया कंज्यूमर प्राइवेसी एक्ट) के अधीन 25% कंपनियां डेटा शेयरिंग को बिल्कुल ट्रैक नहीं करती हैं।
10. जर्मनी एकमात्र देश है जो GDPR के प्रवर्तन के मामले में अपेक्षाकृत अच्छा कर रहा है। यह यूरोप के सभी DPA तकनीकी विशेषज्ञों में से 29% से अधिक को रोजगार देता है। डीपीए में सालाना €58.9 मिलियन निवेश के साथ, जर्मनी UK के €61 के बाद रास्ता दिखा रहा है।
EU के 29% से अधिक तकनीकी विशेषज्ञ जर्मनी के क्षेत्रीय और संघीय DPAs के लिए काम कर रहे हैं। शेष EU देश तकनीकी विशेषज्ञों की नियुक्ति में अपने योगदान में कहीं पीछे हैं।
11. डिजिटल युग में डेटा प्रोटेक्शन कानून को गंभीर बाधाओं का सामना करना पड़ता है और बिग डेटा का उद्भव सर्वोपरि कारक रहा है। उस युग में, जहां जनता इंटरनेट प्रौद्योगिकी द्वारा प्रदान किए जाने वाले विभिन्न गुणों का आनंद ले रही है। साथ ही, वे संभावित उल्लंघनों से निपट रहे हैं जिसके परिणामस्वरूप निजी और गोपनीय डेटा का नुकसान होता है।
उदाहरण के लिए, चीन उपयोगकर्ता सूचना प्रबंधन के मामले में विशिष्ट नियमों और विनियमों का पालन नहीं करता है। इसके अलावा, बिग डेटा के युग में उनके पास एक उत्कृष्ट पर्यवेक्षण प्रणाली भी नहीं है।
12. इस बारे में पहले ही बहुत कुछ कहा जा चुका है कि प्रौद्योगिकी COVID-19 के प्रभावों का मुकाबला करने में कैसे मदद कर रही है। हालांकि, फ्रांस, जो महामारी के कारण सबसे बुरी तरह प्रभावित देशों में से एक है, ठीक वही कर रहा है जो हैकर्स के लिए दरवाजे खोलेगा और उपयोगकर्ताओं के निजी डेटा से समझौता करेगा।
ब्लूटूथ कॉन्टैक्ट ट्रेसिंग का उपयोग करके कोरोनावायरस के प्रसार को ट्रैक करने के लिए विकसित एप्लिकेशन को उपयोगकर्ता डेटा संरक्षित रखते हुए डिजाइन किया गया था, जो ऐप्पल की सुरक्षा सुविधा द्वारा सुरक्षित है। हालांकि, एप्लिकेशन को अपनाने और गोपनीयता सुनिश्चित करने के बजाय, ब्लूमबर्ग रिपोर्ट के आधार पर, फ्रांसीसी अधिकारियों ने ऐप्पल से फ्रांस में सुरक्षा सुविधाओं को बंद करने का अनुरोध किया है। फ्रांसीसी डिजिटल मंत्री, सेड्रिक ओ के अनुसार, "हम ऐप्पल से तकनीकी बाधा को हटाने के लिए कह रहे हैं ताकि हम एक संप्रभु यूरोपीय स्वास्थ्य समाधान विकसित कर सकें जो हमारी स्वास्थ्य प्रणाली से जुड़ा होगा।" हाँ, सही!
13. यूरोप में DPAs ने नियमों और विनियमों का उल्लंघन करने के लिए कंपनियों पर €400 मिलियन का जुर्माना लगाया। लेकिन जाहिर तौर पर, आयरलैंड गणराज्य से कोई भी उत्पन्न नहीं हुआ, इस तथ्य के बावजूद; यह दुनिया की कई सबसे बड़ी टेक कंपनियों का केंद्र रहा है।
14. GDPR के तहत अब तक के सबसे बड़े जुर्माने UK में लगाए गए हैं। इसने ब्रिटिश एयरवेज पर £183M और होटल चेन मैरियट पर £99M डेटा प्रोटेक्शन उल्लंघन के लिए जुर्माना लगाने का इरादा किया।
सरकार GDPR को कैसे बचा सकती है?
खैर, ब्रेव रिपोर्ट के अनुसार, विनियमन को लागू करने और इस पर पूर्ण नियंत्रण लेने में बहुत देर नहीं हुई है।
- राष्ट्रीय सरकार को तकनीकी विशेषज्ञ जांचकर्ताओं में अधिक निवेश करने और सर्वश्रेष्ठ प्रतिभा को आकर्षित करने के लिए प्रतिस्पर्धी वेतन देने पर ध्यान केंद्रित करना चाहिए।
- सरकार को DPAs को विरोधात्मक प्रवर्तन करने और बिग टेक द्वारा कानूनी अपील के खिलाफ अपने फैसले का बचाव करने के लिए पर्याप्त वित्तीय सहायता प्रदान करनी चाहिए।
- EU डेटा प्रोटेक्शन बोर्ड को DPAs का समर्थन करने के लिए एक समर्पित टेक इन्वेस्टिगेटिव यूनिट स्थापित करनी चाहिए।
- यूरोपीय आयोग को उन सदस्य देशों के खिलाफ उल्लंघन प्रक्रिया शुरू करने पर भी ध्यान केंद्रित करना चाहिए जो GDPR के अनुच्छेद 52(4) का पालन करने में विफल रहते हैं।
GDPR केवल सार्वजनिक मुद्रा बनकर रह गया है, गोपनीयता सुरक्षा नहीं। विनियमन केवल व्यक्तियों को खाली वादे पेश कर रहा है जो उनकी सरकारों ने अभी तक पूरे नहीं किए हैं। इस बीच, अन्य देश GDPR के साथ निहित सभी संभावित सफलताओं और विफलताओं का विश्लेषण कर सकते हैं। उन्हें इस बात पर विचार करना शुरू करना चाहिए कि वे अपने अधिकांश प्रभावी मापदंडों को कैसे अपना सकते हैं और समस्याग्रस्त लोगों से बच सकते हैं।