पिछले महीने, सोशल मीडिया पर उपयोगकर्ता अपने निंटेंडो अकाउंट से गायब धन की शिकायत कर रहे थे। इसे रोकने के लिए, कंपनी ने उपयोगकर्ताओं को अपने निंटेंडो अकाउंट के लिए 2 फैक्टर ऑथेंटिकेशन सक्षम करने के लिए प्रोत्साहित किया।
अब, शुक्रवार को अनधिकृत साइन-इन के आगे के प्रयासों को रोकने के लिए, कंपनी निंटेंडो नेटवर्क आईडी (NNID) के माध्यम से निंटेंडो अकाउंट में लॉग इन करने की क्षमता को अक्षम कर रही है।
निंटेंडो नेटवर्क आईडी (NNID) क्या है?
निंटेंडो नेटवर्क आईडी एक अद्वितीय उपयोगकर्ता नाम और पासवर्ड है जिसका उपयोग मुख्य रूप से Wii जैसे पुराने कंसोल के साथ किया जाता है। निंटेंडो 3DS और निंटेंडो Wii U पर ऑनलाइन सुविधाओं (ऑनलाइन मल्टीप्लेयर, और ईशॉप खरीदारी) तक पहुंचने के लिए, निंटेंडो नेटवर्क आईडी (NNID) आवश्यक है।
इसका उपयोग करके उपयोगकर्ता निंटेंडो अकाउंट और निंटेंडो नेटवर्क आईडी दोनों को लिंक कर सकते थे और दोस्तों के साथ फंड साझा कर सकते थे। यह निंटेंडो अकाउंट हैक होने के मुख्य कारणों में से एक है।
यह कदम कैसे मदद करेगा?
एक बार निंटेंडो अकाउंट में लॉग इन करने के लिए NNID का उपयोग करने की क्षमता अक्षम हो जाने पर, हैकर्स अन्य अकाउंट से जुड़े अन्य ईमेल पते को ट्रैक नहीं कर पाएंगे। यह उन्हें उपयोगकर्ता डेटा चुराने से रोकेगा।
उल्लंघन के दौरान किस डेटा तक पहुंच बनाई गई है?
कंपनी के अनुसार, हाल ही में 160,000 अकाउंट हैक हुए थे, लेकिन कोई वित्तीय डेटा उजागर नहीं हुआ था। माना जाता है कि उल्लंघन के दौरान जन्म तिथि, ईमेल पते, उपनाम और देश जैसे विवरण एक्सेस किए गए थे। हालांकि, कुछ अकाउंट में धोखाधड़ी वाली खरीदारी का अनुभव हुआ।
कंपनी का रुख क्या है?
हैक के मद्देनजर, कंपनी अब प्रभावित अकाउंट के पासवर्ड रीसेट कर रही है और अस्थायी रूप से NNID सिस्टम के माध्यम से निंटेंडो अकाउंट में लॉगिन को अक्षम कर रही है।
कंपनी आपके अकाउंट को अधिक सुरक्षित बनाने के लिए तीन चीजें करने का सुझाव देती है:
- निंटेंडो अकाउंट और निंटेंडो नेटवर्क आईडी दोनों से जुड़े पासवर्ड बदलें
- टू-फैक्टर ऑथेंटिकेशन सेट करें क्योंकि यह पासवर्ड के ऊपर सुरक्षा की एक अतिरिक्त परत के रूप में कार्य करेगा
- साइन-इन और सुरक्षा सेटिंग्स के तहत लॉग आउट ऑल डिवाइस विकल्प पर क्लिक करें और पासवर्ड रीसेट करें।
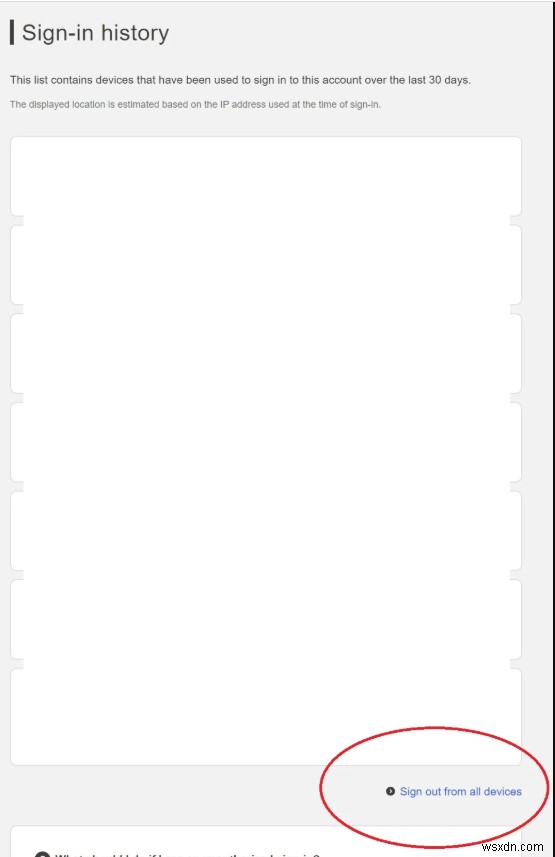
इसके अलावा, निंटेंडो ने ग्राहकों से अपने खरीद इतिहास की जांच करने के लिए कहा है। यदि उन्हें कोई अनधिकृत लेनदेन मिलता है, तो वे रिफंड का अनुरोध कर सकते हैं। इतना ही नहीं, बल्कि कंपनी प्रभावित उपयोगकर्ताओं को ईमेल भी भेज रही है, उनसे अपने पासवर्ड बदलने के लिए कह रही है।
COVID-19 न केवल हमारे व्यक्तिगत और व्यावसायिक जीवन को बाधित कर रहा है, यह हैकर्स को अकाउंट आसानी से हैक करने का मौका भी दे रहा है। निंटेंडो हैक सिर्फ हैकर्स द्वारा उपयोगकर्ताओं को लक्षित करने का एक उदाहरण है। सुरक्षित रहने के लिए कंपनी उपाय कर रही है और उपयोगकर्ताओं से निंटेंडो अकाउंट ईमेल पते का उपयोग करने के लिए कहा है न कि निंटेंडो नेटवर्क आईडी (NNID) का।