इंटरनेट पर अनगिनत सेवा प्रदाता हैं जो अधिक से अधिक उपभोक्ताओं को लुभाने के लिए फैले हुए हैं। दूसरी ओर, हम हमेशा सर्वोत्तम सौदे प्राप्त करना चाहते हैं, इसलिए हम अपनी पसंदीदा सेवा/उत्पाद को सबसे पसंदीदा सौदे पर पाने के लिए हर साइट को खंगालते हैं। हालांकि, हम जो नहीं समझते हैं वह यह है कि ऐसा करते समय, हम दसियों साइटों पर लॉग इन करते हैं जो हमारी ईमेल आईडी और एक नया बनाया गया पासवर्ड मांगते हैं।
हालांकि वहां अपना ईमेल पंजीकृत करना आपके खाते को इतना असुरक्षित नहीं बनाता, लेकिन जटिल पासवर्ड संयोजनों को भूलने से बचने के लिए सभी लॉगिन में समान पासवर्ड का उपयोग करने की आदत एक महत्वपूर्ण खतरा हो सकती है। लोग अपनी रुचियों और प्राथमिकताओं को पूरा करने वाली विभिन्न ई-रिटेल साइट्स, ट्रैवल साइट्स और अन्य न्यूज़लेटर्स पर नए खाते पंजीकृत करते हैं।
लेकिन वे जो नहीं समझते हैं वह यह है कि वे व्यावहारिक रूप से अपने पासवर्ड और ईमेल आईडी के निशान पूरे इंटरनेट पर भेज रहे हैं, जो अपहरण और चोरी के प्रति संवेदनशील हैं।
ऐसे परिदृश्य में, सबसे अच्छा समाधान एक विश्वसनीय पासवर्ड मैनेजर टूल या एप्लिकेशन का उपयोग करना है, जो आपके लॉगिन क्रेडेंशियल्स को वॉल्ट कर सकता है और आपको अपने सभी पासवर्ड संयोजनों को याद रखने में मदद कर सकता है। आइए देखते हैं कि वर्तमान के उपयोगकर्ताओं को ऐसी मदद की आवश्यकता क्यों है और उनकी इंटरनेट उपस्थिति में इसका क्या महत्व होगा।
लोग समान पासवर्ड का उपयोग क्यों करते हैं?
पासवर्ड जटिल संयोजन होते हैं। किसी के लिए इसे अनुमान लगाना असंभव बनाने के लिए, हम में से अधिकांश मिश्रित-केस शब्द संरचनाओं के साथ प्रतीकों और संकेतों को जोड़ते हैं। हालांकि, आज हम ईमेल लॉगिन के माध्यम से जिन साइटों तक पहुंचते हैं, उनकी संख्या को देखते हुए, किसी के लिए कई ऐसे संयोजन बनाना असंभव है और इसके अलावा, याद रखना कि वे किसी विशेष साइट के लिए किसका उपयोग कर रहे थे।
उदाहरण के लिए, मान लें कि आपका पासवर्ड "admin@wsxdn.com@re" है। यहां अक्षर "a" को "@" से बदल दिया गया है। अब, कोई भी उपयोगकर्ता कम से कम यह करेगा कि किसी अन्य अक्षर के लिए प्रतीक बदलकर एक अलग लॉगिन के लिए एक नया पासवर्ड बनाए; लेकिन, इसे लगभग समान रखना पसंद करेगा, ताकि वह इसे न भूले। सौ से अधिक साइटों के साथ, सभी संयोजनों को याद रखना असंभव लगता है, और यदि आप नियमित रूप से पासवर्ड गलत टाइप करते हैं तो आप शायद अपने ही खाते से लॉक आउट हो जाएंगे। तो, क्यों न ऐसे सभी लॉगिन के लिए समान पासवर्ड का उपयोग करें और अपने लॉगिन क्रेडेंशियल भूलने से खुद को दूर रखें, है ना?
गलत। समान पासवर्ड का उपयोग करना खतरनाक और जोखिम भरा है। कैसे?
समान पासवर्ड उपयोग के जोखिम
अधिकांश हैकर्स आपके खातों को हाईजैक करने के लिए फ़िशिंग हमलों का उपयोग करते हैं। इसमें उपयोगकर्ता को कुछ दुर्भावनापूर्ण फाइल इंस्टॉल कराने या उसके डिवाइस पर वायरस-युक्त लिंक खोलने की कोशिश करना शामिल है। ये दुर्भावनापूर्ण फाइलें ईमेल के माध्यम से भेजी जाती हैं, जो सेवा वेबसाइटों पर पंजीकृत होती हैं, जिनमें शॉपिंग पोर्टल, ट्रैवल बुकिंग साइट्स, न्यूज़लेटर्स और सोशल मीडिया नेटवर्क शामिल हैं। खाता अपहरण के लिए हैकर्स द्वारा उपयोग किए जाने वाले सबसे अधिक उपयोग किए जाने वाले तरीकों में से एक पासवर्ड ट्रायल है। हमलावर आपके खाते के लिए हजारों संभावित पासवर्ड संयोजन बनाने के लिए संयोजन टूल और सॉफ्टवेयर का उपयोग करते हैं, और फिर वे उन्हें हिट-एंड-ट्रायल परिदृश्य में एक-एक करके आज़माते हैं। यह अव्यावहारिक लगता है, लेकिन यहां तक कि प्रमुख रैंसमवेयर हमले भी इसी तरह विश्व स्तर पर फैलते हैं।
तो, कल्पना करें कि संयोजनों में से एक पूरी तरह से मेल खाता है, और अब हैकर्स आपके सिस्टम में हैं। यदि आप सभी लॉगिन के लिए समान पासवर्ड का उपयोग कर रहे हैं। उस विशेष संयोजन का उपयोग आपके सभी खातों को भंग करने के लिए किया जा सकता है, और आप सूचना दुरुपयोग और पहचान चोरी के उच्च जोखिम पर होंगे। ये हमले उद्यमों में अधिक प्रचलित हैं, जहां विभिन्न सर्वर नेटवर्क समान पासवर्ड संयोजन द्वारा संरक्षित हैं। यदि एक सर्वर भंग हो जाता है, तो अन्य भी भंग हो जाते हैं, जो संबंधित जोखिमों के किसी भी नियंत्रण को रोक देगा।
पासवर्ड पुनः उपयोग एक बड़ी चिंता है
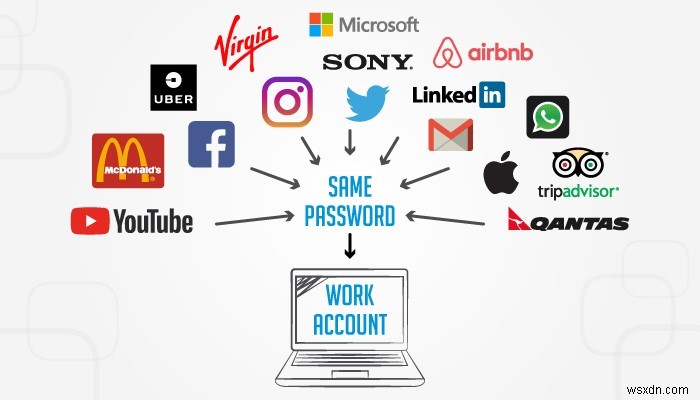
पासवर्ड पुनः उपयोग कुछ ऐसा है जिसका अधिकांश लोग पालन करते हैं। कीपर सिक्योरिटी द्वारा 2017 के एक सर्वेक्षण ने सुझाव दिया कि लगभग 85% लोग, ज्यादातर 18-31 वर्ष की आयु के, विभिन्न साइट लॉगिन के लिए अपने पासवर्ड का पुनः उपयोग करते हैं। यूएस में एक अन्य सर्वेक्षण में पाया गया कि कुल उत्तरदाताओं में से दो-तिहाई के व्यक्तिगत और कार्य-संबंधी खातों के लिए समान पासवर्ड था। ऐसे सर्वेक्षणों के परिणामों ने यह भी अनुमान लगाया है कि लोग नियमित अंतराल पर पासवर्ड बदलने से भी बचते हैं, जो उनके खाते को नए उभरते फ़िशिंग और अपहरण प्रथाओं के प्रति और संवेदनशील छोड़ देता है।
ऐसी स्थिति में, जहां उपयोगकर्ताओं के दसियों तृतीय पक्ष ईमेल पंजीकरण हैं, और पासवर्ड संयोजनों में कोई लगातार बदलाव या मामूली अंतर भी नहीं है, एक सुरक्षित समाधान तक पहुंचने का एकमात्र रास्ता एक विश्वसनीय पासवर्ड मैनेजर का उपयोग करना है। और ट्वीकपास उस मामले में एक उत्कृष्ट विकल्प है।
ट्वीकपास
ट्वीकपास सबसे बेहतरीन पासवर्ड मैनेजर एप्लिकेशन में से एक है जो आपके कई लॉगिन और पोर्टल खातों के लिए आपके सभी पासवर्ड की रक्षा, एक्सेस और याद रखने में मदद कर सकता है। ट्वीकपास एक सुरक्षित वॉल्ट के रूप में कार्य करता है, जहां आप अपने पासवर्ड स्टोर कर सकते हैं और जब चाहें उन्हें एक्सेस कर सकते हैं।
ट्वीकपास स्वयं एक मास्टर पासवर्ड द्वारा संरक्षित है, जो मूल रूप से आपके वॉल्ट का सुरक्षा कोड है। चूंकि एप्लिकेशन SSL-संरक्षित है, आपका मास्टर पासवर्ड हर समय एन्क्रिप्टेड रहता है और ट्वीकपास डेवलपर सर्वर के साथ कभी भी सहेजा नहीं जाता है। SSL-सुरक्षा होने के अलावा, ट्वीकपास यह सुनिश्चित करता है कि आपके ब्राउज़रों पर सहेजे गए आपके किसी भी पासवर्ड को भी वॉल्ट किया जाता है। यही कारण है कि ट्वीकपास क्रोम, फ़ायरफ़ॉक्स और MS एज के लिए ब्राउज़र एक्सटेंशन के रूप में सुरक्षा की एक अतिरिक्त परत के साथ आता है।
ट्वीकपास क्यों?
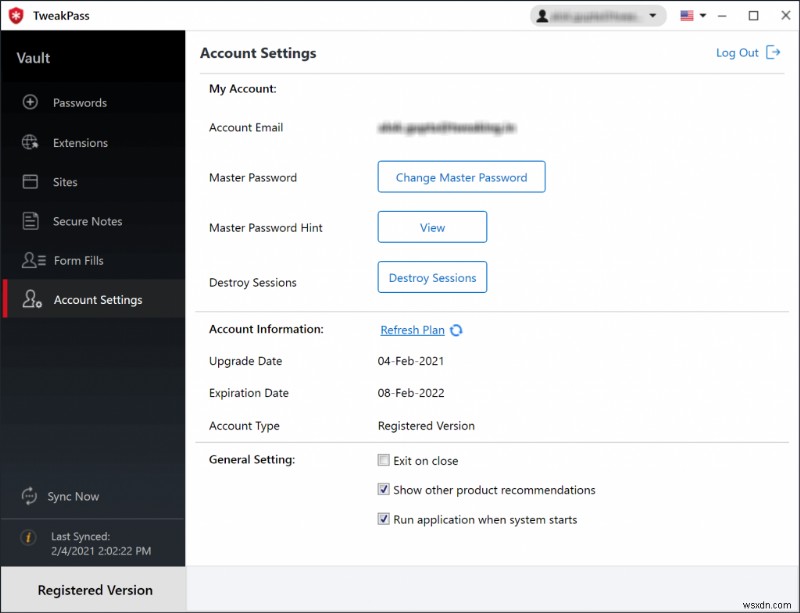
सबसे पहले, ट्वीकपास एकमात्र पासवर्ड मैनेजर है, जहां आपको अपने मास्टर पासवर्ड के दुरुपयोग का डर नहीं होना चाहिए। जब आप मास्टर पासवर्ड सेट करते हैं, तो इसे किसी भी रूप में किसी भी सर्वर पर सहेजा नहीं जाता है। मास्टर पासवर्ड खाताधारक के एकमात्र स्वामित्व में रहता है, और इसलिए, किसी भी व्यक्ति द्वारा एक्सेस या देखा नहीं जा सकता, यहां तक कि ट्वीकपास डेवलपर्स द्वारा भी। इस तरह, आप निश्चिंत हो सकते हैं कि ट्वीकपास वॉल्ट में आपके द्वारा सहेजे गए सभी पासवर्ड, आपके अलावा किसी भी व्यक्ति द्वारा एक्सेस या देखे नहीं जा सकते। ट्वीकपास आपको अपनी सुविधा के लिए मास्टर पासवर्ड का संकेत सेट करने की भी अनुमति देता है यदि आप इसे याद नहीं कर सकते। सुरक्षा के लिए पासवर्ड सेट करते समय, ट्वीकपास आपके ब्राउज़र के माध्यम से यह जांचने के लिए भी स्कैन करता है कि क्या आपने किसी साइट पर पासवर्ड सहेजा है। इस तरह, आप अपने किसी भी लॉगिन पासवर्ड और क्रेडेंशियल्स को सहेजना नहीं भूलते।
और फिर वहां अत्यधिक उचित मूल्य है। ट्वीकपास केवल $2.5 प्रति माह की बहुत ही बुनियादी कीमत पर उपलब्ध है, जो वार्षिक रूप से $29.95 पर बिल किया जाता है। यह अन्य प्रदाताओं पर उपलब्ध अधिकांश अन्य पासवर्ड मैनेजर्स की तुलना में बहुत कम है।
यह जानने के लिए कि आप ट्वीकपास कैसे प्राप्त कर सकते हैं और इसे सेट अप कर सकते हैं, आप ट्वीकपास इंस्टॉलेशन गाइड यहां देख सकते हैं।
ट्वीकपास उपयोग के मामले में अत्यधिक उचित और व्यापक है। आपके पासवर्ड के लिए सुरक्षित सुरक्षा की सुविधा देकर, यह सुनिश्चित करता है कि आपको कई साइटों और पोर्टल्स के लिए अपने पासवर्ड और लॉगिन का पुनः उपयोग नहीं करना पड़ेगा। यह आपको किसी भी बाहरी हस्तक्षेप या अपहरण के डर के बिना अपने पासवर्ड को सुरक्षित रूप से एक्सेस करने में भी मदद करेगा। पासवर्ड पुनः उपयोग खतरनाक है, विशेष रूप से एंटरप्राइज खातों के लिए। एक सर्वर उल्लंघन हैकर्स को आपके सभी खातों में घुसने देगा यदि पासवर्ड समान हैं। इसलिए, उचित सावधानी पहले से बरतना बेहतर है और अपने खातों को कई उल्लंघनों और अपहरण हमलों से सुरक्षित रखने के लिए ट्वीकपास प्राप्त करें।