SMB या सर्वर मैसेज ब्लॉक कंप्यूटर नेटवर्किंग में एक लोकप्रिय शब्द है। बैरी फीगेनबाम ने मूल रूप से 1980 के दशक में IBM में SMB को डिजाइन किया था। SMB का मुख्य उद्देश्य नेटवर्क पर नोड्स के बीच प्रिंटर, फाइल और सीरियल पोर्ट तक साझा पहुंच प्रदान करना है। यह अंतर-प्रक्रिया संचार के लिए लेनदेन प्रोटोकॉल ले जा सकता है।
सर्वर मैसेज ब्लॉक का उपयोग मुख्य रूप से विंडोज कंप्यूटर में शामिल है। सर्वर घटक और क्लाइंट घटक के लिए उपयोग की जाने वाली विंडोज सेवाएं क्रमशः LAN मैनेजर सर्वर और LAN मैनेजर वर्कस्टेशन हैं।
आइए SMB संस्करण 1 के बारे में और जानें।
SMB1 का इतिहास
सर्वर मैसेज ब्लॉक, SMB को मूल रूप से IBM द्वारा डिजाइन किया गया था और 1990 के दशक के मध्य में माइक्रोसॉफ्ट द्वारा LAN मैनेजर उत्पाद में उपयोग किया गया था। SMB का उद्देश्य DOS INT 21h स्थानीय फाइल एक्सेस को नेटवर्क फाइल सिस्टम में बदलना था। SMB 1.0 का नाम बदलकर कॉमन इंटरनेट फाइल सिस्टम कर दिया गया। सरल भाषा में, हम सुरक्षित रूप से कह सकते हैं कि यह नेटवर्किंग की शुरुआत थी, जहां स्थानीय फाइल सिस्टम को नेटवर्क पर उपलब्ध कराया जा रहा था।
शुरुआत में, SMB 1.0 के कार्यान्वयन में बहुत सारे मुद्दे थे जो अंतिम उपयोगकर्ताओं के लिए छोटी फाइलों को संभालने के लिए SMB को अटका देते थे। इसके अलावा, प्रोटोकॉल चैटी था, इसलिए दूरी पर प्रदर्शन अच्छा नहीं था। माइक्रोसॉफ्ट ने संस्करण में बदलाव किए और SMB प्रोटोकॉल को LAN मैनेजर उत्पाद के साथ विलय कर दिया, जिसे उसने 1990 के आसपास 3Com के साथ OS/2 के लिए विकसित करना शुरू किया। तब से, इसने विंडोज फॉर वर्कग्रुप्स और विंडोज के बाद के संस्करणों में प्रोटोकॉल में सुविधाएं जोड़ना शुरू कर दिया। CIFS 1996 के साथ, माइक्रोसॉफ्ट ने SMB बोली विकसित की जो विंडोज 95 के साथ आई। कुछ चीजें इससे जुड़ीं, बड़ी फाइल आकार के लिए समर्थन, TCP/IP पर सीधा ट्रांसपोर्ट, और सिंबोलिक लिंक और हार्ड लिंक।
यह कैसे काम करता है?
SMB प्रोटोकॉल का उपयोग किसी एप्लिकेशन के उपयोगकर्ता को रिमोट सर्वर पर फाइलों तक पहुंचने में सक्षम करने के लिए किया जाता है, साथ ही अन्य संसाधनों जैसे प्रिंटर, मेल स्लॉट और बहुत कुछ। इसलिए, एक क्लाइंट ऐप रिमोट सर्वर पर एक फाइल तक पहुंच, पढ़, बना, स्थानांतरित और परिवर्तन कर सकता है। यह किसी भी सर्वर प्रोग्राम से भी जुड़ सकता है जो SMB क्लाइंट अनुरोध प्राप्त करने के लिए सेट अप है।
SMB प्रोटोकॉल को रिस्पॉन्स-रिक्वेस्ट प्रोटोकॉल के रूप में भी जाना जाता है, क्योंकि यह सर्वर और क्लाइंट के बीच कनेक्शन स्थापित करने के लिए कई संदेश भेजता है। SMB प्रोटोकॉल लेयर 7 या एप्लिकेशन लेयर पर काम करता है और आप इसे ट्रांसपोर्ट के लिए पोर्ट 445 पर TCP/IP पर उपयोग कर सकते हैं। SMB प्रोटोकॉल के शुरुआती संस्करण API (एप्लिकेशन प्रोग्रामिंग इंटरफेस) NetBIOS का उपयोग TCP/IP पर करते हैं।
आजकल NetBIOS को ट्रांसपोर्ट प्रोटोकॉल पर उन उपकरणों के साथ संवाद करने के लिए आवश्यक है जो सीधे TCP/IP पर SMB का समर्थन नहीं करते हैं।
SMB1 रैंसमवेयर और अन्य हमलों का कारण कैसे बनता है?
आप WannaCry रैंसमवेयर से परिचित होंगे, जिसकी वजह से बहुत सारे व्यवसाय पैसे से ठगे गए थे। इस तरह के रैंसमवेयर और ट्रोजन मैलवेयर वेरिएंट Windows सर्वर मैसेज ब्लॉक (SMB) में कमजोरियों पर निर्भर करते हैं ताकि एक संगठन के नेटवर्क के माध्यम से प्रसारित हो सकें।
आमतौर पर, हमलावर लक्षित सिस्टम को संक्रमित करने के लिए फ़िशिंग ईमेल का उपयोग करते हैं, हालांकि, WannaCry अलग था। इसने सार्वजनिक-सामना करने वाले SMB पोर्ट को लक्षित किया और कथित NSA-लीक्ड इटरनलब्लू एक्सप्लॉइट का उपयोग नेटवर्क में प्रवेश करने के लिए किया और फिर कथित तौर पर डबलपल्सर एक्सप्लॉइट का उपयोग दृढ़ता स्थापित करने और WannaCry रैंसमवेयर की स्थापना का समर्थन करने के लिए किया।
यह इतना प्रभावी क्यों है?
उच्च दर पर नुकसान पहुंचाने के लिए, एक वर्म-जैसे संक्रमण को खुद को फैलाना जारी रखना होगा ताकि उसे गुणा करने के लिए कम प्रयास की आवश्यकता हो। तभी SMB कमजोरियां काम आती हैं, जुड़े हुए सिस्टम के माध्यम से पार्श्व रूप से फैलने के लिए।
SMB और नेटवर्क सेगमेंटेशन जैसे अनावश्यक प्रोटोकॉल को अक्षम किया जाना चाहिए क्योंकि वे संभावित रूप से सिस्टम को हैकर्स के सामने उजागर करते हैं। साथ ही, सभी सिस्टम को ऑपरेटिंग सिस्टम के नवीनतम संस्करणों पर अपडेट रखने और समय के साथ सुरक्षा अपडेट के पैच लागू करने की सिफारिश की जाती है।
SMB सेटिंग्स सभी सिस्टम पर सक्षम हैं, हालांकि, जरूरी नहीं कि सभी द्वारा आवश्यक हों। इसलिए, यदि आप उनका उपयोग नहीं कर रहे हैं, तो SMB1 और अन्य संचार प्रोटोकॉल को अक्षम करने की सिफारिश की जाती है।
Wannacry ने SMB कमजोरियों का दुरुपयोग करने के लिए केवल दो साइबर टूल का उपयोग किया। खैर, यह एकमात्र रैंसमवेयर हमला नहीं है जिसने SMB कमजोरियों का उपयोग किया। एक आगामी वर्म, इटरनलरॉक्स, दुनिया भर में सिस्टम को संक्रमित करने के लिए सात साइबर टूल के साथ आएगा।
इटरनलरॉक्स घातक सर्वर मैसेज ब्लॉक टूल का उपयोग करेगा, अर्थात् इटरनलब्लू, इटरनलचैंपियन, इटरनल सिनर्जी, और इटरनल रोमांस। साथ ही, SMBTouch और ArchTouch को SMB टोही टूल भी कहा जाता है, प्रभावित कंप्यूटरों पर नजर रखने के लिए।
जब दो टूल वाले वर्म ने दुनिया में भारी अराजकता पैदा की, तो हम इटरनलरॉक्स द्वारा विनाश की भयावहता की कल्पना भी नहीं कर सकते।
हमला कैसे हुआ?
वर्तमान में, तीन एक्सप्लॉइट हैं, अर्थात् इटरनलब्लू, इटरनलचैंपियन और इटरनलरोमांस, जो खुले में हैं और SMB कमजोरियों का लाभ उठा सकते हैं। इटरनलब्लू का उपयोग WannaCry और Emotet द्वारा किया गया था। इटरनल रोमांस का उपयोग बैड रैबिट, नॉटपेट्या और ट्रिकबॉट द्वारा किया गया था। एक और एक्सप्लॉइट जिसे इटरनलसिनर्जी कहा जाता है, भी मौजूद है।
शैडोब्रोकर्स नामक एक हैकर समूह ने इन सभी एक्सप्लॉइट को लीक कर दिया। एक महीने के भीतर, इटरनल ब्लू एक्सप्लॉइट का उपयोग किया गया, WannaCry जंगल की आग की तरह फैल गया।
इटरनलरॉक्स मैलवेयर को संक्रमित सिस्टम पर स्थापित करने के लिए बैकडोर के रूप में डबलपल्सर का उपयोग करता है।
शोध से पता चलता है कि बैकडोर अभी भी सुरक्षित नहीं है और अन्य हैकर इसका उपयोग अपने मैलवेयर को पेश करने और सिस्टम को नष्ट करने के माध्यम के रूप में कर सकते हैं।
उसके बाद, बैड रैबिट और नॉट पेट्या जैसे विभिन्न बड़े पैमाने के मैलवेयर हमलों ने 2017 में संगठनों के नेटवर्क में प्रवेश करने के लिए SMB कमजोरियों का उपयोग किया। 2018 की तीसरी और चौथी तिमाही में, इमोटेट और ट्रिकबॉट ट्रोजन हमले अपने चरम पर थे।
हमने SMB संस्करण 1 और इसकी कमजोरियों के बारे में पर्याप्त पढ़ लिया है, अगर हम SMB 1 का उपयोग नहीं कर रहे हैं, तो आप इसके बिना बेहतर हैं।
अगले खंड में, हम बात करेंगे कि विंडोज पर SMB1 का पता कैसे लगाएं, सक्षम/अक्षम करें। तो, चलिए आगे बढ़ते हैं!
विंडोज पर SMB1 का पता कैसे लगाएं, सक्षम/अक्षम करें?
विधि 1: पावरशेल विधि का उपयोग करके विंडोज 8.1 और विंडोज 10 पर SMB v1 प्रोटोकॉल का पता लगाएं, सक्षम/अक्षम करें
पता लगाने के लिए
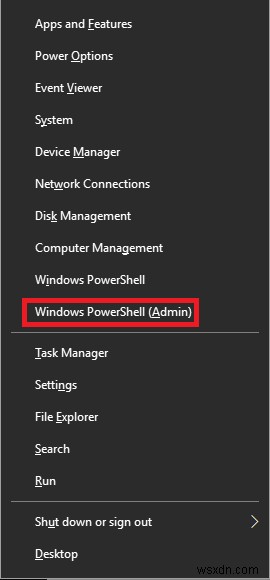
विंडोज और X दबाएं, स्टार्ट मेनू के ऊपर संदर्भ मेनू प्राप्त करने के लिए।
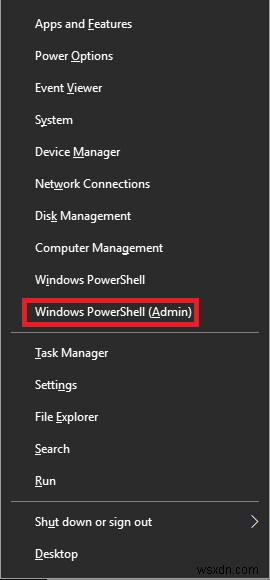
सूची से, विंडोज पावरशेल एडमिन का पता लगाएं।
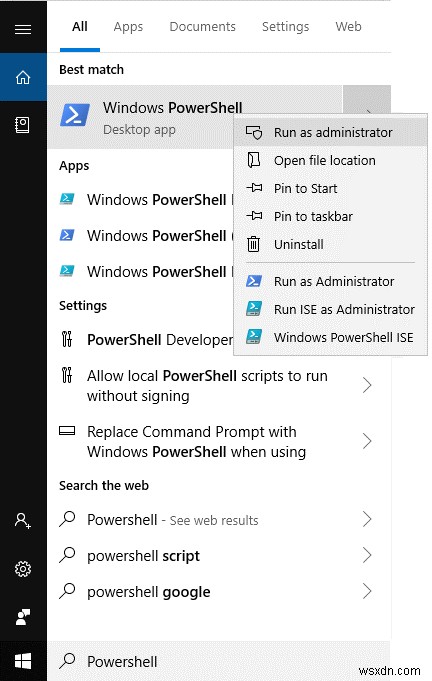
नोट: आप खोज बॉक्स में पावरशेल टाइप करके पावरशेल प्राप्त कर सकते हैं। विंडोज पावरशेल विकल्प चुनें और व्यवस्थापक के रूप में चलाने के लिए उस पर राइट-क्लिक करें
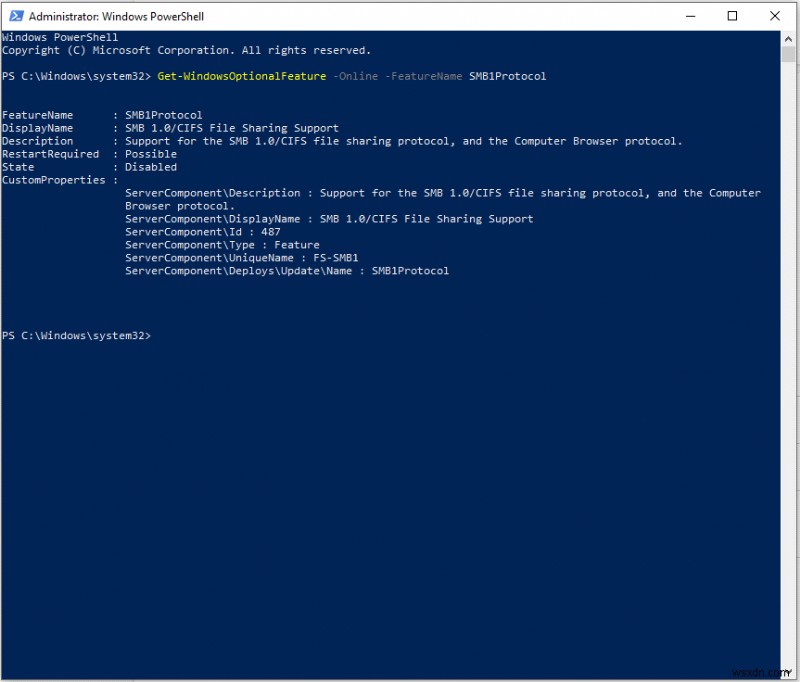
पावरशेल विंडो पर, टाइप करें Get-WindowsOptionalFeature –Online –FeatureName SMB1Protocol
अक्षम कैसे करें
- विंडोज और X दबाएं, स्टार्ट मेनू के ऊपर संदर्भ मेनू प्राप्त करने के लिए।
- सूची से, विंडोज पावरशेल एडमिन का पता लगाएं।
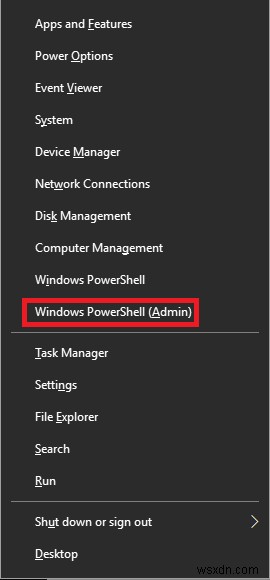
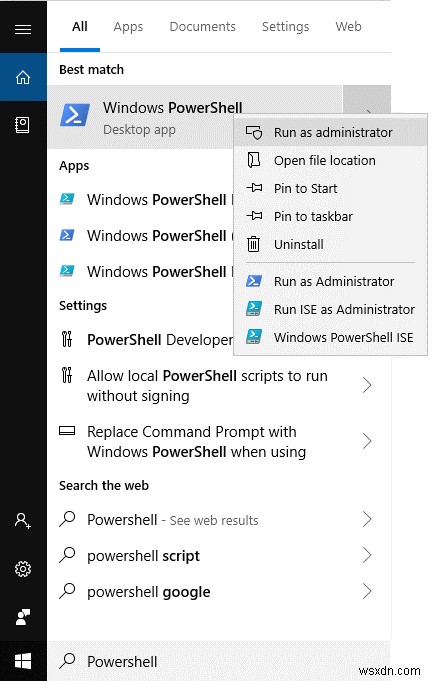
नोट: आप खोज बॉक्स में पावरशेल टाइप करके पावरशेल प्राप्त कर सकते हैं। विंडोज पावरशेल विकल्प चुनें और व्यवस्थापक के रूप में चलाने के लिए उस पर राइट-क्लिक करें
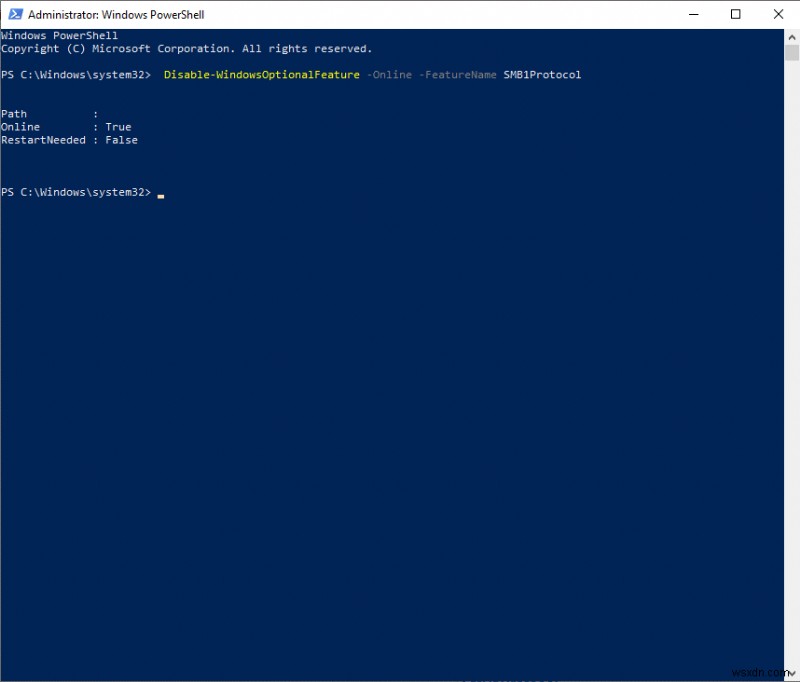
- पावरशेल विंडो पर, टाइप करें Disable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol.
सक्षम करने के लिए
- विंडोज और X दबाएं, स्टार्ट मेनू के ऊपर संदर्भ मेनू प्राप्त करने के लिए।
- सूची से, विंडोज पावरशेल एडमिन का पता लगाएं।
नोट: आप खोज बॉक्स में पावरशेल टाइप करके पावरशेल प्राप्त कर सकते हैं। विंडोज पावरशेल विकल्प चुनें और व्यवस्थापक के रूप में चलाने के लिए उस पर राइट-क्लिक करें
- पावरशेल विंडो पर, टाइप करें Enable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol
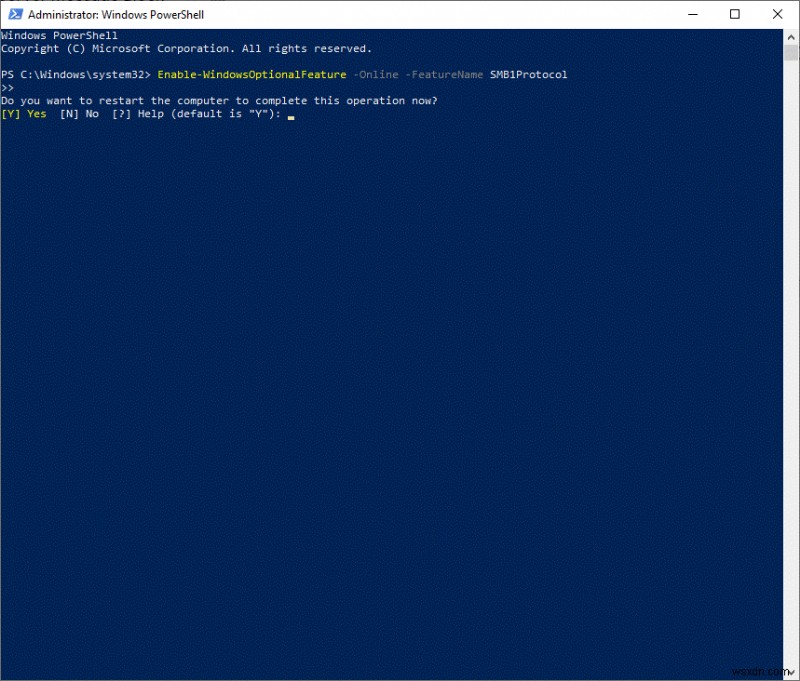
परिवर्तनों को प्रभावी करने के लिए Y टाइप करें।
विधि 2: विंडोज फीचर ऑन या ऑफ करके SMB1 अक्षम/सक्षम करें
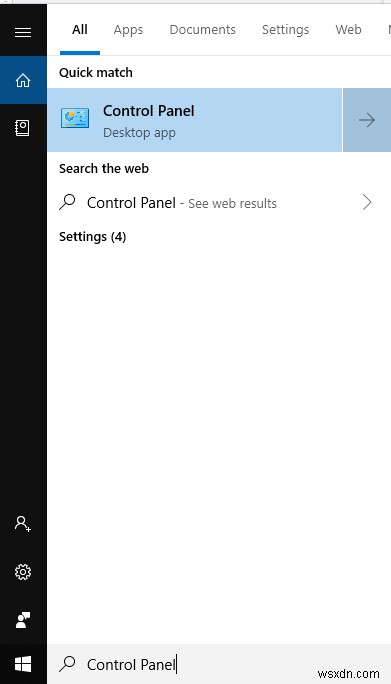
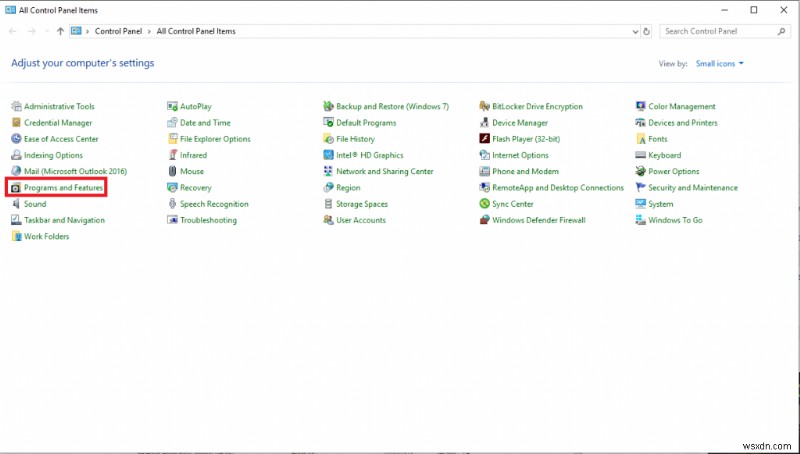
चरण 1: स्टार्ट बटन पर जाएं और कंट्रोल पैनल टाइप करें। आपको कंट्रोल पैनल डेस्कटॉप ऐप मिलेगा। उस पर क्लिक करें।
चरण 2: अब प्रोग्राम्स और फीचर्स का पता लगाएं।
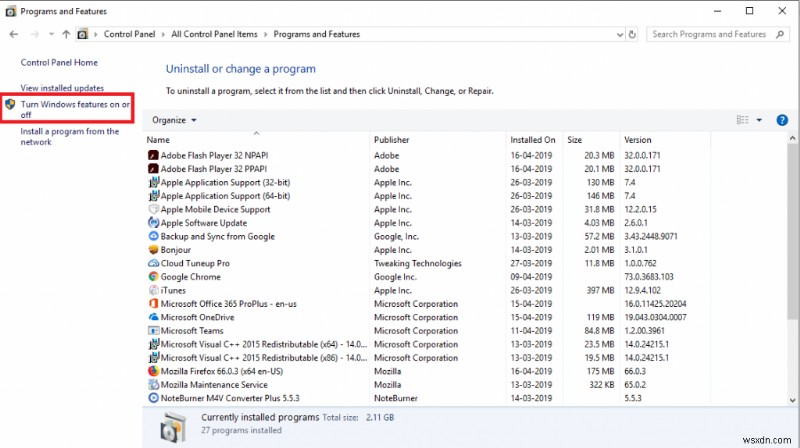
चरण 3: आपको अपने सिस्टम पर इंस्टॉल सॉफ्टवेयर की सूची के साथ एक विंडो मिलेगी, पैनल के बाईं ओर जाएं और विंडोज फीचर ऑन या ऑफ पर क्लिक करें।
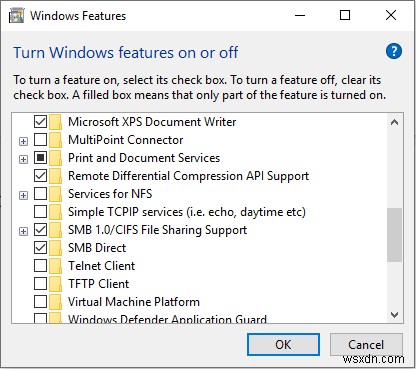
चरण 3: SMB 1.0/CFs फाइल शेयरिंग सपोर्ट के बगल में चेकमार्क हटाकर SMB1 को स्थायी रूप से अक्षम करें। यदि आप इसे सक्षम करना चाहते हैं, तो उसी के बगल में चेकमार्क लगाएं।
विधि 3: रजिस्ट्री एडिटर का उपयोग करके SMB 1 सक्षम/अक्षम करें
आप SMB1 को सक्षम या अक्षम करने के लिए रजिस्ट्री एडिटर का भी उपयोग कर सकते हैं। आगे बढ़ने से पहले, सुनिश्चित करें कि आप रजिस्ट्री एडिटर का बैकअप लेते हैं।
नोट: बैकअप लेने के लिए, इन चरणों का पालन करें:
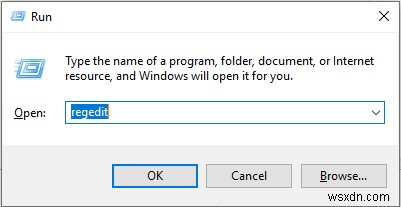
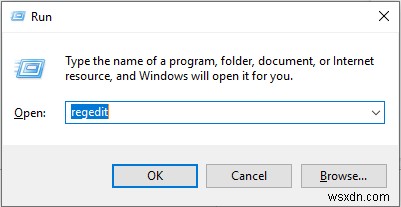
चरण 1: विंडोज और R दबाएं और regedit टाइप करें और एंटर दबाएं।
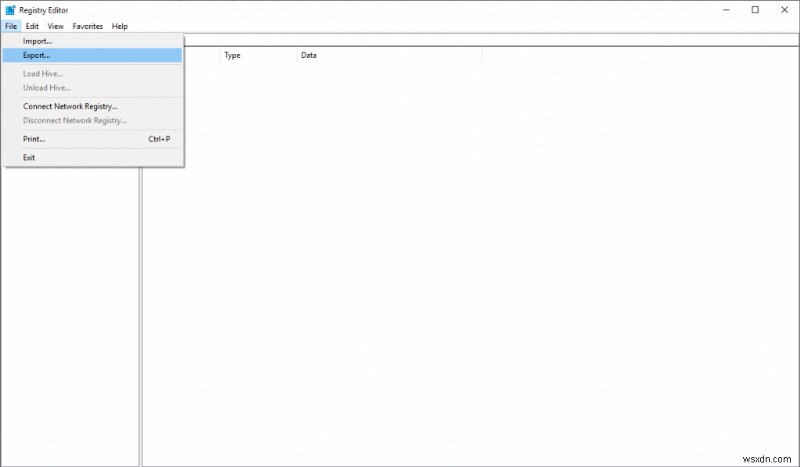
चरण 2: रजिस्ट्री एडिटर पर, फाइल-> एक्सपोर्ट पर जाएं।
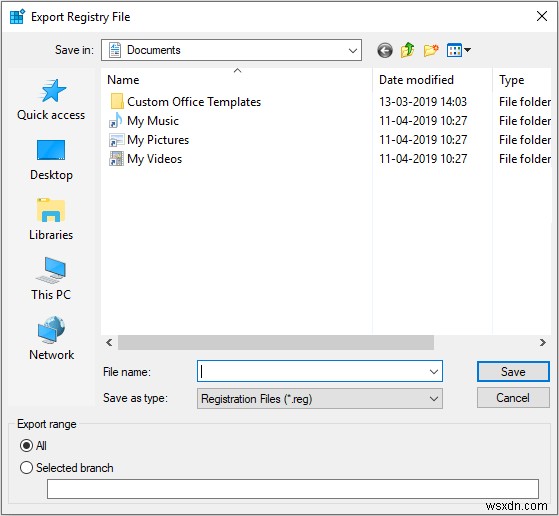
चरण 3: आपकी पसंदीदा स्थान पर रजिस्ट्री फाइलों के बैकअप को सहेजने के लिए एक विंडो खुलेगी।
विंडोज पर SMBv1 को सक्षम/अक्षम करने के लिए, इन चरणों का पालन करें:
चरण 1: विंडोज और R दबाएं और regedit टाइप करें और एंटर दबाएं।
चरण 2: रजिस्ट्री एडिटर पर, इस पथ पर नेविगेट करें: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters
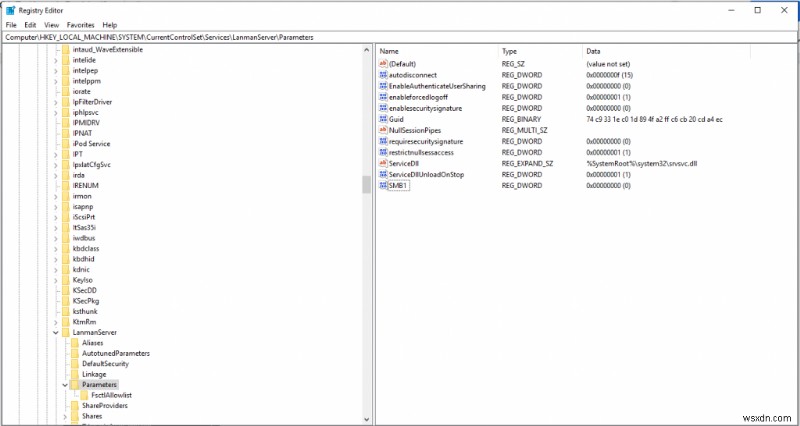
चरण 3: दाहिने फलक में, रजिस्ट्री प्रविष्टि का पता लगाएं: SMB1,
- यदि REG_DWORD का मान 0 है, तो यह अक्षम है।
- यदि REG_DWORD का मान 1 है, तो यह सक्षम है।
मान की जांच करने के लिए, SMB पर राइट-क्लिक करें और संशोधित करें पर क्लिक करें। इसमें मान डेटा देखें।
नोट: यदि आपको SMB (DWORD) नहीं मिलता है, तो आप इसे बना सकते हैं। पैनल के दाईं ओर राइट-क्लिक करें। नया पर क्लिक करें और DWORD चुनें। उस कुंजी का नाम SMB1 रखें।
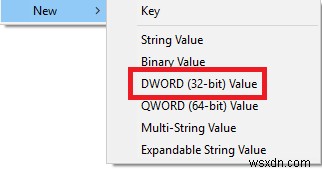
नोट एक बार जब आप ये परिवर्तन कर लेते हैं तो आपको अपने कंप्यूटर को पुनरारंभ करना होगा।
यदि आपको लगता है कि आपका सिस्टम किसी दुर्भावनापूर्ण हमले के प्रभाव में है या आप भविष्य में उन्हें रोकना चाहते हैं, तो आप हमेशा Systweak द्वारा एडवांस्ड सिस्टम प्रोटेक्टर जैसे सुरक्षा टूल इंस्टॉल कर सकते हैं। एडवांस्ड सिस्टम प्रोटेक्टर एक स्टॉप समाधान है क्योंकि यह आपके सिस्टम पर मौजूद सभी संक्रमणों से लड़ने के लिए एंटीमैलवेयर, एंटीस्पायवेयर और एंटीवायरस तकनीकों से भरपूर है।
साथ ही, यह हमेशा अनुशंसित है कि आप अपने सिस्टम का बैकअप बनाएं ताकि यह सुनिश्चित हो सके कि आपका डेटा सुरक्षित है। बहुत सारे डेटा बैकअप टूल उपलब्ध हैं, हालांकि, सही टूल का होना मायने रखता है। राइट बैकअप सबसे विश्वसनीय टूल में से एक है जब आपके डेटा का बैकअप लेने की बात आती है क्योंकि यह SSL एन्क्रिप्शन के साथ आता है। यह आपके डेटा को आपके पास मौजूद हर डिवाइस पर सुलभ बनाता है। आपको बस अपना डेटा इस पर अपलोड करना है और बैकअप सेवा इसे सुरक्षित क्लाउड सर्वर में सुरक्षित रखेगी।
तो, इस तरह, आप आसानी से सर्वर मैसेज ब्लॉक (SMB 1) को अक्षम/सक्षम कर सकते हैं। सुरक्षा चिंताएं नई नहीं हैं, लेकिन WannaCry रैंसमवेयर द्वारा पैदा की गई व्यवधान को वेक-अप कॉल माना जाना चाहिए। क्योंकि यह हमले को शुरू करने के लिए विंडोज ऑपरेटिंग सिस्टम की SMB1 सेवाओं की कमजोरियों का उपयोग करता है। यहां तक कि माइक्रोसॉफ्ट स्वयं सुरक्षा कारणों से SMB1 को अक्षम करने की सिफारिश करता है, इसलिए इसे अक्षम रखने से आपको इन रैंसमवेयर को अपने सिस्टम को शिकार बनाने से रोकने में मदद मिल सकती है।
साथ ही, यह सुनिश्चित करने के लिए कि आपका डेटा सुरक्षित है और आपका सिस्टम सुरक्षित है, आप क्रमशः राइट बैकअप और एडवांस्ड सिस्टम प्रोटेक्टर पर भरोसा कर सकते हैं।
लेख पसंद आया? कृपया नीचे टिप्पणी अनुभाग में अपने विचार साझा करें।