इंटरनेट ऑफ थिंग्स या IoT को बहुत पहले पेश किया गया था लेकिन इस क्षेत्र में कोई महत्वपूर्ण सुधार नहीं किए गए और अंततः लोगों ने इसे "इंटरनेट ऑफ नथिंग" कहना शुरू कर दिया। लेकिन घटनाओं के एक नाटकीय मोड़ में, पिछले साल लोगों और पेशेवरों को कड़ी टक्कर लगी। "Mirai Botnet" नामक एक मैलवेयर ने पूरी दुनिया को हिला दिया क्योंकि इसने आसानी से कई IoT डिवाइस को अपने कब्जे में ले लिया। इसने हमें सुरक्षा पर अधिक ध्यान केंद्रित करने के लिए मजबूर किया क्योंकि अब दुनिया IoT की भेद्यता के बारे में जानती है।
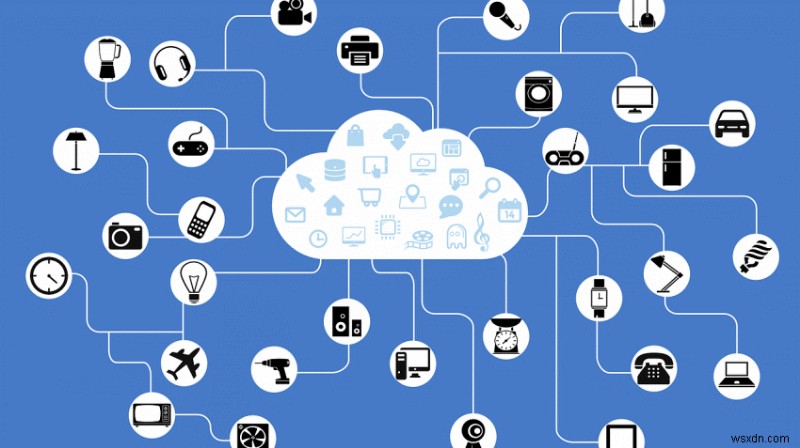
हम अब इस तथ्य को नजरअंदाज करने की स्थिति में नहीं हैं कि इंटरनेट लगभग सभी तकनीकी प्रगति में घुस गया है। बस इसके बारे में सोचें, जो कभी केवल लैपटॉप, डेस्कटॉप और अन्य स्थिर उपकरणों तक सीमित था, अब सबसे छोटे और पोर्टेबल उपकरणों से भी जुड़ा हुआ है। एक विशाल नेटवर्क में जुड़े होने का मतलब है हमले के खतरे में होना।
पेशेवरों ने इसके लिए तैयार होने के बारे में सवाल उठाए हैं और Mirai Botnet के हमलों ने हमें जागरूक किया कि हम तैयार नहीं हैं! हमारे पास कई अन्य उदाहरण हैं और उनके माध्यम से जाने से आप वास्तव में महसूस कर सकते हैं कि IoT सुरक्षा के साथ क्या गलत है!
क्या IoT सुरक्षा के मामले में खड़ा रह सकता है?
बिल्कुल नहीं! और जानें कि जब हम IoT को ध्यान में रखते हैं तो चीजें मानक प्रणालियों से कितनी अलग हैं। आइए शुरू करें!
हमें यह विचार करना चाहिए कि PC और लैपटॉप के विपरीत, IoT डिवाइस में बड़ी प्रोसेसिंग पावर या मेमोरी नहीं होती है। यह सीधे इंगित करता है कि उनमें सुरक्षा समाधान या एन्क्रिप्शन प्रोटोकॉल की कमी है जो उन्हें सुरक्षा उल्लंघनों से बचा सकें। न केवल डिवाइस, बल्कि उन्हें जोड़ने वाले प्रोटोकॉल और नेटवर्क भी संरक्षित नहीं हैं, और इस प्रकार हमेशा हमले के कगार पर हैं। IoT के साथ एक और समस्या यह है कि ज्यादातर मामलों में, वे अपग्रेड करने योग्य नहीं हैं। सीधे शब्दों में कहें, उसी का उन्नत वर्जन बार-बार उपलब्ध नहीं होता है।
Mirai द्वारा DoS हमला संभव था क्योंकि IoT डिवाइस में डिफ़ॉल्ट पासवर्ड होते हैं। ये क्रेडेंशियल इंटरनेट से आसानी से पाए जा सकते हैं और हैकर्स इनका आपके खिलाफ उपयोग कर सकते हैं।
पूरे जुड़े हुए डिवाइस प्रमुख मुद्दा नहीं हैं, बल्कि उनसे उत्पन्न डेटा है! लाखों डिवाइस हैं जिनका डेटा नेटवर्क पर स्वतंत्र रूप से तैर रहा है और हैक करना आसान है।
ये कुछ प्रमुख मुद्दे हैं जिनका हम अभी IoT के संबंध में सामना कर रहे हैं। लेकिन प्रोटोकॉल के बारे में क्या? कौन उन्हें तय करेगा? खैर, ऐसी कोई एजेंसियां नहीं हैं जो नियम देने के लिए आगे आई हों, लेकिन हम किसी को नियम बनाने की अनुमति नहीं दे सकते जब तक कि वे इन डिवाइस के नियमों और कामकाज से पूरी तरह अवगत न हों।
हमारी प्रणाली में सुरक्षा में सुधार कैसे करें, इस पर कई सुझाव हैं लेकिन उन सभी का परीक्षण चरण में है और उपयोग के लिए संभव हो भी सकते हैं और नहीं भी।
क्या AI एक उद्धारकर्ता के रूप में कार्य करेगा?
हां, यह हो सकता है! इस पर अक्सर बहस होती है लेकिन मशीन लर्निंग और AI सामान्य पैटर्न की पहचान कर सकते हैं और एडमिन की पहचान कर सकते हैं जब असामान्यताएं देखी जा रही हों! सबसे अच्छी बात यह है कि IoT डिवाइस का कार्य सीमित होता है, जिससे काम और भी आसान हो जाता है। हालांकि, इसका कार्यान्वयन अभी भी एक दूर का सपना है। इसके पीछे कारण यह है कि हमने हाल ही में सुरक्षा के लिए मशीन लर्निंग का उपयोग करना शुरू किया है और ऐसे कुशल सिस्टम विकसित करना अभी संभव नहीं है! हमें अपने डिवाइस को सुरक्षित करने के लिए मानवीय हस्तक्षेप की आवश्यकता है!
हम क्या उम्मीद कर सकते हैं?
हम अपने सिस्टम को सुरक्षित करने के लिए अपने सभी ज्ञान को जोड़ सकते हैं, लेकिन वे लाखों में हैं! और इस प्रकार, प्रयास करने के बाद भी हम विफल हो सकते हैं। इसलिए, हम सब कुछ डेवलपर्स और सुरक्षा विशेषज्ञों पर नहीं छोड़ सकते। व्यावहारिक रूप से, नेटवर्क में प्रत्येक डिवाइस को सुरक्षित करना संभव नहीं है और जब तक आप चट्टान के नीचे नहीं रह रहे हैं, आपको पता होना चाहिए कि हमलावर को आपके नेटवर्क में घुसने के लिए केवल एक बार सफल होने की आवश्यकता है ताकि हमला शुरू कर सके। इसलिए, यह उचित ठहराता है कि हम IoT अधिग्रहण के लिए तैयार नहीं हैं! तैयार हों या न हों, लेकिन यह आ रहा है!
कमेंट सेक्शन में अपने विचार शेयर करना न भूलें!