भयानक रैंसमवेयर दो नए वेरिएंट के साथ वापस आ गया है, जिनके नाम हैं, 'डियाब्लो' और 'लुकिटस'।

सुरक्षा शोधकर्ताओं ने हाल ही में लॉकी रैंसमवेयर के दो नए स्ट्रेन डियाब्लो और लुकिटस को देखा है। अन्य प्रकार के क्रिप्टो-लॉकिंग रैंसमवेयर की तरह, वे भी PC पर फ़ाइलों को एन्क्रिप्ट करने और डिक्रिप्शन कुंजी के बदले फिरौती की मांग करने के लिए डिज़ाइन किए गए हैं। इन नए वेरिएंट की सूचना शोधकर्ताओं द्वारा 16 अगस्त 2017 को दी गई थी।
"रैंसमवेयर विरोधी की तकनीकी परिष्कार की तुलना में मानव मनोविज्ञान में कमजोरियों में हेरफेर करने के बारे में अधिक है।"
? जेम्स स्कॉट
लॉकी रैंसमवेयर के प्रमुख रूपों में से एक रहा है जो विश्व स्तर पर सफल हुआ। पहली बार यह 2016 में दिखाई दिया और वर्ष के अंत तक यह गायब हो गया। लेकिन अगर आपको लगता है कि यह अब कोई खतरा नहीं है तो आप गलत हैं। अंधेरे में जाने के बाद, लॉकी नेक्रस बॉटनेट के साथ वापस आ गया है जो हमलों के लिए उपयोग किए जाने वाले सबसे बड़े बॉटनेट में से एक है।
9 अगस्त से लॉकी ने एक नए फ़ाइल एक्सटेंशन ".diablo6" का उपयोग करके फ़ाइलों को एन्क्रिप्ट करते हुए एक और पुनरुत्थान किया है, जिसमें रेस्क्यू नोट है: "diablo- .htm"। डियाब्लो एक अलग कमांड और कंट्रोल सर्वर पर कॉल बैक करता है। इसके साथ, एक और नया वेरिएंट है जो एन्क्रिप्टेड फ़ाइलों में '.लुकिटस' एक्सटेंशन जोड़ता है।
दिलचस्प बात यह है कि लुकिटस का फिनिश में अर्थ "लॉकिंग" होता है।
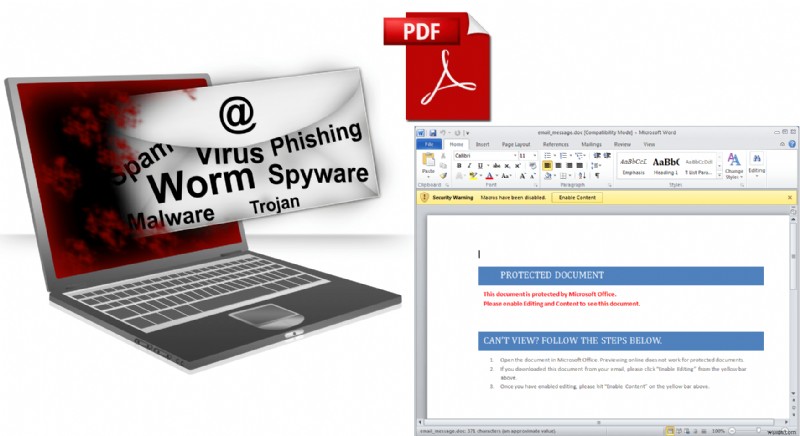
नया अभियान PDF अटैचमेंट के रूप में एम्बेडेड .DOCM फ़ाइलों के साथ स्पैम ईमेल भेजता है। यदि उपयोगकर्ता अटैचमेंट डाउनलोड करता है और अनुरोध के अनुसार मैक्रोज़ को सक्षम करता है, तो वे अपने कंप्यूटर पर फ़ाइलों तक पहुंच खो देंगे।
एक बार सभी डेटा एन्क्रिप्ट हो जाने पर, यदि मालिक डेटा को डिक्रिप्ट करने के लिए निजी कुंजी प्राप्त करना चाहते हैं तो यह फिरौती की मांग करता है। लॉकी कम प्रचलित है लेकिन अपनी मजबूत क्रिप्टोग्राफी के कारण यह अभी भी एक गंभीर खतरा है।
यह अभियान हम सभी के लिए एक आंख खोलने वाला है, जिन्होंने मान लिया था कि लॉकी चला गया है क्योंकि यह एक विशिष्ट समय के लिए सक्रिय नहीं है। यह पहली बार नहीं है जब लॉकी फिर से प्रकट हुआ है, यह कुछ समय के लिए रहस्य में डूबा रहता है और फिर नए संक्रमणों के साथ प्रकट होता है।
लॉकी के अचानक पुनरुत्थान को जाफ़ रैंसमवेयर के लिए डिक्रिप्शन टूल्स की उपलब्धता से जोड़ा जा सकता है जो जून में उपलब्ध कराए गए थे। जाफ़ मई में प्रकट हुआ था और उसी नेक्रस बॉटनेट द्वारा फैलाया गया था जिसका उपयोग लॉकी को वितरित करने के लिए किया जाता था।
यह साबित करता है कि रैंसमवेयर हमें जल्द छोड़ने वाला नहीं है, इसलिए हमें उनसे लड़ने के लिए नई रणनीतियों और तकनीकों को विकसित करते रहने की आवश्यकता है।
लॉकी वेरिएंट, एक अलग कमांड और कंट्रोल सर्वर (C2) पर कॉल बैक करते हैं और एफिलिएट आईडी: AffilID3 और AffilID5 का उपयोग करते हैं