अनगिनत रैंसमवेयर वेरिएंट्स और अंतहीन हमलों के बावजूद, रैंसमवेयर लेखक नई रणनीतियों से उपयोगकर्ताओं को डराने की योजना बना रहे हैं।
हम पहले ही ऐसे रैंसमवेयर देख चुके हैं जो निर्धारित समय सीमा में फिरौती न देने पर फाइलें डिलीट कर देते हैं। साथ ही, ऐसे वेरिएंट भी हैं जो फाइल नाम बदलकर उपयोगकर्ता के डेटा को लॉक कर देते हैं, जिससे डिक्रिप्शन और भी कठिन हो जाता है। लेकिन इस बार, रैंसमवेयर लेखकों ने पॉपकॉर्न टाइम रैंसमवेयर के आसान प्रसार को सुनिश्चित कर अपने प्रयास कम करने का फैसला किया है। या यूं कहें कि वे पीड़ितों के प्रति थोड़े दयालु बनने का दिखावा कर रहे हैं।
पॉपकॉर्न टाइम रैंसमवेयर में क्या संदिग्ध है
हाल ही में, MalwareHunterTeam द्वारा पॉपकॉर्न टाइम नामक एक और रैंसमवेयर स्ट्रेन की खोज की गई। इस वेरिएंट में उपयोगकर्ताओं से पैसे ऐंठने का एक असामान्य तरीका है। यदि कोई पीड़ित इस स्ट्रेन को दो अन्य उपयोगकर्ताओं तक सफलतापूर्वक पहुंचा देता है, तो उसे मुफ्त डिक्रिप्शन कुंजी मिल जाएगी। शायद, अगर वह इसे आगे नहीं पहुंचा पाता तो उसे भुगतान करना होगा। इसे और बदतर बनाने के लिए, रैंसमवेयर में एक अधूरा कोड है जो उपयोगकर्ता द्वारा 4 बार गलत डिक्रिप्शन कुंजी दर्ज करने पर फाइलें डिलीट कर सकता है।
इस स्ट्रेन में एक रेफरल लिंक होता है जिसे अन्य उपयोगकर्ताओं तक पहुंचाने के लिए रखा जाता है। मूल पीड़ित को डिक्रिप्शन कुंजी तब मिलती है जब आगे के दो लोग फिरौती का भुगतान कर देते हैं। लेकिन अगर वे भुगतान नहीं करते तो प्राथमिक पीड़ित को भुगतान करना पड़ता है। Bleeping Computer के अनुसार, "इसे सुविधाजनक बनाने के लिए, पॉपकॉर्न टाइम रैंसम नोट में एक URL होगा जो रैंसमवेयर के TOR सर्वर पर स्थित एक फाइल की ओर इशारा करेगा। फिलहाल सर्वर डाउन है, इसलिए यह अनिश्चित है कि यह फाइल कैसे दिखाई देगी या लोगों को इसे इंस्टॉल करने के लिए कैसे बरगलाया जाएगा।"

इसके अलावा, एक और फीचर जोड़ा जा सकता है जो उपयोगकर्ता द्वारा 4 बार गलत डिक्रिप्शन कुंजी दर्ज करने पर फाइलें डिलीट कर देगा। जाहिर है, रैंसमवेयर अभी विकास चरण में है इसलिए यह अज्ञात है कि यह रणनीति पहले से मौजूद है या यह सिर्फ एक धोखा है।
पॉपकॉर्न टाइम रैंसमवेयर की कार्यप्रणाली
एक बार रैंसमवेयर सफलतापूर्वक इंस्टॉल हो जाने पर, यह कई फाइलों जैसे %AppData%\been_here और %AppData%\server_step_one के माध्यम से जांचता है कि रैंसमवेयर पहले से चलाया गया है या नहीं। यदि सिस्टम पहले से ही रैंसमवेयर से संक्रमित है, तो स्ट्रेन स्वयं समाप्त हो जाता है। पॉपकॉर्न टाइम इसे समझता है यदि सिस्टम में 'been_here' फाइल मौजूद है। यदि कंप्यूटर में ऐसी कोई फाइल नहीं है, तो रैंसमवेयर अपना विनाशकारी कार्य शुरू कर देता है। यह बैकग्राउंड के रूप में उपयोग करने के लिए विभिन्न छवियों को डाउनलोड करता है या एन्क्रिप्शन प्रक्रिया शुरू करता है।
चूंकि पॉपकॉर्न टाइम अभी अपने विकास चरण में है, यह केवल Efiles नामक एक टेस्ट फोल्डर को एन्क्रिप्ट करता है। यह फोल्डर उपयोगकर्ताओं के डेस्कटॉप पर मौजूद होता है और इसमें विभिन्न फाइलें होती हैं जैसे .back, .backup, .ach, आदि (फाइल एक्सटेंशन की पूरी सूची नीचे दी गई है)।
.1cd, .3dm, .3ds, .3fr, .3g2, .3gp, .3pr, .7z, .7zip, .aac, .aaf, .ab4, .accdb, .accde, .accdr, .accdt, .ach, .acr, .act, .adb, .adp, .ads, .aep, .aepx, .aes, .aet, .agdl, .ai, .aif, .aiff, .ait, .al, .amr, .aoi, .apj, .apk, .arch00, .arw, .as, .as3, .asf, .asm, .asp, .aspx, .asset, .asx, .atr, .avi, .awg, .back, .backup, .backupdb, .bak, .bar, .bay, .bc6, .bc7, .bdb, .bgt, .big, .bik, .bin, .bkf, .bkp, .blend, .blob, .bmd, .bmp, .bpw, .bsa, .c, .cas, .cdc, .cdf, .cdr, .cdr3, .cdr4, .cdr5, .cdr6, .cdrw, .cdx, .ce1, .ce2, .cer, .cfg, .cfr, .cgm, .cib, .class, .cls, .cmt, .config, .contact, .cpi, .cpp, .cr2, .craw, .crt, .crw, .cs, .csh, .csl, .css, .csv, .d3dbsp, .dac, .dar, .das, .dat, .dazip, .db, .db0, .db3, .dba, .dbf, .dbx, .db_journal, .dc2, .dcr, .dcs, .ddd, .ddoc, .ddrw, .dds, .der, .des, .desc, .design, .dgc, .dir, .dit, .djvu, .dmp, .dng, .doc, .docb, .docm, .docx, .dot, .dotm, .dotx, .drf, .drw, .dtd, .dwg, .dxb, .dxf, .dxg, .easm, .edb, .efx, .eml, .epk, .eps, .erbsql, .erf, .esm, .exf, .fdb, .ff, .ffd, .fff, .fh, .fhd, .fla, .flac, .flf, .flv, .flvv, .forge, .fos, .fpk, .fpx, .fsh, .fxg, .gdb, .gdoc, .gho, .gif, .gmap, .gray, .grey, .groups, .gry, .gsheet, .h, .hbk, .hdd, .hkdb, .hkx, .hplg, .hpp, .htm, .html, .hvpl, .ibank, .ibd, .ibz, .icxs, .idml, .idx, .iff, .iif, .iiq, .incpas, .indb, .indd, .indl, .indt, .inx, .itdb, .itl, .itm, .iwd, .iwi, .jar, .java, .jnt, .jpe, .jpeg, .jpg, .js, .kc2, .kdb, .kdbx, .kdc, .key, .kf, .kpdx, .kwm, .laccdb, .layout, .lbf, .lck, .ldf, .lit, .litemod, .log, .lrf, .ltx, .lua, .lvl, .m, .m2, .m2ts, .m3u, .m3u8, .m4a, .m4p, .m4u, .m4v, .map, .max, .mbx, .mcmeta, .md, .mdb, .mdbackup, .mdc, .mddata, .mdf, .mdi, .mef, .menu, .mfw, .mid, .mkv, .mlb, .mlx, .mmw, .mny, .mos, .mov, .mp3, .mp4, .mpa, .mpeg, .mpg, .mpp, .mpqge, .mrw, .mrwref, .msg, .myd, .nc, .ncf, .nd, .ndd, .ndf, .nef, .nk2, .nop, .nrw, .ns2, .ns3, .ns4, .nsd, .nsf, .nsg, .nsh, .ntl, .nvram, .nwb, .nx2, .nxl, .nyf, .oab, .obj, .odb, .odc, .odf, .odg, .odm, .odp, .ods, .odt, .ogg, .oil, .orf, .ost, .otg, .oth, .otp, .ots, .ott, .p12, .p7b, .p7c, .pab, .pages, .pak, .pas, .pat, .pcd, .pct, .pdb, .pdd, .pdf, .pef, .pem, .pfx, .php, .pif, .pkpass, .pl, .plb, .plc, .plt, .plus_muhd, .pmd, .png, .po, .pot, .potm, .potx, .ppam, .ppj, .ppk, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prel, .prf, .prproj, .ps, .psafe3, .psd, .psk, .pst, .ptx, .pwm, .py, .qba, .qbb, .qbm, .qbr, .qbw, .qbx, .qby, .qcow, .qcow2, .qdf, .qed, .qic, .r3d, .ra, .raf, .rar, .rat, .raw, .rb, .rdb, .re4, .rgss3a, .rim, .rm, .rofl, .rtf, .rvt, .rw2, .rwl, .rwz, .s3db, .safe, .sas7bdat, .sav, .save, .say, .sb, .sd0, .sda, .sdf, .ses, .shx, .sid, .sidd, .sidn, .sie, .sis, .sldasm, .sldblk, .sldm, .sldprt, .sldx, .slm, .snx, .sql, .sqlite, .sqlite3, .sqlitedb, .sr2, .srf, .srt, .srw, .st4, .st5, .st6, .st7, .st8, .stc, .std, .sti, .stl, .stm, .stw, .stx, .sum, .svg, .swf, .sxc, .sxd, .sxg, .sxi, .sxm, .sxw, .syncdb, .t12, .t13, .tap, .tax, .tex, .tga, .thm, .tif, .tlg, .tor, .txt, .upk, .v3d, .vbox, .vcf, .vdf, .vdi, .vfs0, .vhd, .vhdx, .vmdk, .vmsd, .vmx, .vmxf, .vob, .vpk, .vpp_pc, .vtf, .w3x, .wab, .wad, .wallet, .wav, .wb2, .wma, .wmo, .wmv, .wotreplay, .wpd, .wps, .x11, .x3f, .xf, .xis, .xla, .xlam, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsb3dm, .xlsm, .xlsx, .xlt, .xltm, .xltx, .xlw, .xml, .xqx, .xxx, .ycbcra, .yuv, .zip, .ztmp
इसके बाद, रैंसमवेयर उन फाइलों को ढूंढता है जो कुछ एक्सटेंशन से मेल खाती हैं और AES-256 एन्क्रिप्शन के साथ फाइलों को एन्क्रिप्ट करना शुरू कर देता है। एक बार जब कोई फाइल पॉपकॉर्न टाइम से एन्क्रिप्ट हो जाती है, तो यह उसके एक्सटेंशन के रूप में .filock जोड़ देता है। उदाहरण के लिए, यदि फाइल का नाम 'abc.docx' है तो यह 'abc.docx.filock' में बदल जाएगा। जब संक्रमण सफलतापूर्वक हो जाता है, तो यह दो base64 स्ट्रिंग्स को परिवर्तित करता है और उन्हें restore_your_files.html और restore_your_files.txt नामक रैंसम नोट्स के रूप में सहेजता है। इसके बाद, रैंसमवेयर HTML रैंसम नोट प्रदर्शित करता है।
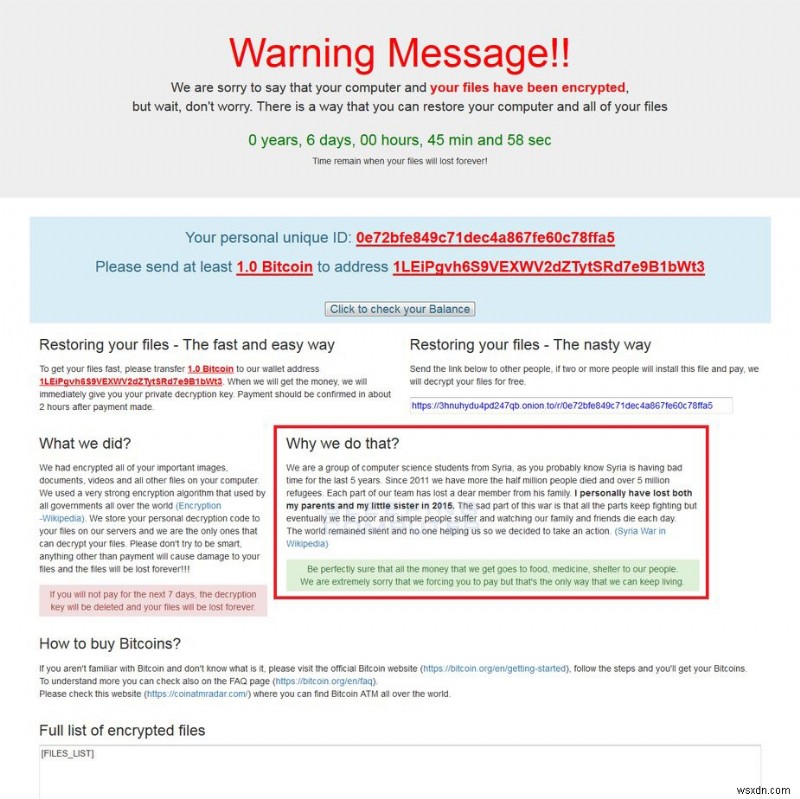
छवि स्रोत: bleepingcomputer.com
रैंसमवेयर से सुरक्षा
अभी तक कोई डिटेक्टर या रैंसमवेयर रिमूवर विकसित नहीं हुआ है जो संक्रमण के बाद उपयोगकर्ता की मदद कर सके, हालांकि, उपयोगकर्ताओं को रैंसमवेयर हमले से बचने के लिए एहतियाती उपाय करने की सलाह दी जाती है। इनमें सबसे प्रमुख है अपने डेटा का बैकअप लेना। इसके अलावा, आप इंटरनेट पर सुरक्षित सर्फिंग सुनिश्चित कर सकते हैं, विज्ञापन ब्लॉक एक्सटेंशन सक्षम कर सकते हैं, एक प्रामाणिक एंटी-मैलवेयर टूल रख सकते हैं और अपने सिस्टम पर इंस्टॉल सॉफ्टवेयर, टूल्स, ऐप्स और प्रोग्राम को समय पर अपडेट कर सकते हैं। जाहिर है, आपको इसके लिए विश्वसनीय टूल्स पर भरोसा करने की आवश्यकता है। ऐसा ही एक टूल है Right Backup जो एक क्लाउड स्टोरेज समाधान है। यह 256-बिट AES एन्क्रिप्शन के साथ क्लाउड सुरक्षा पर आपके डेटा को सहेजने में मदद करता है।