साइबर खलनायक अक्सर भोले-भाले उपयोगकर्ताओं को धोखा देने के लिए नए टूल्स और रणनीति लेकर आते हैं। ये नवीन तकनीकें समझदार उपयोगकर्ताओं के सिस्टम और नेटवर्क का भी शोषण कर रही हैं। चूंकि आजकल बहुत सारी साइबर-आपराधिक गतिविधियां की जा रही हैं, सरकार ने साइबर सुरक्षा बढ़ाने के लिए काफी मात्रा में पैसा खर्च करना शुरू कर दिया है। यहां तक कि फेसबुक, ट्विटर, पेपाल जैसे प्रमुख खिलाड़ियों को भी बख्शा नहीं गया है। हैकर्स साल भर सीधे उन्हें निशाना बनाकर उन्हें गिराने की कोशिश कर रहे हैं।
हैकर्स के इरादों, क्षमताओं, और टूल्स को समझना हमें उनकी योजनाओं के बारे में एक उचित विचार दे सकता है। लेकिन वास्तव में ये आधुनिक हैकर्स अपने हमलों को कैसे अंजाम देते हैं?
हमने हैकर्स द्वारा आज हमें त्रस्त करने के लिए आमतौर पर उपयोग की जाने वाली तकनीकों का संक्षिप्त अवलोकन सूचीबद्ध किया है:
-
DDoS हमले

DDoS हमले ऑनलाइन ब्रांड्स के लिए एक बड़ी चिंता हैं। एक डिस्ट्रीब्यूटेड डिनायल ऑफ सर्विस (DDoS) हमला तकनीकी रूप से हैक नहीं है। संक्षेप में, एक DDoS हमला नकली ट्रैफिक (ज़ॉम्बीज) या अनुरोधों से इसे अभिभूत करके एक वेबसाइट या सेवा को अनुपलब्ध बना देता है।
-
इंजेक्शन हमले
जब एक हैकर जानबूझकर एक वेबसाइट या प्रोग्राम में कोड का एक टुकड़ा इंजेक्ट करता है ताकि रिमोट कमांड निष्पादित किए जा सकें जो डेटाबेस को पढ़ या संशोधित कर सकें, इसे इंजेक्शन अटैक कहा जाता है। एक हमलावर मौके पर ही डेटाबेस को संशोधित करके कमजोर सिस्टम तक पहुंच प्राप्त करने में सक्षम हो सकता है।
-
क्रॉस-साइट स्क्रिप्टिंग (XSS)
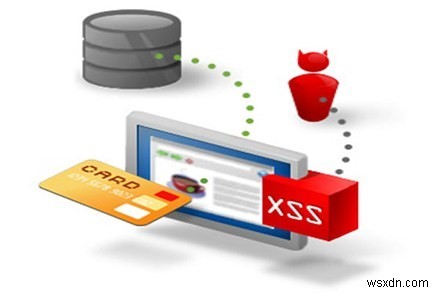
क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF या XSRF) एक हमला है जो एक लॉग्ड-इन उपयोगकर्ता को उनकी जानकारी के बिना एक वेबसाइट पर एक कार्रवाई करने के लिए मजबूर करता है। हमने विभिन्न ईमेल देखे हैं जिनमें एक बड़ी चमकदार छवि होती है जो पाठक को छूट वाली ऑनलाइन बिक्री या किसी सेलिब्रिटी के साथ इंस्टेंट चैट के लिए आमंत्रित करती है। जैसे ही उपयोगकर्ता उस छवि पर क्लिक करता है, एक ट्रिगर फायर हो जाता है जो स्क्रिप्ट लोड करता है।
-
DNS स्पूफिंग
DNS स्पूफिंग एक पीड़ित को नकली DNS जानकारी प्रस्तुत करने पर आधारित है, उनके DNS अनुरोध के जवाब में, और परिणामस्वरूप, उन्हें एक ऐसी साइट पर जाने के लिए मजबूर करता है जो असली नहीं है।
-
सोशल इंजीनियरिंग
यह तेजी से लोकप्रिय हैकिंग तकनीक हमलावर को पीड़ित को सद्भावना में संवेदनशील जानकारी - जैसे क्रेडिट कार्ड नंबर - छोड़ने के लिए मनाने पर जोर देती है। यह कोड के बारे में कम और चालाकी के बारे में अधिक है। वे फिर आत्मविश्वास से पीड़ित की व्यक्तिगत जानकारी मांगते हैं, जिसमें पासवर्ड और क्रेडिट कार्ड नंबर शामिल हैं, कथित तौर पर उनकी सहायता करने के लिए।
-
सिम्बोलिक लिंकिंग
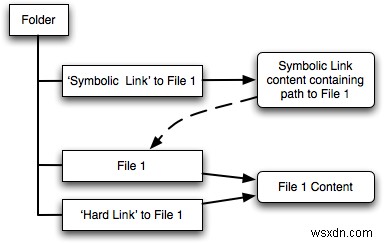
एक सिम्बोलिक लिंक, या सिमलिंक, Linux सर्वर को हैक करने के लिए उपयोग की जाने वाली एक विधि है। सिम्बोलिक लिंक अनिवार्य रूप से एक शॉर्टकट है, बहुत कुछ उन शॉर्टकट्स की तरह जिन्हें माइक्रोसॉफ्ट उपयोगकर्ता जानते हैं और उपयोग करते हैं।
-
क्लिकजैकिंग
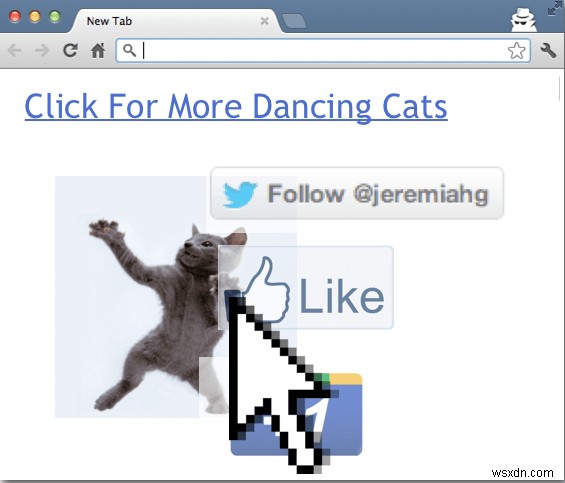
क्लिकजैकिंग वेबसाइट संदर्भ में "क्लिक्स" को हाईजैक करने का अभ्यास है। यह वेबसाइटों के यूजर इंटरफेस में एक भेद्यता है। इस चालाक रणनीति का उपयोग करके, हमलावर वेबसाइट सर्फर्स को एक लिंक पर क्लिक करने के लिए धोखा दे सकते हैं जिसके बारे में वे अनजान थे।
-
ब्रूट फोर्स अटैक
ब्रूट फोर्स हैकिंग सही उत्तर प्राप्त करने के लिए बार-बार अलग-अलग पासवर्ड या एन्क्रिप्शन कुंजी आजमाने का कार्य है।
-
फर्जी वायरलेस एक्सेस पॉइंट्स
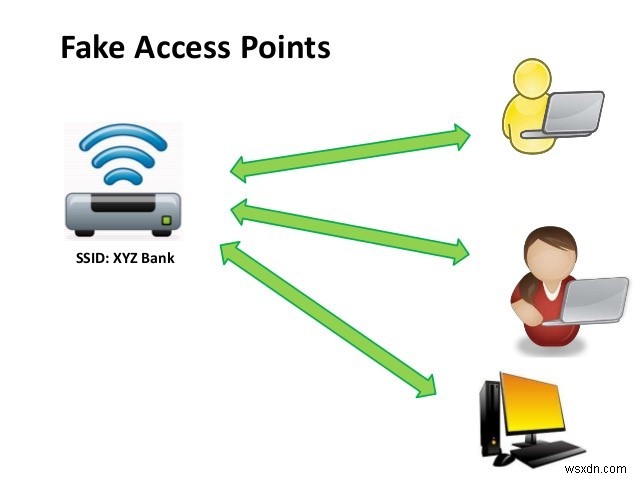
क्या आपने कभी कॉफी स्पॉट पर संदिग्ध रूप से बड़ी संख्या में खुले वायरलेस एक्सेस पॉइंट्स देखे हैं? खैर, आपके संदेह उचित थे। हैकर्स नियमित रूप से फ्री वाई-फाई स्क्रूंजर को आकर्षित करने के लिए नकली वायरलेस एक्सेस पॉइंट्स (WAPs) सेट करते हैं जो हम सभी के भीतर मौजूद हैं।
-
एन्क्रिप्शन बाईपासिंग
एन्क्रिप्शन प्रोटोकॉल प्रमुख वेबसाइटों और मैसेजिंग सेवाओं के माध्यम से प्रवाहित उपयोगकर्ता जानकारी की रक्षा करने में मदद करते हैं। यह एक प्रणाली है जो हमारे डेटा और निजी मैसेजिंग को चुभती नजरों से सुरक्षित रखती है।
यह केवल अंधेरे साइबर दुनिया की एक छोटी सी झलक थी। हर दिन हैकर्स हमारी सुरक्षा भंग करने के लिए नई चाल और तकनीक लेकर आ रहे हैं। यदि आप किसी अन्य तकनीक को जानते हैं, तो नीचे कमेंट सेक्शन में अपनी प्रतिक्रिया छोड़ने में संकोच न करें, ताकि सुरक्षा पेशेवर उनके खिलाफ जवाबी हमला तैयार कर सकें।
आप इस लड़ाई में अकेले नहीं हैं। हैकर्स की तरह टेढ़े तरीके से सोचना शुरू करें, ताकि आप उनकी खतरनाक योजनाओं से आगे रह सकें।
आखिरकार, अपने दुश्मन को जानने के लिए, आपको अपना दुश्मन बनना होगा - वे कहते हैं!