हमारी पिछली पोस्ट में से एक में, हमने देखा है कि Root Certificates क्या हैं। ऐसे समय हो सकते हैं, जब कुछ कंपनियों या यूज़र्स को Trusted Root Certificates को प्रबंधित और कॉन्फ़िगर करने की आवश्यकता महसूस हो, ताकि डोमेन में अन्य यूज़र्स को अपना सेट कॉन्फ़िगर करने से रोका जा सके। इस पोस्ट में, हम देखेंगे कि Windows 11/10/8/7 में Trusted Root Certificates कैसे प्रबंधित करें और Trusted Root Certification Authorities स्टोर में सर्टिफिकेट कैसे जोड़ें।
Windows 11/10 में Trusted Root Certificates प्रबंधित करें
लोकल कंप्यूटर के लिए Trusted Root Certification Authorities स्टोर में सर्टिफिकेट जोड़ने के लिए, Windows 11/10/8.1 में WinX Menu से, Run बॉक्स खोलें, mmc, टाइप करें और Microsoft Management Control खोलने के लिए Enter दबाएं।
File मेनू लिंक दबाएं और Add/Remove Snap-in चुनें। अब Available snap-ins के तहत, Certificates पर क्लिक करें, और फिर Add पर क्लिक करें।
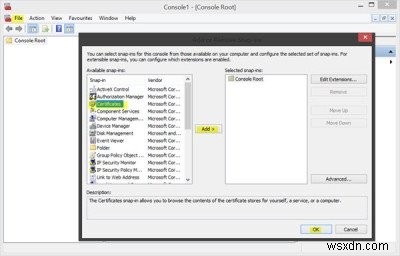
OK पर क्लिक करें। अगले डायलॉग बॉक्स में, Computer account चुनें और फिर Next पर क्लिक करें।
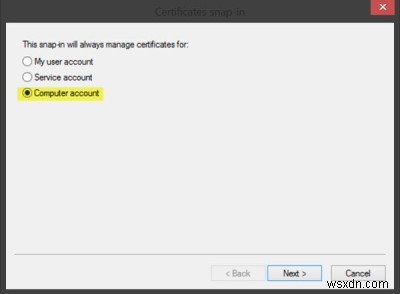
अब Local computer चुनें और Finish पर क्लिक करें।
अब, MMC में वापस, कंसोल ट्री में, Certificates पर डबल-क्लिक करें और फिर Trusted Root Certification Authorities Store पर राइट-क्लिक करें। All tasks के तहत, Import चुनें।
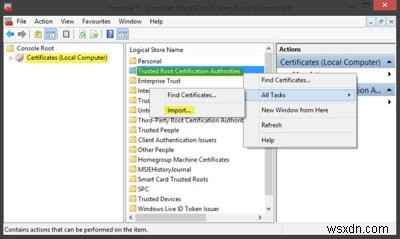
Certificate Import Wizard खुल जाएगा।
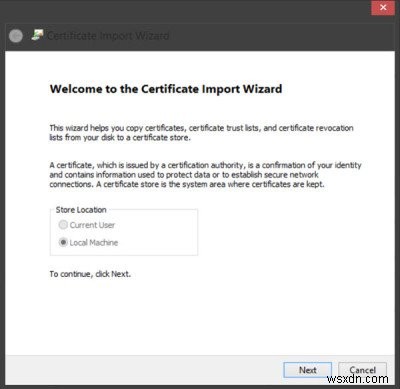
विजार्ड में निर्देशों का पालन करके प्रक्रिया पूरी करें।
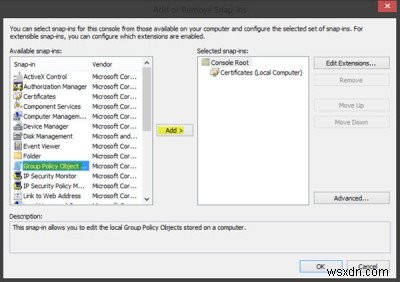
अब देखते हैं कि लोकल कंप्यूटर के लिए trusted root certificates को कॉन्फ़िगर और प्रबंधित कैसे करें। MMC खोलें और File मेनू लिंक दबाएं और Add/Remove Snap-in चुनें। अब Available snap-ins के तहत, Group Policy Object Editor पर क्लिक करें, और फिर Add पर क्लिक करें। उस कंप्यूटर को चुनें जिसका लोकल GPO आप एडिट करना चाहते हैं, और Finish / OK पर क्लिक करें।
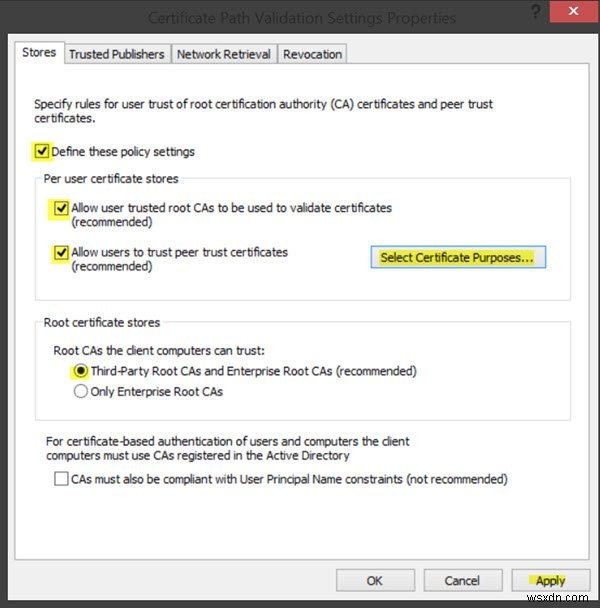
अब, MMC कंसोल ट्री में वापस, Local Computer Policy > Computer Configuration > Windows Settings > Security Settings पर नेविगेट करें। अगला Public Key Policies। Certificate Path Validation Settings पर डबल-क्लिक करें, और फिर Stores टैब चुनें।
पढ़ें: Certificate Manager या Certmgr.msc का उपयोग करके सर्टिफिकेट प्रबंधित करें।
यहां, Define these policy settings, Allow user trusted root CAs to be used to validate certificates और Allow users to trust peer trust certificates चेकबॉक्स चुनें।
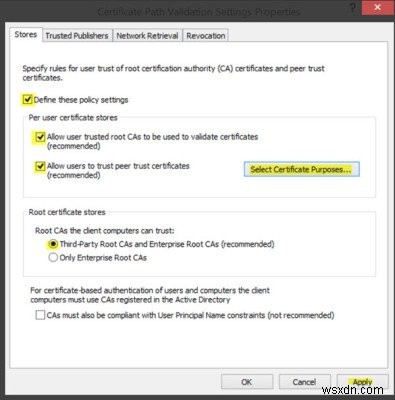
अंत में, Stores टैब > Root certificate stores के तहत, Root CAs that the client computers can trust के तहत एक विकल्प चुनें और OK पर क्लिक करें। अगर संदेह है, तो अनुशंसित विकल्प के साथ जाएं।
डोमेन के लिए trusted root certificates कैसे प्रबंधित करें और डोमेन के लिए Trusted Root Certification Authorities स्टोर में सर्टिफिकेट कैसे जोड़ें यह देखने के लिए, Technet पर जाएं।
RCC एक फ्री Root Certificates Scanner है जो अनट्रस्टेड सर्टिफिकेट्स के लिए Windows Root Certificates को स्कैन करने में आपकी मदद कर सकता है।