एक सिक्योरिटी आइडेंटिफायर (SID) एक विशिष्ट मान है जो विंडोज ऑपरेटिंग सिस्टम में एक सुरक्षा प्रिंसिपल (जैसे सुरक्षा समूह) की पहचान करने के लिए उपयोग किया जाता है। सामान्य उपयोगकर्ताओं या सामान्य समूहों की पहचान करने वाले SID विशेष रूप से प्रसिद्ध हैं। उनके मान सभी ऑपरेटिंग सिस्टम में स्थिर रहते हैं। इस पोस्ट में, हम यह समझने का प्रयास करेंगे कि कुछ SID फ्रेंडली नामों में रिजॉल्व क्यों नहीं होते हैं और फिर सिफारिश करेंगे कि यदि संभव हो तो किसी SID को फ्रेंडली नाम में कैसे रिजॉल्व किया जाए।
यह जानकारी सुरक्षा से जुड़े मुद्दों के निवारण के लिए उपयोगी है। यह विंडोज एक्सेस कंट्रोल लिस्ट (ACL) एडिटर में डिस्प्ले मुद्दों के निवारण के लिए भी उपयोगी है। विंडोज अपने SID द्वारा एक सुरक्षा प्रिंसिपल को ट्रैक करता है। ACL एडिटर में सुरक्षा प्रिंसिपल को प्रदर्शित करने के लिए, विंडोज SID को उससे जुड़े सुरक्षा प्रिंसिपल नाम में रिजॉल्व करता है।
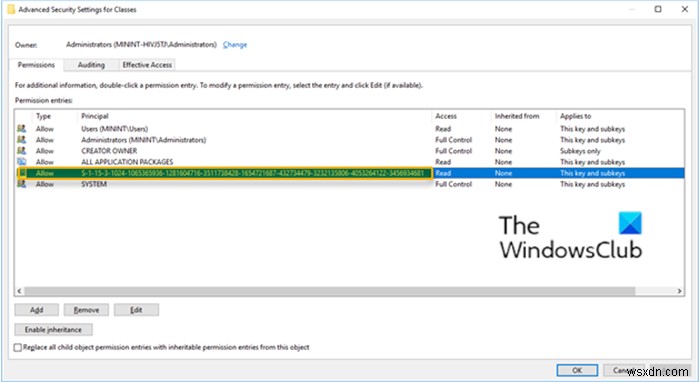
विंडोज UI में कुछ स्थानों पर, जैसा कि ऊपर की छवि में दिखाया गया है। आप विंडोज अकाउंट सिक्योरिटी आइडेंटिफायर (SID) देखते हैं जो फ्रेंडली नामों में रिजॉल्व नहीं होते हैं। इन स्थानों में निम्नलिखित शामिल हैं:
- फाइल एक्सप्लोरर
- सिक्योरिटी ऑडिट रिपोर्ट्स
- रजिस्ट्री एडिटर में एक्सेस कंट्रोल लिस्ट (ACL) एडिटर
ये अनरिजॉल्व्ड SID इसलिए हैं क्योंकि विंडोज सर्वर 2012 और विंडोज 8 ने एक प्रकार के SID को पेश किया जिसे क्षमता SID के रूप में जाना जाता है। डिज़ाइन के अनुसार, एक क्षमता SID फ्रेंडली नाम में रिजॉल्व नहीं होता है।
सबसे अधिक उपयोग किया जाने वाला क्षमता SID निम्नलिखित है:
S-1-15-3-1024-1065365936-1281604716-3511738428-1654721687-432734479-3232135806-4053264122-3456934681
विंडोज 10, संस्करण 1809 300 से अधिक क्षमता SIDs का उपयोग करता है।
यूजरनेम के बजाय SID दिखना
जब आप उन SID का निवारण कर रहे हैं जो फ्रेंडली नामों में रिजॉल्व नहीं होते हैं, तो सुनिश्चित करें कि यह क्षमता SID नहीं है।
सावधानी: क्षमता SID को रजिस्ट्री या फाइल सिस्टम अनुमतियों से न हटाएं। फाइल सिस्टम अनुमतियों या रजिस्ट्री अनुमतियों से क्षमता SID को हटाने से कोई सुविधा या एप्लिकेशन गलत तरीके से काम कर सकता है। क्षमता SID को हटाने के बाद, आप UI का उपयोग करके इसे वापस नहीं जोड़ सकते।
विंडोज के पास मौजूद सभी क्षमता SIDs की सूची प्राप्त करने के लिए, इन चरणों का पालन करें:
विंडोज कुंजी + R दबाएं।
रन डायलॉग बॉक्स में, regedit टाइप करें और रजिस्ट्री एडिटर खोलने के लिए एंटर दबाएं।
नीचे दिए गए रजिस्ट्री कुंजी पथ पर नेविगेट या जंप करें:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SecurityManager\CapabilityClasses\
दाएं फलक पर, AllCachedCapabilities एंट्री पर डबल-क्लिक करें।
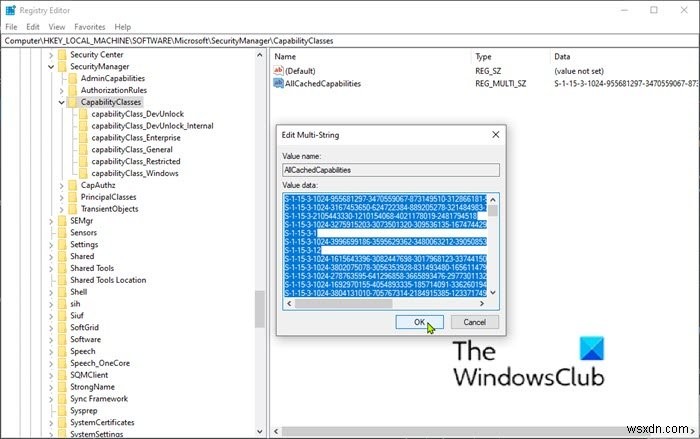
मान डेटा बॉक्स में सभी डेटा कॉपी करें और इसे अपनी पसंद के टेक्स्ट एडिटर में पेस्ट करें जहां आप डेटा खोज सकते हैं।
इस मान में थर्ड-पार्टी एप्लिकेशन द्वारा उपयोग किए जाने वाले सभी क्षमता SIDs शामिल नहीं हो सकते हैं।
उस SID के लिए डेटा खोजें जिसका आप निवारण कर रहे हैं।
यदि आपको रजिस्ट्री डेटा में SID मिलता है, तो यह एक क्षमता SID है। डिज़ाइन के अनुसार, यह फ्रेंडली नाम में रिजॉल्व नहीं होगा। यदि आपको रजिस्ट्री डेटा में SID नहीं मिलता है, तो यह एक ज्ञात क्षमता SID नहीं है। आप इसे एक सामान्य अनरिजॉल्व्ड SID के रूप में निवारण जारी रख सकते हैं। ध्यान रखें कि एक छोटा मौका है कि SID थर्ड-पार्टी क्षमता SID हो सकता है, जिस स्थिति में यह फ्रेंडली नाम में रिजॉल्व नहीं होगा।
क्षमता SIDs
क्षमता SIDs विशिष्ट रूप से और अपरिवर्तनीय रूप से क्षमताओं की पहचान करते हैं। इस संदर्भ में, एक क्षमता एक अजेय प्राधिकरण टोकन है जो विंडोज घटक या यूनिवर्सल विंडोज एप्लिकेशन को दस्तावेजों, कैमरों, स्थानों, आदि जैसे संसाधनों तक पहुंच प्रदान करता है। एक एप्लिकेशन जो एक क्षमता "रखता है" उसे क्षमता से जुड़े संसाधन तक पहुंच प्रदान की जाती है। एक एप्लिकेशन जो एक क्षमता "नहीं रखता" उसे संबंधित संसाधन तक पहुंच से वंचित कर दिया जाता है।