उस परिदृश्य में जहां उपयोगकर्ताओं को Windows Server पर नहीं जोड़ा जा सकता क्योंकि User Rights Assignment में Add User or Group बटन Domain Controller Local Security Policy सेटिंग्स में ग्रे आउट है, यह पोस्ट इस मुद्दे को हल करने के लिए उपयुक्त समाधान प्रदान करता है।
आप निम्न कारणों से इस ग्रे आउट बटन मुद्दे का सामना करने की संभावना रखते हैं:
- डोमेन में परिभाषित कुछ ग्रुप पॉलिसी जिसमें सर्वर के लिए यह सुरक्षा सेटिंग है।
- वर्तमान उपयोगकर्ता Domain Admins security group या Enterprise Admins security group का सदस्य नहीं है।
कुछ मामलों में, Windows Server पर Active Directory में एक नया उपयोगकर्ता बनाने के बाद, और नए बनाए गए उपयोगकर्ता के साथ किसी साइट या Windows में लॉग इन करने का प्रयास करने पर, आपको नीचे दिए गए एरर मैसेज मिल सकते हैं;
Logon failure: The user has not been granted the requested logon type at this computer
अब, जब आप एरर मैसेज प्राप्त करते हैं, और सर्वर को नए उपयोगकर्ता के लिए स्थानीय रूप से लॉग ऑन करने की अनुमति देने के लिए कॉन्फ़िगर करने के लिए आगे बढ़ते हैं, तो आप अब देखेंगे कि वर्तमान उपयोगकर्ता के लिए User Rights Assignment में Add User or Group बटन डिसेबल है।
User Rights Assignment में Add User or Group बटन ग्रे आउट है
यदि आप डोमेन कंट्रोलर पर उपयोगकर्ता जोड़ने में असमर्थ हैं क्योंकि User Rights Assignment में Add User or Group बटन ग्रे आउट है, तो आप नीचे दिए गए हमारे किसी भी सुझाए गए समाधान को आजमाकर मुद्दे को हल कर सकते हैं।
- डिफॉल्ट Domain Controller Policy सेटिंग संशोधित करें
- User Rights Assignment में Add User or Group बटन सक्षम करें
1. डिफॉल्ट Domain Controller Policy सेटिंग संशोधित करें
यदि आपको स्थानीय ग्रुप पॉलिसी में एक उपयोगकर्ता खाता जोड़ने की आवश्यकता है, तो आपको Default Domain Controller Policy से Add User or Group बटन को अक्षम करने वाली सुरक्षा सेटिंग को हटाना होगा, इसे not defined पर सेट करें, और फिर उन कंप्यूटरों पर gpupdate /force चलाएं जिन पर पॉलिसी लागू की गई है।
आप मशीन पर gpresult /h report.html चला सकते हैं और report.html में इस सुरक्षा सेटिंग की जांच कर सकते हैं - यह आपको दिखाएगा कि सर्वर पर कौन से GPOs लागू किए गए हैं।
मशीन पर लागू पॉलिसी को मैन्युअली जांचने के लिए, निम्न कार्य करें:
- Domain Controller पर, Start > Run पर क्लिक करें।
- gpmc.msc टाइप करें और GPMC कंसोल लोड करने के लिए Enter दबाएं।
- GPMC के बाएं फलक में, डोमेन नाम पर क्लिक करके इसे एक्सपैंड करें।
- वह पॉलिसी चुनें जिसे आप जांचना चाहते हैं (उदाहरण Default Domain Policy)।
- अब, एंट्री पर राइट-क्लिक करें और Group Policy Management Editor कंसोल को इस ग्रुप पॉलिसी ऑब्जेक्ट के लिए लोड करने के लिए Edit चुनें।
- निम्न सेटिंग पर नेविगेट करें:
Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\
- उस स्थान पर, जांचें कि क्या इसके तहत कुछ सेटिंग्स कॉन्फ़िगर की गई हैं।
- अन्य GPOs की जांच करने के लिए उपरोक्त चरणों को दोहराएं।
2. User Rights Assignment में Add User or Group बटन सक्षम करें
User Rights Assignment में Add User or Group बटन को सक्षम करने के लिए, निम्न कार्य करें:
- Administrative Tools को व्यवस्थापक के रूप में खोलें।
- Shift दबाएं और Group Policy Management को अलग उपयोगकर्ता के रूप में चलाने के लिए राइट-क्लिक करें।
- डोमेन एडमिनिस्ट्रेटर खाते का क्रेडेंशियल दर्ज करें।
- Group Policy Management Editor में।
- नीचे दिए गए पथ पर नेविगेट करें:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- दाएं तरफ डिटेल्स फलक में, Allow Log on Locally पॉलिसी पर डबल-क्लिक करके इसकी सेटिंग्स संपादित करें।
- Allow log on locally Properties शीट में, Add User or Group बटन पर क्लिक करें।
- नए उपयोगकर्ता को जोड़ने के लिए आगे बढ़ें।
- होने पर OK पर क्लिक करें।
- GPMC कंसोल से बाहर निकलें।
Group Policy Management में उपरोक्त परिवर्तनों को तुरंत प्रतिबिंबित करने के लिए, निम्न कार्य करें:
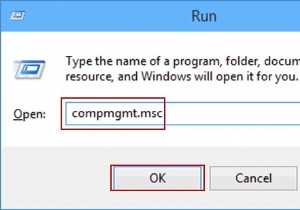
- Windows key + R दबाकर Run डायलॉग को आमंत्रित करें।
- Run डायलॉग बॉक्स में, cmd टाइप करें और फिर कमांड प्रॉम्प्ट को उन्नत मोड में खोलने के लिए CTRL + SHIFT + ENTER दबाएं।
- कमांड प्रॉम्प्ट विंडो में, नीचे दी गई कमांड टाइप करें और Group Policy अपडेट को बाध्य करने के लिए Enter दबाएं:
gpupdate /force
- कमांड निष्पादित होने के बाद CMD प्रॉम्प्ट से बाहर निकलें।
User Rights Assignment में उपलब्ध कुछ सेटिंग्स क्या हैं?
User Rights Assignments स्थानीय डिवाइस पर लागू सेटिंग्स हैं। सेटिंग्स उपयोगकर्ताओं को विभिन्न सिस्टम कार्य करने की अनुमति देती हैं, जैसे स्थानीय लॉगऑन, रिमोट लॉगऑन, नेटवर्क से सर्वर तक पहुंच, सर्वर को बंद करना, और इसी तरह।
लोकली लॉगऑन करने के लिए उपयोगकर्ता कैसे जोड़ें?
Windows सर्वर मशीन पर स्थानीय रूप से लॉगऑन करने के लिए उपयोगकर्ता जोड़ने के लिए, इन निर्देशों का पालन करें:
- GPMC खोलें।
- नीचे दिए गए पथ पर नेविगेट करें:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- उस स्थान पर, Allow Log On Locally पर डबल-क्लिक करें और अपने उपयोगकर्ताओं को जोड़ें।
User Rights Assignments कहां संग्रहीत होते हैं?
आप Group Policy Management Console (GPMC) के तहत Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment में User Rights Assignment सेटिंग्स को कॉन्फ़िगर कर सकते हैं, या स्थानीय डिवाइस पर Local Group Policy Editor (gpedit.msc) का उपयोग करके।
Local Logon Rights क्या हैं?
जब आप किसी खाते को स्थानीय रूप से लॉगऑन करने का अधिकार देते हैं, तो आप उस खाते को डोमेन में सभी डोमेन कंट्रोलर पर स्थानीय रूप से लॉग ऑन करने की अनुमति दे रहे हैं। यदि Users ग्रुप GPO के लिए Allow log on locally सेटिंग में सूचीबद्ध है, तो सभी डोमेन उपयोगकर्ता स्थानीय रूप से लॉग ऑन कर सकते हैं।